Key Takeaway: QNAP has completed the first phase of EU CRA compliance
QNAP completed the first phase of its EU Cyber Resilience Act (CRA) compliance program on September 11, 2026 — the same day the CRA's obligation to report actively exploited vulnerabilities and severe incidents took effect.
-
Incident reporting: The QNAP Security Reporting Platform is now live. QNAP initiates its statutory response process within 24 hours of receiving a report.
-
Secure development: QNAP follows a publicly available Secure Software Development Lifecycle (SSDLC) policy and has passed IEC 62443-4-1 process verification.
-
Vulnerability management: QNAP PSIRT coordinates vulnerability handling and commits to verifying externally reported vulnerabilities and assigning CVE IDs within one week.
-
Supply chain transparency: QNAP maintains SBOMs in CycloneDX and SPDX formats and cross-checks them against CVE databases and the CISA Known Exploited Vulnerabilities (KEV) catalog.
-
Coverage: QNAP's entire product portfolio, including enterprise ZFS storage, business NAS, Edge AI NAS, and all networking products (routers and switches).
What is the EU Cyber Resilience Act (CRA)?
The EU Cyber Resilience Act (CRA), Regulation (EU) 2024/2847, requires every product with digital elements (PwDE) sold in the EU to meet mandatory cybersecurity requirements throughout its entire lifecycle. CRA compliance is a prerequisite for the CE marking, and products without a CE marking cannot be placed on the EU market.
Three Goals of the CRA
- Strengthen the overall resilience of the EU digital market.
- Give users clearer visibility into the security of the products they buy.
- Reduce the number of vulnerabilities in digital products after they reach the market.
Which Products Does the CRA Cover?
The CRA covers any hardware or software that can connect, directly or indirectly, to a device or network — including its remote data processing solutions. NAS devices, routers, switches, operating systems, and applications all fall within scope. Medical devices, motor vehicles, civil aviation, and marine equipment are excluded because they are already governed by equivalent regulations.
Core Obligations for All Manufacturers Under the CRA
- Conduct a cybersecurity risk assessment at the design stage, applying Secure by Design and Secure by Default principles.
- Establish a vulnerability handling process that meets CRA requirements.
- Provide security updates throughout the support period, until the product reaches end of support.
- Prepare technical documentation, complete a conformity assessment, and affix the CE marking (applies from December 11, 2027).
- Provide clear instructions for secure use, the end-of-support date, and a point of contact for vulnerability reporting.
- Report actively exploited vulnerabilities and severe incidents to the relevant authorities.
When does the CRA take effect? Three key dates
The CRA is being phased in: reporting of actively exploited vulnerabilities became mandatory on September 11, 2026, and full compliance is required for all products placed on the EU market from December 11, 2027.
| Date |
Milestone |
QNAP status |
| December 10, 2024 |
CRA enters into force; transition period begins |
CRA compliance program launched |
| September 11, 2026 |
Reporting obligations for actively exploited vulnerabilities and severe incidents apply |
First phase completed; Security Reporting Platform live |
| December 11, 2027 |
Full compliance deadline, including pre-market conformity assessment and CE marking |
Ongoing, in line with EU guidance and harmonised standards |
Source: European Commission – Cyber Resilience Act
How is the CRA different from NIS2, and why look at them together?
The CRA regulates products; NIS2 regulates organizations. Where they overlap is a unified, risk-based strategy that secures the digital supply chain. For an organization to comply with NIS2, the equipment it buys must itself comply with the CRA.
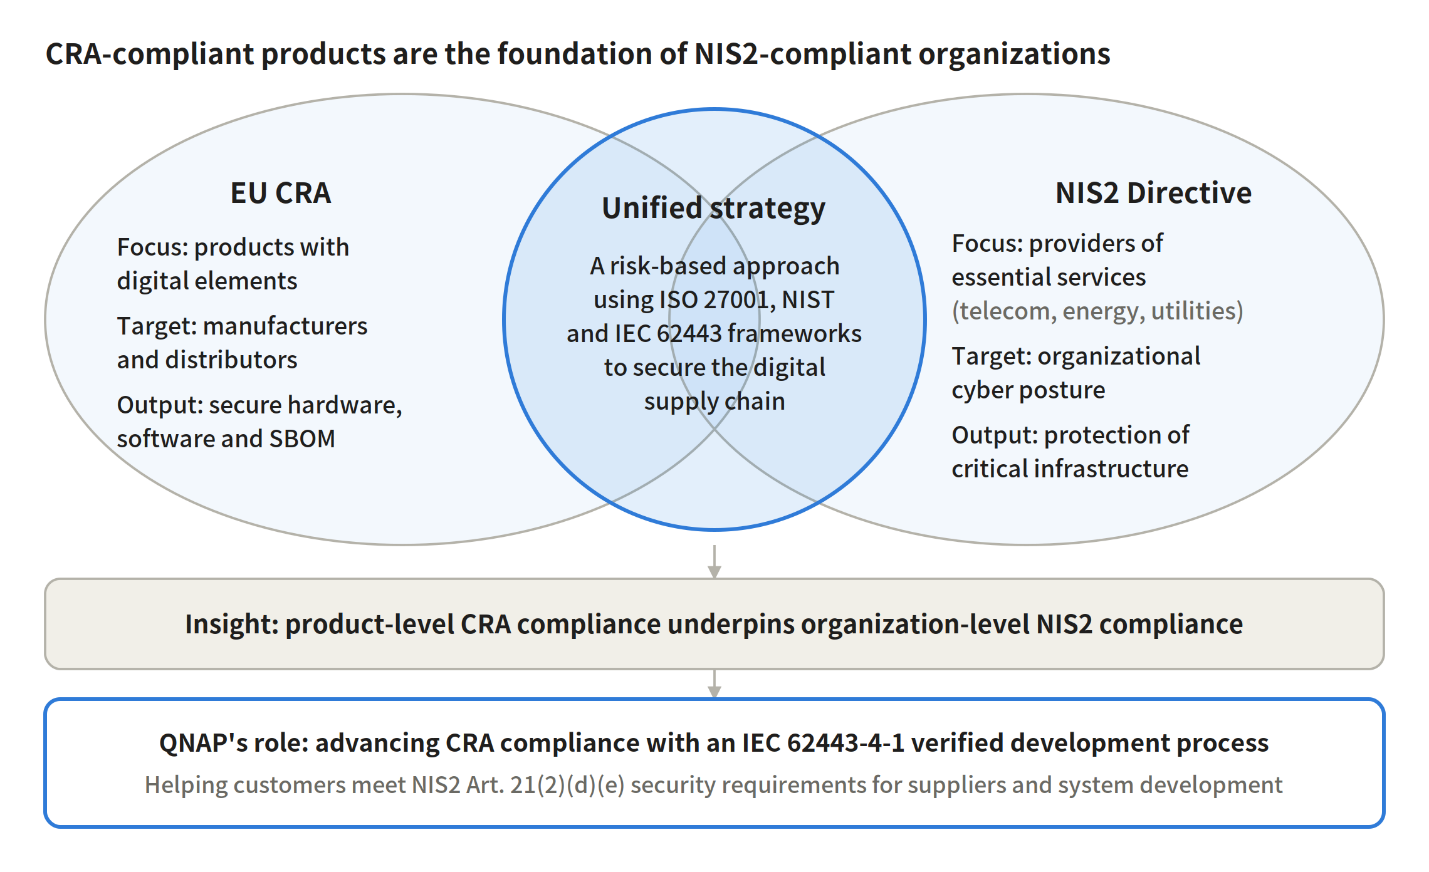
How the CRA and NIS2 relate a unified strategy from products to organizations
|
EU CRA |
EU NIS2 Directive |
| Focus |
Cybersecurity of products with digital elements |
Security of network and information systems at essential and important entities |
| Who it applies to |
Manufacturers, importers, and distributors |
Organizations in energy, transport, telecom, healthcare, utilities, and other sectors |
| Expected outcome |
Secure hardware and software with transparent components |
Organizational cybersecurity governance and critical infrastructure protection |
| Relevance to QNAP |
QNAP must comply directly as a manufacturer |
QNAP customers must assess supplier security; QNAP provides verifiable evidence |
NIS2 Article 21(2)(d) requires organizations to assess the security risks of their direct suppliers and service providers. Article 21(2)(e) requires security in the acquisition, development, and maintenance of systems, including vulnerability handling and disclosure. QNAP's IEC 62443-4-1 verification, public vulnerability disclosure process, and completion of the first phase of CRA compliance can serve as third-party evidence when customers assess their suppliers.
Learn more: Choose QNAP solutions to achieve EU NIS2 network security and supply chain risk management
How does QNAP meet CRA requirements? Four pillars
QNAP addresses the CRA's essential cybersecurity requirements through four pillars: a secure development process verified against international standards, 24-hour incident reporting, proactive vulnerability management, and a transparent software supply chain. These mechanisms were in place before the CRA took effect — they are not a last-minute fix for a single regulation.
Pillar 1: A secure development lifecycle verified against IEC 62443-4-1
IEC 62443-4-1 is the International Electrotechnical Commission (IEC) standard for secure product development lifecycles. It defines eight secure development practices and assesses how well an organization implements them across four maturity levels. QNAP passed DEKRA's IEC 62443-4-1 process verification in September 2026. Because the verification covers the entire development process, it applies to every product QNAP releases now and in the future.
- Risk assessment and threat modeling begin at the requirements stage.
- Designs must pass a security review covering data protection, authentication, access control, and encryption.
- Development includes automated static (SAST) and dynamic (DAST) application security testing, complemented by penetration testing.
Pillar 2: CRA-aligned 24-hour incident reporting
The QNAP Security Reporting Platform serves as QNAP's single point of contact for CRA reporting. Customers, end users, and security researchers worldwide can use it to report actively exploited vulnerabilities or severe security incidents. Within 24 hours of receiving a report, QNAP initiates its statutory response process, assesses the risk, and releases security updates.
Pillar 3: PSIRT-led vulnerability management
The QNAP Product Security Incident Response Team (PSIRT) operates as a committee, with members from R&D, information security, legal, and customer service. QNAP tracks new vulnerabilities through its public Security Advisories and Security Bounty Program. For vulnerabilities reported by external researchers, PSIRT commits to completing verification and assigning a CVE ID within one week.
Pillar 4: A transparent software supply chain with SBOMs
The CRA requires manufacturers to create a Software Bill of Materials (SBOM) and provide it to authorities on request. QNAP maintains SBOMs for its NAS software and applications in the industry-standard CycloneDX and SPDX formats. Its development process includes Software Composition Analysis (SCA) and cross-checks components against CVE databases and the U.S. CISA Known Exploited Vulnerabilities (KEV) catalog, bringing third-party and open-source components under risk management.
User transparency: Clearly stated support periods
The CRA requires manufacturers to disclose each product's intended use, end-of-support date, and vulnerability reporting contact. Users can check each model's support period on the QNAP Product Support Status page and harden their settings with the NAS Security Guide.
Which QNAP products are covered by CRA compliance?
QNAP's CRA security and reporting mechanisms cover its entire product portfolio and are backed by multiple independent international certifications.
| Product category |
Representative product lines |
| Enterprise storage |
ZFS storage, dual-controller NAS, all-flash NAS |
| Business and multimedia NAS |
QTS / QuTS hero business NAS, NAS for creators and home users |
| AI computing |
Edge AI NAS solutions |
| Networking |
Routers, switches |
QNAP's investment in cybersecurity is a long-term, systematic organizational capability that spans product development, cloud services, and operations. For more certification details, visit the QNAP Trust Center.
FAQ
Is QNAP NAS compliant with the EU CRA?
QNAP completed the first phase of its CRA compliance program on September 11, 2026, meeting the incident reporting requirements across its entire product portfolio, including NAS and networking products. QNAP is working toward full compliance by December 11, 2027, in line with EU guidance and harmonized standards.
Is a NAS a "product with digital elements" under the CRA?
Yes. A NAS is network-connected hardware that runs an operating system and applications, so it meets the CRA's definition of a product with digital elements. Routers and switches are also in scope.
How do I report a vulnerability or security incident in a QNAP product?
Report “actively exploited vulnerabilities” or “severe security incidents” through the QNAP Security Reporting Platform; QNAP PSIRT initiates its response process within 24 hours. Submit general vulnerabilities through the reporting channel on the Security Advisories page or the Security Bounty Program.
How does IEC 62443-4-1 relate to the CRA?
IEC 62443-4-1 defines requirements for a secure product development lifecycle, and its core principles closely align with the CRA's requirement for security across the entire product lifecycle. IEC 62443-4-1 verification shows that a manufacturer has the processes in place to implement the CRA's essential cybersecurity requirements.
What is an SBOM, and does the CRA require it to be public?
An SBOM (Software Bill of Materials) lists every software component and library in a product — think of it as an ingredients label for software. The CRA requires manufacturers to create an SBOM to support vulnerability handling but does not currently require it to be published; the full SBOM must be provided to authorities on request.
What is the difference between the CRA and NIS2?
The CRA governs the security of digital products and applies to manufacturers. NIS2 governs organizational cybersecurity at essential service providers in sectors such as energy, transport, and telecom. Buying CRA-compliant products lays the foundation for meeting NIS2 supply chain requirements.
Will my QNAP device continue to receive security updates?
Check your model's support period on the QNAP Product Support Status page. Products within their support period continue to receive security updates. We recommend enabling automatic updates and reviewing security advisories regularly.
Do companies outside the EU need to comply with the CRA?
Yes. Any product sold on the EU market must comply with the CRA, regardless of where the manufacturer is based. System integrators and device manufacturers can reduce their own post-market compliance burden by choosing suppliers with established SDL, PSIRT, and SBOM practices.
Wichtigste Erkenntnis: QNAP hat die erste Phase der EU CRA-Konformität abgeschlossen
QNAP hat am 11. September 2026 die erste Phase seines EU Cyber Resilience Act (CRA) Konformitätsprogramms abgeschlossen – am selben Tag, an dem die CRA-Pflicht zur Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Vorfälle in Kraft trat.
-
Vorfallmeldung: Die QNAP Security Reporting Platform ist jetzt live. QNAP startet seinen gesetzlichen Reaktionsprozess innerhalb von 24 Stunden nach Eingang einer Meldung.
-
Sichere Entwicklung: QNAP folgt einer öffentlich verfügbaren Secure Software Development Lifecycle (SSDLC) Richtlinie und hat die IEC 62443-4-1 Prozessverifizierung bestanden.
-
Schwachstellenmanagement: QNAP PSIRT koordiniert die Behandlung von Schwachstellen und verpflichtet sich, extern gemeldete Schwachstellen innerhalb einer Woche zu verifizieren und CVE-IDs zu vergeben.
-
Transparenz in der Lieferkette: QNAP pflegt SBOMs im CycloneDX- und SPDX-Format und gleicht diese mit CVE-Datenbanken und dem CISA Known Exploited Vulnerabilities (KEV) Katalog ab.
-
Abdeckung: Das gesamte Produktportfolio von QNAP, einschließlich Enterprise ZFS Storage, Business NAS, Edge AI NAS und aller Netzwerkprodukte (Router und Switches).
Was ist der EU Cyber Resilience Act (CRA)?
Der EU Cyber Resilience Act (CRA), Verordnung (EU) 2024/2847, verlangt, dass jedes Produkt mit digitalen Elementen (PwDE), das in der EU verkauft wird, während seines gesamten Lebenszyklus verpflichtende Cybersicherheitsanforderungen erfüllt. Die CRA-Konformität ist Voraussetzung für die CE-Kennzeichnung, und Produkte ohne CE-Kennzeichnung dürfen nicht auf dem EU-Markt platziert werden.
Drei Ziele des CRA
- Die allgemeine Widerstandsfähigkeit des EU-Digitalmarktes stärken.
- Nutzern mehr Transparenz über die Sicherheit der von ihnen gekauften Produkte bieten.
- Die Anzahl der Schwachstellen in digitalen Produkten nach Markteinführung reduzieren.
Welche Produkte deckt der CRA ab?
Der CRA umfasst jede Hardware oder Software, die direkt oder indirekt mit einem Gerät oder Netzwerk verbunden werden kann – einschließlich Lösungen zur Fernverarbeitung von Daten. NAS-Geräte, Router, Switches, Betriebssysteme und Anwendungen fallen alle in den Geltungsbereich. Medizinprodukte, Kraftfahrzeuge, zivile Luftfahrt und maritime Ausrüstung sind ausgeschlossen, da sie bereits durch gleichwertige Vorschriften geregelt sind.
Kernpflichten für alle Hersteller unter dem CRA
- Durchführung einer Cybersicherheits-Risikoanalyse in der Entwurfsphase unter Anwendung der Prinzipien Secure by Design und Secure by Default.
- Einrichtung eines Schwachstellenmanagement-Prozesses, der den CRA-Anforderungen entspricht.
- Bereitstellung von Sicherheitsupdates während des gesamten Supportzeitraums, bis das Produkt das Supportende erreicht.
- Erstellung technischer Dokumentation, Abschluss einer Konformitätsbewertung und Anbringung der CE-Kennzeichnung (gilt ab 11. Dezember 2027).
- Bereitstellung klarer Anweisungen für die sichere Nutzung, das Supportende und einen Kontaktpunkt für Schwachstellenmeldungen.
- Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Vorfälle an die zuständigen Behörden.
Wann tritt der CRA in Kraft? Drei wichtige Termine
Der CRA wird schrittweise eingeführt: Die Meldung aktiv ausgenutzter Schwachstellen ist ab dem 11. September 2026 verpflichtend, und die vollständige Konformität ist für alle Produkte, die ab dem 11. Dezember 2027 auf dem EU-Markt platziert werden, erforderlich.
| Datum |
Meilenstein |
QNAP-Status |
| 10. Dezember 2024 |
CRA tritt in Kraft; Übergangsphase beginnt |
CRA-Konformitätsprogramm gestartet |
| 11. September 2026 |
Meldepflicht für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle |
Erste Phase abgeschlossen; Security Reporting Platform live |
| 11. Dezember 2027 |
Frist für vollständige Konformität, einschließlich Konformitätsbewertung vor Markteinführung und CE-Kennzeichnung |
Laufend, gemäß EU-Leitlinien und harmonisierten Standards |
Quelle: Europäische Kommission – Cyber Resilience Act
Wie unterscheidet sich der CRA von NIS2 und warum sollte man beide gemeinsam betrachten?
Der CRA reguliert Produkte; NIS2 reguliert Organisationen. Die Schnittmenge ist eine einheitliche, risikobasierte Strategie zur Absicherung der digitalen Lieferkette. Damit eine Organisation NIS2-konform ist, muss die von ihr erworbene Ausrüstung selbst CRA-konform sein.
Wie CRA und NIS2 eine einheitliche Strategie von Produkten zu Organisationen ermöglichen
|
EU CRA |
EU NIS2 Richtlinie |
| Fokus |
Cybersicherheit von Produkten mit digitalen Elementen |
Sicherheit von Netzwerk- und Informationssystemen bei wesentlichen und wichtigen Einrichtungen |
| Für wen gilt es |
Hersteller, Importeure und Händler |
Organisationen in Energie, Transport, Telekommunikation, Gesundheitswesen, Versorgungsunternehmen und anderen Sektoren |
| Erwartetes Ergebnis |
Sichere Hardware und Software mit transparenten Komponenten |
Organisatorische Cybersicherheits-Governance und Schutz kritischer Infrastruktur |
| Relevanz für QNAP |
QNAP muss direkt als Hersteller konform sein |
QNAP-Kunden müssen die Sicherheit ihrer Lieferanten bewerten; QNAP liefert überprüfbare Nachweise |
NIS2 Artikel 21(2)(d) verlangt von Organisationen, die Sicherheitsrisiken ihrer direkten Lieferanten und Dienstleister zu bewerten. Artikel 21(2)(e) fordert Sicherheit bei Erwerb, Entwicklung und Wartung von Systemen, einschließlich Schwachstellenmanagement und Offenlegung. QNAPs IEC 62443-4-1 Verifizierung, öffentlicher Schwachstellen-Offenlegungsprozess und Abschluss der ersten CRA-Konformitätsphase können als Drittanbieter-Nachweis dienen, wenn Kunden ihre Lieferanten bewerten.
Mehr erfahren: Wählen Sie QNAP-Lösungen für EU NIS2 Netzwerksicherheit und Lieferketten-Risikomanagement
Wie erfüllt QNAP die CRA-Anforderungen? Vier Säulen
QNAP adressiert die wesentlichen Cybersicherheitsanforderungen des CRA durch vier Säulen: einen sicheren Entwicklungsprozess, der nach internationalen Standards verifiziert ist, 24-Stunden-Vorfallmeldung, proaktives Schwachstellenmanagement und eine transparente Software-Lieferkette. Diese Mechanismen waren bereits vor Inkrafttreten des CRA implementiert – sie sind keine kurzfristige Lösung für eine einzelne Vorschrift.
Säule 1: Ein sicherer Entwicklungslebenszyklus verifiziert nach IEC 62443-4-1
IEC 62443-4-1 ist der Standard der International Electrotechnical Commission (IEC) für sichere Produktentwicklungslebenszyklen. Er definiert acht sichere Entwicklungspraktiken und bewertet, wie gut eine Organisation diese über vier Reifegrade hinweg umsetzt. QNAP hat die IEC 62443-4-1 Prozessverifizierung von DEKRA im September 2026 bestanden. Da die Verifizierung den gesamten Entwicklungsprozess abdeckt, gilt sie für jedes Produkt, das QNAP jetzt und in Zukunft veröffentlicht.
- Risikoanalyse und Bedrohungsmodellierung beginnen in der Anforderungsphase.
- Designs müssen eine Sicherheitsüberprüfung bestehen, die Datenschutz, Authentifizierung, Zugriffskontrolle und Verschlüsselung abdeckt.
- Die Entwicklung umfasst automatisierte statische (SAST) und dynamische (DAST) Anwendungssicherheitstests, ergänzt durch Penetrationstests.
Säule 2: CRA-konforme 24-Stunden-Vorfallmeldung
Die QNAP Security Reporting Platform dient als zentraler Kontaktpunkt für CRA-Meldungen. Kunden, Endnutzer und Sicherheitsforscher weltweit können damit aktiv ausgenutzte Schwachstellen oder schwerwiegende Sicherheitsvorfälle melden. Innerhalb von 24 Stunden nach Eingang einer Meldung startet QNAP seinen gesetzlichen Reaktionsprozess, bewertet das Risiko und veröffentlicht Sicherheitsupdates.
Säule 3: PSIRT-geführtes Schwachstellenmanagement
Das QNAP Product Security Incident Response Team (PSIRT) arbeitet als Komitee mit Mitgliedern aus F&E, Informationssicherheit, Recht und Kundenservice. QNAP verfolgt neue Schwachstellen über seine öffentlichen Security Advisories und das Security Bounty Program. Für von externen Forschern gemeldete Schwachstellen verpflichtet sich PSIRT, die Verifizierung und Vergabe einer CVE-ID innerhalb einer Woche abzuschließen.
Säule 4: Eine transparente Software-Lieferkette mit SBOMs
Der CRA verlangt von Herstellern, eine Software Bill of Materials (SBOM) zu erstellen und diese auf Anfrage den Behörden bereitzustellen. QNAP pflegt SBOMs für seine NAS-Software und Anwendungen im branchenüblichen CycloneDX- und SPDX-Format. Der Entwicklungsprozess umfasst Software Composition Analysis (SCA) und gleicht Komponenten mit CVE-Datenbanken und dem US-amerikanischen CISA Known Exploited Vulnerabilities (KEV) Katalog ab, wodurch Drittanbieter- und Open-Source-Komponenten ins Risikomanagement einbezogen werden.
Nutzertransparenz: Klar ausgewiesene Supportzeiträume
Der CRA verlangt von Herstellern, den vorgesehenen Verwendungszweck, das Supportende und den Kontakt für Schwachstellenmeldungen jedes Produkts offenzulegen. Nutzer können den Supportzeitraum jedes Modells auf der QNAP Product Support Status Seite prüfen und ihre Einstellungen mit dem NAS Security Guide absichern.
Welche QNAP-Produkte sind von der CRA-Konformität abgedeckt?
Die CRA-Sicherheits- und Meldeverfahren von QNAP decken das gesamte Produktportfolio ab und werden durch mehrere unabhängige internationale Zertifizierungen gestützt.
| Produktkategorie |
Repräsentative Produktlinien |
| Enterprise Storage |
ZFS Storage, Dual-Controller NAS, All-Flash NAS |
| Business- und Multimedia-NAS |
QTS / QuTS hero Business NAS, NAS für Kreative und Heimanwender |
| KI-Computing |
Edge AI NAS-Lösungen |
| Netzwerk |
Router, Switches |
QNAPs Investition in Cybersicherheit ist eine langfristige, systematische organisatorische Fähigkeit, die Produktentwicklung, Cloud-Dienste und Betrieb umfasst. Weitere Zertifizierungsdetails finden Sie im QNAP Trust Center.
FAQ
Ist QNAP NAS mit dem EU CRA konform?
QNAP hat am 11. September 2026 die erste Phase seines CRA-Konformitätsprogramms abgeschlossen und erfüllt die Meldepflichten für Vorfälle im gesamten Produktportfolio, einschließlich NAS und Netzwerkprodukten. QNAP arbeitet auf die vollständige Konformität bis zum 11. Dezember 2027 hin, gemäß EU-Leitlinien und harmonisierten Standards.
Ist ein NAS ein „Produkt mit digitalen Elementen“ im Sinne des CRA?
Ja. Ein NAS ist netzwerkverbundene Hardware, die ein Betriebssystem und Anwendungen ausführt und erfüllt somit die CRA-Definition eines Produkts mit digitalen Elementen. Router und Switches fallen ebenfalls in den Geltungsbereich.
Wie melde ich eine Schwachstelle oder einen Sicherheitsvorfall in einem QNAP-Produkt?
Melden Sie „aktiv ausgenutzte Schwachstellen“ oder „schwerwiegende Sicherheitsvorfälle“ über die QNAP Security Reporting Platform; QNAP PSIRT startet den Reaktionsprozess innerhalb von 24 Stunden. Allgemeine Schwachstellen können über den Meldekanal auf der Security Advisories Seite oder das Security Bounty Program eingereicht werden.
Wie steht IEC 62443-4-1 im Zusammenhang mit dem CRA?
IEC 62443-4-1 definiert Anforderungen für einen sicheren Produktentwicklungslebenszyklus und seine Kernprinzipien stimmen eng mit den CRA-Anforderungen für Sicherheit über den gesamten Produktlebenszyklus überein. Die IEC 62443-4-1 Verifizierung zeigt, dass ein Hersteller die Prozesse zur Umsetzung der wesentlichen Cybersicherheitsanforderungen des CRA etabliert hat.
Was ist ein SBOM und verlangt der CRA, dass er öffentlich ist?
Ein SBOM (Software Bill of Materials) listet jede Softwarekomponente und Bibliothek eines Produkts auf – denken Sie daran wie ein Zutatenverzeichnis für Software. Der CRA verlangt von Herstellern, einen SBOM zur Unterstützung des Schwachstellenmanagements zu erstellen, verlangt aber derzeit nicht dessen Veröffentlichung; der vollständige SBOM muss den Behörden auf Anfrage bereitgestellt werden.
Was ist der Unterschied zwischen CRA und NIS2?
Der CRA regelt die Sicherheit digitaler Produkte und gilt für Hersteller. NIS2 regelt die organisatorische Cybersicherheit bei wesentlichen Dienstleistern in Sektoren wie Energie, Transport und Telekommunikation. Der Kauf CRA-konformer Produkte bildet die Grundlage für die Erfüllung der NIS2-Lieferkettenanforderungen.
Wird mein QNAP-Gerät weiterhin Sicherheitsupdates erhalten?
Prüfen Sie den Supportzeitraum Ihres Modells auf der QNAP Product Support Status Seite. Produkte innerhalb ihres Supportzeitraums erhalten weiterhin Sicherheitsupdates. Wir empfehlen, automatische Updates zu aktivieren und regelmäßig die Security Advisories zu prüfen.
Müssen Unternehmen außerhalb der EU den CRA erfüllen?
Ja. Jedes Produkt, das auf dem EU-Markt verkauft wird, muss den CRA erfüllen, unabhängig davon, wo der Hersteller ansässig ist. Systemintegratoren und Gerätehersteller können ihre eigene Compliance-Belastung nach Markteinführung reduzieren, indem sie Lieferanten mit etablierten SDL-, PSIRT- und SBOM-Praktiken wählen.


 9 Min. Lesezeit