Key Takeaway: QNAP has completed the first phase of EU CRA compliance
QNAP completed the first phase of its EU Cyber Resilience Act (CRA) compliance program on September 11, 2026 — the same day the CRA's obligation to report actively exploited vulnerabilities and severe incidents took effect.
-
Incident reporting: The QNAP Security Reporting Platform is now live. QNAP initiates its statutory response process within 24 hours of receiving a report.
-
Secure development: QNAP follows a publicly available Secure Software Development Lifecycle (SSDLC) policy and has passed IEC 62443-4-1 process verification.
-
Vulnerability management: QNAP PSIRT coordinates vulnerability handling and commits to verifying externally reported vulnerabilities and assigning CVE IDs within one week.
-
Supply chain transparency: QNAP maintains SBOMs in CycloneDX and SPDX formats and cross-checks them against CVE databases and the CISA Known Exploited Vulnerabilities (KEV) catalog.
-
Coverage: QNAP's entire product portfolio, including enterprise ZFS storage, business NAS, Edge AI NAS, and all networking products (routers and switches).
What is the EU Cyber Resilience Act (CRA)?
The EU Cyber Resilience Act (CRA), Regulation (EU) 2024/2847, requires every product with digital elements (PwDE) sold in the EU to meet mandatory cybersecurity requirements throughout its entire lifecycle. CRA compliance is a prerequisite for the CE marking, and products without a CE marking cannot be placed on the EU market.
Three Goals of the CRA
- Strengthen the overall resilience of the EU digital market.
- Give users clearer visibility into the security of the products they buy.
- Reduce the number of vulnerabilities in digital products after they reach the market.
Which Products Does the CRA Cover?
The CRA covers any hardware or software that can connect, directly or indirectly, to a device or network — including its remote data processing solutions. NAS devices, routers, switches, operating systems, and applications all fall within scope. Medical devices, motor vehicles, civil aviation, and marine equipment are excluded because they are already governed by equivalent regulations.
Core Obligations for All Manufacturers Under the CRA
- Conduct a cybersecurity risk assessment at the design stage, applying Secure by Design and Secure by Default principles.
- Establish a vulnerability handling process that meets CRA requirements.
- Provide security updates throughout the support period, until the product reaches end of support.
- Prepare technical documentation, complete a conformity assessment, and affix the CE marking (applies from December 11, 2027).
- Provide clear instructions for secure use, the end-of-support date, and a point of contact for vulnerability reporting.
- Report actively exploited vulnerabilities and severe incidents to the relevant authorities.
When does the CRA take effect? Three key dates
The CRA is being phased in: reporting of actively exploited vulnerabilities became mandatory on September 11, 2026, and full compliance is required for all products placed on the EU market from December 11, 2027.
| Date |
Milestone |
QNAP status |
| December 10, 2024 |
CRA enters into force; transition period begins |
CRA compliance program launched |
| September 11, 2026 |
Reporting obligations for actively exploited vulnerabilities and severe incidents apply |
First phase completed; Security Reporting Platform live |
| December 11, 2027 |
Full compliance deadline, including pre-market conformity assessment and CE marking |
Ongoing, in line with EU guidance and harmonised standards |
Source: European Commission – Cyber Resilience Act
How is the CRA different from NIS2, and why look at them together?
The CRA regulates products; NIS2 regulates organizations. Where they overlap is a unified, risk-based strategy that secures the digital supply chain. For an organization to comply with NIS2, the equipment it buys must itself comply with the CRA.
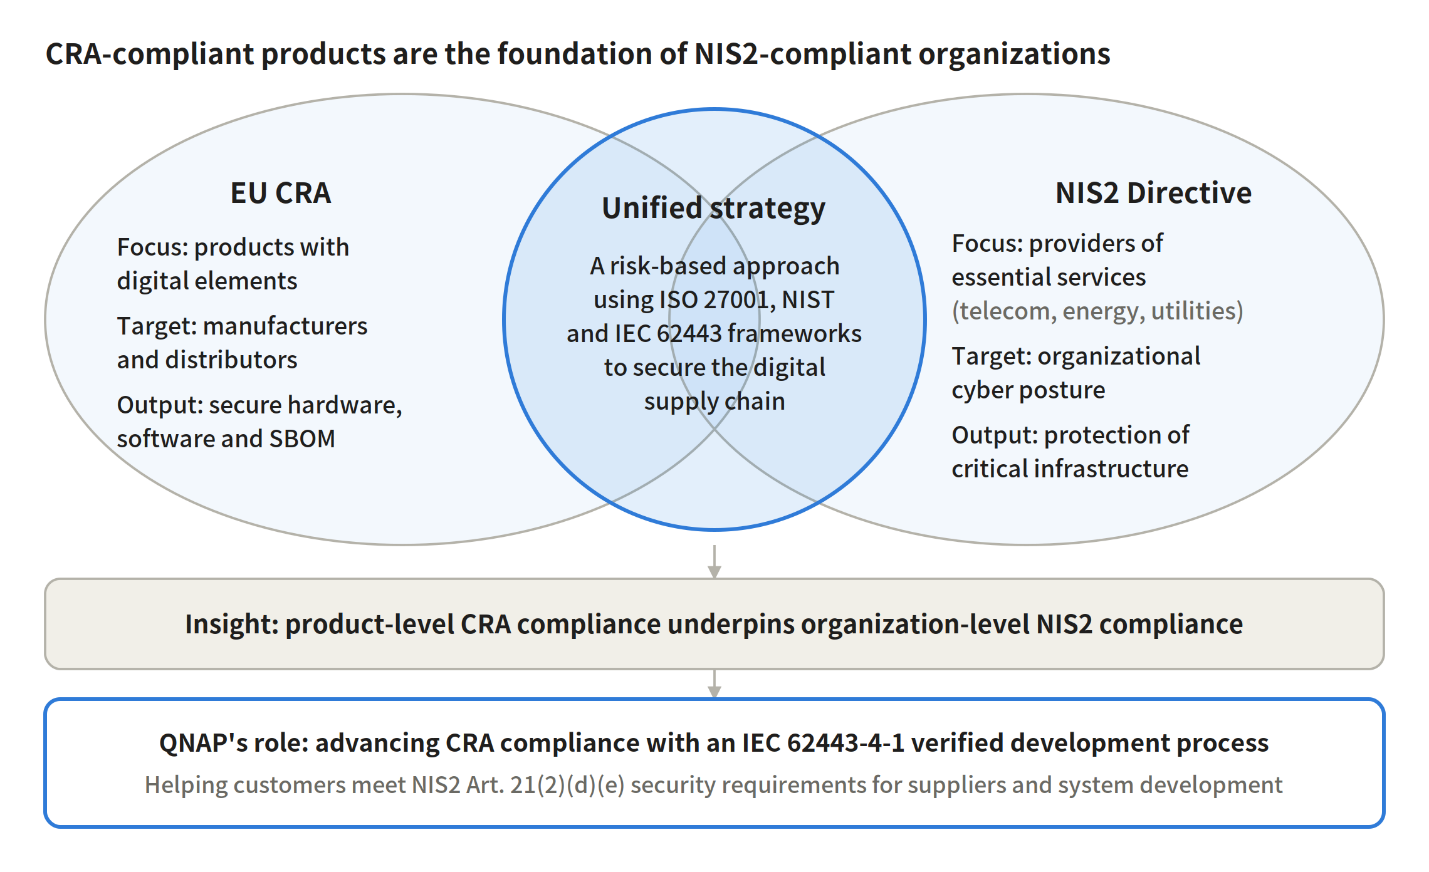
How the CRA and NIS2 relate a unified strategy from products to organizations
|
EU CRA |
EU NIS2 Directive |
| Focus |
Cybersecurity of products with digital elements |
Security of network and information systems at essential and important entities |
| Who it applies to |
Manufacturers, importers, and distributors |
Organizations in energy, transport, telecom, healthcare, utilities, and other sectors |
| Expected outcome |
Secure hardware and software with transparent components |
Organizational cybersecurity governance and critical infrastructure protection |
| Relevance to QNAP |
QNAP must comply directly as a manufacturer |
QNAP customers must assess supplier security; QNAP provides verifiable evidence |
NIS2 Article 21(2)(d) requires organizations to assess the security risks of their direct suppliers and service providers. Article 21(2)(e) requires security in the acquisition, development, and maintenance of systems, including vulnerability handling and disclosure. QNAP's IEC 62443-4-1 verification, public vulnerability disclosure process, and completion of the first phase of CRA compliance can serve as third-party evidence when customers assess their suppliers.
Learn more: Choose QNAP solutions to achieve EU NIS2 network security and supply chain risk management
How does QNAP meet CRA requirements? Four pillars
QNAP addresses the CRA's essential cybersecurity requirements through four pillars: a secure development process verified against international standards, 24-hour incident reporting, proactive vulnerability management, and a transparent software supply chain. These mechanisms were in place before the CRA took effect — they are not a last-minute fix for a single regulation.
Pillar 1: A secure development lifecycle verified against IEC 62443-4-1
IEC 62443-4-1 is the International Electrotechnical Commission (IEC) standard for secure product development lifecycles. It defines eight secure development practices and assesses how well an organization implements them across four maturity levels. QNAP passed DEKRA's IEC 62443-4-1 process verification in September 2026. Because the verification covers the entire development process, it applies to every product QNAP releases now and in the future.
- Risk assessment and threat modeling begin at the requirements stage.
- Designs must pass a security review covering data protection, authentication, access control, and encryption.
- Development includes automated static (SAST) and dynamic (DAST) application security testing, complemented by penetration testing.
Pillar 2: CRA-aligned 24-hour incident reporting
The QNAP Security Reporting Platform serves as QNAP's single point of contact for CRA reporting. Customers, end users, and security researchers worldwide can use it to report actively exploited vulnerabilities or severe security incidents. Within 24 hours of receiving a report, QNAP initiates its statutory response process, assesses the risk, and releases security updates.
Pillar 3: PSIRT-led vulnerability management
The QNAP Product Security Incident Response Team (PSIRT) operates as a committee, with members from R&D, information security, legal, and customer service. QNAP tracks new vulnerabilities through its public Security Advisories and Security Bounty Program. For vulnerabilities reported by external researchers, PSIRT commits to completing verification and assigning a CVE ID within one week.
Pillar 4: A transparent software supply chain with SBOMs
The CRA requires manufacturers to create a Software Bill of Materials (SBOM) and provide it to authorities on request. QNAP maintains SBOMs for its NAS software and applications in the industry-standard CycloneDX and SPDX formats. Its development process includes Software Composition Analysis (SCA) and cross-checks components against CVE databases and the U.S. CISA Known Exploited Vulnerabilities (KEV) catalog, bringing third-party and open-source components under risk management.
User transparency: Clearly stated support periods
The CRA requires manufacturers to disclose each product's intended use, end-of-support date, and vulnerability reporting contact. Users can check each model's support period on the QNAP Product Support Status page and harden their settings with the NAS Security Guide.
Which QNAP products are covered by CRA compliance?
QNAP's CRA security and reporting mechanisms cover its entire product portfolio and are backed by multiple independent international certifications.
| Product category |
Representative product lines |
| Enterprise storage |
ZFS storage, dual-controller NAS, all-flash NAS |
| Business and multimedia NAS |
QTS / QuTS hero business NAS, NAS for creators and home users |
| AI computing |
Edge AI NAS solutions |
| Networking |
Routers, switches |
QNAP's investment in cybersecurity is a long-term, systematic organizational capability that spans product development, cloud services, and operations. For more certification details, visit the QNAP Trust Center.
FAQ
Is QNAP NAS compliant with the EU CRA?
QNAP completed the first phase of its CRA compliance program on September 11, 2026, meeting the incident reporting requirements across its entire product portfolio, including NAS and networking products. QNAP is working toward full compliance by December 11, 2027, in line with EU guidance and harmonized standards.
Is a NAS a "product with digital elements" under the CRA?
Yes. A NAS is network-connected hardware that runs an operating system and applications, so it meets the CRA's definition of a product with digital elements. Routers and switches are also in scope.
How do I report a vulnerability or security incident in a QNAP product?
Report “actively exploited vulnerabilities” or “severe security incidents” through the QNAP Security Reporting Platform; QNAP PSIRT initiates its response process within 24 hours. Submit general vulnerabilities through the reporting channel on the Security Advisories page or the Security Bounty Program.
How does IEC 62443-4-1 relate to the CRA?
IEC 62443-4-1 defines requirements for a secure product development lifecycle, and its core principles closely align with the CRA's requirement for security across the entire product lifecycle. IEC 62443-4-1 verification shows that a manufacturer has the processes in place to implement the CRA's essential cybersecurity requirements.
What is an SBOM, and does the CRA require it to be public?
An SBOM (Software Bill of Materials) lists every software component and library in a product — think of it as an ingredients label for software. The CRA requires manufacturers to create an SBOM to support vulnerability handling but does not currently require it to be published; the full SBOM must be provided to authorities on request.
What is the difference between the CRA and NIS2?
The CRA governs the security of digital products and applies to manufacturers. NIS2 governs organizational cybersecurity at essential service providers in sectors such as energy, transport, and telecom. Buying CRA-compliant products lays the foundation for meeting NIS2 supply chain requirements.
Will my QNAP device continue to receive security updates?
Check your model's support period on the QNAP Product Support Status page. Products within their support period continue to receive security updates. We recommend enabling automatic updates and reviewing security advisories regularly.
Do companies outside the EU need to comply with the CRA?
Yes. Any product sold on the EU market must comply with the CRA, regardless of where the manufacturer is based. System integrators and device manufacturers can reduce their own post-market compliance burden by choosing suppliers with established SDL, PSIRT, and SBOM practices.
Point clé : QNAP a terminé la première phase de conformité au CRA de l’UE
QNAP a achevé la première phase de son programme de conformité à l’EU Cyber Resilience Act (CRA) le 11 septembre 2026 — le jour même où l’obligation du CRA de signaler les vulnérabilités activement exploitées et les incidents graves est entrée en vigueur.
-
Signalement des incidents : La plateforme de signalement de sécurité QNAP est désormais en ligne. QNAP lance son processus de réponse réglementaire dans les 24 heures suivant la réception d’un signalement.
-
Développement sécurisé : QNAP suit une politique de cycle de vie de développement logiciel sécurisé (SSDLC) accessible publiquement et a réussi la vérification du processus IEC 62443-4-1.
-
Gestion des vulnérabilités : QNAP PSIRT coordonne la gestion des vulnérabilités et s’engage à vérifier les vulnérabilités signalées en externe et à attribuer des identifiants CVE en une semaine.
-
Transparence de la chaîne d’approvisionnement : QNAP maintient des SBOMs aux formats CycloneDX et SPDX et les recoupe avec les bases de données CVE et le catalogue CISA Known Exploited Vulnerabilities (KEV).
-
Couverture : L’ensemble du portefeuille de produits QNAP, y compris le stockage ZFS pour entreprises, les NAS professionnels, les NAS Edge AI et tous les produits réseau (routeurs et switches).
Qu’est-ce que l’EU Cyber Resilience Act (CRA) ?
L’EU Cyber Resilience Act (CRA), Règlement (UE) 2024/2847, exige que chaque produit avec des éléments numériques (PwDE) vendu dans l’UE réponde à des exigences obligatoires de cybersécurité tout au long de son cycle de vie. La conformité au CRA est une condition préalable au marquage CE, et les produits sans marquage CE ne peuvent pas être mis sur le marché de l’UE.
Trois objectifs du CRA
- Renforcer la résilience globale du marché numérique de l’UE.
- Donner aux utilisateurs une meilleure visibilité sur la sécurité des produits qu’ils achètent.
- Réduire le nombre de vulnérabilités dans les produits numériques après leur mise sur le marché.
Quels produits sont couverts par le CRA ?
Le CRA couvre tout matériel ou logiciel pouvant se connecter, directement ou indirectement, à un appareil ou à un réseau — y compris ses solutions de traitement de données à distance. Les NAS, routeurs, switches, systèmes d’exploitation et applications sont tous concernés. Les dispositifs médicaux, véhicules motorisés, aviation civile et équipements marins sont exclus car ils sont déjà régis par des réglementations équivalentes.
Obligations principales pour tous les fabricants sous le CRA
- Réaliser une évaluation des risques cybersécurité dès la conception, en appliquant les principes Secure by Design et Secure by Default.
- Mettre en place un processus de gestion des vulnérabilités conforme au CRA.
- Fournir des mises à jour de sécurité pendant toute la période de support, jusqu’à la fin du support du produit.
- Préparer la documentation technique, compléter une évaluation de conformité et apposer le marquage CE (applicable à partir du 11 décembre 2027).
- Fournir des instructions claires pour une utilisation sécurisée, la date de fin de support et un point de contact pour le signalement des vulnérabilités.
- Signaler les vulnérabilités activement exploitées et les incidents graves aux autorités compétentes.
Quand le CRA entre-t-il en vigueur ? Trois dates clés
Le CRA est introduit progressivement : le signalement des vulnérabilités activement exploitées est devenu obligatoire le 11 septembre 2026, et la conformité totale est requise pour tous les produits mis sur le marché de l’UE à partir du 11 décembre 2027.
| Date |
Étape clé |
Statut QNAP |
| 10 décembre 2024 |
CRA entre en vigueur ; début de la période de transition |
Lancement du programme de conformité CRA |
| 11 septembre 2026 |
Obligations de signalement pour les vulnérabilités activement exploitées et les incidents graves |
Première phase terminée ; plateforme de signalement de sécurité en ligne |
| 11 décembre 2027 |
Date limite de conformité totale, incluant l’évaluation de conformité avant mise sur le marché et le marquage CE |
En cours, conformément aux directives de l’UE et aux normes harmonisées |
Source : Commission européenne – Cyber Resilience Act
En quoi le CRA diffère-t-il de NIS2, et pourquoi les considérer ensemble ?
Le CRA régule les produits ; NIS2 régule les organisations. Leur point commun est une stratégie unifiée basée sur les risques pour sécuriser la chaîne d’approvisionnement numérique. Pour qu’une organisation soit conforme à NIS2, l’équipement qu’elle achète doit lui-même être conforme au CRA.
Comment le CRA et NIS2 s’articulent pour une stratégie unifiée des produits aux organisations
|
EU CRA |
Directive EU NIS2 |
| Focus |
Cybersécurité des produits avec éléments numériques |
Sécurité des systèmes d’information et de réseau chez les entités essentielles et importantes |
| À qui s’applique-t-il |
Fabricants, importateurs et distributeurs |
Organisations dans l’énergie, le transport, les télécoms, la santé, les services publics et autres secteurs |
| Résultat attendu |
Matériel et logiciels sécurisés avec composants transparents |
Gouvernance de la cybersécurité organisationnelle et protection des infrastructures critiques |
| Pertinence pour QNAP |
QNAP doit se conformer directement en tant que fabricant |
Les clients QNAP doivent évaluer la sécurité des fournisseurs ; QNAP fournit des preuves vérifiables |
L’article 21(2)(d) de NIS2 exige que les organisations évaluent les risques de sécurité de leurs fournisseurs et prestataires directs. L’article 21(2)(e) exige la sécurité lors de l’acquisition, du développement et de la maintenance des systèmes, y compris la gestion et la divulgation des vulnérabilités. La vérification IEC 62443-4-1 de QNAP, son processus public de divulgation des vulnérabilités et l’achèvement de la première phase de conformité CRA peuvent servir de preuve tierce lors de l’évaluation des fournisseurs par les clients.
En savoir plus : Choisissez les solutions QNAP pour atteindre la sécurité réseau EU NIS2 et la gestion des risques de la chaîne d’approvisionnement
Comment QNAP répond-il aux exigences du CRA ? Quatre piliers
QNAP répond aux exigences essentielles du CRA en matière de cybersécurité à travers quatre piliers : un processus de développement sécurisé vérifié selon les normes internationales, un signalement des incidents en 24 heures, une gestion proactive des vulnérabilités et une chaîne d’approvisionnement logicielle transparente. Ces mécanismes étaient en place avant l’entrée en vigueur du CRA — il ne s’agit pas d’une solution de dernière minute pour une seule réglementation.
Pilier 1 : Un cycle de développement sécurisé vérifié selon IEC 62443-4-1
IEC 62443-4-1 est la norme de la Commission électrotechnique internationale (IEC) pour les cycles de développement sécurisé des produits. Elle définit huit pratiques de développement sécurisé et évalue leur mise en œuvre par une organisation selon quatre niveaux de maturité. QNAP a réussi la vérification du processus IEC 62443-4-1 par DEKRA en septembre 2026. Comme la vérification couvre l’ensemble du processus de développement, elle s’applique à chaque produit QNAP actuel et futur.
- L’évaluation des risques et la modélisation des menaces commencent dès la phase de définition des exigences.
- Les conceptions doivent passer une revue de sécurité couvrant la protection des données, l’authentification, le contrôle d’accès et le chiffrement.
- Le développement inclut des tests de sécurité applicative automatisés statiques (SAST) et dynamiques (DAST), complétés par des tests de pénétration.
Pilier 2 : Signalement des incidents en 24 heures aligné sur le CRA
La plateforme de signalement de sécurité QNAP sert de point de contact unique pour le signalement CRA. Les clients, utilisateurs finaux et chercheurs en sécurité du monde entier peuvent l’utiliser pour signaler des vulnérabilités activement exploitées ou des incidents de sécurité graves. Dans les 24 heures suivant la réception d’un signalement, QNAP lance son processus réglementaire, évalue le risque et publie des mises à jour de sécurité.
Pilier 3 : Gestion des vulnérabilités menée par le PSIRT
L’équipe QNAP Product Security Incident Response Team (PSIRT) fonctionne comme un comité, avec des membres issus de la R&D, de la sécurité de l’information, du juridique et du service client. QNAP suit les nouvelles vulnérabilités via ses avis de sécurité publics et son programme de récompense sécurité. Pour les vulnérabilités signalées par des chercheurs externes, le PSIRT s’engage à compléter la vérification et à attribuer un identifiant CVE en une semaine.
Pilier 4 : Une chaîne d’approvisionnement logicielle transparente avec SBOMs
Le CRA exige que les fabricants créent une Software Bill of Materials (SBOM) et la fournissent aux autorités sur demande. QNAP maintient des SBOMs pour ses logiciels NAS et applications aux formats CycloneDX et SPDX, standards de l’industrie. Son processus de développement inclut l’analyse de composition logicielle (SCA) et recoupe les composants avec les bases de données CVE et le catalogue KEV de la CISA américaine, intégrant les composants tiers et open source dans la gestion des risques.
Transparence utilisateur : Périodes de support clairement indiquées
Le CRA exige que les fabricants divulguent l’utilisation prévue de chaque produit, la date de fin de support et le contact pour le signalement des vulnérabilités. Les utilisateurs peuvent vérifier la période de support de chaque modèle sur la page statut de support produit QNAP et renforcer leurs paramètres grâce au guide de sécurité NAS.
Quels produits QNAP sont couverts par la conformité CRA ?
Les mécanismes de sécurité et de signalement CRA de QNAP couvrent l’ensemble de son portefeuille de produits et sont soutenus par plusieurs certifications internationales indépendantes.
| Catégorie de produit |
Gammes de produits représentatives |
| Stockage entreprise |
Stockage ZFS, NAS à double contrôleur, NAS tout-flash |
| NAS professionnel et multimédia |
NAS QTS / QuTS hero pour entreprises, NAS pour créateurs et particuliers |
| Calcul AI |
Solutions NAS Edge AI |
| Réseaux |
Routeurs, switches |
L’investissement de QNAP dans la cybersécurité est une capacité organisationnelle systématique et à long terme qui englobe le développement produit, les services cloud et les opérations. Pour plus de détails sur les certifications, consultez le QNAP Trust Center.
FAQ
Les NAS QNAP sont-ils conformes au CRA de l’UE ?
QNAP a terminé la première phase de son programme de conformité CRA le 11 septembre 2026, répondant aux exigences de signalement des incidents sur l’ensemble de son portefeuille, y compris les NAS et produits réseau. QNAP vise la conformité totale d’ici le 11 décembre 2027, conformément aux directives de l’UE et aux normes harmonisées.
Un NAS est-il un « produit avec éléments numériques » selon le CRA ?
Oui. Un NAS est un matériel connecté au réseau qui exécute un système d’exploitation et des applications, il répond donc à la définition du CRA d’un produit avec éléments numériques. Les routeurs et switches sont également concernés.
Comment signaler une vulnérabilité ou un incident de sécurité dans un produit QNAP ?
Signalez les « vulnérabilités activement exploitées » ou les « incidents de sécurité graves » via la plateforme de signalement de sécurité QNAP ; le PSIRT QNAP lance son processus de réponse dans les 24 heures. Soumettez les vulnérabilités générales via le canal de signalement sur la page des avis de sécurité ou le programme de récompense sécurité.
Quel est le lien entre IEC 62443-4-1 et le CRA ?
IEC 62443-4-1 définit les exigences pour un cycle de développement sécurisé des produits, et ses principes fondamentaux sont étroitement alignés avec l’exigence du CRA de sécurité sur tout le cycle de vie du produit. La vérification IEC 62443-4-1 montre qu’un fabricant dispose des processus nécessaires pour mettre en œuvre les exigences essentielles du CRA en matière de cybersécurité.
Qu’est-ce qu’un SBOM, et le CRA exige-t-il qu’il soit public ?
Un SBOM (Software Bill of Materials) liste chaque composant logiciel et bibliothèque d’un produit — pensez-y comme une étiquette d’ingrédients pour le logiciel. Le CRA exige que les fabricants créent un SBOM pour faciliter la gestion des vulnérabilités, mais n’exige pas actuellement sa publication ; le SBOM complet doit être fourni aux autorités sur demande.
Quelle est la différence entre le CRA et NIS2 ?
Le CRA régit la sécurité des produits numériques et s’applique aux fabricants. NIS2 régit la cybersécurité organisationnelle chez les prestataires de services essentiels dans des secteurs comme l’énergie, le transport et les télécoms. L’achat de produits conformes au CRA pose les bases pour répondre aux exigences de la chaîne d’approvisionnement NIS2.
Mon appareil QNAP continuera-t-il à recevoir des mises à jour de sécurité ?
Vérifiez la période de support de votre modèle sur la page statut de support produit QNAP. Les produits dans leur période de support continuent de recevoir des mises à jour de sécurité. Nous recommandons d’activer les mises à jour automatiques et de consulter régulièrement les avis de sécurité.
Les entreprises hors UE doivent-elles se conformer au CRA ?
Oui. Tout produit vendu sur le marché de l’UE doit être conforme au CRA, quel que soit le pays d’origine du fabricant. Les intégrateurs systèmes et fabricants d’appareils peuvent réduire leur propre charge de conformité post-marché en choisissant des fournisseurs ayant des pratiques SDL, PSIRT et SBOM établies.


 9 min de lecture