Key Takeaway: QNAP has completed the first phase of EU CRA compliance
QNAP completed the first phase of its EU Cyber Resilience Act (CRA) compliance program on September 11, 2026 — the same day the CRA's obligation to report actively exploited vulnerabilities and severe incidents took effect.
-
Incident reporting: The QNAP Security Reporting Platform is now live. QNAP initiates its statutory response process within 24 hours of receiving a report.
-
Secure development: QNAP follows a publicly available Secure Software Development Lifecycle (SSDLC) policy and has passed IEC 62443-4-1 process verification.
-
Vulnerability management: QNAP PSIRT coordinates vulnerability handling and commits to verifying externally reported vulnerabilities and assigning CVE IDs within one week.
-
Supply chain transparency: QNAP maintains SBOMs in CycloneDX and SPDX formats and cross-checks them against CVE databases and the CISA Known Exploited Vulnerabilities (KEV) catalog.
-
Coverage: QNAP's entire product portfolio, including enterprise ZFS storage, business NAS, Edge AI NAS, and all networking products (routers and switches).
What is the EU Cyber Resilience Act (CRA)?
The EU Cyber Resilience Act (CRA), Regulation (EU) 2024/2847, requires every product with digital elements (PwDE) sold in the EU to meet mandatory cybersecurity requirements throughout its entire lifecycle. CRA compliance is a prerequisite for the CE marking, and products without a CE marking cannot be placed on the EU market.
Three Goals of the CRA
- Strengthen the overall resilience of the EU digital market.
- Give users clearer visibility into the security of the products they buy.
- Reduce the number of vulnerabilities in digital products after they reach the market.
Which Products Does the CRA Cover?
The CRA covers any hardware or software that can connect, directly or indirectly, to a device or network — including its remote data processing solutions. NAS devices, routers, switches, operating systems, and applications all fall within scope. Medical devices, motor vehicles, civil aviation, and marine equipment are excluded because they are already governed by equivalent regulations.
Core Obligations for All Manufacturers Under the CRA
- Conduct a cybersecurity risk assessment at the design stage, applying Secure by Design and Secure by Default principles.
- Establish a vulnerability handling process that meets CRA requirements.
- Provide security updates throughout the support period, until the product reaches end of support.
- Prepare technical documentation, complete a conformity assessment, and affix the CE marking (applies from December 11, 2027).
- Provide clear instructions for secure use, the end-of-support date, and a point of contact for vulnerability reporting.
- Report actively exploited vulnerabilities and severe incidents to the relevant authorities.
When does the CRA take effect? Three key dates
The CRA is being phased in: reporting of actively exploited vulnerabilities became mandatory on September 11, 2026, and full compliance is required for all products placed on the EU market from December 11, 2027.
| Date |
Milestone |
QNAP status |
| December 10, 2024 |
CRA enters into force; transition period begins |
CRA compliance program launched |
| September 11, 2026 |
Reporting obligations for actively exploited vulnerabilities and severe incidents apply |
First phase completed; Security Reporting Platform live |
| December 11, 2027 |
Full compliance deadline, including pre-market conformity assessment and CE marking |
Ongoing, in line with EU guidance and harmonised standards |
Source: European Commission – Cyber Resilience Act
How is the CRA different from NIS2, and why look at them together?
The CRA regulates products; NIS2 regulates organizations. Where they overlap is a unified, risk-based strategy that secures the digital supply chain. For an organization to comply with NIS2, the equipment it buys must itself comply with the CRA.
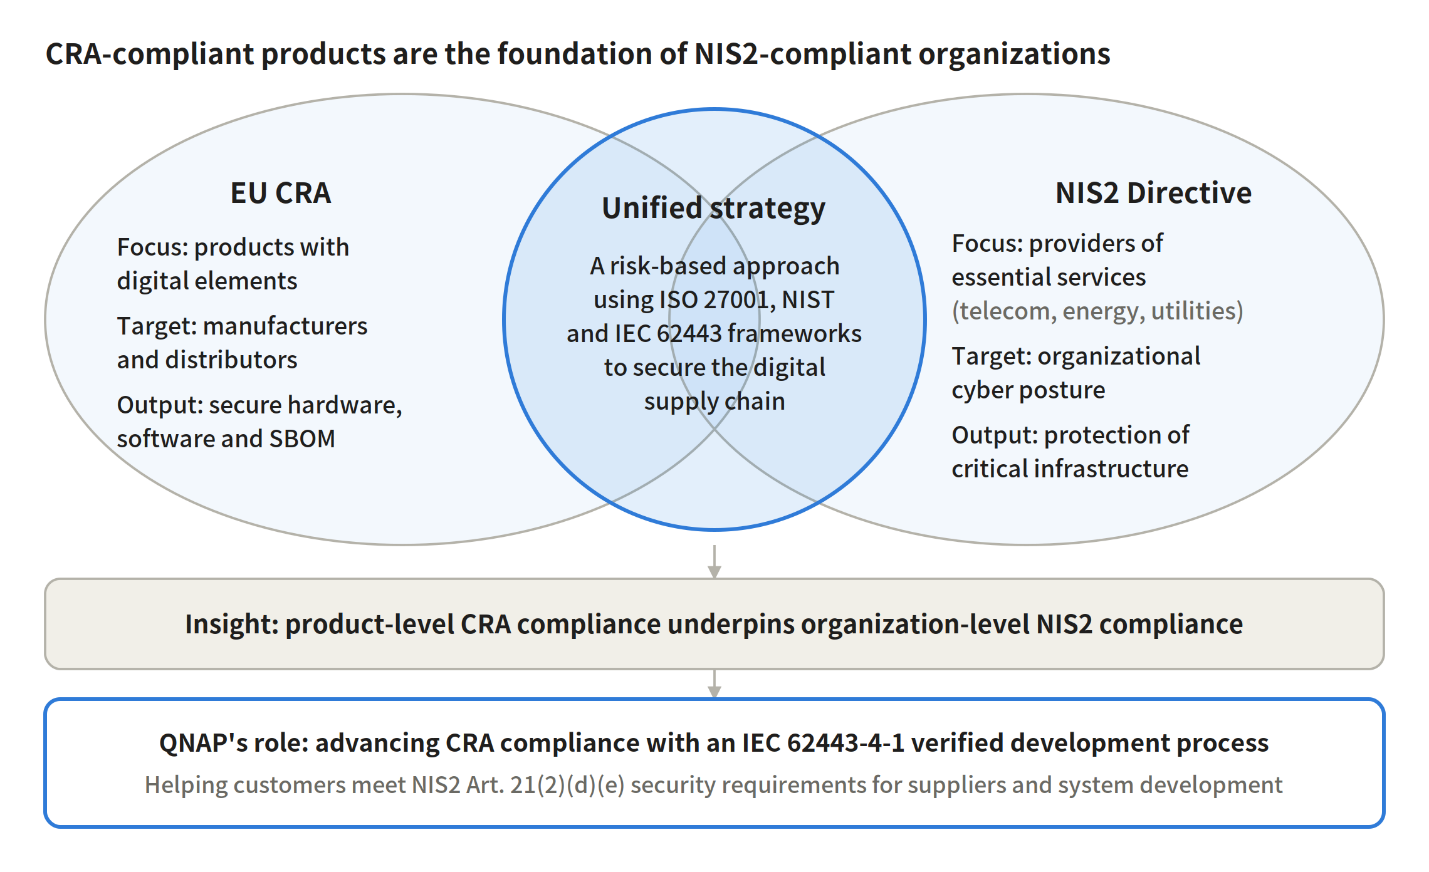
How the CRA and NIS2 relate a unified strategy from products to organizations
|
EU CRA |
EU NIS2 Directive |
| Focus |
Cybersecurity of products with digital elements |
Security of network and information systems at essential and important entities |
| Who it applies to |
Manufacturers, importers, and distributors |
Organizations in energy, transport, telecom, healthcare, utilities, and other sectors |
| Expected outcome |
Secure hardware and software with transparent components |
Organizational cybersecurity governance and critical infrastructure protection |
| Relevance to QNAP |
QNAP must comply directly as a manufacturer |
QNAP customers must assess supplier security; QNAP provides verifiable evidence |
NIS2 Article 21(2)(d) requires organizations to assess the security risks of their direct suppliers and service providers. Article 21(2)(e) requires security in the acquisition, development, and maintenance of systems, including vulnerability handling and disclosure. QNAP's IEC 62443-4-1 verification, public vulnerability disclosure process, and completion of the first phase of CRA compliance can serve as third-party evidence when customers assess their suppliers.
Learn more: Choose QNAP solutions to achieve EU NIS2 network security and supply chain risk management
How does QNAP meet CRA requirements? Four pillars
QNAP addresses the CRA's essential cybersecurity requirements through four pillars: a secure development process verified against international standards, 24-hour incident reporting, proactive vulnerability management, and a transparent software supply chain. These mechanisms were in place before the CRA took effect — they are not a last-minute fix for a single regulation.
Pillar 1: A secure development lifecycle verified against IEC 62443-4-1
IEC 62443-4-1 is the International Electrotechnical Commission (IEC) standard for secure product development lifecycles. It defines eight secure development practices and assesses how well an organization implements them across four maturity levels. QNAP passed DEKRA's IEC 62443-4-1 process verification in September 2026. Because the verification covers the entire development process, it applies to every product QNAP releases now and in the future.
- Risk assessment and threat modeling begin at the requirements stage.
- Designs must pass a security review covering data protection, authentication, access control, and encryption.
- Development includes automated static (SAST) and dynamic (DAST) application security testing, complemented by penetration testing.
Pillar 2: CRA-aligned 24-hour incident reporting
The QNAP Security Reporting Platform serves as QNAP's single point of contact for CRA reporting. Customers, end users, and security researchers worldwide can use it to report actively exploited vulnerabilities or severe security incidents. Within 24 hours of receiving a report, QNAP initiates its statutory response process, assesses the risk, and releases security updates.
Pillar 3: PSIRT-led vulnerability management
The QNAP Product Security Incident Response Team (PSIRT) operates as a committee, with members from R&D, information security, legal, and customer service. QNAP tracks new vulnerabilities through its public Security Advisories and Security Bounty Program. For vulnerabilities reported by external researchers, PSIRT commits to completing verification and assigning a CVE ID within one week.
Pillar 4: A transparent software supply chain with SBOMs
The CRA requires manufacturers to create a Software Bill of Materials (SBOM) and provide it to authorities on request. QNAP maintains SBOMs for its NAS software and applications in the industry-standard CycloneDX and SPDX formats. Its development process includes Software Composition Analysis (SCA) and cross-checks components against CVE databases and the U.S. CISA Known Exploited Vulnerabilities (KEV) catalog, bringing third-party and open-source components under risk management.
User transparency: Clearly stated support periods
The CRA requires manufacturers to disclose each product's intended use, end-of-support date, and vulnerability reporting contact. Users can check each model's support period on the QNAP Product Support Status page and harden their settings with the NAS Security Guide.
Which QNAP products are covered by CRA compliance?
QNAP's CRA security and reporting mechanisms cover its entire product portfolio and are backed by multiple independent international certifications.
| Product category |
Representative product lines |
| Enterprise storage |
ZFS storage, dual-controller NAS, all-flash NAS |
| Business and multimedia NAS |
QTS / QuTS hero business NAS, NAS for creators and home users |
| AI computing |
Edge AI NAS solutions |
| Networking |
Routers, switches |
QNAP's investment in cybersecurity is a long-term, systematic organizational capability that spans product development, cloud services, and operations. For more certification details, visit the QNAP Trust Center.
FAQ
Is QNAP NAS compliant with the EU CRA?
QNAP completed the first phase of its CRA compliance program on September 11, 2026, meeting the incident reporting requirements across its entire product portfolio, including NAS and networking products. QNAP is working toward full compliance by December 11, 2027, in line with EU guidance and harmonized standards.
Is a NAS a "product with digital elements" under the CRA?
Yes. A NAS is network-connected hardware that runs an operating system and applications, so it meets the CRA's definition of a product with digital elements. Routers and switches are also in scope.
How do I report a vulnerability or security incident in a QNAP product?
Report “actively exploited vulnerabilities” or “severe security incidents” through the QNAP Security Reporting Platform; QNAP PSIRT initiates its response process within 24 hours. Submit general vulnerabilities through the reporting channel on the Security Advisories page or the Security Bounty Program.
How does IEC 62443-4-1 relate to the CRA?
IEC 62443-4-1 defines requirements for a secure product development lifecycle, and its core principles closely align with the CRA's requirement for security across the entire product lifecycle. IEC 62443-4-1 verification shows that a manufacturer has the processes in place to implement the CRA's essential cybersecurity requirements.
What is an SBOM, and does the CRA require it to be public?
An SBOM (Software Bill of Materials) lists every software component and library in a product — think of it as an ingredients label for software. The CRA requires manufacturers to create an SBOM to support vulnerability handling but does not currently require it to be published; the full SBOM must be provided to authorities on request.
What is the difference between the CRA and NIS2?
The CRA governs the security of digital products and applies to manufacturers. NIS2 governs organizational cybersecurity at essential service providers in sectors such as energy, transport, and telecom. Buying CRA-compliant products lays the foundation for meeting NIS2 supply chain requirements.
Will my QNAP device continue to receive security updates?
Check your model's support period on the QNAP Product Support Status page. Products within their support period continue to receive security updates. We recommend enabling automatic updates and reviewing security advisories regularly.
Do companies outside the EU need to comply with the CRA?
Yes. Any product sold on the EU market must comply with the CRA, regardless of where the manufacturer is based. System integrators and device manufacturers can reduce their own post-market compliance burden by choosing suppliers with established SDL, PSIRT, and SBOM practices.
Principais pontos: QNAP concluiu a primeira fase da conformidade com a CRA da UE
A QNAP concluiu a primeira fase do seu programa de conformidade com o Cyber Resilience Act (CRA) da União Europeia em 11 de setembro de 2026 — o mesmo dia em que entrou em vigor a obrigação de relatar vulnerabilidades exploradas ativamente e incidentes graves.
-
Relato de incidentes: A Plataforma de Relato de Segurança da QNAP já está ativa. A QNAP inicia seu processo de resposta legal em até 24 horas após receber um relatório.
-
Desenvolvimento seguro: A QNAP segue uma política de Ciclo de Vida de Desenvolvimento Seguro de Software (SSDLC) publicamente disponível e foi aprovada na verificação de processo IEC 62443-4-1.
-
Gestão de vulnerabilidades: O PSIRT da QNAP coordena o tratamento de vulnerabilidades e se compromete a verificar vulnerabilidades relatadas externamente e atribuir IDs CVE em até uma semana.
-
Transparência na cadeia de suprimentos: A QNAP mantém SBOMs nos formatos CycloneDX e SPDX e faz a checagem cruzada com bancos de dados de CVE e o catálogo CISA Known Exploited Vulnerabilities (KEV).
-
Cobertura: Todo o portfólio de produtos da QNAP, incluindo armazenamento ZFS corporativo, NAS empresarial, NAS Edge AI e todos os produtos de rede (roteadores e switches).
O que é o Cyber Resilience Act (CRA) da UE?
O Cyber Resilience Act (CRA) da UE, Regulamento (UE) 2024/2847, exige que todo produto com elementos digitais (PwDE) vendido na UE atenda a requisitos obrigatórios de cibersegurança durante todo o seu ciclo de vida. A conformidade com a CRA é pré-requisito para a marcação CE, e produtos sem a marca CE não podem ser comercializados na UE.
Três objetivos da CRA
- Reforçar a resiliência geral do mercado digital da UE.
- Dar aos usuários maior clareza sobre a segurança dos produtos que compram.
- Reduzir o número de vulnerabilidades em produtos digitais após sua entrada no mercado.
Quais produtos a CRA cobre?
A CRA cobre qualquer hardware ou software que possa se conectar, direta ou indiretamente, a um dispositivo ou rede — incluindo soluções de processamento remoto de dados. Dispositivos NAS, roteadores, switches, sistemas operacionais e aplicativos estão incluídos no escopo. Dispositivos médicos, veículos automotores, aviação civil e equipamentos marítimos são excluídos, pois já são regidos por regulamentos equivalentes.
Obrigações principais para todos os fabricantes sob a CRA
- Realizar uma avaliação de risco de cibersegurança na fase de design, aplicando os princípios Secure by Design e Secure by Default.
- Estabelecer um processo de tratamento de vulnerabilidades que atenda aos requisitos da CRA.
- Fornecer atualizações de segurança durante todo o período de suporte, até o fim do suporte do produto.
- Preparar documentação técnica, concluir uma avaliação de conformidade e afixar a marca CE (aplicável a partir de 11 de dezembro de 2027).
- Fornecer instruções claras para uso seguro, data de fim de suporte e um ponto de contato para relato de vulnerabilidades.
- Relatar vulnerabilidades exploradas ativamente e incidentes graves às autoridades competentes.
Quando a CRA entra em vigor? Três datas-chave
A CRA está sendo implementada em fases: o relato de vulnerabilidades exploradas ativamente tornou-se obrigatório em 11 de setembro de 2026, e a conformidade total será exigida para todos os produtos comercializados na UE a partir de 11 de dezembro de 2027.
| Data |
Marco |
Status QNAP |
| 10 de dezembro de 2024 |
CRA entra em vigor; início do período de transição |
Programa de conformidade com a CRA lançado |
| 11 de setembro de 2026 |
Obrigação de relatar vulnerabilidades exploradas ativamente e incidentes graves |
Primeira fase concluída; Plataforma de Relato de Segurança ativa |
| 11 de dezembro de 2027 |
Prazo final para conformidade total, incluindo avaliação de conformidade pré-mercado e marca CE |
Em andamento, conforme orientação da UE e normas harmonizadas |
Fonte: Comissão Europeia – Cyber Resilience Act
Como a CRA difere da NIS2 e por que analisá-las juntas?
A CRA regula produtos; a NIS2 regula organizações. O ponto de convergência é uma estratégia unificada baseada em risco para proteger a cadeia de suprimentos digital. Para uma organização estar em conformidade com a NIS2, o equipamento adquirido também deve estar em conformidade com a CRA.
Como a CRA e a NIS2 se relacionam: uma estratégia unificada de produtos a organizações
|
CRA da UE |
Diretiva NIS2 da UE |
| Foco |
Cibersegurança de produtos com elementos digitais |
Segurança de redes e sistemas de informação em entidades essenciais e importantes |
| A quem se aplica |
Fabricantes, importadores e distribuidores |
Organizações dos setores de energia, transporte, telecom, saúde, utilidades e outros |
| Resultado esperado |
Hardware e software seguros com componentes transparentes |
Governança de cibersegurança organizacional e proteção de infraestrutura crítica |
| Relevância para a QNAP |
QNAP deve cumprir diretamente como fabricante |
Clientes QNAP devem avaliar a segurança dos fornecedores; QNAP fornece evidências verificáveis |
O Artigo 21(2)(d) da NIS2 exige que as organizações avaliem os riscos de segurança de seus fornecedores e prestadores de serviço diretos. O Artigo 21(2)(e) exige segurança na aquisição, desenvolvimento e manutenção de sistemas, incluindo tratamento e divulgação de vulnerabilidades. A verificação IEC 62443-4-1 da QNAP, o processo público de divulgação de vulnerabilidades e a conclusão da primeira fase da conformidade com a CRA podem servir como evidência de terceiros quando clientes avaliam seus fornecedores.
Saiba mais: Escolha soluções QNAP para alcançar segurança de rede NIS2 da UE e gestão de risco na cadeia de suprimentos
Como a QNAP atende aos requisitos da CRA? Quatro pilares
A QNAP atende aos requisitos essenciais de cibersegurança da CRA por meio de quatro pilares: um processo de desenvolvimento seguro verificado por normas internacionais, relato de incidentes em 24 horas, gestão proativa de vulnerabilidades e uma cadeia de suprimentos de software transparente. Esses mecanismos já estavam em vigor antes da CRA — não são uma solução de última hora para uma única regulamentação.
Pilar 1: Um ciclo de vida de desenvolvimento seguro verificado pela IEC 62443-4-1
A IEC 62443-4-1 é a norma da Comissão Eletrotécnica Internacional (IEC) para ciclos de vida de desenvolvimento seguro de produtos. Define oito práticas de desenvolvimento seguro e avalia como uma organização as implementa em quatro níveis de maturidade. A QNAP foi aprovada na verificação de processo IEC 62443-4-1 da DEKRA em setembro de 2026. Como a verificação cobre todo o processo de desenvolvimento, aplica-se a todos os produtos lançados pela QNAP agora e no futuro.
- Avaliação de risco e modelagem de ameaças começam na fase de requisitos.
- Os projetos devem passar por uma revisão de segurança abrangendo proteção de dados, autenticação, controle de acesso e criptografia.
- O desenvolvimento inclui testes automatizados de segurança de aplicações estáticos (SAST) e dinâmicos (DAST), complementados por testes de penetração.
Pilar 2: Relato de incidentes em 24 horas alinhado à CRA
A Plataforma de Relato de Segurança da QNAP serve como ponto único de contato da QNAP para relatos da CRA. Clientes, usuários finais e pesquisadores de segurança do mundo todo podem usá-la para relatar vulnerabilidades exploradas ativamente ou incidentes graves de segurança. Em até 24 horas após receber um relatório, a QNAP inicia seu processo de resposta legal, avalia o risco e libera atualizações de segurança.
Pilar 3: Gestão de vulnerabilidades liderada pelo PSIRT
O Product Security Incident Response Team (PSIRT) da QNAP atua como um comitê, com membros de P&D, segurança da informação, jurídico e atendimento ao cliente. A QNAP acompanha novas vulnerabilidades por meio de seus Avisos de Segurança públicos e do Programa de Recompensa de Segurança. Para vulnerabilidades relatadas por pesquisadores externos, o PSIRT se compromete a concluir a verificação e atribuir um ID CVE em até uma semana.
Pilar 4: Uma cadeia de suprimentos de software transparente com SBOMs
A CRA exige que fabricantes criem uma Lista de Materiais de Software (SBOM) e a forneçam às autoridades quando solicitado. A QNAP mantém SBOMs para seu software NAS e aplicativos nos formatos CycloneDX e SPDX, padrão do setor. O processo de desenvolvimento inclui Análise de Composição de Software (SCA) e checagem cruzada de componentes com bancos de dados de CVE e o catálogo CISA Known Exploited Vulnerabilities (KEV) dos EUA, trazendo componentes de terceiros e de código aberto para a gestão de riscos.
Transparência para o usuário: períodos de suporte claramente informados
A CRA exige que fabricantes divulguem o uso pretendido de cada produto, data de fim de suporte e contato para relato de vulnerabilidades. Os usuários podem consultar o período de suporte de cada modelo na página Status de Suporte de Produto QNAP e reforçar suas configurações com o Guia de Segurança NAS.
Quais produtos QNAP estão cobertos pela conformidade com a CRA?
Os mecanismos de segurança e relato da CRA da QNAP abrangem todo o seu portfólio de produtos e contam com múltiplas certificações internacionais independentes.
| Categoria de produto |
Linhas de produtos representativas |
| Armazenamento corporativo |
Armazenamento ZFS, NAS com dois controladores, NAS all-flash |
| NAS empresarial e multimídia |
NAS empresarial QTS / QuTS hero, NAS para criadores e usuários domésticos |
| Computação de IA |
Soluções NAS Edge AI |
| Rede |
Roteadores, switches |
O investimento da QNAP em cibersegurança é uma capacidade organizacional sistemática e de longo prazo que abrange desenvolvimento de produtos, serviços em nuvem e operações. Para mais detalhes sobre certificações, visite o QNAP Trust Center.
FAQ
O NAS da QNAP está em conformidade com a CRA da UE?
A QNAP concluiu a primeira fase do seu programa de conformidade com a CRA em 11 de setembro de 2026, atendendo aos requisitos de relato de incidentes em todo o seu portfólio de produtos, incluindo NAS e produtos de rede. A QNAP está trabalhando para a conformidade total até 11 de dezembro de 2027, conforme orientação da UE e normas harmonizadas.
Um NAS é um "produto com elementos digitais" segundo a CRA?
Sim. Um NAS é um hardware conectado à rede que executa sistema operacional e aplicativos, portanto atende à definição da CRA de produto com elementos digitais. Roteadores e switches também estão incluídos.
Como relatar uma vulnerabilidade ou incidente de segurança em um produto QNAP?
Relate “vulnerabilidades exploradas ativamente” ou “incidentes graves de segurança” pela Plataforma de Relato de Segurança da QNAP; o PSIRT da QNAP inicia seu processo de resposta em até 24 horas. Envie vulnerabilidades gerais pelo canal de relato na página de Avisos de Segurança ou pelo Programa de Recompensa de Segurança.
Como a IEC 62443-4-1 se relaciona com a CRA?
A IEC 62443-4-1 define requisitos para um ciclo de vida de desenvolvimento seguro de produtos, e seus princípios centrais estão alinhados com a exigência da CRA de segurança durante todo o ciclo de vida do produto. A verificação IEC 62443-4-1 demonstra que o fabricante possui processos para implementar os requisitos essenciais de cibersegurança da CRA.
O que é um SBOM e a CRA exige que ele seja público?
Um SBOM (Lista de Materiais de Software) lista todos os componentes e bibliotecas de software de um produto — pense nele como um rótulo de ingredientes para software. A CRA exige que fabricantes criem um SBOM para apoiar o tratamento de vulnerabilidades, mas atualmente não exige sua publicação; o SBOM completo deve ser fornecido às autoridades quando solicitado.
Qual a diferença entre a CRA e a NIS2?
A CRA regula a segurança de produtos digitais e se aplica a fabricantes. A NIS2 regula a cibersegurança organizacional em provedores de serviços essenciais de setores como energia, transporte e telecom. Comprar produtos em conformidade com a CRA estabelece a base para atender aos requisitos de cadeia de suprimentos da NIS2.
Meu dispositivo QNAP continuará recebendo atualizações de segurança?
Consulte o período de suporte do seu modelo na página Status de Suporte de Produto QNAP. Produtos dentro do período de suporte continuam recebendo atualizações de segurança. Recomendamos ativar as atualizações automáticas e revisar os avisos de segurança regularmente.
Empresas fora da UE precisam cumprir a CRA?
Sim. Qualquer produto vendido no mercado da UE deve estar em conformidade com a CRA, independentemente de onde o fabricante esteja sediado. Integradores de sistemas e fabricantes de dispositivos podem reduzir sua própria carga de conformidade pós-mercado escolhendo fornecedores com práticas estabelecidas de SDL, PSIRT e SBOM.


 9 min de leitura