Key Takeaway: QNAP has completed the first phase of EU CRA compliance
QNAP completed the first phase of its EU Cyber Resilience Act (CRA) compliance program on September 11, 2026 — the same day the CRA's obligation to report actively exploited vulnerabilities and severe incidents took effect.
-
Incident reporting: The QNAP Security Reporting Platform is now live. QNAP initiates its statutory response process within 24 hours of receiving a report.
-
Secure development: QNAP follows a publicly available Secure Software Development Lifecycle (SSDLC) policy and has passed IEC 62443-4-1 process verification.
-
Vulnerability management: QNAP PSIRT coordinates vulnerability handling and commits to verifying externally reported vulnerabilities and assigning CVE IDs within one week.
-
Supply chain transparency: QNAP maintains SBOMs in CycloneDX and SPDX formats and cross-checks them against CVE databases and the CISA Known Exploited Vulnerabilities (KEV) catalog.
-
Coverage: QNAP's entire product portfolio, including enterprise ZFS storage, business NAS, Edge AI NAS, and all networking products (routers and switches).
What is the EU Cyber Resilience Act (CRA)?
The EU Cyber Resilience Act (CRA), Regulation (EU) 2024/2847, requires every product with digital elements (PwDE) sold in the EU to meet mandatory cybersecurity requirements throughout its entire lifecycle. CRA compliance is a prerequisite for the CE marking, and products without a CE marking cannot be placed on the EU market.
Three Goals of the CRA
- Strengthen the overall resilience of the EU digital market.
- Give users clearer visibility into the security of the products they buy.
- Reduce the number of vulnerabilities in digital products after they reach the market.
Which Products Does the CRA Cover?
The CRA covers any hardware or software that can connect, directly or indirectly, to a device or network — including its remote data processing solutions. NAS devices, routers, switches, operating systems, and applications all fall within scope. Medical devices, motor vehicles, civil aviation, and marine equipment are excluded because they are already governed by equivalent regulations.
Core Obligations for All Manufacturers Under the CRA
- Conduct a cybersecurity risk assessment at the design stage, applying Secure by Design and Secure by Default principles.
- Establish a vulnerability handling process that meets CRA requirements.
- Provide security updates throughout the support period, until the product reaches end of support.
- Prepare technical documentation, complete a conformity assessment, and affix the CE marking (applies from December 11, 2027).
- Provide clear instructions for secure use, the end-of-support date, and a point of contact for vulnerability reporting.
- Report actively exploited vulnerabilities and severe incidents to the relevant authorities.
When does the CRA take effect? Three key dates
The CRA is being phased in: reporting of actively exploited vulnerabilities became mandatory on September 11, 2026, and full compliance is required for all products placed on the EU market from December 11, 2027.
| Date |
Milestone |
QNAP status |
| December 10, 2024 |
CRA enters into force; transition period begins |
CRA compliance program launched |
| September 11, 2026 |
Reporting obligations for actively exploited vulnerabilities and severe incidents apply |
First phase completed; Security Reporting Platform live |
| December 11, 2027 |
Full compliance deadline, including pre-market conformity assessment and CE marking |
Ongoing, in line with EU guidance and harmonised standards |
Source: European Commission – Cyber Resilience Act
How is the CRA different from NIS2, and why look at them together?
The CRA regulates products; NIS2 regulates organizations. Where they overlap is a unified, risk-based strategy that secures the digital supply chain. For an organization to comply with NIS2, the equipment it buys must itself comply with the CRA.
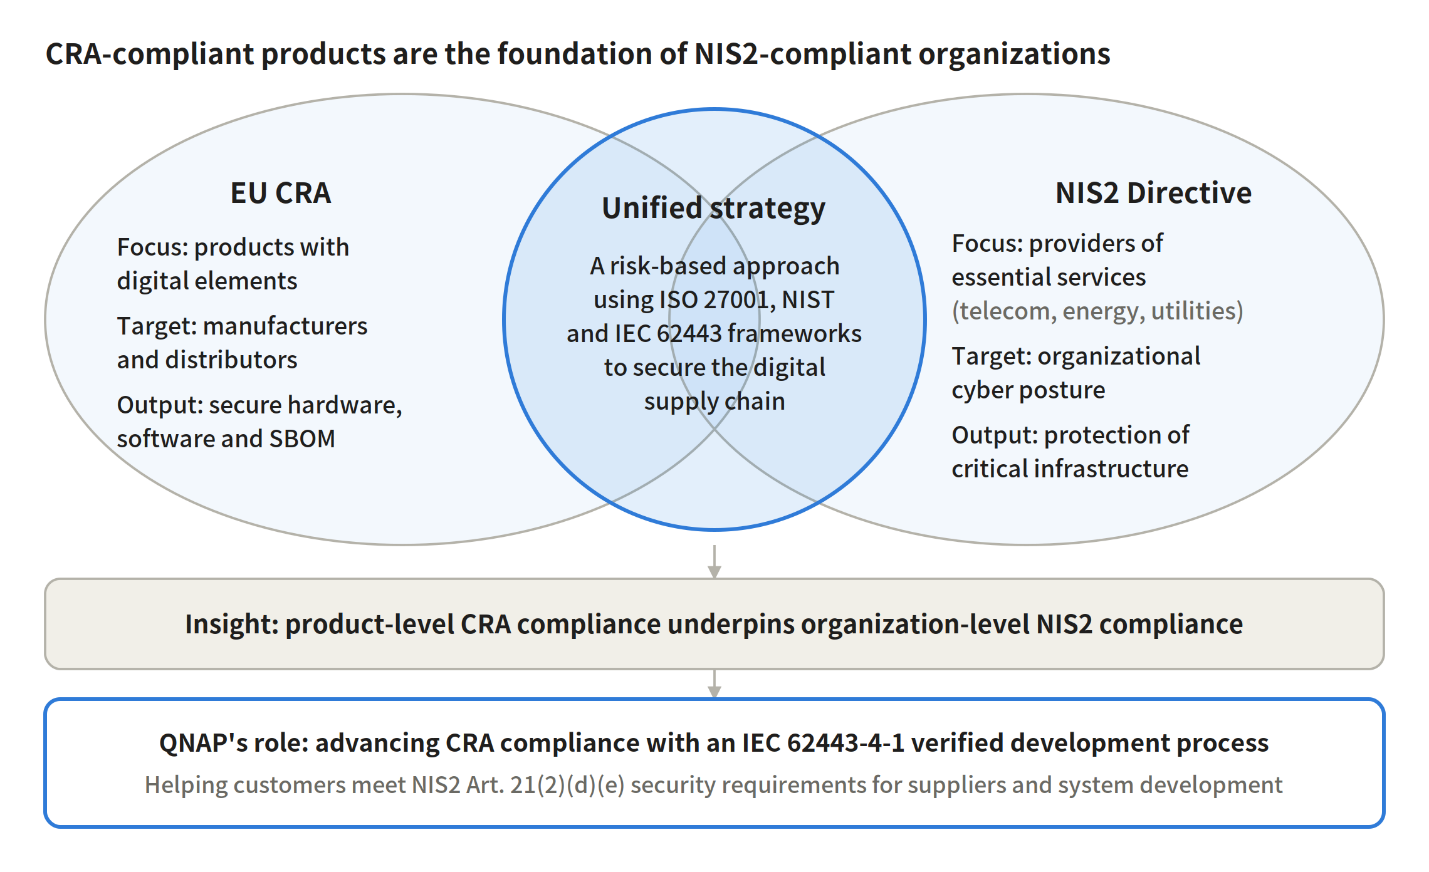
How the CRA and NIS2 relate a unified strategy from products to organizations
|
EU CRA |
EU NIS2 Directive |
| Focus |
Cybersecurity of products with digital elements |
Security of network and information systems at essential and important entities |
| Who it applies to |
Manufacturers, importers, and distributors |
Organizations in energy, transport, telecom, healthcare, utilities, and other sectors |
| Expected outcome |
Secure hardware and software with transparent components |
Organizational cybersecurity governance and critical infrastructure protection |
| Relevance to QNAP |
QNAP must comply directly as a manufacturer |
QNAP customers must assess supplier security; QNAP provides verifiable evidence |
NIS2 Article 21(2)(d) requires organizations to assess the security risks of their direct suppliers and service providers. Article 21(2)(e) requires security in the acquisition, development, and maintenance of systems, including vulnerability handling and disclosure. QNAP's IEC 62443-4-1 verification, public vulnerability disclosure process, and completion of the first phase of CRA compliance can serve as third-party evidence when customers assess their suppliers.
Learn more: Choose QNAP solutions to achieve EU NIS2 network security and supply chain risk management
How does QNAP meet CRA requirements? Four pillars
QNAP addresses the CRA's essential cybersecurity requirements through four pillars: a secure development process verified against international standards, 24-hour incident reporting, proactive vulnerability management, and a transparent software supply chain. These mechanisms were in place before the CRA took effect — they are not a last-minute fix for a single regulation.
Pillar 1: A secure development lifecycle verified against IEC 62443-4-1
IEC 62443-4-1 is the International Electrotechnical Commission (IEC) standard for secure product development lifecycles. It defines eight secure development practices and assesses how well an organization implements them across four maturity levels. QNAP passed DEKRA's IEC 62443-4-1 process verification in September 2026. Because the verification covers the entire development process, it applies to every product QNAP releases now and in the future.
- Risk assessment and threat modeling begin at the requirements stage.
- Designs must pass a security review covering data protection, authentication, access control, and encryption.
- Development includes automated static (SAST) and dynamic (DAST) application security testing, complemented by penetration testing.
Pillar 2: CRA-aligned 24-hour incident reporting
The QNAP Security Reporting Platform serves as QNAP's single point of contact for CRA reporting. Customers, end users, and security researchers worldwide can use it to report actively exploited vulnerabilities or severe security incidents. Within 24 hours of receiving a report, QNAP initiates its statutory response process, assesses the risk, and releases security updates.
Pillar 3: PSIRT-led vulnerability management
The QNAP Product Security Incident Response Team (PSIRT) operates as a committee, with members from R&D, information security, legal, and customer service. QNAP tracks new vulnerabilities through its public Security Advisories and Security Bounty Program. For vulnerabilities reported by external researchers, PSIRT commits to completing verification and assigning a CVE ID within one week.
Pillar 4: A transparent software supply chain with SBOMs
The CRA requires manufacturers to create a Software Bill of Materials (SBOM) and provide it to authorities on request. QNAP maintains SBOMs for its NAS software and applications in the industry-standard CycloneDX and SPDX formats. Its development process includes Software Composition Analysis (SCA) and cross-checks components against CVE databases and the U.S. CISA Known Exploited Vulnerabilities (KEV) catalog, bringing third-party and open-source components under risk management.
User transparency: Clearly stated support periods
The CRA requires manufacturers to disclose each product's intended use, end-of-support date, and vulnerability reporting contact. Users can check each model's support period on the QNAP Product Support Status page and harden their settings with the NAS Security Guide.
Which QNAP products are covered by CRA compliance?
QNAP's CRA security and reporting mechanisms cover its entire product portfolio and are backed by multiple independent international certifications.
| Product category |
Representative product lines |
| Enterprise storage |
ZFS storage, dual-controller NAS, all-flash NAS |
| Business and multimedia NAS |
QTS / QuTS hero business NAS, NAS for creators and home users |
| AI computing |
Edge AI NAS solutions |
| Networking |
Routers, switches |
QNAP's investment in cybersecurity is a long-term, systematic organizational capability that spans product development, cloud services, and operations. For more certification details, visit the QNAP Trust Center.
FAQ
Is QNAP NAS compliant with the EU CRA?
QNAP completed the first phase of its CRA compliance program on September 11, 2026, meeting the incident reporting requirements across its entire product portfolio, including NAS and networking products. QNAP is working toward full compliance by December 11, 2027, in line with EU guidance and harmonized standards.
Is a NAS a "product with digital elements" under the CRA?
Yes. A NAS is network-connected hardware that runs an operating system and applications, so it meets the CRA's definition of a product with digital elements. Routers and switches are also in scope.
How do I report a vulnerability or security incident in a QNAP product?
Report “actively exploited vulnerabilities” or “severe security incidents” through the QNAP Security Reporting Platform; QNAP PSIRT initiates its response process within 24 hours. Submit general vulnerabilities through the reporting channel on the Security Advisories page or the Security Bounty Program.
How does IEC 62443-4-1 relate to the CRA?
IEC 62443-4-1 defines requirements for a secure product development lifecycle, and its core principles closely align with the CRA's requirement for security across the entire product lifecycle. IEC 62443-4-1 verification shows that a manufacturer has the processes in place to implement the CRA's essential cybersecurity requirements.
What is an SBOM, and does the CRA require it to be public?
An SBOM (Software Bill of Materials) lists every software component and library in a product — think of it as an ingredients label for software. The CRA requires manufacturers to create an SBOM to support vulnerability handling but does not currently require it to be published; the full SBOM must be provided to authorities on request.
What is the difference between the CRA and NIS2?
The CRA governs the security of digital products and applies to manufacturers. NIS2 governs organizational cybersecurity at essential service providers in sectors such as energy, transport, and telecom. Buying CRA-compliant products lays the foundation for meeting NIS2 supply chain requirements.
Will my QNAP device continue to receive security updates?
Check your model's support period on the QNAP Product Support Status page. Products within their support period continue to receive security updates. We recommend enabling automatic updates and reviewing security advisories regularly.
Do companies outside the EU need to comply with the CRA?
Yes. Any product sold on the EU market must comply with the CRA, regardless of where the manufacturer is based. System integrators and device manufacturers can reduce their own post-market compliance burden by choosing suppliers with established SDL, PSIRT, and SBOM practices.
Principale conclusione: QNAP ha completato la prima fase della conformità al CRA UE
QNAP ha completato la prima fase del suo programma di conformità al Cyber Resilience Act (CRA) dell'UE l'11 settembre 2026 — lo stesso giorno in cui è entrato in vigore l'obbligo del CRA di segnalare vulnerabilità attivamente sfruttate e incidenti gravi.
-
Segnalazione degli incidenti: La QNAP Security Reporting Platform è ora attiva. QNAP avvia il processo di risposta previsto dalla legge entro 24 ore dal ricevimento di una segnalazione.
-
Sviluppo sicuro: QNAP segue una politica SSDLC (Secure Software Development Lifecycle) pubblicamente disponibile e ha superato la verifica del processo IEC 62443-4-1.
-
Gestione delle vulnerabilità: QNAP PSIRT coordina la gestione delle vulnerabilità e si impegna a verificare le vulnerabilità segnalate esternamente e assegnare gli ID CVE entro una settimana.
-
Trasparenza della supply chain: QNAP mantiene SBOM nei formati CycloneDX e SPDX e li confronta con i database CVE e il catalogo CISA Known Exploited Vulnerabilities (KEV).
-
Copertura: L'intero portafoglio prodotti QNAP, inclusi storage ZFS enterprise, NAS business, Edge AI NAS e tutti i prodotti di rete (router e switch).
Cos'è il Cyber Resilience Act (CRA) dell'UE?
Il Cyber Resilience Act (CRA) dell'UE, Regolamento (UE) 2024/2847, richiede che ogni prodotto con elementi digitali (PwDE) venduto nell'UE soddisfi requisiti obbligatori di cybersecurity durante tutto il suo ciclo di vita. La conformità al CRA è un prerequisito per la marcatura CE, e i prodotti senza marcatura CE non possono essere immessi sul mercato UE.
Tre obiettivi del CRA
- Rafforzare la resilienza complessiva del mercato digitale UE.
- Dare agli utenti maggiore visibilità sulla sicurezza dei prodotti che acquistano.
- Ridurre il numero di vulnerabilità nei prodotti digitali dopo la loro immissione sul mercato.
Quali prodotti copre il CRA?
Il CRA copre qualsiasi hardware o software che possa connettersi, direttamente o indirettamente, a un dispositivo o rete — incluse le soluzioni di elaborazione dati remota. NAS, router, switch, sistemi operativi e applicazioni rientrano tutti nell'ambito. Dispositivi medici, veicoli a motore, aviazione civile e attrezzature marine sono esclusi perché già regolati da normative equivalenti.
Obblighi fondamentali per tutti i produttori secondo il CRA
- Effettuare una valutazione del rischio cybersecurity nella fase di progettazione, applicando i principi Secure by Design e Secure by Default.
- Stabilire un processo di gestione delle vulnerabilità che soddisfi i requisiti CRA.
- Fornire aggiornamenti di sicurezza durante tutto il periodo di supporto, fino al termine del supporto del prodotto.
- Preparare la documentazione tecnica, completare una valutazione di conformità e apporre la marcatura CE (applicabile dall'11 dicembre 2027).
- Fornire istruzioni chiare per l'uso sicuro, la data di fine supporto e un punto di contatto per la segnalazione delle vulnerabilità.
- Segnalare vulnerabilità attivamente sfruttate e incidenti gravi alle autorità competenti.
Quando entra in vigore il CRA? Tre date chiave
Il CRA viene introdotto gradualmente: la segnalazione delle vulnerabilità attivamente sfruttate è diventata obbligatoria l'11 settembre 2026, e la piena conformità è richiesta per tutti i prodotti immessi sul mercato UE dall'11 dicembre 2027.
| Data |
Traguardo |
Stato QNAP |
| 10 dicembre 2024 |
CRA entra in vigore; inizia il periodo di transizione |
Avvio del programma di conformità CRA |
| 11 settembre 2026 |
Obblighi di segnalazione per vulnerabilità attivamente sfruttate e incidenti gravi |
Prima fase completata; Security Reporting Platform attiva |
| 11 dicembre 2027 |
Scadenza per la piena conformità, inclusa la valutazione di conformità pre-market e la marcatura CE |
In corso, in linea con le linee guida UE e gli standard armonizzati |
Fonte: Commissione Europea – Cyber Resilience Act
In cosa il CRA è diverso da NIS2 e perché considerarli insieme?
Il CRA regola i prodotti; NIS2 regola le organizzazioni. Il punto di sovrapposizione è una strategia unificata e basata sul rischio che protegge la supply chain digitale. Per un'organizzazione conforme a NIS2, l'attrezzatura acquistata deve essere conforme al CRA.
Come CRA e NIS2 si collegano in una strategia unificata dai prodotti alle organizzazioni
|
CRA UE |
Direttiva NIS2 UE |
| Focus |
Cybersecurity dei prodotti con elementi digitali |
Sicurezza dei sistemi di rete e informazione presso enti essenziali e importanti |
| Destinatari |
Produttori, importatori e distributori |
Organizzazioni nei settori energia, trasporti, telecomunicazioni, sanità, utilities e altri |
| Risultato atteso |
Hardware e software sicuri con componenti trasparenti |
Governance della cybersecurity organizzativa e protezione delle infrastrutture critiche |
| Rilevanza per QNAP |
QNAP deve conformarsi direttamente come produttore |
I clienti QNAP devono valutare la sicurezza dei fornitori; QNAP fornisce evidenze verificabili |
L'articolo 21(2)(d) di NIS2 richiede alle organizzazioni di valutare i rischi di sicurezza dei fornitori e dei prestatori di servizi diretti. L'articolo 21(2)(e) richiede sicurezza nell'acquisizione, sviluppo e manutenzione dei sistemi, inclusa la gestione e divulgazione delle vulnerabilità. La verifica IEC 62443-4-1 di QNAP, il processo pubblico di divulgazione delle vulnerabilità e il completamento della prima fase della conformità CRA possono fungere da evidenza terza parte quando i clienti valutano i fornitori.
Scopri di più: Scegli le soluzioni QNAP per raggiungere la sicurezza di rete UE NIS2 e la gestione del rischio della supply chain
Come QNAP soddisfa i requisiti CRA? Quattro pilastri
QNAP affronta i requisiti essenziali di cybersecurity del CRA attraverso quattro pilastri: un processo di sviluppo sicuro verificato secondo standard internazionali, segnalazione degli incidenti entro 24 ore, gestione proattiva delle vulnerabilità e una supply chain software trasparente. Questi meccanismi erano già in atto prima dell'entrata in vigore del CRA — non sono una soluzione dell'ultimo minuto per una singola normativa.
Pilastro 1: Un ciclo di sviluppo sicuro verificato secondo IEC 62443-4-1
IEC 62443-4-1 è lo standard della Commissione Elettrotecnica Internazionale (IEC) per i cicli di sviluppo sicuro dei prodotti. Definisce otto pratiche di sviluppo sicuro e valuta quanto bene un'organizzazione le implementa su quattro livelli di maturità. QNAP ha superato la verifica del processo IEC 62443-4-1 di DEKRA a settembre 2026. Poiché la verifica copre l'intero processo di sviluppo, si applica a ogni prodotto QNAP attuale e futuro.
- La valutazione dei rischi e la modellazione delle minacce iniziano nella fase dei requisiti.
- I progetti devono superare una revisione di sicurezza che copre protezione dei dati, autenticazione, controllo degli accessi e crittografia.
- Lo sviluppo include test di sicurezza applicativa statici (SAST) e dinamici (DAST) automatizzati, integrati da penetration test.
Pilastro 2: Segnalazione degli incidenti entro 24 ore conforme al CRA
La QNAP Security Reporting Platform è il punto di contatto unico di QNAP per la segnalazione CRA. Clienti, utenti finali e ricercatori di sicurezza di tutto il mondo possono usarla per segnalare vulnerabilità attivamente sfruttate o incidenti di sicurezza gravi. Entro 24 ore dal ricevimento di una segnalazione, QNAP avvia il processo di risposta previsto dalla legge, valuta il rischio e rilascia aggiornamenti di sicurezza.
Pilastro 3: Gestione delle vulnerabilità guidata da PSIRT
Il Product Security Incident Response Team (PSIRT) di QNAP opera come comitato, con membri di R&D, sicurezza informatica, legale e servizio clienti. QNAP monitora nuove vulnerabilità tramite i suoi Security Advisories pubblici e il Security Bounty Program. Per le vulnerabilità segnalate da ricercatori esterni, PSIRT si impegna a completare la verifica e assegnare un ID CVE entro una settimana.
Pilastro 4: Supply chain software trasparente con SBOM
Il CRA richiede ai produttori di creare una Software Bill of Materials (SBOM) e fornirla alle autorità su richiesta. QNAP mantiene SBOM per il software NAS e le applicazioni nei formati CycloneDX e SPDX standard di settore. Il processo di sviluppo include Software Composition Analysis (SCA) e verifica i componenti rispetto ai database CVE e al catalogo KEV CISA degli Stati Uniti, portando componenti di terze parti e open source sotto gestione del rischio.
Trasparenza per l'utente: Periodi di supporto chiaramente indicati
Il CRA richiede ai produttori di dichiarare l'uso previsto di ciascun prodotto, la data di fine supporto e il contatto per la segnalazione delle vulnerabilità. Gli utenti possono verificare il periodo di supporto di ciascun modello sulla pagina QNAP Product Support Status e rafforzare le impostazioni con la NAS Security Guide.
Quali prodotti QNAP sono coperti dalla conformità CRA?
I meccanismi di sicurezza e segnalazione CRA di QNAP coprono l'intero portafoglio prodotti e sono supportati da molteplici certificazioni internazionali indipendenti.
| Categoria prodotto |
Linee di prodotto rappresentative |
| Storage enterprise |
Storage ZFS, NAS dual-controller, NAS all-flash |
| NAS business e multimedia |
QTS / QuTS hero NAS business, NAS per creatori e utenti domestici |
| AI computing |
Soluzioni Edge AI NAS |
| Networking |
Router, switch |
L'investimento di QNAP nella cybersecurity è una capacità organizzativa sistematica e di lungo termine che abbraccia sviluppo prodotto, servizi cloud e operazioni. Per maggiori dettagli sulle certificazioni, visita il QNAP Trust Center.
FAQ
Il NAS QNAP è conforme al CRA UE?
QNAP ha completato la prima fase del programma di conformità CRA l'11 settembre 2026, soddisfacendo i requisiti di segnalazione degli incidenti su tutto il portafoglio prodotti, inclusi NAS e prodotti di rete. QNAP sta lavorando per la piena conformità entro l'11 dicembre 2027, in linea con le linee guida UE e gli standard armonizzati.
Un NAS è un "prodotto con elementi digitali" secondo il CRA?
Sì. Un NAS è hardware connesso in rete che esegue un sistema operativo e applicazioni, quindi soddisfa la definizione CRA di prodotto con elementi digitali. Anche router e switch rientrano nell'ambito.
Come posso segnalare una vulnerabilità o un incidente di sicurezza in un prodotto QNAP?
Segnala “vulnerabilità attivamente sfruttate” o “incidenti di sicurezza gravi” tramite la QNAP Security Reporting Platform; QNAP PSIRT avvia il processo di risposta entro 24 ore. Segnala vulnerabilità generali tramite il canale di segnalazione sulla pagina Security Advisories o il Security Bounty Program.
Come si collega IEC 62443-4-1 al CRA?
IEC 62443-4-1 definisce i requisiti per un ciclo di sviluppo sicuro dei prodotti e i suoi principi fondamentali sono strettamente allineati con il requisito CRA di sicurezza durante tutto il ciclo di vita del prodotto. La verifica IEC 62443-4-1 dimostra che un produttore ha i processi necessari per implementare i requisiti essenziali di cybersecurity del CRA.
Cos'è una SBOM e il CRA richiede che sia pubblica?
Una SBOM (Software Bill of Materials) elenca ogni componente software e libreria in un prodotto — pensala come un'etichetta degli ingredienti per il software. Il CRA richiede ai produttori di creare una SBOM per supportare la gestione delle vulnerabilità, ma attualmente non richiede che sia pubblicata; la SBOM completa deve essere fornita alle autorità su richiesta.
Qual è la differenza tra CRA e NIS2?
Il CRA regola la sicurezza dei prodotti digitali e si applica ai produttori. NIS2 regola la cybersecurity organizzativa presso i fornitori di servizi essenziali in settori come energia, trasporti e telecomunicazioni. Acquistare prodotti conformi al CRA pone le basi per soddisfare i requisiti di supply chain di NIS2.
Il mio dispositivo QNAP continuerà a ricevere aggiornamenti di sicurezza?
Verifica il periodo di supporto del tuo modello sulla pagina QNAP Product Support Status. I prodotti nel periodo di supporto continuano a ricevere aggiornamenti di sicurezza. Si consiglia di abilitare gli aggiornamenti automatici e consultare regolarmente gli avvisi di sicurezza.
Le aziende fuori dall'UE devono conformarsi al CRA?
Sì. Qualsiasi prodotto venduto sul mercato UE deve essere conforme al CRA, indipendentemente da dove si trova il produttore. System integrator e produttori di dispositivi possono ridurre il proprio carico di conformità post-market scegliendo fornitori con pratiche SDL, PSIRT e SBOM consolidate.


 9 min di lettura