Key takeaway: Secure by Design is the core concept of QNAP's product development process
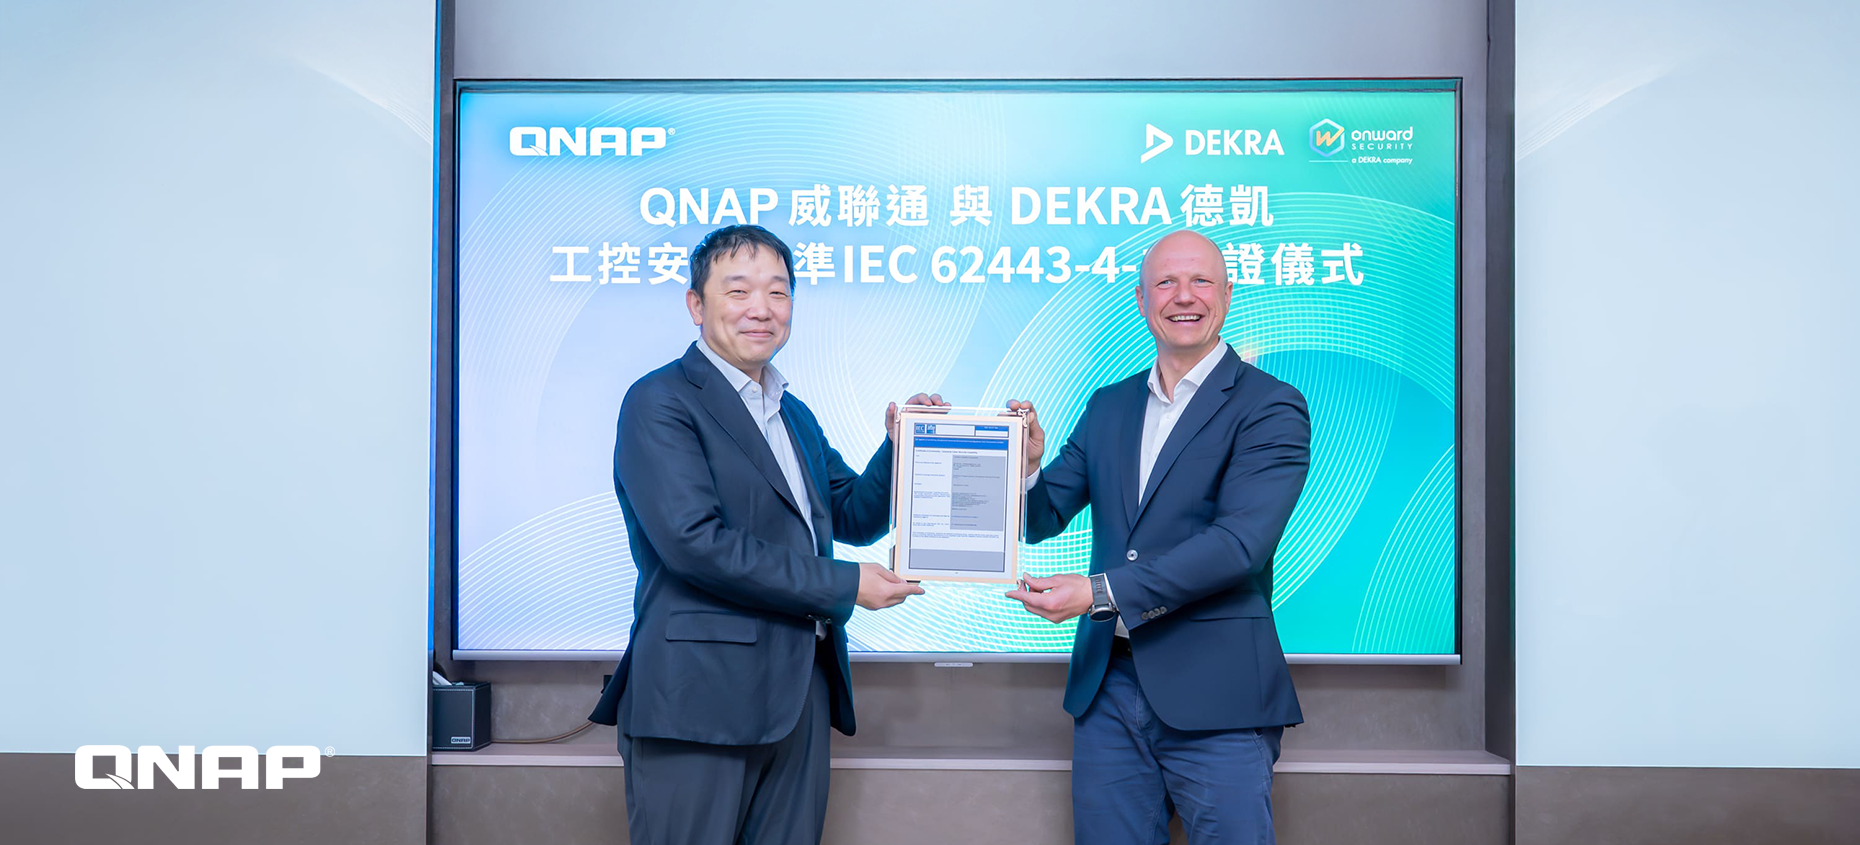
In September 2026, QNAP passed the process verification conducted by the global certification body DEKRA in accordance with the IEC 62443-4-1 standard. The core of the IEC 62443-4-1 assessment is to evaluate whether QNAP, as a supplier, can systematize and implement security requirements throughout the entire product lifecycle: from planning, design, testing, release, to ongoing maintenance. Security considerations must be built in from the very beginning (Secure by Design) of the development process.
This process validation is not limited to a single product: QNAP will continue to apply the same set of validated security development practices to every product released now and in the future, implementing secure software development (Secure SDLC).
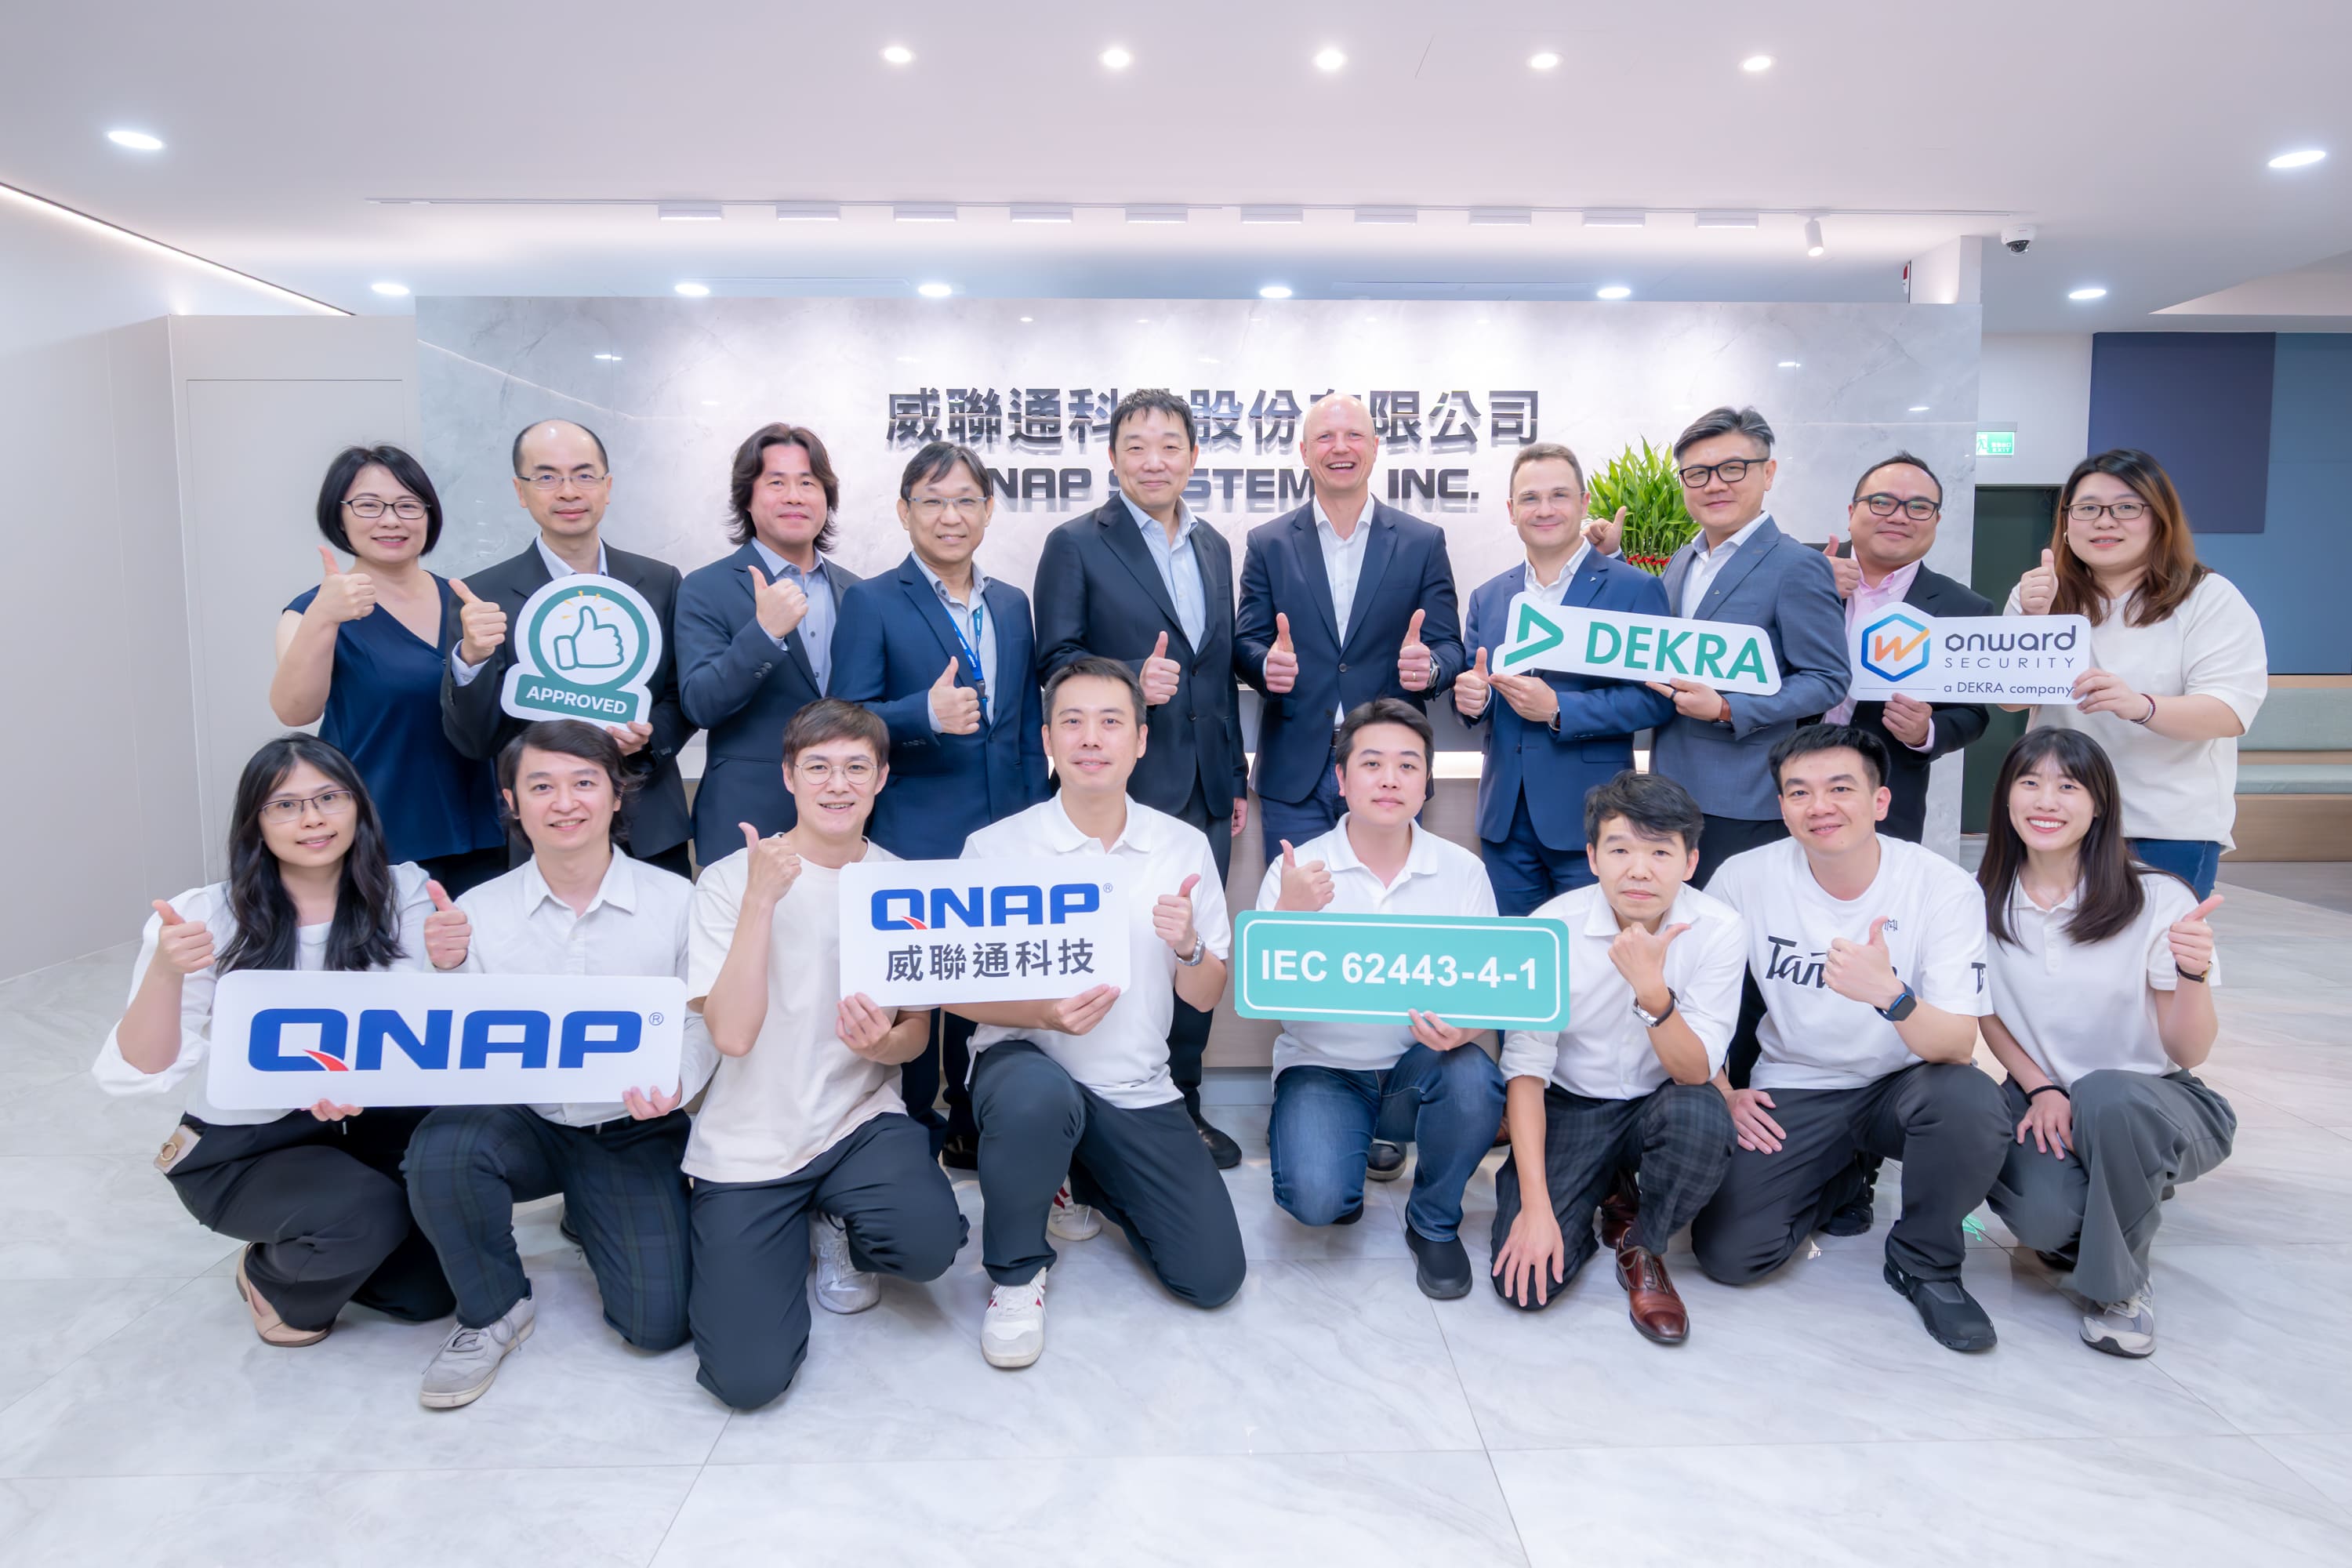
Four verified coverage cycles: from planning to maintenance
The audit rigor of IEC 62443-4-1 is far beyond that of a one-time questionnaire review. The standard formally defines eight major secure development practices, covering Security Management, Specification of Security Requirements, Secure by Design, Secure Implementation, Security Verification and Validation Testing, Management of Security-Related Issues, Security Update Management, and Security Guidelines. It also evaluates the organization's implementation maturity according to the four-level CMMI (Capability Maturity Model Integration) model: Initial, Managed, Defined, and Improving. To pass the certification, enterprises must achieve a level of documentation, institutionalization, and cross-departmental execution that allows independent auditors to inspect each requirement in detail.
Learn about the 8 key secure development practices of the IEC 62443-4-1 standard >>
DEKRA's verification this time covers QNAP's organizational capabilities in four aspects, each of which has corresponding existing mechanisms within QNAP's current information security governance framework:
-
Secure Development Process: QNAP follows the public Secure Software Development Lifecycle (SSDLC) policy, incorporating risk assessment and threat modeling from the requirements gathering stage, and integrating them throughout architecture design and coding; the design phase must undergo security reviews covering data protection, identity authentication, access control, and encryption implementation requirements, and provides concrete secure coding standards for different programming languages; the development process introduces automated SAST (Static Application Security Testing) and DAST (Dynamic Application Security Testing) scans, complemented by penetration testing and threat model validation.
-
Information Security Risk Management: Coordinated by QNAP PSIRT (Product Security Incident Response Team), operated under a committee system, and governed by joint participation from R&D, information security, legal, customer service, and sales departments. This ensures systematic identification and assessment of information security risks throughout the product development process.
-
Security Vulnerability Management: Through a public Security Advisories notification mechanism and a Security Bounty Program, we continuously track and respond to newly discovered security vulnerabilities. For vulnerabilities reported by external researchers, QNAP PSIRT commits to completing verification and issuing a CVE number within one week.
-
Software Supply Chain Risk Management: Through the Software Supply Chain Risk Management (SSCRM) dedicated page, we publicly disclose specific practices, including maintaining SBOM (Software Bill of Materials) for QNAP NAS software and applications, using industry-standard formats such as CycloneDX and SPDX to track component composition; introducing Software Composition Analysis (SCA) and SAST automated vulnerability scanning tools into the development process, and integrating CVE data databases and CISA KEV (Known Exploited Vulnerabilities) catalog for comparison, so that third-party components and dependencies are also included in the risk management scope.
This demonstrates QNAP's organizational capability to systematize and implement security requirements throughout the entire product lifecycle, from planning to maintenance, with security governance being an established norm throughout the development process.
The supplier's own secure development capability is already within the scope of the audit.
Many compliance standards point out that when enterprises assess their own cybersecurity compliance, the security capabilities of suppliers are already part of the audit scope. For example, Article 21(2)(d) of NIS2 explicitly requires enterprises to assess the “security risks related to direct suppliers and service providers,” while Article 21(2)(e) further requires enterprises to pay attention to the secure acquisition, development, and maintenance of systems, including vulnerability management and disclosure. Possessing IEC 62443-4-1 certification is precisely the most direct third-party evidence for meeting these two requirements.
For customers who are advancing IT/OT integration and deploying in key infrastructure sectors such as smart manufacturing, energy, and transportation, this certification carries even greater significance. As NAS, edge computing unit, and IoT storage systems play an increasingly important role in these sectors, whether a supplier’s product security development process has undergone review is directly related to the overall risk exposure of the OT environment.
IEC 62443-4-1 can align with the EU Cyber Resilience Act (CRA)
The EU Cyber Resilience Act (CRA) requires that connected products ensure cybersecurity throughout their entire lifecycle. The core principles of IEC 62443-4-1 are highly consistent with those of the CRA. QNAP has obtained this certification, demonstrating that its product line is capable of meeting CRA requirements and can significantly reduce compliance risks for multinational enterprises.
Learn more: What is the EU Cyber Resilience Act (CRA)? Requirements and deadlines for NAS and Networking devices, and QNAP's approach
Comprehensive international compliance from product to operation: QNAP builds a holistic information security trust ecosystem
QNAP has obtained IEC 62443-4-1 certification, which is one of the third-party certifications accumulated in recent years. QNAP already holds multiple certifications, including ISO/IEC 27001 (Information Security Management System), ISO/IEC 27017 (Cloud Service Security Controls), ISO/IEC 27018 (Cloud Privacy Protection), and Japan's JC-STAR Level 1 (IoT Product Security Label). Now, with the addition of the IEC 62443-4-1 certification, which focuses on the "secure development process" itself, QNAP's expanding list of certifications demonstrates that its investment in information security is not just a temporary patch to meet a single regulation or customer requirement, but a long-term, systematic organizational capability building.
Visit QNAP Trust Center to view more authentication and compliance information >>
Wichtigste Erkenntnis: Secure by Design ist das zentrale Konzept im Produktentwicklungsprozess von QNAP
Im September 2026 hat QNAP die Prozessverifizierung durch die globale Zertifizierungsstelle DEKRA gemäß dem IEC 62443-4-1 Standard bestanden. Im Mittelpunkt der IEC 62443-4-1 Bewertung steht die Überprüfung, ob QNAP als Lieferant Sicherheitsanforderungen systematisch und während des gesamten Produktlebenszyklus umsetzen kann: von Planung, Design, Test, Freigabe bis hin zur laufenden Wartung. Sicherheitsaspekte müssen von Anfang an (Secure by Design) im Entwicklungsprozess berücksichtigt werden.
Diese Prozessvalidierung ist nicht auf ein einzelnes Produkt beschränkt: QNAP wird die validierten Sicherheitsentwicklungspraktiken weiterhin auf jedes aktuelle und zukünftige Produkt anwenden und dabei eine sichere Softwareentwicklung (Secure SDLC) umsetzen.
Vier geprüfte Abdeckungszyklen: von Planung bis Wartung
Die Prüfung nach IEC 62443-4-1 geht weit über eine einmalige Fragebogenbewertung hinaus. Der Standard definiert acht wesentliche sichere Entwicklungspraktiken, darunter Sicherheitsmanagement, Spezifikation von Sicherheitsanforderungen, Secure by Design, sichere Implementierung, Sicherheitsüberprüfung und Validierungstests, Management von sicherheitsrelevanten Problemen, Sicherheitsupdate-Management und Sicherheitsrichtlinien. Zudem wird die Umsetzung der Organisation anhand des vierstufigen CMMI-Modells (Capability Maturity Model Integration) bewertet: Initial, Managed, Defined und Improving. Um die Zertifizierung zu bestehen, müssen Unternehmen ein Maß an Dokumentation, Institutionalisierung und abteilungsübergreifender Umsetzung erreichen, das es unabhängigen Prüfern ermöglicht, jede Anforderung im Detail zu überprüfen.
Erfahren Sie mehr über die 8 wichtigsten sicheren Entwicklungspraktiken des IEC 62443-4-1 Standards >>
Die DEKRA-Verifizierung deckt diesmal die organisatorischen Fähigkeiten von QNAP in vier Bereichen ab, für die jeweils entsprechende Mechanismen im aktuellen Informationssicherheits-Governance-Rahmen von QNAP existieren:
-
Sicherer Entwicklungsprozess: QNAP folgt der öffentlichen Secure Software Development Lifecycle (SSDLC) Richtlinie, integriert Risikobewertung und Bedrohungsmodellierung bereits in der Anforderungsphase und führt diese durch Architekturdesign und Programmierung fort; die Designphase muss Sicherheitsprüfungen zu Datenschutz, Identitätsauthentifizierung, Zugriffskontrolle und Verschlüsselungsanforderungen durchlaufen und bietet konkrete sichere Programmierstandards für verschiedene Programmiersprachen; im Entwicklungsprozess werden automatisierte SAST (Static Application Security Testing) und DAST (Dynamic Application Security Testing) Scans eingesetzt, ergänzt durch Penetrationstests und Validierung von Bedrohungsmodellen.
-
Informationssicherheits-Risikomanagement: Koordiniert durch QNAP PSIRT (Product Security Incident Response Team), betrieben unter einem Ausschusssystem und gesteuert durch die gemeinsame Beteiligung von F&E, Informationssicherheit, Recht, Kundendienst und Vertrieb. Dies gewährleistet die systematische Identifizierung und Bewertung von Informationssicherheitsrisiken während des gesamten Produktentwicklungsprozesses.
-
Sicherheitslückenmanagement: Über einen öffentlichen Security Advisories-Benachrichtigungsmechanismus und ein Security Bounty Program verfolgen und reagieren wir kontinuierlich auf neu entdeckte Sicherheitslücken. Für von externen Forschern gemeldete Schwachstellen verpflichtet sich QNAP PSIRT, die Überprüfung abzuschließen und innerhalb einer Woche eine CVE-Nummer zu vergeben.
-
Software-Lieferketten-Risikomanagement: Über die spezielle Seite zum Software Supply Chain Risk Management (SSCRM) legen wir spezifische Praktiken offen, darunter die Pflege von SBOM (Software Bill of Materials) für QNAP NAS-Software und Anwendungen, Verwendung von Industriestandards wie CycloneDX und SPDX zur Nachverfolgung der Komponenten; Einführung von Software Composition Analysis (SCA) und SAST automatisierten Schwachstellenscans im Entwicklungsprozess sowie Integration von CVE-Datenbanken und CISA KEV (Known Exploited Vulnerabilities) Katalog zum Vergleich, sodass auch Drittanbieter-Komponenten und Abhängigkeiten in den Risikomanagementbereich einbezogen werden.
Dies zeigt die organisatorische Fähigkeit von QNAP, Sicherheitsanforderungen während des gesamten Produktlebenszyklus von Planung bis Wartung zu systematisieren und umzusetzen, wobei Sicherheits-Governance im Entwicklungsprozess zur etablierten Norm geworden ist.
Die eigene sichere Entwicklungskompetenz des Lieferanten ist bereits Teil des Prüfungsumfangs.
Viele Compliance-Standards weisen darauf hin, dass bei der Bewertung der eigenen Cybersicherheit die Sicherheitskompetenz der Lieferanten bereits zum Prüfungsumfang gehört. So verlangt beispielsweise Artikel 21(2)(d) der NIS2 ausdrücklich, dass Unternehmen die „Sicherheitsrisiken im Zusammenhang mit direkten Lieferanten und Dienstleistern“ bewerten, während Artikel 21(2)(e) zusätzlich fordert, dass Unternehmen auf die sichere Beschaffung, Entwicklung und Wartung von Systemen achten, einschließlich Schwachstellenmanagement und Offenlegung. Der Besitz der IEC 62443-4-1 Zertifizierung ist genau der direkteste Drittbeleg für die Erfüllung dieser beiden Anforderungen.
Für Kunden, die IT/OT-Integration vorantreiben und in Schlüsselbranchen wie Smart Manufacturing, Energie und Transport einsetzen, hat diese Zertifizierung noch größere Bedeutung. Da NAS, Edge-Computing-Einheiten und IoT-Speichersysteme in diesen Bereichen eine immer wichtigere Rolle spielen, ist die Überprüfung des Sicherheitsentwicklungsprozesses eines Lieferanten direkt mit dem Gesamtrisiko der OT-Umgebung verbunden.
IEC 62443-4-1 kann mit dem EU Cyber Resilience Act (CRA) abgestimmt werden
Der EU Cyber Resilience Act (CRA) verlangt, dass vernetzte Produkte während ihres gesamten Lebenszyklus Cybersicherheit gewährleisten. Die Kernprinzipien von IEC 62443-4-1 sind mit denen des CRA sehr konsistent. QNAP hat diese Zertifizierung erhalten und zeigt damit, dass seine Produktlinie die CRA-Anforderungen erfüllen kann und die Compliance-Risiken für multinationale Unternehmen deutlich reduziert.
Mehr erfahren: Was ist der EU Cyber Resilience Act (CRA)? Anforderungen und Fristen für NAS- und Netzwerkgeräte sowie QNAPs Ansatz
Umfassende internationale Compliance von Produkt bis Betrieb: QNAP baut ein ganzheitliches Informationssicherheits-Vertrauensökosystem auf
QNAP hat die IEC 62443-4-1 Zertifizierung erhalten, eine von mehreren Drittzertifizierungen, die in den letzten Jahren erworben wurden. QNAP besitzt bereits mehrere Zertifizierungen, darunter ISO/IEC 27001 (Informationssicherheits-Managementsystem), ISO/IEC 27017 (Cloud-Service-Sicherheitskontrollen), ISO/IEC 27018 (Cloud-Datenschutz) und Japans JC-STAR Level 1 (IoT-Produktsicherheitslabel). Mit der IEC 62443-4-1 Zertifizierung, die den „sicheren Entwicklungsprozess“ selbst in den Fokus stellt, zeigt die wachsende Liste von QNAP-Zertifizierungen, dass die Investition in Informationssicherheit nicht nur eine kurzfristige Maßnahme zur Erfüllung einer einzelnen Vorschrift oder Kundenanforderung ist, sondern ein langfristiger, systematischer Aufbau organisatorischer Fähigkeiten.
Besuchen Sie das QNAP Trust Center, um weitere Authentifizierungs- und Compliance-Informationen zu sehen >>


 5 Min. Lesezeit