9 分鐘閱讀



重點摘要:QNAP 已完成歐盟 CRA 第一階段合規
威聯通科技(QNAP)已於 2026 年 9 月 11 日完成歐盟《網路韌性法案》(Cyber Resilience Act,CRA)合規計畫的第一階段,對應 CRA 同日生效的「已遭利用漏洞與重大資安事件通報義務」。
- 通報機制:QNAP 官網已上線 QNAP 資安通報平台(QNAP Security Reporting Platform),接獲通報後 24 小時內啟動法定應變程序。
- 開發流程:遵循公開的安全軟體開發生命週期(SSDLC)政策,並通過 IEC 62443-4-1 流程驗證。
- 漏洞管理:由 QNAP PSIRT 統籌,外部研究人員回報的漏洞承諾於一週內完成驗證並發布 CVE 編號。
- 供應鏈透明:以 CycloneDX 與 SPDX 格式維護 SBOM,並比對 CVE 資料庫與 CISA KEV 清單。
- 涵蓋範圍:QNAP 全線產品,包含企業級 ZFS 儲存、商用 NAS、Edge AI NAS 及全系列網通產品(路由器與交換器)。
什麼是歐盟網路韌性法案(CRA)?
歐盟網路韌性法案(CRA)是法規編號 (EU) 2024/2847 的歐盟法規,要求所有在歐盟市場銷售的「具數位元素產品」(Products with Digital Elements,PwDE),在整個產品生命週期都必須符合強制性資安要求。符合 CRA 是產品取得 CE 標誌的前提,沒有 CE 標誌就無法在歐盟上市。
CRA 的三大目標
- 提升歐盟數位市場的整體韌性。
- 讓使用者更清楚掌握產品的資安狀態。
- 減少數位產品上市後的漏洞數量。
CRA 適用哪些產品?
凡是能直接或間接連上裝置或網路的硬體與軟體,包含其遠端資料處理方案,都在 CRA 範圍內。NAS 網路儲存設備、路由器、交換器、作業系統與應用程式都屬於此類。醫療器材、汽車、民航與船舶設備因已有同等法規,不在 CRA 範圍內。
CRA 對所有製造商的核心義務
- 產品設計階段即進行資安風險評估,落實「安全始於設計」(Secure by Design)與「預設安全」(Secure by Default)。
- 建立符合 CRA 要求的漏洞管理流程。
- 在支援期內持續提供安全性更新,直到產品終止服務。
- 備妥技術文件、完成符合性評鑑並加貼 CE 標誌。(2027 年 12 月 11 日起適用)
- 提供清楚的安全使用說明、支援終止日期與漏洞通報窗口。
- 向主管機關通報已遭利用的漏洞與重大資安事件。
CRA 何時生效?三個關鍵日期
CRA 分階段實施:2026 年 9 月 11 日起必須通報已遭利用漏洞,2027 年 12 月 11 日起所有在歐盟上市的產品須全面合規。
| 日期 | 里程碑 | QNAP 狀態 |
|---|---|---|
| 2024 年 12 月 10 日 | CRA 正式生效,進入過渡期 | 啟動 CRA 合規計畫 |
| 2026 年 9 月 11 日 | 已遭利用漏洞與重大資安事件通報義務開始適用 | 已完成第一階段合規,資安通報平台上線 |
| 2027 年 12 月 11 日 | 全面合規期限,含上市前符合性評鑑與 CE 標誌 | 依歐盟指引與調和標準持續推進 |
資料來源:European Commission – Cyber Resilience Act
CRA 與 NIS2 有什麼不同?為什麼要一起看?
CRA 管「產品」,NIS2 管「組織」;兩者的交集是以風險為本、串起數位供應鏈的整合策略。企業要符合 NIS2,前提是採購的設備本身就符合 CRA。
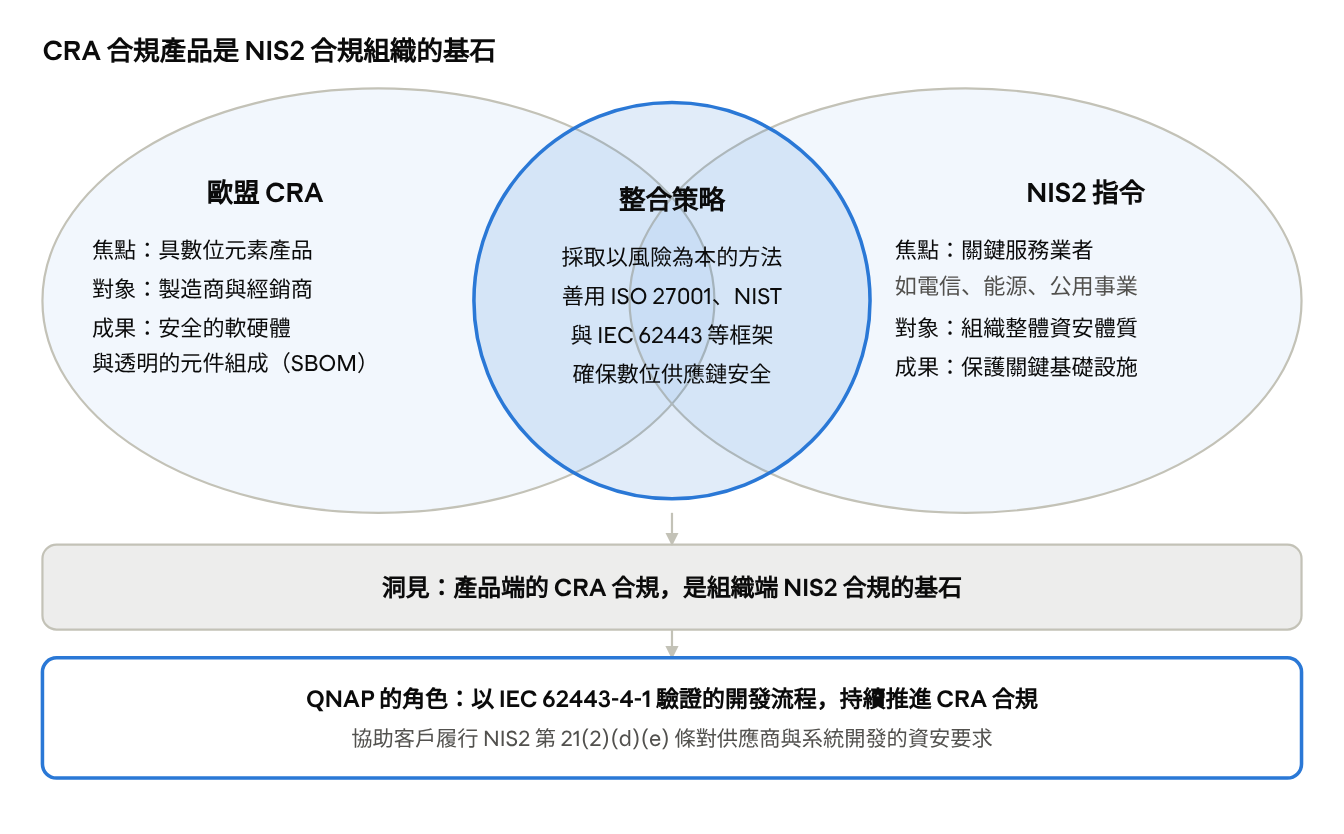
CRA 與 NIS2 的關係 · 產品端到組織端的整合策略
| 比較項目 | 歐盟 CRA | 歐盟 NIS2 指令 |
|---|---|---|
| 規範焦點 | 具數位元素產品的資安 | 關鍵與重要服務業者的網路與資訊系統安全 |
| 規範對象 | 製造商、進口商、經銷商 | 能源、交通、電信、醫療、公用事業等組織 |
| 預期成果 | 安全的軟硬體、透明的元件組成 | 組織資安治理與關鍵基礎設施保護 |
| 與 QNAP 的關係 | QNAP 作為製造商須直接遵循 | QNAP 客戶須評估供應商資安,QNAP 提供可驗證的證據 |
NIS2 第 21(2)(d) 條要求企業評估直接供應商與服務提供者的資安風險,第 21(2)(e) 條要求重視系統取得、開發與維護的安全,包含漏洞處理與揭露。QNAP 的 IEC 62443-4-1 驗證、公開的漏洞揭露機制,以及 CRA 第一階段合規成果,可作為客戶評估供應商時的第三方佐證。
延伸閱讀:選用 QNAP 解決方案,落實歐盟 NIS2 網路安全與供應鏈風險管理
QNAP 如何符合 CRA?四大支柱
QNAP 以四大支柱對應 CRA 的必要資安要求:國際標準驗證的安全開發流程、24 小時資安通報、主動漏洞管理,以及透明的軟體供應鏈。這些機制在 CRA 上路前就已運作,而非為了單一法規臨時補強。
支柱一:以 IEC 62443-4-1 驗證的安全開發生命週期
IEC 62443-4-1 是國際電工委員會(IEC)針對產品安全開發生命週期制定的標準,定義八大安全開發實務,並以四級成熟度評估組織的落實程度。QNAP 於 2026 年 9 月通過 DEKRA 德凱的流程驗證,驗證對象是整個開發流程,適用於 QNAP 現在與未來推出的每一項產品。
- 需求階段即導入風險評估與威脅建模(Threat Modeling)。
- 設計階段須通過資安審查,涵蓋資料保護、身分驗證、存取控制與加密。
- 開發流程導入 SAST 靜態與 DAST 動態自動化掃描,並搭配滲透測試。
支柱二:符合 CRA 的 24 小時資安通報機制
QNAP 已在官網上線 QNAP 資安通報平台,作為符合 CRA 要求的單一通報窗口。全球客戶、終端使用者與資安研究人員,都能透過此平台通報已遭利用的漏洞或重大資安事件。QNAP 接獲通報後 24 小時內啟動法定應變程序,展開風險評估並釋出安全性更新。
支柱三:由 PSIRT 統籌的漏洞管理
QNAP 產品資安事件應變小組(PSIRT)採委員會制運作,由研發、資安、法務、客服部門共同參與。QNAP 透過公開的資安公告與資安漏洞獎勵計畫持續追蹤新漏洞。外部研究人員回報的漏洞,PSIRT 承諾一週內完成驗證並發布 CVE 編號。
支柱四:透明的軟體供應鏈與 SBOM
CRA 要求製造商建立軟體物料清單(SBOM),並在主管機關要求時提供。QNAP 已為 NAS 軟體與應用程式維護 SBOM,採用 CycloneDX 與 SPDX 業界標準格式。開發流程導入軟體組成分析(SCA),並比對 CVE 資料庫與美國 CISA 已知遭利用漏洞(KEV)清單,將第三方與開源元件納入風險管理。
使用者透明度:清楚標示支援期限
CRA 要求產品提供預期用途、支援終止日期與漏洞通報窗口。使用者可在 QNAP 產品支援狀態頁面查詢各型號的支援期限,並依 NAS 資安指南強化設定。
CRA 合規涵蓋哪些 QNAP 產品?
QNAP 的 CRA 資安防護與通報機制涵蓋全線產品,並由多項第三方國際驗證支撐。
| 產品類別 | 代表產品線 |
|---|---|
| 企業級儲存 | ZFS 儲存設備、雙控制器 NAS、全快閃 NAS |
| 商用與多媒體 NAS | QTS / QuTS hero 商用 NAS、創作者與家用 NAS |
| AI 運算 | Edge AI NAS 方案 |
| 網通產品 | 路由器、交換器 |
QNAP 的資安投入是長期、系統化的組織能力,涵蓋產品開發、雲端服務到營運管理。更多驗證資訊請見 QNAP 信任中心。
常見問題(FAQ)
QNAP NAS 符合歐盟 CRA 嗎?
是的。QNAP 已於 2026 年 9 月 11 日完成 CRA 第一階段合規,涵蓋 NAS、網通等全線產品的資安事件通報要求。QNAP 將依歐盟指引與調和標準,持續推進 2027 年 12 月 11 日的全面合規。
NAS 屬於 CRA 規範的「具數位元素產品」嗎?
屬於。NAS 是可連網的硬體,搭載作業系統與應用程式,符合 CRA 對「具數位元素產品」的定義。路由器與交換器同樣在範圍內。
發現 QNAP 產品漏洞或資安事件,該如何通報?
針對「已遭利用的漏洞」或「重大資安事件」,請透過 QNAP 資安通報平台通報,QNAP PSIRT 會在 24 小時內啟動應變程序。「一般漏洞」可透過資安公告頁面的回報管道或資安漏洞獎勵計畫提交。
IEC 62443-4-1 和 CRA 有什麼關係?
IEC 62443-4-1 規範產品安全開發生命週期,其核心原則與 CRA 要求的「全生命週期資安」高度一致。取得 IEC 62443-4-1 驗證,代表製造商已具備落實 CRA 必要資安要求的流程基礎。
什麼是 SBOM?CRA 要求公開嗎?
SBOM(軟體物料清單)是列出產品所有軟體元件與函式庫的清單,就像軟體的成分表。CRA 要求製造商建立 SBOM 以利漏洞處理,但目前不要求公開;主管機關要求時須提供完整內容。
CRA 與 NIS2 的差別是什麼?
CRA 規範數位產品本身的安全,對象是製造商;NIS2 規範關鍵服務業者的組織資安,對象是能源、交通、電信等業者。採購 CRA 合規產品,是企業符合 NIS2 供應鏈要求的基礎。
我的 QNAP 設備還會收到安全性更新嗎?
請至 QNAP 產品支援狀態頁面查詢型號的支援期限。支援期內的產品會持續收到安全性更新,建議開啟自動更新並定期檢視資安公告。
台灣企業出口歐盟需要注意 CRA 嗎?
需要。只要產品在歐盟市場銷售,無論製造商位於何處都須遵守 CRA。系統整合商與設備製造商選擇已具備 SDL、PSIRT 與 SBOM 機制的供應商,可降低自身上市後的合規負擔。