Key Takeaway: QNAP has completed the first phase of EU CRA compliance
QNAP completed the first phase of its EU Cyber Resilience Act (CRA) compliance program on September 11, 2026 — the same day the CRA's obligation to report actively exploited vulnerabilities and severe incidents took effect.
-
Incident reporting: The QNAP Security Reporting Platform is now live. QNAP initiates its statutory response process within 24 hours of receiving a report.
-
Secure development: QNAP follows a publicly available Secure Software Development Lifecycle (SSDLC) policy and has passed IEC 62443-4-1 process verification.
-
Vulnerability management: QNAP PSIRT coordinates vulnerability handling and commits to verifying externally reported vulnerabilities and assigning CVE IDs within one week.
-
Supply chain transparency: QNAP maintains SBOMs in CycloneDX and SPDX formats and cross-checks them against CVE databases and the CISA Known Exploited Vulnerabilities (KEV) catalog.
-
Coverage: QNAP's entire product portfolio, including enterprise ZFS storage, business NAS, Edge AI NAS, and all networking products (routers and switches).
What is the EU Cyber Resilience Act (CRA)?
The EU Cyber Resilience Act (CRA), Regulation (EU) 2024/2847, requires every product with digital elements (PwDE) sold in the EU to meet mandatory cybersecurity requirements throughout its entire lifecycle. CRA compliance is a prerequisite for the CE marking, and products without a CE marking cannot be placed on the EU market.
Three Goals of the CRA
- Strengthen the overall resilience of the EU digital market.
- Give users clearer visibility into the security of the products they buy.
- Reduce the number of vulnerabilities in digital products after they reach the market.
Which Products Does the CRA Cover?
The CRA covers any hardware or software that can connect, directly or indirectly, to a device or network — including its remote data processing solutions. NAS devices, routers, switches, operating systems, and applications all fall within scope. Medical devices, motor vehicles, civil aviation, and marine equipment are excluded because they are already governed by equivalent regulations.
Core Obligations for All Manufacturers Under the CRA
- Conduct a cybersecurity risk assessment at the design stage, applying Secure by Design and Secure by Default principles.
- Establish a vulnerability handling process that meets CRA requirements.
- Provide security updates throughout the support period, until the product reaches end of support.
- Prepare technical documentation, complete a conformity assessment, and affix the CE marking (applies from December 11, 2027).
- Provide clear instructions for secure use, the end-of-support date, and a point of contact for vulnerability reporting.
- Report actively exploited vulnerabilities and severe incidents to the relevant authorities.
When does the CRA take effect? Three key dates
The CRA is being phased in: reporting of actively exploited vulnerabilities became mandatory on September 11, 2026, and full compliance is required for all products placed on the EU market from December 11, 2027.
| Date |
Milestone |
QNAP status |
| December 10, 2024 |
CRA enters into force; transition period begins |
CRA compliance program launched |
| September 11, 2026 |
Reporting obligations for actively exploited vulnerabilities and severe incidents apply |
First phase completed; Security Reporting Platform live |
| December 11, 2027 |
Full compliance deadline, including pre-market conformity assessment and CE marking |
Ongoing, in line with EU guidance and harmonised standards |
Source: European Commission – Cyber Resilience Act
How is the CRA different from NIS2, and why look at them together?
The CRA regulates products; NIS2 regulates organizations. Where they overlap is a unified, risk-based strategy that secures the digital supply chain. For an organization to comply with NIS2, the equipment it buys must itself comply with the CRA.
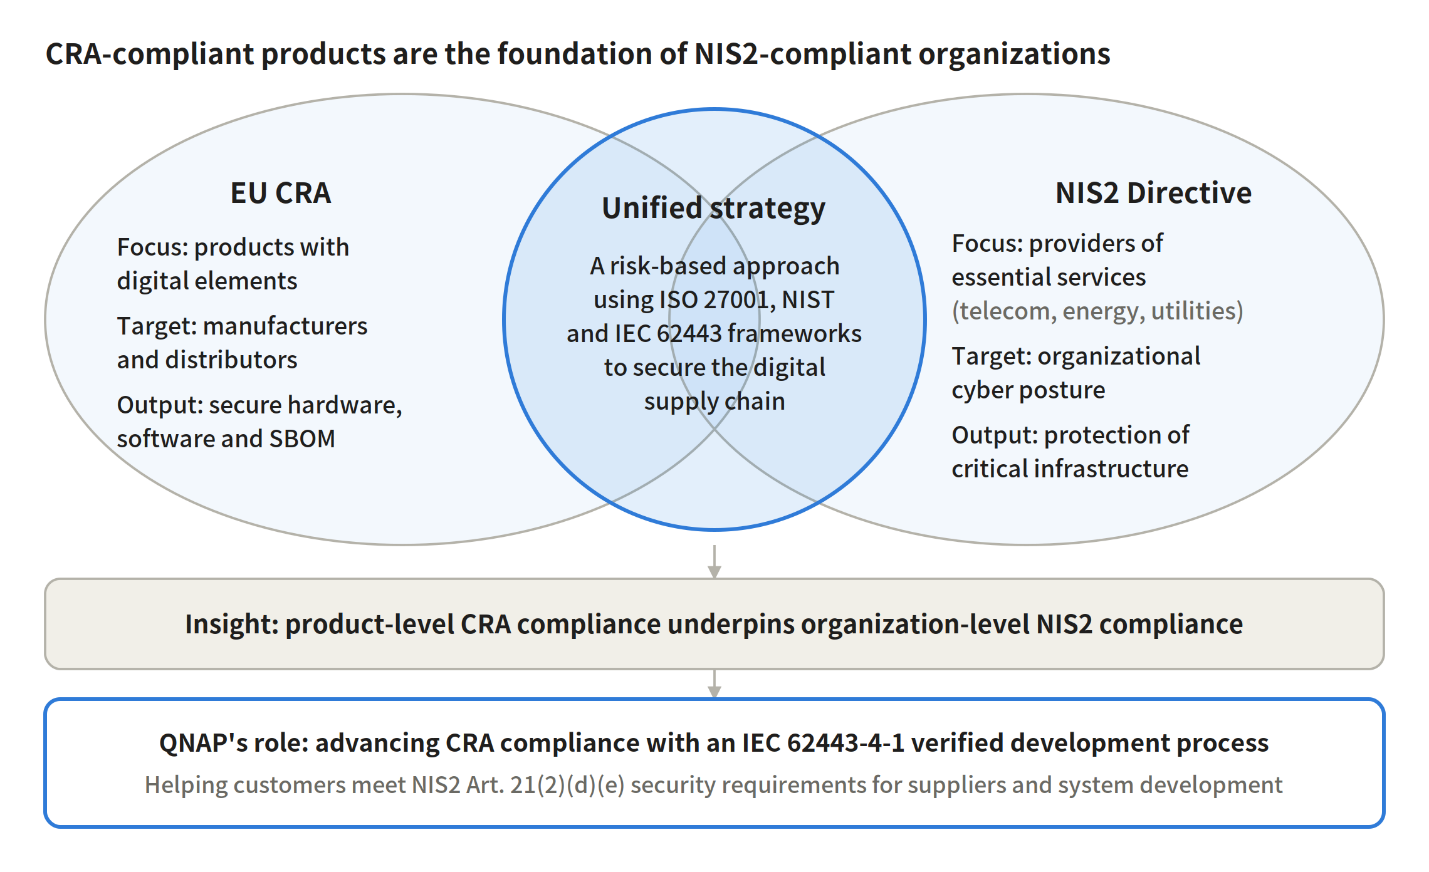
How the CRA and NIS2 relate a unified strategy from products to organizations
|
EU CRA |
EU NIS2 Directive |
| Focus |
Cybersecurity of products with digital elements |
Security of network and information systems at essential and important entities |
| Who it applies to |
Manufacturers, importers, and distributors |
Organizations in energy, transport, telecom, healthcare, utilities, and other sectors |
| Expected outcome |
Secure hardware and software with transparent components |
Organizational cybersecurity governance and critical infrastructure protection |
| Relevance to QNAP |
QNAP must comply directly as a manufacturer |
QNAP customers must assess supplier security; QNAP provides verifiable evidence |
NIS2 Article 21(2)(d) requires organizations to assess the security risks of their direct suppliers and service providers. Article 21(2)(e) requires security in the acquisition, development, and maintenance of systems, including vulnerability handling and disclosure. QNAP's IEC 62443-4-1 verification, public vulnerability disclosure process, and completion of the first phase of CRA compliance can serve as third-party evidence when customers assess their suppliers.
Learn more: Choose QNAP solutions to achieve EU NIS2 network security and supply chain risk management
How does QNAP meet CRA requirements? Four pillars
QNAP addresses the CRA's essential cybersecurity requirements through four pillars: a secure development process verified against international standards, 24-hour incident reporting, proactive vulnerability management, and a transparent software supply chain. These mechanisms were in place before the CRA took effect — they are not a last-minute fix for a single regulation.
Pillar 1: A secure development lifecycle verified against IEC 62443-4-1
IEC 62443-4-1 is the International Electrotechnical Commission (IEC) standard for secure product development lifecycles. It defines eight secure development practices and assesses how well an organization implements them across four maturity levels. QNAP passed DEKRA's IEC 62443-4-1 process verification in September 2026. Because the verification covers the entire development process, it applies to every product QNAP releases now and in the future.
- Risk assessment and threat modeling begin at the requirements stage.
- Designs must pass a security review covering data protection, authentication, access control, and encryption.
- Development includes automated static (SAST) and dynamic (DAST) application security testing, complemented by penetration testing.
Pillar 2: CRA-aligned 24-hour incident reporting
The QNAP Security Reporting Platform serves as QNAP's single point of contact for CRA reporting. Customers, end users, and security researchers worldwide can use it to report actively exploited vulnerabilities or severe security incidents. Within 24 hours of receiving a report, QNAP initiates its statutory response process, assesses the risk, and releases security updates.
Pillar 3: PSIRT-led vulnerability management
The QNAP Product Security Incident Response Team (PSIRT) operates as a committee, with members from R&D, information security, legal, and customer service. QNAP tracks new vulnerabilities through its public Security Advisories and Security Bounty Program. For vulnerabilities reported by external researchers, PSIRT commits to completing verification and assigning a CVE ID within one week.
Pillar 4: A transparent software supply chain with SBOMs
The CRA requires manufacturers to create a Software Bill of Materials (SBOM) and provide it to authorities on request. QNAP maintains SBOMs for its NAS software and applications in the industry-standard CycloneDX and SPDX formats. Its development process includes Software Composition Analysis (SCA) and cross-checks components against CVE databases and the U.S. CISA Known Exploited Vulnerabilities (KEV) catalog, bringing third-party and open-source components under risk management.
User transparency: Clearly stated support periods
The CRA requires manufacturers to disclose each product's intended use, end-of-support date, and vulnerability reporting contact. Users can check each model's support period on the QNAP Product Support Status page and harden their settings with the NAS Security Guide.
Which QNAP products are covered by CRA compliance?
QNAP's CRA security and reporting mechanisms cover its entire product portfolio and are backed by multiple independent international certifications.
| Product category |
Representative product lines |
| Enterprise storage |
ZFS storage, dual-controller NAS, all-flash NAS |
| Business and multimedia NAS |
QTS / QuTS hero business NAS, NAS for creators and home users |
| AI computing |
Edge AI NAS solutions |
| Networking |
Routers, switches |
QNAP's investment in cybersecurity is a long-term, systematic organizational capability that spans product development, cloud services, and operations. For more certification details, visit the QNAP Trust Center.
FAQ
Is QNAP NAS compliant with the EU CRA?
QNAP completed the first phase of its CRA compliance program on September 11, 2026, meeting the incident reporting requirements across its entire product portfolio, including NAS and networking products. QNAP is working toward full compliance by December 11, 2027, in line with EU guidance and harmonized standards.
Is a NAS a "product with digital elements" under the CRA?
Yes. A NAS is network-connected hardware that runs an operating system and applications, so it meets the CRA's definition of a product with digital elements. Routers and switches are also in scope.
How do I report a vulnerability or security incident in a QNAP product?
Report “actively exploited vulnerabilities” or “severe security incidents” through the QNAP Security Reporting Platform; QNAP PSIRT initiates its response process within 24 hours. Submit general vulnerabilities through the reporting channel on the Security Advisories page or the Security Bounty Program.
How does IEC 62443-4-1 relate to the CRA?
IEC 62443-4-1 defines requirements for a secure product development lifecycle, and its core principles closely align with the CRA's requirement for security across the entire product lifecycle. IEC 62443-4-1 verification shows that a manufacturer has the processes in place to implement the CRA's essential cybersecurity requirements.
What is an SBOM, and does the CRA require it to be public?
An SBOM (Software Bill of Materials) lists every software component and library in a product — think of it as an ingredients label for software. The CRA requires manufacturers to create an SBOM to support vulnerability handling but does not currently require it to be published; the full SBOM must be provided to authorities on request.
What is the difference between the CRA and NIS2?
The CRA governs the security of digital products and applies to manufacturers. NIS2 governs organizational cybersecurity at essential service providers in sectors such as energy, transport, and telecom. Buying CRA-compliant products lays the foundation for meeting NIS2 supply chain requirements.
Will my QNAP device continue to receive security updates?
Check your model's support period on the QNAP Product Support Status page. Products within their support period continue to receive security updates. We recommend enabling automatic updates and reviewing security advisories regularly.
Do companies outside the EU need to comply with the CRA?
Yes. Any product sold on the EU market must comply with the CRA, regardless of where the manufacturer is based. System integrators and device manufacturers can reduce their own post-market compliance burden by choosing suppliers with established SDL, PSIRT, and SBOM practices.
Temel Bilgi: QNAP, AB CRA uyumluluğunun ilk aşamasını tamamladı
QNAP, AB Siber Dayanıklılık Yasası (CRA) uyumluluk programının ilk aşamasını 11 Eylül 2026'da tamamladı — bu tarih, CRA'nın aktif olarak istismar edilen güvenlik açıklarının ve ciddi olayların raporlanması yükümlülüğünün yürürlüğe girdiği günle aynıdır.
-
Olay raporlama: QNAP Güvenlik Raporlama Platformu artık yayında. QNAP, bir rapor aldıktan sonra 24 saat içinde yasal yanıt sürecini başlatır.
-
Güvenli geliştirme: QNAP, kamuya açık bir Güvenli Yazılım Geliştirme Yaşam Döngüsü (SSDLC) politikasını izler ve IEC 62443-4-1 süreç doğrulamasını geçmiştir.
-
Açıklık yönetimi: QNAP PSIRT, güvenlik açığı yönetimini koordine eder ve dışarıdan bildirilen güvenlik açıklarını bir hafta içinde doğrulama ve CVE kimliği atama taahhüdünde bulunur.
-
Tedarik zinciri şeffaflığı: QNAP, SBOM'ları CycloneDX ve SPDX formatlarında tutar ve bunları CVE veritabanları ve CISA Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğu ile çapraz kontrol eder.
-
Kapsam: QNAP'ın tüm ürün portföyü, kurumsal ZFS depolama, iş NAS'ı, Edge AI NAS ve tüm ağ ürünleri (yönlendiriciler ve anahtarlar) dahil.
AB Siber Dayanıklılık Yasası (CRA) nedir?
AB Siber Dayanıklılık Yasası (CRA), (AB) 2024/2847 Yönetmeliği, AB'de satılan dijital unsurlara sahip her ürünün (PwDE) tüm yaşam döngüsü boyunca zorunlu siber güvenlik gereksinimlerini karşılamasını zorunlu kılar. CRA uyumluluğu, CE işareti için ön koşuldur ve CE işareti olmayan ürünler AB pazarına sunulamaz.
CRA'nın Üç Hedefi
- AB dijital pazarının genel dayanıklılığını güçlendirmek.
- Kullanıcıların satın aldıkları ürünlerin güvenliği hakkında daha net bilgi sahibi olmalarını sağlamak.
- Dijital ürünler piyasaya çıktıktan sonra güvenlik açığı sayısını azaltmak.
CRA Hangi Ürünleri Kapsar?
CRA, doğrudan veya dolaylı olarak bir cihaza veya ağa bağlanabilen her türlü donanım veya yazılımı — uzaktan veri işleme çözümleri dahil — kapsar. NAS cihazları, yönlendiriciler, anahtarlar, işletim sistemleri ve uygulamalar kapsam dahilindedir. Tıbbi cihazlar, motorlu taşıtlar, sivil havacılık ve denizcilik ekipmanları ise eşdeğer düzenlemelerle yönetildikleri için hariç tutulmuştur.
CRA Kapsamında Tüm Üreticiler İçin Temel Yükümlülükler
- Tasarım aşamasında, Güvenli Tasarım ve Varsayılan Olarak Güvenli ilkelerini uygulayarak siber güvenlik risk değerlendirmesi yapmak.
- CRA gereksinimlerini karşılayan bir güvenlik açığı yönetim süreci oluşturmak.
- Destek süresi boyunca, ürün destek sonuna kadar güvenlik güncellemeleri sağlamak.
- Teknik dokümantasyon hazırlamak, uygunluk değerlendirmesini tamamlamak ve CE işaretini iliştirmek (11 Aralık 2027'den itibaren geçerlidir).
- Güvenli kullanım için net talimatlar, destek sonu tarihi ve güvenlik açığı raporlama iletişim noktası sağlamak.
- Aktif olarak istismar edilen güvenlik açıklarını ve ciddi olayları ilgili makamlara bildirmek.
CRA ne zaman yürürlüğe giriyor? Üç önemli tarih
CRA aşamalı olarak uygulanıyor: aktif olarak istismar edilen güvenlik açıklarının raporlanması 11 Eylül 2026'da zorunlu hale geldi ve 11 Aralık 2027'den itibaren AB pazarına sunulan tüm ürünler için tam uyumluluk gereklidir.
| Tarih |
Dönüm Noktası |
QNAP durumu |
| 10 Aralık 2024 |
CRA yürürlüğe giriyor; geçiş dönemi başlıyor |
CRA uyumluluk programı başlatıldı |
| 11 Eylül 2026 |
Aktif olarak istismar edilen güvenlik açıkları ve ciddi olaylar için raporlama yükümlülükleri başlıyor |
İlk aşama tamamlandı; Güvenlik Raporlama Platformu yayında |
| 11 Aralık 2027 |
Tam uyumluluk son tarihi, ön-pazar uygunluk değerlendirmesi ve CE işareti dahil |
AB rehberi ve uyumlaştırılmış standartlara uygun olarak devam ediyor |
Kaynak: Avrupa Komisyonu – Siber Dayanıklılık Yasası
CRA NIS2'den nasıl farklıdır ve neden birlikte ele alınmalı?
CRA ürünleri düzenler; NIS2 ise kuruluşları düzenler. Kesiştikleri nokta, dijital tedarik zincirini güvence altına alan birleşik, risk tabanlı bir stratejidir. Bir kuruluşun NIS2'ye uyumlu olması için, satın aldığı ekipmanın da CRA'ya uyumlu olması gerekir.
CRA ve NIS2'nin ürünlerden kuruluşlara birleşik stratejiyle ilişkisi
|
AB CRA |
AB NIS2 Direktifi |
| Odak |
Dijital unsurlara sahip ürünlerin siber güvenliği |
Temel ve önemli kuruluşlarda ağ ve bilgi sistemlerinin güvenliği |
| Kimleri kapsar |
Üreticiler, ithalatçılar ve dağıtıcılar |
Enerji, ulaşım, telekom, sağlık, kamu hizmetleri ve diğer sektörlerdeki kuruluşlar |
| Beklenen sonuç |
Şeffaf bileşenlere sahip güvenli donanım ve yazılım |
Kurumsal siber güvenlik yönetimi ve kritik altyapı koruması |
| QNAP için önemi |
QNAP doğrudan üretici olarak uyumlu olmalı |
QNAP müşterileri tedarikçi güvenliğini değerlendirmeli; QNAP doğrulanabilir kanıt sunar |
NIS2 Madde 21(2)(d), kuruluşların doğrudan tedarikçilerinin ve hizmet sağlayıcılarının güvenlik risklerini değerlendirmesini gerektirir. Madde 21(2)(e) ise sistemlerin edinimi, geliştirilmesi ve bakımında güvenlik, güvenlik açığı yönetimi ve açıklamasını zorunlu kılar. QNAP'ın IEC 62443-4-1 doğrulaması, kamuya açık güvenlik açığı açıklama süreci ve CRA uyumluluğunun ilk aşamasının tamamlanması, müşteriler tedarikçilerini değerlendirirken üçüncü taraf kanıtı olarak kullanılabilir.
Daha fazla bilgi: AB NIS2 ağ güvenliği ve tedarik zinciri risk yönetimi için QNAP çözümlerini seçin
QNAP CRA gereksinimlerini nasıl karşılıyor? Dört temel sütun
QNAP, CRA'nın temel siber güvenlik gereksinimlerini dört sütunla karşılar: uluslararası standartlara göre doğrulanmış güvenli geliştirme süreci, 24 saatlik olay raporlama, proaktif açıklık yönetimi ve şeffaf yazılım tedarik zinciri. Bu mekanizmalar, CRA yürürlüğe girmeden önce de mevcuttu — tek bir düzenleme için son dakika çözümü değildir.
Sütun 1: IEC 62443-4-1'e göre doğrulanmış güvenli geliştirme yaşam döngüsü
IEC 62443-4-1, güvenli ürün geliştirme yaşam döngüleri için Uluslararası Elektroteknik Komisyonu (IEC) standardıdır. Sekiz güvenli geliştirme uygulamasını tanımlar ve bir kuruluşun bunları dört olgunluk seviyesinde ne kadar iyi uyguladığını değerlendirir. QNAP, Eylül 2026'da DEKRA'nın IEC 62443-4-1 süreç doğrulamasını geçti. Doğrulama tüm geliştirme sürecini kapsadığından, QNAP'ın şimdi ve gelecekte piyasaya sürdüğü her ürün için geçerlidir.
- Risk değerlendirmesi ve tehdit modellemesi gereksinim aşamasında başlar.
- Tasarımlar, veri koruma, kimlik doğrulama, erişim kontrolü ve şifrelemeyi kapsayan bir güvenlik incelemesinden geçmelidir.
- Geliştirme, otomatik statik (SAST) ve dinamik (DAST) uygulama güvenlik testlerini ve sızma testlerini içerir.
Sütun 2: CRA uyumlu 24 saatlik olay raporlama
QNAP Güvenlik Raporlama Platformu, QNAP'ın CRA raporlaması için tek iletişim noktasıdır. Müşteriler, son kullanıcılar ve güvenlik araştırmacıları dünya çapında aktif olarak istismar edilen güvenlik açıklarını veya ciddi güvenlik olaylarını bildirmek için kullanabilir. QNAP, bir rapor aldıktan sonra 24 saat içinde yasal yanıt sürecini başlatır, riski değerlendirir ve güvenlik güncellemelerini yayınlar.
Sütun 3: PSIRT liderliğinde açıklık yönetimi
QNAP Ürün Güvenliği Olay Müdahale Ekibi (PSIRT), Ar-Ge, bilgi güvenliği, hukuk ve müşteri hizmetlerinden üyelerle bir komite olarak çalışır. QNAP, yeni güvenlik açıklarını kamuya açık Güvenlik Duyuruları ve Güvenlik Ödül Programı ile takip eder. Dış araştırmacılar tarafından bildirilen güvenlik açıkları için PSIRT, doğrulamayı tamamlamayı ve bir hafta içinde CVE kimliği atamayı taahhüt eder.
Sütun 4: SBOM'larla şeffaf yazılım tedarik zinciri
CRA, üreticilerin bir Yazılım Malzeme Listesi (SBOM) oluşturmasını ve talep üzerine yetkililere sunmasını gerektirir. QNAP, NAS yazılımı ve uygulamaları için SBOM'ları endüstri standardı CycloneDX ve SPDX formatlarında tutar. Geliştirme süreci, Yazılım Bileşen Analizi (SCA) içerir ve bileşenleri CVE veritabanları ve ABD CISA Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğu ile çapraz kontrol ederek üçüncü taraf ve açık kaynak bileşenleri risk yönetimine dahil eder.
Kullanıcı şeffaflığı: Açıkça belirtilmiş destek süreleri
CRA, üreticilerin her ürünün amaçlanan kullanımını, destek sonu tarihini ve güvenlik açığı raporlama iletişim bilgisini açıklamasını gerektirir. Kullanıcılar, her modelin destek süresini QNAP Ürün Destek Durumu sayfasından kontrol edebilir ve NAS Güvenlik Rehberi ile ayarlarını güçlendirebilir.
CRA uyumluluğu kapsamında hangi QNAP ürünleri yer alıyor?
QNAP'ın CRA güvenlik ve raporlama mekanizmaları, tüm ürün portföyünü kapsar ve birden fazla bağımsız uluslararası sertifikayla desteklenir.
| Ürün kategorisi | Temsilci ürün serileri |
| --- | --- | --- |
| Kurumsal depolama | ZFS depolama, çift denetleyicili NAS, tamamen flaş NAS |
| İş ve multimedya NAS | QTS / QuTS hero iş NAS'ı, içerik üreticileri ve ev kullanıcıları için NAS |
| AI bilişim | Edge AI NAS çözümleri |
| Ağ | Yönlendiriciler, anahtarlar |
QNAP'ın siber güvenliğe yaptığı yatırım, ürün geliştirme, bulut hizmetleri ve operasyonları kapsayan uzun vadeli, sistematik bir kurumsal yetkinliktir. Daha fazla sertifika detayı için QNAP Güven Merkezi adresini ziyaret edin.
SSS
QNAP NAS, AB CRA'ya uyumlu mu?
QNAP, 11 Eylül 2026'da CRA uyumluluk programının ilk aşamasını tamamladı ve NAS ile ağ ürünleri dahil tüm ürün portföyünde olay raporlama gereksinimlerini karşıladı. QNAP, AB rehberi ve uyumlaştırılmış standartlara uygun olarak 11 Aralık 2027'ye kadar tam uyumluluk için çalışıyor.
NAS, CRA kapsamında "dijital unsurlara sahip bir ürün" müdür?
Evet. NAS, işletim sistemi ve uygulamalar çalıştıran ağ bağlantılı bir donanımdır, bu nedenle CRA'nın dijital unsurlara sahip ürün tanımını karşılar. Yönlendiriciler ve anahtarlar da kapsam dahilindedir.
QNAP ürününde bir güvenlik açığı veya güvenlik olayı nasıl raporlanır?
“Aktif olarak istismar edilen güvenlik açıkları” veya “ciddi güvenlik olayları”, QNAP Güvenlik Raporlama Platformu üzerinden raporlanır; QNAP PSIRT, 24 saat içinde yanıt sürecini başlatır. Genel güvenlik açıklarını Güvenlik Duyuruları sayfasındaki raporlama kanalı veya Güvenlik Ödül Programı üzerinden iletebilirsiniz.
IEC 62443-4-1, CRA ile nasıl ilişkilidir?
IEC 62443-4-1, güvenli ürün geliştirme yaşam döngüsü için gereksinimleri tanımlar ve temel ilkeleri, CRA'nın tüm ürün yaşam döngüsü boyunca güvenlik gereksinimiyle yakından uyumludur. IEC 62443-4-1 doğrulaması, bir üreticinin CRA'nın temel siber güvenlik gereksinimlerini uygulayacak süreçlere sahip olduğunu gösterir.
SBOM nedir ve CRA bunun kamuya açık olmasını şart koşuyor mu?
SBOM (Yazılım Malzeme Listesi), bir üründeki tüm yazılım bileşenlerini ve kütüphaneleri listeler — yazılım için içerik etiketi gibi düşünebilirsiniz. CRA, üreticilerin güvenlik açığı yönetimini desteklemek için bir SBOM oluşturmasını gerektirir ancak şu anda bunun yayımlanmasını zorunlu kılmaz; tam SBOM, talep üzerine yetkililere sunulmalıdır.
CRA ile NIS2 arasındaki fark nedir?
CRA, dijital ürünlerin güvenliğini düzenler ve üreticilere uygulanır. NIS2 ise enerji, ulaşım ve telekom gibi temel hizmet sağlayıcılarında kurumsal siber güvenliği düzenler. CRA uyumlu ürünler satın almak, NIS2 tedarik zinciri gereksinimlerini karşılamanın temelini oluşturur.
QNAP cihazım güvenlik güncellemeleri almaya devam edecek mi?
Modelinizin destek süresini QNAP Ürün Destek Durumu sayfasından kontrol edin. Destek süresi devam eden ürünler güvenlik güncellemeleri almaya devam eder. Otomatik güncellemeleri etkinleştirmenizi ve güvenlik duyurularını düzenli olarak incelemenizi öneririz.
AB dışındaki şirketler CRA'ya uymak zorunda mı?
Evet. AB pazarında satılan her ürün, üreticinin nerede olduğuna bakılmaksızın CRA'ya uymak zorundadır. Sistem entegratörleri ve cihaz üreticileri, yerleşik SDL, PSIRT ve SBOM uygulamalarına sahip tedarikçileri seçerek kendi pazar sonrası uyumluluk yükünü azaltabilir.


 9 dk okuma