Key Takeaway: QNAP has completed the first phase of EU CRA compliance
QNAP completed the first phase of its EU Cyber Resilience Act (CRA) compliance program on September 11, 2026 — the same day the CRA's obligation to report actively exploited vulnerabilities and severe incidents took effect.
-
Incident reporting: The QNAP Security Reporting Platform is now live. QNAP initiates its statutory response process within 24 hours of receiving a report.
-
Secure development: QNAP follows a publicly available Secure Software Development Lifecycle (SSDLC) policy and has passed IEC 62443-4-1 process verification.
-
Vulnerability management: QNAP PSIRT coordinates vulnerability handling and commits to verifying externally reported vulnerabilities and assigning CVE IDs within one week.
-
Supply chain transparency: QNAP maintains SBOMs in CycloneDX and SPDX formats and cross-checks them against CVE databases and the CISA Known Exploited Vulnerabilities (KEV) catalog.
-
Coverage: QNAP's entire product portfolio, including enterprise ZFS storage, business NAS, Edge AI NAS, and all networking products (routers and switches).
What is the EU Cyber Resilience Act (CRA)?
The EU Cyber Resilience Act (CRA), Regulation (EU) 2024/2847, requires every product with digital elements (PwDE) sold in the EU to meet mandatory cybersecurity requirements throughout its entire lifecycle. CRA compliance is a prerequisite for the CE marking, and products without a CE marking cannot be placed on the EU market.
Three Goals of the CRA
- Strengthen the overall resilience of the EU digital market.
- Give users clearer visibility into the security of the products they buy.
- Reduce the number of vulnerabilities in digital products after they reach the market.
Which Products Does the CRA Cover?
The CRA covers any hardware or software that can connect, directly or indirectly, to a device or network — including its remote data processing solutions. NAS devices, routers, switches, operating systems, and applications all fall within scope. Medical devices, motor vehicles, civil aviation, and marine equipment are excluded because they are already governed by equivalent regulations.
Core Obligations for All Manufacturers Under the CRA
- Conduct a cybersecurity risk assessment at the design stage, applying Secure by Design and Secure by Default principles.
- Establish a vulnerability handling process that meets CRA requirements.
- Provide security updates throughout the support period, until the product reaches end of support.
- Prepare technical documentation, complete a conformity assessment, and affix the CE marking (applies from December 11, 2027).
- Provide clear instructions for secure use, the end-of-support date, and a point of contact for vulnerability reporting.
- Report actively exploited vulnerabilities and severe incidents to the relevant authorities.
When does the CRA take effect? Three key dates
The CRA is being phased in: reporting of actively exploited vulnerabilities became mandatory on September 11, 2026, and full compliance is required for all products placed on the EU market from December 11, 2027.
| Date |
Milestone |
QNAP status |
| December 10, 2024 |
CRA enters into force; transition period begins |
CRA compliance program launched |
| September 11, 2026 |
Reporting obligations for actively exploited vulnerabilities and severe incidents apply |
First phase completed; Security Reporting Platform live |
| December 11, 2027 |
Full compliance deadline, including pre-market conformity assessment and CE marking |
Ongoing, in line with EU guidance and harmonised standards |
Source: European Commission – Cyber Resilience Act
How is the CRA different from NIS2, and why look at them together?
The CRA regulates products; NIS2 regulates organizations. Where they overlap is a unified, risk-based strategy that secures the digital supply chain. For an organization to comply with NIS2, the equipment it buys must itself comply with the CRA.
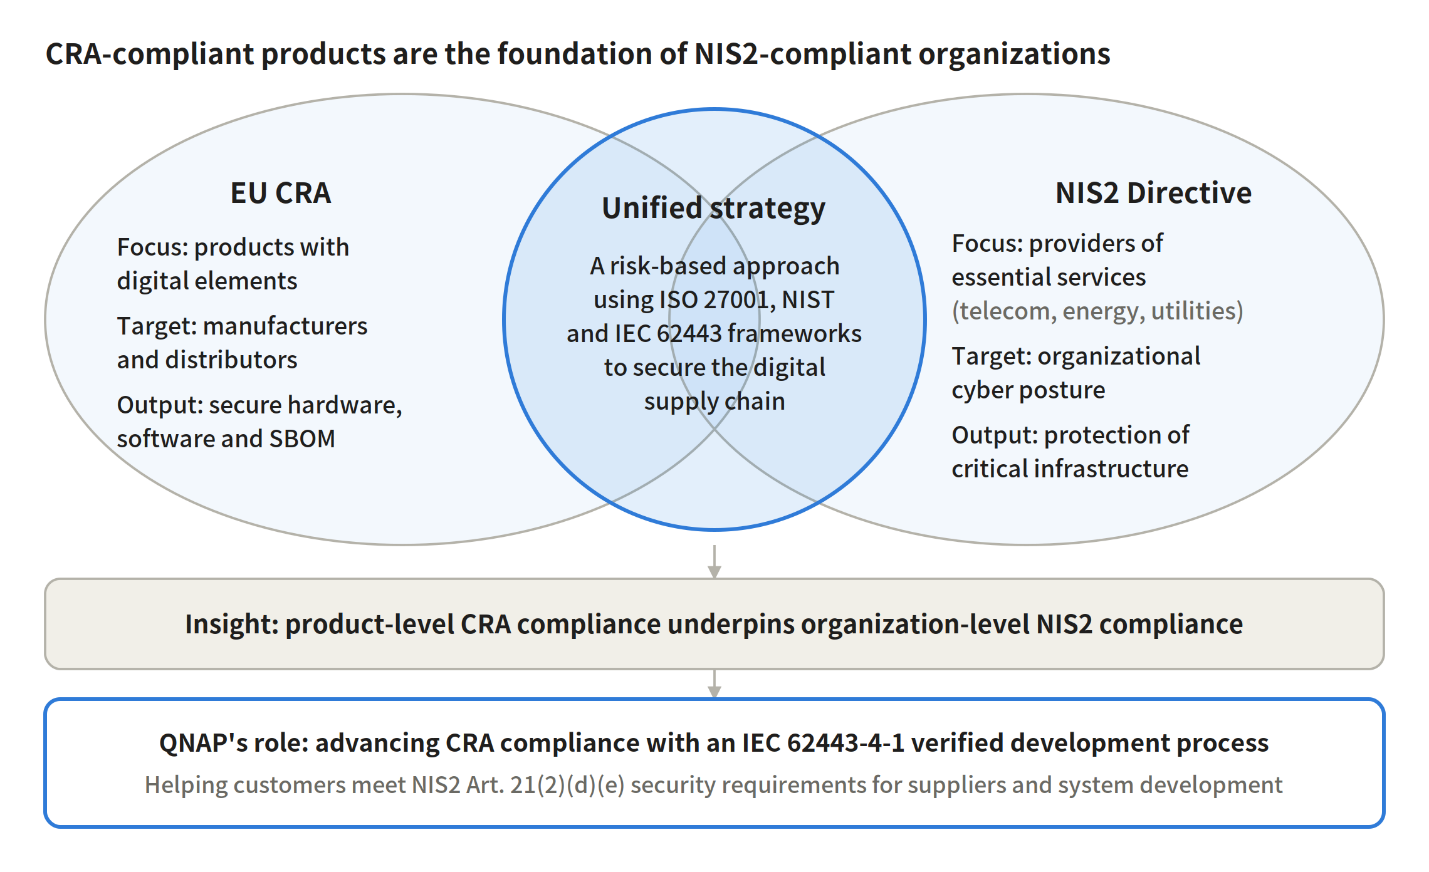
How the CRA and NIS2 relate a unified strategy from products to organizations
|
EU CRA |
EU NIS2 Directive |
| Focus |
Cybersecurity of products with digital elements |
Security of network and information systems at essential and important entities |
| Who it applies to |
Manufacturers, importers, and distributors |
Organizations in energy, transport, telecom, healthcare, utilities, and other sectors |
| Expected outcome |
Secure hardware and software with transparent components |
Organizational cybersecurity governance and critical infrastructure protection |
| Relevance to QNAP |
QNAP must comply directly as a manufacturer |
QNAP customers must assess supplier security; QNAP provides verifiable evidence |
NIS2 Article 21(2)(d) requires organizations to assess the security risks of their direct suppliers and service providers. Article 21(2)(e) requires security in the acquisition, development, and maintenance of systems, including vulnerability handling and disclosure. QNAP's IEC 62443-4-1 verification, public vulnerability disclosure process, and completion of the first phase of CRA compliance can serve as third-party evidence when customers assess their suppliers.
Learn more: Choose QNAP solutions to achieve EU NIS2 network security and supply chain risk management
How does QNAP meet CRA requirements? Four pillars
QNAP addresses the CRA's essential cybersecurity requirements through four pillars: a secure development process verified against international standards, 24-hour incident reporting, proactive vulnerability management, and a transparent software supply chain. These mechanisms were in place before the CRA took effect — they are not a last-minute fix for a single regulation.
Pillar 1: A secure development lifecycle verified against IEC 62443-4-1
IEC 62443-4-1 is the International Electrotechnical Commission (IEC) standard for secure product development lifecycles. It defines eight secure development practices and assesses how well an organization implements them across four maturity levels. QNAP passed DEKRA's IEC 62443-4-1 process verification in September 2026. Because the verification covers the entire development process, it applies to every product QNAP releases now and in the future.
- Risk assessment and threat modeling begin at the requirements stage.
- Designs must pass a security review covering data protection, authentication, access control, and encryption.
- Development includes automated static (SAST) and dynamic (DAST) application security testing, complemented by penetration testing.
Pillar 2: CRA-aligned 24-hour incident reporting
The QNAP Security Reporting Platform serves as QNAP's single point of contact for CRA reporting. Customers, end users, and security researchers worldwide can use it to report actively exploited vulnerabilities or severe security incidents. Within 24 hours of receiving a report, QNAP initiates its statutory response process, assesses the risk, and releases security updates.
Pillar 3: PSIRT-led vulnerability management
The QNAP Product Security Incident Response Team (PSIRT) operates as a committee, with members from R&D, information security, legal, and customer service. QNAP tracks new vulnerabilities through its public Security Advisories and Security Bounty Program. For vulnerabilities reported by external researchers, PSIRT commits to completing verification and assigning a CVE ID within one week.
Pillar 4: A transparent software supply chain with SBOMs
The CRA requires manufacturers to create a Software Bill of Materials (SBOM) and provide it to authorities on request. QNAP maintains SBOMs for its NAS software and applications in the industry-standard CycloneDX and SPDX formats. Its development process includes Software Composition Analysis (SCA) and cross-checks components against CVE databases and the U.S. CISA Known Exploited Vulnerabilities (KEV) catalog, bringing third-party and open-source components under risk management.
User transparency: Clearly stated support periods
The CRA requires manufacturers to disclose each product's intended use, end-of-support date, and vulnerability reporting contact. Users can check each model's support period on the QNAP Product Support Status page and harden their settings with the NAS Security Guide.
Which QNAP products are covered by CRA compliance?
QNAP's CRA security and reporting mechanisms cover its entire product portfolio and are backed by multiple independent international certifications.
| Product category |
Representative product lines |
| Enterprise storage |
ZFS storage, dual-controller NAS, all-flash NAS |
| Business and multimedia NAS |
QTS / QuTS hero business NAS, NAS for creators and home users |
| AI computing |
Edge AI NAS solutions |
| Networking |
Routers, switches |
QNAP's investment in cybersecurity is a long-term, systematic organizational capability that spans product development, cloud services, and operations. For more certification details, visit the QNAP Trust Center.
FAQ
Is QNAP NAS compliant with the EU CRA?
QNAP completed the first phase of its CRA compliance program on September 11, 2026, meeting the incident reporting requirements across its entire product portfolio, including NAS and networking products. QNAP is working toward full compliance by December 11, 2027, in line with EU guidance and harmonized standards.
Is a NAS a "product with digital elements" under the CRA?
Yes. A NAS is network-connected hardware that runs an operating system and applications, so it meets the CRA's definition of a product with digital elements. Routers and switches are also in scope.
How do I report a vulnerability or security incident in a QNAP product?
Report “actively exploited vulnerabilities” or “severe security incidents” through the QNAP Security Reporting Platform; QNAP PSIRT initiates its response process within 24 hours. Submit general vulnerabilities through the reporting channel on the Security Advisories page or the Security Bounty Program.
How does IEC 62443-4-1 relate to the CRA?
IEC 62443-4-1 defines requirements for a secure product development lifecycle, and its core principles closely align with the CRA's requirement for security across the entire product lifecycle. IEC 62443-4-1 verification shows that a manufacturer has the processes in place to implement the CRA's essential cybersecurity requirements.
What is an SBOM, and does the CRA require it to be public?
An SBOM (Software Bill of Materials) lists every software component and library in a product — think of it as an ingredients label for software. The CRA requires manufacturers to create an SBOM to support vulnerability handling but does not currently require it to be published; the full SBOM must be provided to authorities on request.
What is the difference between the CRA and NIS2?
The CRA governs the security of digital products and applies to manufacturers. NIS2 governs organizational cybersecurity at essential service providers in sectors such as energy, transport, and telecom. Buying CRA-compliant products lays the foundation for meeting NIS2 supply chain requirements.
Will my QNAP device continue to receive security updates?
Check your model's support period on the QNAP Product Support Status page. Products within their support period continue to receive security updates. We recommend enabling automatic updates and reviewing security advisories regularly.
Do companies outside the EU need to comply with the CRA?
Yes. Any product sold on the EU market must comply with the CRA, regardless of where the manufacturer is based. System integrators and device manufacturers can reduce their own post-market compliance burden by choosing suppliers with established SDL, PSIRT, and SBOM practices.
Kluczowe wnioski: QNAP zakończył pierwszy etap zgodności z unijnym CRA
QNAP zakończył pierwszy etap programu zgodności z unijnym Cyber Resilience Act (CRA) 11 września 2026 r. — w dniu, w którym zaczęły obowiązywać wymogi zgłaszania aktywnie wykorzystywanych podatności i poważnych incydentów.
-
Zgłaszanie incydentów: Platforma zgłaszania bezpieczeństwa QNAP jest już dostępna. QNAP rozpoczyna ustawowy proces reakcji w ciągu 24 godzin od otrzymania zgłoszenia.
-
Bezpieczny rozwój: QNAP stosuje publicznie dostępne zasady Bezpiecznego Cyklu Życia Oprogramowania (SSDLC) i przeszedł weryfikację procesu IEC 62443-4-1.
-
Zarządzanie podatnościami: QNAP PSIRT koordynuje obsługę podatności i zobowiązuje się do weryfikacji zgłoszonych zewnętrznie podatności oraz przypisania identyfikatorów CVE w ciągu tygodnia.
-
Przejrzystość łańcucha dostaw: QNAP utrzymuje SBOM-y w formatach CycloneDX i SPDX oraz sprawdza je względem baz danych CVE i katalogu CISA Known Exploited Vulnerabilities (KEV).
-
Zakres: Całe portfolio produktów QNAP, w tym korporacyjne magazyny ZFS, biznesowe NAS, Edge AI NAS oraz wszystkie produkty sieciowe (routery i przełączniki).
Czym jest unijny Cyber Resilience Act (CRA)?
Unijny Cyber Resilience Act (CRA), Rozporządzenie (UE) 2024/2847, wymaga, aby każdy produkt z elementami cyfrowymi (PwDE) sprzedawany w UE spełniał obowiązkowe wymogi cyberbezpieczeństwa przez cały cykl życia. Zgodność z CRA jest warunkiem uzyskania oznakowania CE, a produkty bez oznakowania CE nie mogą być wprowadzane na rynek UE.
Trzy cele CRA
- Wzmocnienie ogólnej odporności cyfrowego rynku UE.
- Zapewnienie użytkownikom większej przejrzystości w zakresie bezpieczeństwa kupowanych produktów.
- Zmniejszenie liczby podatności w produktach cyfrowych po ich wprowadzeniu na rynek.
Jakie produkty obejmuje CRA?
CRA obejmuje każdy sprzęt lub oprogramowanie, które może łączyć się bezpośrednio lub pośrednio z urządzeniem lub siecią — w tym rozwiązania do zdalnego przetwarzania danych. Urządzenia NAS, routery, przełączniki, systemy operacyjne i aplikacje mieszczą się w zakresie. Urządzenia medyczne, pojazdy silnikowe, lotnictwo cywilne i sprzęt morski są wyłączone, ponieważ podlegają już równoważnym regulacjom.
Podstawowe obowiązki wszystkich producentów w ramach CRA
- Przeprowadzenie oceny ryzyka cyberbezpieczeństwa na etapie projektowania, stosując zasady Secure by Design i Secure by Default.
- Ustanowienie procesu obsługi podatności zgodnego z wymogami CRA.
- Zapewnienie aktualizacji bezpieczeństwa przez cały okres wsparcia, aż do zakończenia wsparcia produktu.
- Przygotowanie dokumentacji technicznej, przeprowadzenie oceny zgodności i umieszczenie oznakowania CE (obowiązuje od 11 grudnia 2027 r.).
- Zapewnienie jasnych instrukcji bezpiecznego użytkowania, daty zakończenia wsparcia oraz punktu kontaktowego do zgłaszania podatności.
- Zgłaszanie aktywnie wykorzystywanych podatności i poważnych incydentów odpowiednim organom.
Kiedy CRA zaczyna obowiązywać? Trzy kluczowe daty
CRA jest wdrażany etapami: zgłaszanie aktywnie wykorzystywanych podatności stało się obowiązkowe 11 września 2026 r., a pełna zgodność wymagana jest dla wszystkich produktów wprowadzanych na rynek UE od 11 grudnia 2027 r.
| Data |
Kamień milowy |
Status QNAP |
| 10 grudnia 2024 |
CRA wchodzi w życie; rozpoczyna się okres przejściowy |
Uruchomiono program zgodności z CRA |
| 11 września 2026 |
Obowiązek zgłaszania aktywnie wykorzystywanych podatności i poważnych incydentów |
Zakończono pierwszy etap; Platforma zgłaszania bezpieczeństwa działa |
| 11 grudnia 2027 |
Termin pełnej zgodności, w tym ocena zgodności przed wprowadzeniem na rynek i oznakowanie CE |
W toku, zgodnie z wytycznymi UE i zharmonizowanymi normami |
Źródło: Komisja Europejska – Cyber Resilience Act
Czym CRA różni się od NIS2 i dlaczego warto rozpatrywać je razem?
CRA reguluje produkty; NIS2 reguluje organizacje. Ich wspólnym elementem jest zintegrowana, oparta na ryzyku strategia zabezpieczająca cyfrowy łańcuch dostaw. Aby organizacja była zgodna z NIS2, sprzęt, który kupuje, musi być zgodny z CRA.
Jak CRA i NIS2 tworzą zintegrowaną strategię od produktów do organizacji
|
EU CRA |
Dyrektywa EU NIS2 |
| Zakres |
Cyberbezpieczeństwo produktów z elementami cyfrowymi |
Bezpieczeństwo systemów sieciowych i informacyjnych w podmiotach kluczowych i ważnych |
| Do kogo się odnosi |
Producenci, importerzy i dystrybutorzy |
Organizacje z sektorów energii, transportu, telekomunikacji, zdrowia, usług komunalnych i innych |
| Oczekiwany rezultat |
Bezpieczny sprzęt i oprogramowanie z przejrzystymi komponentami |
Zarządzanie cyberbezpieczeństwem organizacji i ochrona infrastruktury krytycznej |
| Znaczenie dla QNAP |
QNAP musi być zgodny bezpośrednio jako producent |
Klienci QNAP muszą ocenić bezpieczeństwo dostawców; QNAP dostarcza wiarygodne dowody |
Artykuł 21(2)(d) NIS2 wymaga od organizacji oceny ryzyka bezpieczeństwa bezpośrednich dostawców i usługodawców. Artykuł 21(2)(e) wymaga bezpieczeństwa przy nabywaniu, rozwoju i utrzymaniu systemów, w tym obsługi i ujawniania podatności. Weryfikacja IEC 62443-4-1 QNAP, publiczny proces ujawniania podatności oraz zakończenie pierwszego etapu zgodności z CRA mogą stanowić dowód dla klientów przy ocenie dostawców.
Dowiedz się więcej: Wybierz rozwiązania QNAP, aby osiągnąć bezpieczeństwo sieciowe UE NIS2 i zarządzanie ryzykiem w łańcuchu dostaw
Jak QNAP spełnia wymogi CRA? Cztery filary
QNAP realizuje kluczowe wymogi cyberbezpieczeństwa CRA poprzez cztery filary: zweryfikowany proces bezpiecznego rozwoju zgodny z międzynarodowymi normami, 24-godzinne zgłaszanie incydentów, proaktywne zarządzanie podatnościami oraz przejrzysty łańcuch dostaw oprogramowania. Te mechanizmy funkcjonowały już przed wejściem CRA w życie — nie są doraźną reakcją na pojedyncze rozporządzenie.
Filar 1: Bezpieczny cykl życia rozwoju zweryfikowany zgodnie z IEC 62443-4-1
IEC 62443-4-1 to norma Międzynarodowej Komisji Elektrotechnicznej (IEC) dotycząca bezpiecznych cykli życia rozwoju produktów. Definiuje osiem praktyk bezpiecznego rozwoju i ocenia wdrożenie w organizacji na czterech poziomach dojrzałości. QNAP przeszedł weryfikację procesu IEC 62443-4-1 DEKRA we wrześniu 2026 r.. Ponieważ weryfikacja obejmuje cały proces rozwoju, dotyczy każdego produktu QNAP obecnie i w przyszłości.
- Ocena ryzyka i modelowanie zagrożeń rozpoczynają się na etapie wymagań.
- Projekty muszą przejść przegląd bezpieczeństwa obejmujący ochronę danych, uwierzytelnianie, kontrolę dostępu i szyfrowanie.
- Rozwój obejmuje automatyczne testy bezpieczeństwa aplikacji statyczne (SAST) i dynamiczne (DAST), uzupełnione testami penetracyjnymi.
Filar 2: Zgłaszanie incydentów zgodne z CRA w ciągu 24 godzin
Platforma zgłaszania bezpieczeństwa QNAP jest jedynym punktem kontaktowym QNAP do zgłaszania w ramach CRA. Klienci, użytkownicy końcowi i badacze bezpieczeństwa z całego świata mogą zgłaszać aktywnie wykorzystywane podatności lub poważne incydenty bezpieczeństwa. W ciągu 24 godzin od otrzymania zgłoszenia QNAP rozpoczyna ustawowy proces reakcji, ocenia ryzyko i wydaje aktualizacje bezpieczeństwa.
Filar 3: Zarządzanie podatnościami prowadzone przez PSIRT
Zespół QNAP Product Security Incident Response Team (PSIRT) działa jako komitet, z członkami z działów R&D, bezpieczeństwa informacji, prawnego i obsługi klienta. QNAP śledzi nowe podatności poprzez publiczne Komunikaty bezpieczeństwa i Program nagród za bezpieczeństwo. W przypadku podatności zgłoszonych przez zewnętrznych badaczy PSIRT zobowiązuje się do weryfikacji i przypisania identyfikatora CVE w ciągu tygodnia.
Filar 4: Przejrzysty łańcuch dostaw oprogramowania z SBOM
CRA wymaga od producentów utworzenia Bill of Materials oprogramowania (SBOM) i udostępnienia go organom na żądanie. QNAP utrzymuje SBOM-y dla swojego oprogramowania NAS i aplikacji w standardowych formatach CycloneDX i SPDX. Proces rozwoju obejmuje analizę składu oprogramowania (SCA) i sprawdzanie komponentów względem baz danych CVE oraz amerykańskiego katalogu CISA Known Exploited Vulnerabilities (KEV), obejmując zarządzanie ryzykiem dla komponentów zewnętrznych i open source.
Przejrzystość dla użytkownika: Jasno określone okresy wsparcia
CRA wymaga od producentów ujawnienia zamierzonego zastosowania produktu, daty zakończenia wsparcia oraz kontaktu do zgłaszania podatności. Użytkownicy mogą sprawdzić okres wsparcia każdego modelu na stronie Status wsparcia produktów QNAP i zabezpieczyć ustawienia dzięki Przewodnikowi bezpieczeństwa NAS.
Jakie produkty QNAP są objęte zgodnością z CRA?
Mechanizmy bezpieczeństwa i zgłaszania CRA QNAP obejmują całe portfolio produktów i są poparte wieloma niezależnymi międzynarodowymi certyfikatami.
| Kategoria produktu |
Przykładowe linie produktów |
| Magazyny korporacyjne |
Magazyny ZFS, NAS z podwójnym kontrolerem, NAS typu all-flash |
| Biznesowe i multimedialne NAS |
Biznesowe NAS QTS / QuTS hero, NAS dla twórców i użytkowników domowych |
| Obliczenia AI |
Rozwiązania Edge AI NAS |
| Sieci |
Routery, przełączniki |
Inwestycja QNAP w cyberbezpieczeństwo to długoterminowa, systemowa zdolność organizacyjna obejmująca rozwój produktów, usługi chmurowe i operacje. Więcej informacji o certyfikatach znajdziesz na QNAP Trust Center.
FAQ
Czy NAS QNAP jest zgodny z unijnym CRA?
QNAP zakończył pierwszy etap programu zgodności z CRA 11 września 2026 r., spełniając wymogi zgłaszania incydentów dla całego portfolio produktów, w tym NAS i produktów sieciowych. QNAP dąży do pełnej zgodności do 11 grudnia 2027 r., zgodnie z wytycznymi UE i zharmonizowanymi normami.
Czy NAS jest „produktem z elementami cyfrowymi” w rozumieniu CRA?
Tak. NAS to sprzęt podłączony do sieci, który uruchamia system operacyjny i aplikacje, więc spełnia definicję produktu z elementami cyfrowymi w CRA. Routery i przełączniki również są objęte zakresem.
Jak zgłosić podatność lub incydent bezpieczeństwa w produkcie QNAP?
Zgłoś „aktywnie wykorzystywane podatności” lub „poważne incydenty bezpieczeństwa” przez Platformę zgłaszania bezpieczeństwa QNAP; QNAP PSIRT rozpoczyna proces reakcji w ciągu 24 godzin. Zgłaszaj ogólne podatności przez kanał zgłoszeń na stronie Komunikatów bezpieczeństwa lub Program nagród za bezpieczeństwo.
Jak IEC 62443-4-1 odnosi się do CRA?
IEC 62443-4-1 definiuje wymagania dla bezpiecznego cyklu życia rozwoju produktu, a jego kluczowe zasady są zgodne z wymogiem CRA dotyczącym bezpieczeństwa przez cały cykl życia produktu. Weryfikacja IEC 62443-4-1 pokazuje, że producent posiada procesy umożliwiające wdrożenie kluczowych wymogów cyberbezpieczeństwa CRA.
Czym jest SBOM i czy CRA wymaga jego publicznego udostępnienia?
SBOM (Software Bill of Materials) to lista wszystkich komponentów i bibliotek oprogramowania w produkcie — można ją porównać do etykiety składników dla oprogramowania. CRA wymaga od producentów utworzenia SBOM w celu obsługi podatności, ale obecnie nie wymaga jego publikacji; pełny SBOM musi być udostępniony organom na żądanie.
Jaka jest różnica między CRA a NIS2?
CRA reguluje bezpieczeństwo produktów cyfrowych i dotyczy producentów. NIS2 reguluje cyberbezpieczeństwo organizacji świadczących kluczowe usługi w sektorach takich jak energia, transport i telekomunikacja. Zakup produktów zgodnych z CRA stanowi podstawę do spełnienia wymogów NIS2 w zakresie łańcucha dostaw.
Czy moje urządzenie QNAP będzie nadal otrzymywać aktualizacje bezpieczeństwa?
Sprawdź okres wsparcia swojego modelu na stronie Status wsparcia produktów QNAP. Produkty w okresie wsparcia nadal otrzymują aktualizacje bezpieczeństwa. Zalecamy włączenie automatycznych aktualizacji i regularne przeglądanie komunikatów bezpieczeństwa.
Czy firmy spoza UE muszą być zgodne z CRA?
Tak. Każdy produkt sprzedawany na rynku UE musi być zgodny z CRA, niezależnie od miejsca siedziby producenta. Integratorzy systemów i producenci urządzeń mogą zmniejszyć własne obciążenie związane z zgodnością po wprowadzeniu na rynek, wybierając dostawców z ugruntowanymi praktykami SDL, PSIRT i SBOM.


 9 min czytania