Key Takeaway: QNAP has completed the first phase of EU CRA compliance
QNAP completed the first phase of its EU Cyber Resilience Act (CRA) compliance program on September 11, 2026 — the same day the CRA's obligation to report actively exploited vulnerabilities and severe incidents took effect.
-
Incident reporting: The QNAP Security Reporting Platform is now live. QNAP initiates its statutory response process within 24 hours of receiving a report.
-
Secure development: QNAP follows a publicly available Secure Software Development Lifecycle (SSDLC) policy and has passed IEC 62443-4-1 process verification.
-
Vulnerability management: QNAP PSIRT coordinates vulnerability handling and commits to verifying externally reported vulnerabilities and assigning CVE IDs within one week.
-
Supply chain transparency: QNAP maintains SBOMs in CycloneDX and SPDX formats and cross-checks them against CVE databases and the CISA Known Exploited Vulnerabilities (KEV) catalog.
-
Coverage: QNAP's entire product portfolio, including enterprise ZFS storage, business NAS, Edge AI NAS, and all networking products (routers and switches).
What is the EU Cyber Resilience Act (CRA)?
The EU Cyber Resilience Act (CRA), Regulation (EU) 2024/2847, requires every product with digital elements (PwDE) sold in the EU to meet mandatory cybersecurity requirements throughout its entire lifecycle. CRA compliance is a prerequisite for the CE marking, and products without a CE marking cannot be placed on the EU market.
Three Goals of the CRA
- Strengthen the overall resilience of the EU digital market.
- Give users clearer visibility into the security of the products they buy.
- Reduce the number of vulnerabilities in digital products after they reach the market.
Which Products Does the CRA Cover?
The CRA covers any hardware or software that can connect, directly or indirectly, to a device or network — including its remote data processing solutions. NAS devices, routers, switches, operating systems, and applications all fall within scope. Medical devices, motor vehicles, civil aviation, and marine equipment are excluded because they are already governed by equivalent regulations.
Core Obligations for All Manufacturers Under the CRA
- Conduct a cybersecurity risk assessment at the design stage, applying Secure by Design and Secure by Default principles.
- Establish a vulnerability handling process that meets CRA requirements.
- Provide security updates throughout the support period, until the product reaches end of support.
- Prepare technical documentation, complete a conformity assessment, and affix the CE marking (applies from December 11, 2027).
- Provide clear instructions for secure use, the end-of-support date, and a point of contact for vulnerability reporting.
- Report actively exploited vulnerabilities and severe incidents to the relevant authorities.
When does the CRA take effect? Three key dates
The CRA is being phased in: reporting of actively exploited vulnerabilities became mandatory on September 11, 2026, and full compliance is required for all products placed on the EU market from December 11, 2027.
| Date |
Milestone |
QNAP status |
| December 10, 2024 |
CRA enters into force; transition period begins |
CRA compliance program launched |
| September 11, 2026 |
Reporting obligations for actively exploited vulnerabilities and severe incidents apply |
First phase completed; Security Reporting Platform live |
| December 11, 2027 |
Full compliance deadline, including pre-market conformity assessment and CE marking |
Ongoing, in line with EU guidance and harmonised standards |
Source: European Commission – Cyber Resilience Act
How is the CRA different from NIS2, and why look at them together?
The CRA regulates products; NIS2 regulates organizations. Where they overlap is a unified, risk-based strategy that secures the digital supply chain. For an organization to comply with NIS2, the equipment it buys must itself comply with the CRA.
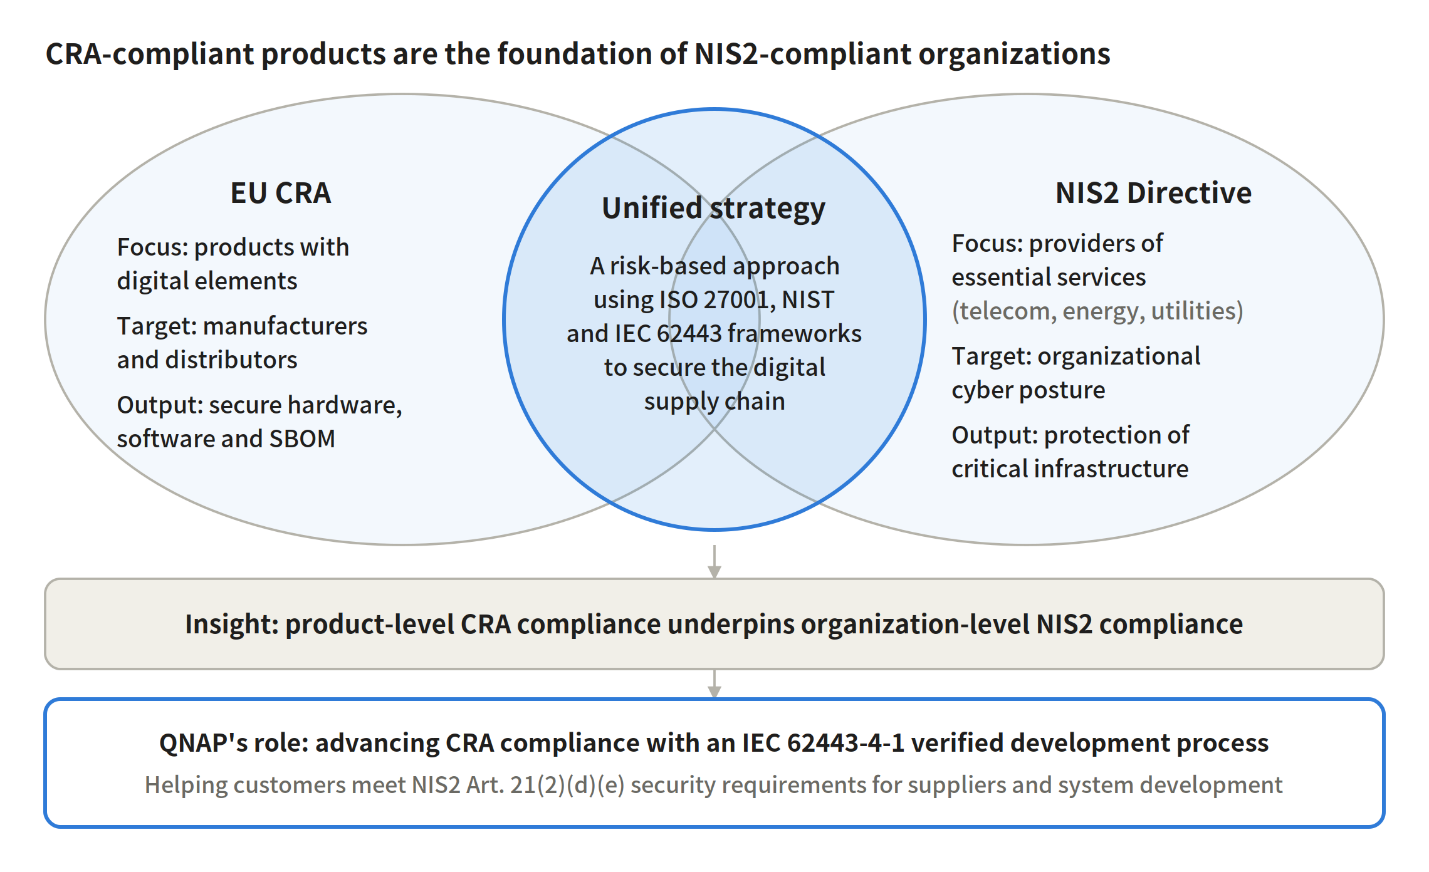
How the CRA and NIS2 relate a unified strategy from products to organizations
|
EU CRA |
EU NIS2 Directive |
| Focus |
Cybersecurity of products with digital elements |
Security of network and information systems at essential and important entities |
| Who it applies to |
Manufacturers, importers, and distributors |
Organizations in energy, transport, telecom, healthcare, utilities, and other sectors |
| Expected outcome |
Secure hardware and software with transparent components |
Organizational cybersecurity governance and critical infrastructure protection |
| Relevance to QNAP |
QNAP must comply directly as a manufacturer |
QNAP customers must assess supplier security; QNAP provides verifiable evidence |
NIS2 Article 21(2)(d) requires organizations to assess the security risks of their direct suppliers and service providers. Article 21(2)(e) requires security in the acquisition, development, and maintenance of systems, including vulnerability handling and disclosure. QNAP's IEC 62443-4-1 verification, public vulnerability disclosure process, and completion of the first phase of CRA compliance can serve as third-party evidence when customers assess their suppliers.
Learn more: Choose QNAP solutions to achieve EU NIS2 network security and supply chain risk management
How does QNAP meet CRA requirements? Four pillars
QNAP addresses the CRA's essential cybersecurity requirements through four pillars: a secure development process verified against international standards, 24-hour incident reporting, proactive vulnerability management, and a transparent software supply chain. These mechanisms were in place before the CRA took effect — they are not a last-minute fix for a single regulation.
Pillar 1: A secure development lifecycle verified against IEC 62443-4-1
IEC 62443-4-1 is the International Electrotechnical Commission (IEC) standard for secure product development lifecycles. It defines eight secure development practices and assesses how well an organization implements them across four maturity levels. QNAP passed DEKRA's IEC 62443-4-1 process verification in September 2026. Because the verification covers the entire development process, it applies to every product QNAP releases now and in the future.
- Risk assessment and threat modeling begin at the requirements stage.
- Designs must pass a security review covering data protection, authentication, access control, and encryption.
- Development includes automated static (SAST) and dynamic (DAST) application security testing, complemented by penetration testing.
Pillar 2: CRA-aligned 24-hour incident reporting
The QNAP Security Reporting Platform serves as QNAP's single point of contact for CRA reporting. Customers, end users, and security researchers worldwide can use it to report actively exploited vulnerabilities or severe security incidents. Within 24 hours of receiving a report, QNAP initiates its statutory response process, assesses the risk, and releases security updates.
Pillar 3: PSIRT-led vulnerability management
The QNAP Product Security Incident Response Team (PSIRT) operates as a committee, with members from R&D, information security, legal, and customer service. QNAP tracks new vulnerabilities through its public Security Advisories and Security Bounty Program. For vulnerabilities reported by external researchers, PSIRT commits to completing verification and assigning a CVE ID within one week.
Pillar 4: A transparent software supply chain with SBOMs
The CRA requires manufacturers to create a Software Bill of Materials (SBOM) and provide it to authorities on request. QNAP maintains SBOMs for its NAS software and applications in the industry-standard CycloneDX and SPDX formats. Its development process includes Software Composition Analysis (SCA) and cross-checks components against CVE databases and the U.S. CISA Known Exploited Vulnerabilities (KEV) catalog, bringing third-party and open-source components under risk management.
User transparency: Clearly stated support periods
The CRA requires manufacturers to disclose each product's intended use, end-of-support date, and vulnerability reporting contact. Users can check each model's support period on the QNAP Product Support Status page and harden their settings with the NAS Security Guide.
Which QNAP products are covered by CRA compliance?
QNAP's CRA security and reporting mechanisms cover its entire product portfolio and are backed by multiple independent international certifications.
| Product category |
Representative product lines |
| Enterprise storage |
ZFS storage, dual-controller NAS, all-flash NAS |
| Business and multimedia NAS |
QTS / QuTS hero business NAS, NAS for creators and home users |
| AI computing |
Edge AI NAS solutions |
| Networking |
Routers, switches |
QNAP's investment in cybersecurity is a long-term, systematic organizational capability that spans product development, cloud services, and operations. For more certification details, visit the QNAP Trust Center.
FAQ
Is QNAP NAS compliant with the EU CRA?
QNAP completed the first phase of its CRA compliance program on September 11, 2026, meeting the incident reporting requirements across its entire product portfolio, including NAS and networking products. QNAP is working toward full compliance by December 11, 2027, in line with EU guidance and harmonized standards.
Is a NAS a "product with digital elements" under the CRA?
Yes. A NAS is network-connected hardware that runs an operating system and applications, so it meets the CRA's definition of a product with digital elements. Routers and switches are also in scope.
How do I report a vulnerability or security incident in a QNAP product?
Report “actively exploited vulnerabilities” or “severe security incidents” through the QNAP Security Reporting Platform; QNAP PSIRT initiates its response process within 24 hours. Submit general vulnerabilities through the reporting channel on the Security Advisories page or the Security Bounty Program.
How does IEC 62443-4-1 relate to the CRA?
IEC 62443-4-1 defines requirements for a secure product development lifecycle, and its core principles closely align with the CRA's requirement for security across the entire product lifecycle. IEC 62443-4-1 verification shows that a manufacturer has the processes in place to implement the CRA's essential cybersecurity requirements.
What is an SBOM, and does the CRA require it to be public?
An SBOM (Software Bill of Materials) lists every software component and library in a product — think of it as an ingredients label for software. The CRA requires manufacturers to create an SBOM to support vulnerability handling but does not currently require it to be published; the full SBOM must be provided to authorities on request.
What is the difference between the CRA and NIS2?
The CRA governs the security of digital products and applies to manufacturers. NIS2 governs organizational cybersecurity at essential service providers in sectors such as energy, transport, and telecom. Buying CRA-compliant products lays the foundation for meeting NIS2 supply chain requirements.
Will my QNAP device continue to receive security updates?
Check your model's support period on the QNAP Product Support Status page. Products within their support period continue to receive security updates. We recommend enabling automatic updates and reviewing security advisories regularly.
Do companies outside the EU need to comply with the CRA?
Yes. Any product sold on the EU market must comply with the CRA, regardless of where the manufacturer is based. System integrators and device manufacturers can reduce their own post-market compliance burden by choosing suppliers with established SDL, PSIRT, and SBOM practices.
Punto clave: QNAP ha completado la primera fase de cumplimiento de la CRA de la UE
QNAP completó la primera fase de su programa de cumplimiento de la Ley de Resiliencia Cibernética (CRA) de la UE el 11 de septiembre de 2026, el mismo día en que entró en vigor la obligación de la CRA de reportar vulnerabilidades explotadas activamente e incidentes graves.
-
Reporte de incidentes: La Plataforma de Reporte de Seguridad de QNAP ya está activa. QNAP inicia su proceso de respuesta legal dentro de las 24 horas posteriores a la recepción de un reporte.
-
Desarrollo seguro: QNAP sigue una política de Ciclo de Vida de Desarrollo de Software Seguro (SSDLC) disponible públicamente y ha aprobado la verificación de procesos IEC 62443-4-1.
-
Gestión de vulnerabilidades: QNAP PSIRT coordina el manejo de vulnerabilidades y se compromete a verificar las vulnerabilidades reportadas externamente y asignar IDs CVE en el plazo de una semana.
-
Transparencia en la cadena de suministro: QNAP mantiene SBOMs en los formatos CycloneDX y SPDX y los compara con bases de datos de CVE y el catálogo de Vulnerabilidades Conocidas Explotadas (KEV) de CISA.
-
Cobertura: Todo el portafolio de productos de QNAP, incluyendo almacenamiento empresarial ZFS, NAS para negocios, NAS Edge AI y todos los productos de red (routers y switches).
¿Qué es la Ley de Resiliencia Cibernética (CRA) de la UE?
La Ley de Resiliencia Cibernética (CRA) de la UE, Reglamento (UE) 2024/2847, exige que todo producto con elementos digitales (PwDE) vendido en la UE cumpla con requisitos obligatorios de ciberseguridad durante todo su ciclo de vida. El cumplimiento de la CRA es un requisito previo para el marcado CE, y los productos sin marcado CE no pueden ser comercializados en la UE.
Tres objetivos de la CRA
- Fortalecer la resiliencia general del mercado digital de la UE.
- Dar a los usuarios mayor visibilidad sobre la seguridad de los productos que compran.
- Reducir el número de vulnerabilidades en productos digitales después de su llegada al mercado.
¿Qué productos cubre la CRA?
La CRA cubre cualquier hardware o software que pueda conectarse, directa o indirectamente, a un dispositivo o red, incluyendo soluciones de procesamiento remoto de datos. Los dispositivos NAS, routers, switches, sistemas operativos y aplicaciones están dentro del alcance. Los dispositivos médicos, vehículos motorizados, aviación civil y equipos marinos están excluidos porque ya están regulados por normativas equivalentes.
Obligaciones principales para todos los fabricantes bajo la CRA
- Realizar una evaluación de riesgos de ciberseguridad en la etapa de diseño, aplicando los principios de Seguridad por Diseño y Seguridad por Defecto.
- Establecer un proceso de manejo de vulnerabilidades que cumpla con los requisitos de la CRA.
- Proporcionar actualizaciones de seguridad durante el periodo de soporte, hasta que el producto llegue al fin de soporte.
- Preparar documentación técnica, completar una evaluación de conformidad y colocar el marcado CE (aplica desde el 11 de diciembre de 2027).
- Proporcionar instrucciones claras para el uso seguro, la fecha de fin de soporte y un punto de contacto para reportar vulnerabilidades.
- Reportar vulnerabilidades explotadas activamente e incidentes graves a las autoridades pertinentes.
¿Cuándo entra en vigor la CRA? Tres fechas clave
La CRA se implementa por fases: el reporte de vulnerabilidades explotadas activamente es obligatorio desde el 11 de septiembre de 2026, y el cumplimiento total es requerido para todos los productos comercializados en la UE a partir del 11 de diciembre de 2027.
| Fecha |
Hito |
Estado de QNAP |
| 10 de diciembre de 2024 |
CRA entra en vigor; inicia periodo de transición |
Programa de cumplimiento de CRA lanzado |
| 11 de septiembre de 2026 |
Obligaciones de reporte para vulnerabilidades explotadas activamente e incidentes graves |
Primera fase completada; Plataforma de Reporte de Seguridad activa |
| 11 de diciembre de 2027 |
Fecha límite de cumplimiento total, incluyendo evaluación de conformidad previa al mercado y marcado CE |
En curso, conforme a la guía de la UE y estándares armonizados |
Fuente: Comisión Europea – Ley de Resiliencia Cibernética
¿En qué se diferencia la CRA de NIS2 y por qué analizarlas juntas?
La CRA regula productos; NIS2 regula organizaciones. Su punto de convergencia es una estrategia unificada basada en riesgos que protege la cadena de suministro digital. Para que una organización cumpla con NIS2, el equipo que adquiere debe cumplir con la CRA.
Cómo la CRA y NIS2 relacionan una estrategia unificada desde productos hasta organizaciones
|
CRA de la UE |
Directiva NIS2 de la UE |
| Enfoque |
Ciberseguridad de productos con elementos digitales |
Seguridad de sistemas de red e información en entidades esenciales e importantes |
| A quién aplica |
Fabricantes, importadores y distribuidores |
Organizaciones en energía, transporte, telecomunicaciones, salud, servicios públicos y otros sectores |
| Resultado esperado |
Hardware y software seguros con componentes transparentes |
Gobernanza de ciberseguridad organizacional y protección de infraestructura crítica |
| Relevancia para QNAP |
QNAP debe cumplir directamente como fabricante |
Los clientes de QNAP deben evaluar la seguridad de proveedores; QNAP proporciona evidencia verificable |
El artículo 21(2)(d) de NIS2 exige que las organizaciones evalúen los riesgos de seguridad de sus proveedores y prestadores de servicios directos. El artículo 21(2)(e) exige seguridad en la adquisición, desarrollo y mantenimiento de sistemas, incluyendo el manejo y divulgación de vulnerabilidades. La verificación IEC 62443-4-1 de QNAP, el proceso público de divulgación de vulnerabilidades y la finalización de la primera fase de cumplimiento de la CRA pueden servir como evidencia de terceros cuando los clientes evalúan a sus proveedores.
Más información: Elija soluciones QNAP para lograr seguridad de red NIS2 de la UE y gestión de riesgos en la cadena de suministro
¿Cómo cumple QNAP con los requisitos de la CRA? Cuatro pilares
QNAP aborda los requisitos esenciales de ciberseguridad de la CRA a través de cuatro pilares: un proceso de desarrollo seguro verificado según estándares internacionales, reporte de incidentes en 24 horas, gestión proactiva de vulnerabilidades y una cadena de suministro de software transparente. Estos mecanismos ya estaban implementados antes de la entrada en vigor de la CRA; no son una solución de último minuto para una sola regulación.
Pilar 1: Un ciclo de vida de desarrollo seguro verificado según IEC 62443-4-1
IEC 62443-4-1 es el estándar de la Comisión Electrotécnica Internacional (IEC) para ciclos de vida de desarrollo de productos seguros. Define ocho prácticas de desarrollo seguro y evalúa cómo una organización las implementa en cuatro niveles de madurez. QNAP aprobó la verificación de procesos IEC 62443-4-1 de DEKRA en septiembre de 2026. Como la verificación cubre todo el proceso de desarrollo, aplica a cada producto que QNAP lance ahora y en el futuro.
- La evaluación de riesgos y el modelado de amenazas comienzan en la etapa de requisitos.
- Los diseños deben superar una revisión de seguridad que cubra protección de datos, autenticación, control de acceso y cifrado.
- El desarrollo incluye pruebas automatizadas de seguridad de aplicaciones estáticas (SAST) y dinámicas (DAST), complementadas por pruebas de penetración.
Pilar 2: Reporte de incidentes en 24 horas alineado con la CRA
La Plataforma de Reporte de Seguridad de QNAP es el punto de contacto único de QNAP para reportes de la CRA. Clientes, usuarios finales e investigadores de seguridad de todo el mundo pueden usarla para reportar vulnerabilidades explotadas activamente o incidentes graves de seguridad. Dentro de las 24 horas de recibir un reporte, QNAP inicia su proceso de respuesta legal, evalúa el riesgo y publica actualizaciones de seguridad.
Pilar 3: Gestión de vulnerabilidades liderada por PSIRT
El Equipo de Respuesta a Incidentes de Seguridad de Productos de QNAP (PSIRT) opera como un comité, con miembros de I+D, seguridad de la información, legal y atención al cliente. QNAP rastrea nuevas vulnerabilidades a través de sus Avisos de Seguridad públicos y el Programa de Recompensas de Seguridad. Para vulnerabilidades reportadas por investigadores externos, PSIRT se compromete a completar la verificación y asignar un ID CVE en el plazo de una semana.
Pilar 4: Una cadena de suministro de software transparente con SBOMs
La CRA exige que los fabricantes creen una Lista de Materiales de Software (SBOM) y la proporcionen a las autoridades cuando se solicite. QNAP mantiene SBOMs para su software NAS y aplicaciones en los formatos estándar de la industria CycloneDX y SPDX. Su proceso de desarrollo incluye Análisis de Composición de Software (SCA) y compara los componentes con bases de datos de CVE y el catálogo de Vulnerabilidades Conocidas Explotadas (KEV) de CISA de EE. UU., gestionando el riesgo de componentes de terceros y de código abierto.
Transparencia para el usuario: Períodos de soporte claramente indicados
La CRA exige que los fabricantes revelen el uso previsto de cada producto, la fecha de fin de soporte y el contacto para reportar vulnerabilidades. Los usuarios pueden consultar el período de soporte de cada modelo en la página Estado de Soporte de Productos QNAP y reforzar su configuración con la Guía de Seguridad NAS.
¿Qué productos de QNAP están cubiertos por el cumplimiento de la CRA?
Los mecanismos de seguridad y reporte de la CRA de QNAP cubren todo su portafolio de productos y están respaldados por múltiples certificaciones internacionales independientes.
| Categoría de producto |
Líneas de productos representativas |
| Almacenamiento empresarial |
Almacenamiento ZFS, NAS de doble controlador, NAS all-flash |
| NAS para negocios y multimedia |
NAS empresarial QTS / QuTS hero, NAS para creadores y usuarios domésticos |
| Computación AI |
Soluciones NAS Edge AI |
| Redes |
Routers, switches |
La inversión de QNAP en ciberseguridad es una capacidad organizacional sistemática y a largo plazo que abarca el desarrollo de productos, servicios en la nube y operaciones. Para más detalles sobre certificaciones, visite el Centro de Confianza de QNAP.
Preguntas frecuentes
¿El NAS de QNAP cumple con la CRA de la UE?
QNAP completó la primera fase de su programa de cumplimiento de la CRA el 11 de septiembre de 2026, cumpliendo los requisitos de reporte de incidentes en todo su portafolio de productos, incluyendo NAS y productos de red. QNAP trabaja para lograr el cumplimiento total antes del 11 de diciembre de 2027, conforme a la guía de la UE y estándares armonizados.
¿Un NAS es un "producto con elementos digitales" bajo la CRA?
Sí. Un NAS es hardware conectado a la red que ejecuta un sistema operativo y aplicaciones, por lo que cumple con la definición de la CRA de producto con elementos digitales. Los routers y switches también están incluidos.
¿Cómo reporto una vulnerabilidad o incidente de seguridad en un producto QNAP?
Reporte “vulnerabilidades explotadas activamente” o “incidentes graves de seguridad” a través de la Plataforma de Reporte de Seguridad de QNAP; QNAP PSIRT inicia su proceso de respuesta en 24 horas. Envíe vulnerabilidades generales a través del canal de reporte en la página de Avisos de Seguridad o el Programa de Recompensas de Seguridad.
¿Cómo se relaciona IEC 62443-4-1 con la CRA?
IEC 62443-4-1 define requisitos para un ciclo de vida de desarrollo de productos seguro, y sus principios centrales se alinean estrechamente con el requisito de la CRA de seguridad durante todo el ciclo de vida del producto. La verificación IEC 62443-4-1 demuestra que un fabricante tiene los procesos necesarios para implementar los requisitos esenciales de ciberseguridad de la CRA.
¿Qué es un SBOM y la CRA exige que sea público?
Un SBOM (Lista de Materiales de Software) enumera todos los componentes y bibliotecas de software de un producto, como una etiqueta de ingredientes para el software. La CRA exige que los fabricantes creen un SBOM para apoyar el manejo de vulnerabilidades, pero actualmente no exige que se publique; el SBOM completo debe proporcionarse a las autoridades cuando se solicite.
¿Cuál es la diferencia entre la CRA y NIS2?
La CRA regula la seguridad de productos digitales y aplica a fabricantes. NIS2 regula la ciberseguridad organizacional en proveedores de servicios esenciales de sectores como energía, transporte y telecomunicaciones. Comprar productos que cumplen con la CRA sienta las bases para cumplir los requisitos de cadena de suministro de NIS2.
¿Mi dispositivo QNAP seguirá recibiendo actualizaciones de seguridad?
Consulte el período de soporte de su modelo en la página Estado de Soporte de Productos QNAP. Los productos dentro de su período de soporte siguen recibiendo actualizaciones de seguridad. Recomendamos habilitar actualizaciones automáticas y revisar los avisos de seguridad regularmente.
¿Las empresas fuera de la UE deben cumplir con la CRA?
Sí. Todo producto vendido en el mercado de la UE debe cumplir con la CRA, independientemente de dónde se encuentre el fabricante. Los integradores de sistemas y fabricantes de dispositivos pueden reducir su carga de cumplimiento post-mercado eligiendo proveedores con prácticas establecidas de SDL, PSIRT y SBOM.


 9 min de lectura