Key Takeaway: QNAP has completed the first phase of EU CRA compliance
QNAP completed the first phase of its EU Cyber Resilience Act (CRA) compliance program on September 11, 2026 — the same day the CRA's obligation to report actively exploited vulnerabilities and severe incidents took effect.
-
Incident reporting: The QNAP Security Reporting Platform is now live. QNAP initiates its statutory response process within 24 hours of receiving a report.
-
Secure development: QNAP follows a publicly available Secure Software Development Lifecycle (SSDLC) policy and has passed IEC 62443-4-1 process verification.
-
Vulnerability management: QNAP PSIRT coordinates vulnerability handling and commits to verifying externally reported vulnerabilities and assigning CVE IDs within one week.
-
Supply chain transparency: QNAP maintains SBOMs in CycloneDX and SPDX formats and cross-checks them against CVE databases and the CISA Known Exploited Vulnerabilities (KEV) catalog.
-
Coverage: QNAP's entire product portfolio, including enterprise ZFS storage, business NAS, Edge AI NAS, and all networking products (routers and switches).
What is the EU Cyber Resilience Act (CRA)?
The EU Cyber Resilience Act (CRA), Regulation (EU) 2024/2847, requires every product with digital elements (PwDE) sold in the EU to meet mandatory cybersecurity requirements throughout its entire lifecycle. CRA compliance is a prerequisite for the CE marking, and products without a CE marking cannot be placed on the EU market.
Three Goals of the CRA
- Strengthen the overall resilience of the EU digital market.
- Give users clearer visibility into the security of the products they buy.
- Reduce the number of vulnerabilities in digital products after they reach the market.
Which Products Does the CRA Cover?
The CRA covers any hardware or software that can connect, directly or indirectly, to a device or network — including its remote data processing solutions. NAS devices, routers, switches, operating systems, and applications all fall within scope. Medical devices, motor vehicles, civil aviation, and marine equipment are excluded because they are already governed by equivalent regulations.
Core Obligations for All Manufacturers Under the CRA
- Conduct a cybersecurity risk assessment at the design stage, applying Secure by Design and Secure by Default principles.
- Establish a vulnerability handling process that meets CRA requirements.
- Provide security updates throughout the support period, until the product reaches end of support.
- Prepare technical documentation, complete a conformity assessment, and affix the CE marking (applies from December 11, 2027).
- Provide clear instructions for secure use, the end-of-support date, and a point of contact for vulnerability reporting.
- Report actively exploited vulnerabilities and severe incidents to the relevant authorities.
When does the CRA take effect? Three key dates
The CRA is being phased in: reporting of actively exploited vulnerabilities became mandatory on September 11, 2026, and full compliance is required for all products placed on the EU market from December 11, 2027.
| Date |
Milestone |
QNAP status |
| December 10, 2024 |
CRA enters into force; transition period begins |
CRA compliance program launched |
| September 11, 2026 |
Reporting obligations for actively exploited vulnerabilities and severe incidents apply |
First phase completed; Security Reporting Platform live |
| December 11, 2027 |
Full compliance deadline, including pre-market conformity assessment and CE marking |
Ongoing, in line with EU guidance and harmonised standards |
Source: European Commission – Cyber Resilience Act
How is the CRA different from NIS2, and why look at them together?
The CRA regulates products; NIS2 regulates organizations. Where they overlap is a unified, risk-based strategy that secures the digital supply chain. For an organization to comply with NIS2, the equipment it buys must itself comply with the CRA.
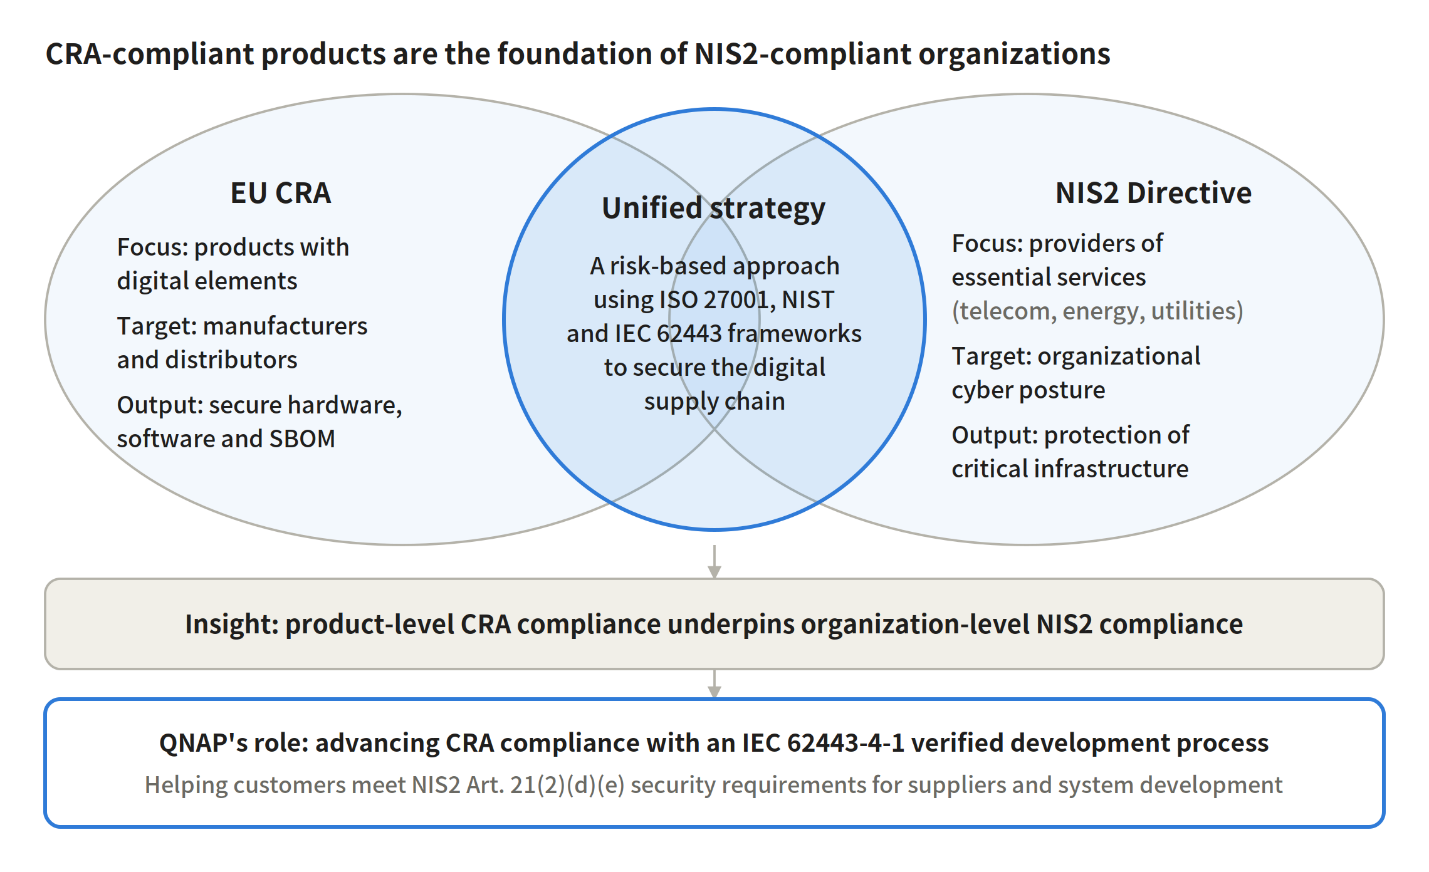
How the CRA and NIS2 relate a unified strategy from products to organizations
|
EU CRA |
EU NIS2 Directive |
| Focus |
Cybersecurity of products with digital elements |
Security of network and information systems at essential and important entities |
| Who it applies to |
Manufacturers, importers, and distributors |
Organizations in energy, transport, telecom, healthcare, utilities, and other sectors |
| Expected outcome |
Secure hardware and software with transparent components |
Organizational cybersecurity governance and critical infrastructure protection |
| Relevance to QNAP |
QNAP must comply directly as a manufacturer |
QNAP customers must assess supplier security; QNAP provides verifiable evidence |
NIS2 Article 21(2)(d) requires organizations to assess the security risks of their direct suppliers and service providers. Article 21(2)(e) requires security in the acquisition, development, and maintenance of systems, including vulnerability handling and disclosure. QNAP's IEC 62443-4-1 verification, public vulnerability disclosure process, and completion of the first phase of CRA compliance can serve as third-party evidence when customers assess their suppliers.
Learn more: Choose QNAP solutions to achieve EU NIS2 network security and supply chain risk management
How does QNAP meet CRA requirements? Four pillars
QNAP addresses the CRA's essential cybersecurity requirements through four pillars: a secure development process verified against international standards, 24-hour incident reporting, proactive vulnerability management, and a transparent software supply chain. These mechanisms were in place before the CRA took effect — they are not a last-minute fix for a single regulation.
Pillar 1: A secure development lifecycle verified against IEC 62443-4-1
IEC 62443-4-1 is the International Electrotechnical Commission (IEC) standard for secure product development lifecycles. It defines eight secure development practices and assesses how well an organization implements them across four maturity levels. QNAP passed DEKRA's IEC 62443-4-1 process verification in September 2026. Because the verification covers the entire development process, it applies to every product QNAP releases now and in the future.
- Risk assessment and threat modeling begin at the requirements stage.
- Designs must pass a security review covering data protection, authentication, access control, and encryption.
- Development includes automated static (SAST) and dynamic (DAST) application security testing, complemented by penetration testing.
Pillar 2: CRA-aligned 24-hour incident reporting
The QNAP Security Reporting Platform serves as QNAP's single point of contact for CRA reporting. Customers, end users, and security researchers worldwide can use it to report actively exploited vulnerabilities or severe security incidents. Within 24 hours of receiving a report, QNAP initiates its statutory response process, assesses the risk, and releases security updates.
Pillar 3: PSIRT-led vulnerability management
The QNAP Product Security Incident Response Team (PSIRT) operates as a committee, with members from R&D, information security, legal, and customer service. QNAP tracks new vulnerabilities through its public Security Advisories and Security Bounty Program. For vulnerabilities reported by external researchers, PSIRT commits to completing verification and assigning a CVE ID within one week.
Pillar 4: A transparent software supply chain with SBOMs
The CRA requires manufacturers to create a Software Bill of Materials (SBOM) and provide it to authorities on request. QNAP maintains SBOMs for its NAS software and applications in the industry-standard CycloneDX and SPDX formats. Its development process includes Software Composition Analysis (SCA) and cross-checks components against CVE databases and the U.S. CISA Known Exploited Vulnerabilities (KEV) catalog, bringing third-party and open-source components under risk management.
User transparency: Clearly stated support periods
The CRA requires manufacturers to disclose each product's intended use, end-of-support date, and vulnerability reporting contact. Users can check each model's support period on the QNAP Product Support Status page and harden their settings with the NAS Security Guide.
Which QNAP products are covered by CRA compliance?
QNAP's CRA security and reporting mechanisms cover its entire product portfolio and are backed by multiple independent international certifications.
| Product category |
Representative product lines |
| Enterprise storage |
ZFS storage, dual-controller NAS, all-flash NAS |
| Business and multimedia NAS |
QTS / QuTS hero business NAS, NAS for creators and home users |
| AI computing |
Edge AI NAS solutions |
| Networking |
Routers, switches |
QNAP's investment in cybersecurity is a long-term, systematic organizational capability that spans product development, cloud services, and operations. For more certification details, visit the QNAP Trust Center.
FAQ
Is QNAP NAS compliant with the EU CRA?
QNAP completed the first phase of its CRA compliance program on September 11, 2026, meeting the incident reporting requirements across its entire product portfolio, including NAS and networking products. QNAP is working toward full compliance by December 11, 2027, in line with EU guidance and harmonized standards.
Is a NAS a "product with digital elements" under the CRA?
Yes. A NAS is network-connected hardware that runs an operating system and applications, so it meets the CRA's definition of a product with digital elements. Routers and switches are also in scope.
How do I report a vulnerability or security incident in a QNAP product?
Report “actively exploited vulnerabilities” or “severe security incidents” through the QNAP Security Reporting Platform; QNAP PSIRT initiates its response process within 24 hours. Submit general vulnerabilities through the reporting channel on the Security Advisories page or the Security Bounty Program.
How does IEC 62443-4-1 relate to the CRA?
IEC 62443-4-1 defines requirements for a secure product development lifecycle, and its core principles closely align with the CRA's requirement for security across the entire product lifecycle. IEC 62443-4-1 verification shows that a manufacturer has the processes in place to implement the CRA's essential cybersecurity requirements.
What is an SBOM, and does the CRA require it to be public?
An SBOM (Software Bill of Materials) lists every software component and library in a product — think of it as an ingredients label for software. The CRA requires manufacturers to create an SBOM to support vulnerability handling but does not currently require it to be published; the full SBOM must be provided to authorities on request.
What is the difference between the CRA and NIS2?
The CRA governs the security of digital products and applies to manufacturers. NIS2 governs organizational cybersecurity at essential service providers in sectors such as energy, transport, and telecom. Buying CRA-compliant products lays the foundation for meeting NIS2 supply chain requirements.
Will my QNAP device continue to receive security updates?
Check your model's support period on the QNAP Product Support Status page. Products within their support period continue to receive security updates. We recommend enabling automatic updates and reviewing security advisories regularly.
Do companies outside the EU need to comply with the CRA?
Yes. Any product sold on the EU market must comply with the CRA, regardless of where the manufacturer is based. System integrators and device manufacturers can reduce their own post-market compliance burden by choosing suppliers with established SDL, PSIRT, and SBOM practices.
Nøglebudskab: QNAP har gennemført første fase af EU CRA-overholdelse
QNAP gennemførte første fase af sit EU Cyber Resilience Act (CRA) compliance-program den 11. september 2026 — samme dag som CRA’s forpligtelse til at rapportere aktivt udnyttede sårbarheder og alvorlige hændelser trådte i kraft.
-
Hændelsesrapportering: QNAP Security Reporting Platform er nu live. QNAP igangsætter sin lovpligtige responsproces inden for 24 timer efter modtagelse af en rapport.
-
Sikker udvikling: QNAP følger en offentligt tilgængelig Secure Software Development Lifecycle (SSDLC)-politik og har bestået IEC 62443-4-1 procesverificering.
-
Sårbarhedshåndtering: QNAP PSIRT koordinerer håndtering af sårbarheder og forpligter sig til at verificere eksternt rapporterede sårbarheder og tildele CVE-ID’er inden for en uge.
-
Transparens i forsyningskæden: QNAP vedligeholder SBOM’er i CycloneDX- og SPDX-formater og krydstjekker dem mod CVE-databaser og CISA Known Exploited Vulnerabilities (KEV)-kataloget.
-
Dækning: QNAP’s samlede produktportefølje, herunder enterprise ZFS-lagring, business NAS, Edge AI NAS og alle netværksprodukter (routere og switches).
Hvad er EU Cyber Resilience Act (CRA)?
EU Cyber Resilience Act (CRA), Forordning (EU) 2024/2847, kræver, at hvert produkt med digitale elementer (PwDE), der sælges i EU, opfylder obligatoriske cybersikkerhedskrav gennem hele dets livscyklus. CRA-overholdelse er en forudsætning for CE-mærkning, og produkter uden CE-mærkning må ikke markedsføres i EU.
Tre mål med CRA
- Styrke den samlede robusthed i EU’s digitale marked.
- Give brugere klarere indsigt i sikkerheden af de produkter, de køber.
- Reducere antallet af sårbarheder i digitale produkter efter de er kommet på markedet.
Hvilke produkter dækker CRA?
CRA dækker alt hardware eller software, der kan forbinde sig, direkte eller indirekte, til en enhed eller et netværk — inklusive fjern-databehandlingsløsninger. NAS-enheder, routere, switches, operativsystemer og applikationer er alle omfattet. Medicinsk udstyr, motorkøretøjer, civil luftfart og maritimt udstyr er undtaget, da de allerede er reguleret af tilsvarende regler.
Centrale forpligtelser for alle producenter under CRA
- Gennemføre en cybersikkerhedsrisikovurdering i designfasen med principperne Secure by Design og Secure by Default.
- Etablere en proces for håndtering af sårbarheder, der opfylder CRA-krav.
- Tilbyde sikkerhedsopdateringer gennem hele supportperioden, indtil produktet når end-of-support.
- Udarbejde teknisk dokumentation, gennemføre en overensstemmelsesvurdering og påføre CE-mærkning (gælder fra 11. december 2027).
- Give klare instruktioner til sikker brug, slutdato for support og et kontaktpunkt for rapportering af sårbarheder.
- Rapportere aktivt udnyttede sårbarheder og alvorlige hændelser til relevante myndigheder.
Hvornår træder CRA i kraft? Tre vigtige datoer
CRA indfases: Rapportering af aktivt udnyttede sårbarheder blev obligatorisk den 11. september 2026, og fuld overholdelse kræves for alle produkter, der markedsføres i EU fra 11. december 2027.
| Dato |
Milepæl |
QNAP-status |
| 10. december 2024 |
CRA træder i kraft; overgangsperiode begynder |
CRA compliance-program igangsat |
| 11. september 2026 |
Rapportering af aktivt udnyttede sårbarheder og alvorlige hændelser gælder |
Første fase gennemført; Security Reporting Platform live |
| 11. december 2027 |
Deadline for fuld overholdelse, inkl. præ-marked overensstemmelsesvurdering og CE-mærkning |
I gang, i overensstemmelse med EU-vejledning og harmoniserede standarder |
Kilde: Europa-Kommissionen – Cyber Resilience Act
Hvordan adskiller CRA sig fra NIS2, og hvorfor se på dem sammen?
CRA regulerer produkter; NIS2 regulerer organisationer. Hvor de overlapper, er en samlet, risikobaseret strategi, der sikrer den digitale forsyningskæde. For at en organisation kan overholde NIS2, skal det udstyr, den køber, selv overholde CRA.
Sådan hænger CRA og NIS2 sammen – en samlet strategi fra produkter til organisationer
|
EU CRA |
EU NIS2-direktiv |
| Fokus |
Cybersikkerhed for produkter med digitale elementer |
Sikkerhed for netværks- og informationssystemer hos væsentlige og vigtige enheder |
| Hvem gælder det for |
Producenter, importører og distributører |
Organisationer inden for energi, transport, telekommunikation, sundhed, forsyning og andre sektorer |
| Forventet resultat |
Sikkert hardware og software med transparente komponenter |
Organisatorisk cybersikkerhedsledelse og beskyttelse af kritisk infrastruktur |
| Relevans for QNAP |
QNAP skal overholde direkte som producent |
QNAP-kunder skal vurdere leverandørsikkerhed; QNAP leverer verificerbar dokumentation |
NIS2 artikel 21(2)(d) kræver, at organisationer vurderer sikkerhedsrisici hos deres direkte leverandører og tjenesteudbydere. Artikel 21(2)(e) kræver sikkerhed i anskaffelse, udvikling og vedligeholdelse af systemer, inkl. håndtering og offentliggørelse af sårbarheder. QNAP’s IEC 62443-4-1-verificering, offentlige sårbarhedsrapportering og gennemførelse af første fase af CRA-overholdelse kan fungere som tredjepartsdokumentation, når kunder vurderer deres leverandører.
Læs mere: Vælg QNAP-løsninger for at opnå EU NIS2-netværkssikkerhed og risikostyring i forsyningskæden
Hvordan opfylder QNAP CRA-kravene? Fire søjler
QNAP adresserer CRA’s væsentlige cybersikkerhedskrav gennem fire søjler: en sikker udviklingsproces verificeret efter internationale standarder, 24-timers hændelsesrapportering, proaktiv sårbarhedshåndtering og en transparent softwareforsyningskæde. Disse mekanismer var på plads før CRA trådte i kraft — de er ikke en sidste-øjebliks-løsning for én enkelt regulering.
Søjle 1: En sikker udviklingslivscyklus verificeret efter IEC 62443-4-1
IEC 62443-4-1 er International Electrotechnical Commission (IEC)-standarden for sikre produktudviklingslivscyklusser. Den definerer otte sikre udviklingspraksisser og vurderer, hvor godt en organisation implementerer dem på fire modenhedsniveauer. QNAP bestod DEKRA’s IEC 62443-4-1 procesverificering i september 2026. Da verificeringen dækker hele udviklingsprocessen, gælder den for alle produkter, QNAP udgiver nu og fremover.
- Risikovurdering og trusselsmodellering starter i kravfasen.
- Design skal bestå et sikkerhedstjek, der dækker databeskyttelse, autentificering, adgangskontrol og kryptering.
- Udvikling inkluderer automatiseret statisk (SAST) og dynamisk (DAST) applikationssikkerhedstest, suppleret med penetrationstest.
Søjle 2: CRA-tilpasset 24-timers hændelsesrapportering
QNAP Security Reporting Platform fungerer som QNAP’s enkeltkontaktpunkt for CRA-rapportering. Kunder, slutbrugere og sikkerhedsforskere verden over kan bruge den til at rapportere aktivt udnyttede sårbarheder eller alvorlige sikkerhedshændelser. Inden for 24 timer efter modtagelse af en rapport igangsætter QNAP sin lovpligtige responsproces, vurderer risikoen og frigiver sikkerhedsopdateringer.
Søjle 3: PSIRT-ledet sårbarhedshåndtering
QNAP Product Security Incident Response Team (PSIRT) fungerer som et udvalg med medlemmer fra R&D, informationssikkerhed, jura og kundeservice. QNAP overvåger nye sårbarheder via sine offentlige Security Advisories og Security Bounty Program. For sårbarheder rapporteret af eksterne forskere forpligter PSIRT sig til at gennemføre verifikation og tildele CVE-ID inden for en uge.
Søjle 4: En transparent softwareforsyningskæde med SBOM’er
CRA kræver, at producenter udarbejder en Software Bill of Materials (SBOM) og leverer den til myndigheder på anmodning. QNAP vedligeholder SBOM’er for sin NAS-software og applikationer i de industristandardiserede CycloneDX- og SPDX-formater. Udviklingsprocessen inkluderer Software Composition Analysis (SCA) og krydstjekker komponenter mod CVE-databaser og det amerikanske CISA Known Exploited Vulnerabilities (KEV)-katalog, så tredjeparts- og open source-komponenter også risikostyres.
Brugergennemsigtighed: Klart angivne supportperioder
CRA kræver, at producenter oplyser hvert produkts tiltænkte brug, slutdato for support og kontaktpunkt for rapportering af sårbarheder. Brugere kan tjekke hver models supportperiode på QNAP Product Support Status-siden og styrke deres indstillinger med NAS Security Guide.
Hvilke QNAP-produkter er dækket af CRA-overholdelse?
QNAP’s CRA-sikkerheds- og rapporteringsmekanismer dækker hele produktporteføljen og understøttes af flere uafhængige internationale certificeringer.
| Produktkategori |
Repræsentative produktlinjer |
| Enterprise-lagring |
ZFS-lagring, dual-controller NAS, all-flash NAS |
| Business- og multimedie-NAS |
QTS / QuTS hero business NAS, NAS til kreative og hjemmebrugere |
| AI-computing |
Edge AI NAS-løsninger |
| Netværk |
Routere, switches |
QNAP’s investering i cybersikkerhed er en langsigtet, systematisk organisatorisk kapacitet, der spænder over produktudvikling, cloud-tjenester og drift. For flere certificeringsdetaljer, besøg QNAP Trust Center.
FAQ
Er QNAP NAS i overensstemmelse med EU CRA?
QNAP gennemførte første fase af sit CRA compliance-program den 11. september 2026 og opfylder rapporteringskravene på tværs af hele produktporteføljen, inkl. NAS og netværksprodukter. QNAP arbejder mod fuld overholdelse inden 11. december 2027 i overensstemmelse med EU-vejledning og harmoniserede standarder.
Er en NAS et "produkt med digitale elementer" under CRA?
Ja. En NAS er netværksforbundet hardware, der kører et operativsystem og applikationer, så den opfylder CRA’s definition af et produkt med digitale elementer. Routere og switches er også omfattet.
Hvordan rapporterer jeg en sårbarhed eller sikkerhedshændelse i et QNAP-produkt?
Rapportér “aktivt udnyttede sårbarheder” eller “alvorlige sikkerhedshændelser” via QNAP Security Reporting Platform; QNAP PSIRT igangsætter sin responsproces inden for 24 timer. Indsend generelle sårbarheder via rapporteringskanalen på Security Advisories-siden eller Security Bounty Program.
Hvordan relaterer IEC 62443-4-1 sig til CRA?
IEC 62443-4-1 definerer krav til en sikker produktudviklingslivscyklus, og dens kerneprincipper er tæt på linje med CRA’s krav om sikkerhed gennem hele produktets livscyklus. IEC 62443-4-1-verificering viser, at en producent har processer på plads til at implementere CRA’s væsentlige cybersikkerhedskrav.
Hvad er en SBOM, og kræver CRA, at den er offentlig?
En SBOM (Software Bill of Materials) oplister alle softwarekomponenter og biblioteker i et produkt — tænk på det som en ingrediensliste for software. CRA kræver, at producenter udarbejder en SBOM for at understøtte sårbarhedshåndtering, men kræver ikke på nuværende tidspunkt, at den offentliggøres; den fulde SBOM skal leveres til myndigheder på anmodning.
Hvad er forskellen på CRA og NIS2?
CRA regulerer sikkerheden af digitale produkter og gælder for producenter. NIS2 regulerer organisatorisk cybersikkerhed hos væsentlige tjenesteudbydere i sektorer som energi, transport og telekommunikation. At købe CRA-kompatible produkter lægger fundamentet for at opfylde NIS2-krav til forsyningskæden.
Vil min QNAP-enhed fortsat modtage sikkerhedsopdateringer?
Tjek din models supportperiode på QNAP Product Support Status-siden. Produkter inden for deres supportperiode modtager fortsat sikkerhedsopdateringer. Vi anbefaler at aktivere automatiske opdateringer og løbende gennemgå sikkerhedsrådgivninger.
Skal virksomheder uden for EU overholde CRA?
Ja. Ethvert produkt, der sælges på EU-markedet, skal overholde CRA, uanset hvor producenten er baseret. Systemintegratorer og enhedsproducenter kan reducere deres egen compliance-byrde efter markedet ved at vælge leverandører med etablerede SDL-, PSIRT- og SBOM-praksisser.


 9 mins read