Key Takeaway: QNAP has completed the first phase of EU CRA compliance
QNAP completed the first phase of its EU Cyber Resilience Act (CRA) compliance program on September 11, 2026 — the same day the CRA's obligation to report actively exploited vulnerabilities and severe incidents took effect.
-
Incident reporting: The QNAP Security Reporting Platform is now live. QNAP initiates its statutory response process within 24 hours of receiving a report.
-
Secure development: QNAP follows a publicly available Secure Software Development Lifecycle (SSDLC) policy and has passed IEC 62443-4-1 process verification.
-
Vulnerability management: QNAP PSIRT coordinates vulnerability handling and commits to verifying externally reported vulnerabilities and assigning CVE IDs within one week.
-
Supply chain transparency: QNAP maintains SBOMs in CycloneDX and SPDX formats and cross-checks them against CVE databases and the CISA Known Exploited Vulnerabilities (KEV) catalog.
-
Coverage: QNAP's entire product portfolio, including enterprise ZFS storage, business NAS, Edge AI NAS, and all networking products (routers and switches).
What is the EU Cyber Resilience Act (CRA)?
The EU Cyber Resilience Act (CRA), Regulation (EU) 2024/2847, requires every product with digital elements (PwDE) sold in the EU to meet mandatory cybersecurity requirements throughout its entire lifecycle. CRA compliance is a prerequisite for the CE marking, and products without a CE marking cannot be placed on the EU market.
Three Goals of the CRA
- Strengthen the overall resilience of the EU digital market.
- Give users clearer visibility into the security of the products they buy.
- Reduce the number of vulnerabilities in digital products after they reach the market.
Which Products Does the CRA Cover?
The CRA covers any hardware or software that can connect, directly or indirectly, to a device or network — including its remote data processing solutions. NAS devices, routers, switches, operating systems, and applications all fall within scope. Medical devices, motor vehicles, civil aviation, and marine equipment are excluded because they are already governed by equivalent regulations.
Core Obligations for All Manufacturers Under the CRA
- Conduct a cybersecurity risk assessment at the design stage, applying Secure by Design and Secure by Default principles.
- Establish a vulnerability handling process that meets CRA requirements.
- Provide security updates throughout the support period, until the product reaches end of support.
- Prepare technical documentation, complete a conformity assessment, and affix the CE marking (applies from December 11, 2027).
- Provide clear instructions for secure use, the end-of-support date, and a point of contact for vulnerability reporting.
- Report actively exploited vulnerabilities and severe incidents to the relevant authorities.
When does the CRA take effect? Three key dates
The CRA is being phased in: reporting of actively exploited vulnerabilities became mandatory on September 11, 2026, and full compliance is required for all products placed on the EU market from December 11, 2027.
| Date |
Milestone |
QNAP status |
| December 10, 2024 |
CRA enters into force; transition period begins |
CRA compliance program launched |
| September 11, 2026 |
Reporting obligations for actively exploited vulnerabilities and severe incidents apply |
First phase completed; Security Reporting Platform live |
| December 11, 2027 |
Full compliance deadline, including pre-market conformity assessment and CE marking |
Ongoing, in line with EU guidance and harmonised standards |
Source: European Commission – Cyber Resilience Act
How is the CRA different from NIS2, and why look at them together?
The CRA regulates products; NIS2 regulates organizations. Where they overlap is a unified, risk-based strategy that secures the digital supply chain. For an organization to comply with NIS2, the equipment it buys must itself comply with the CRA.
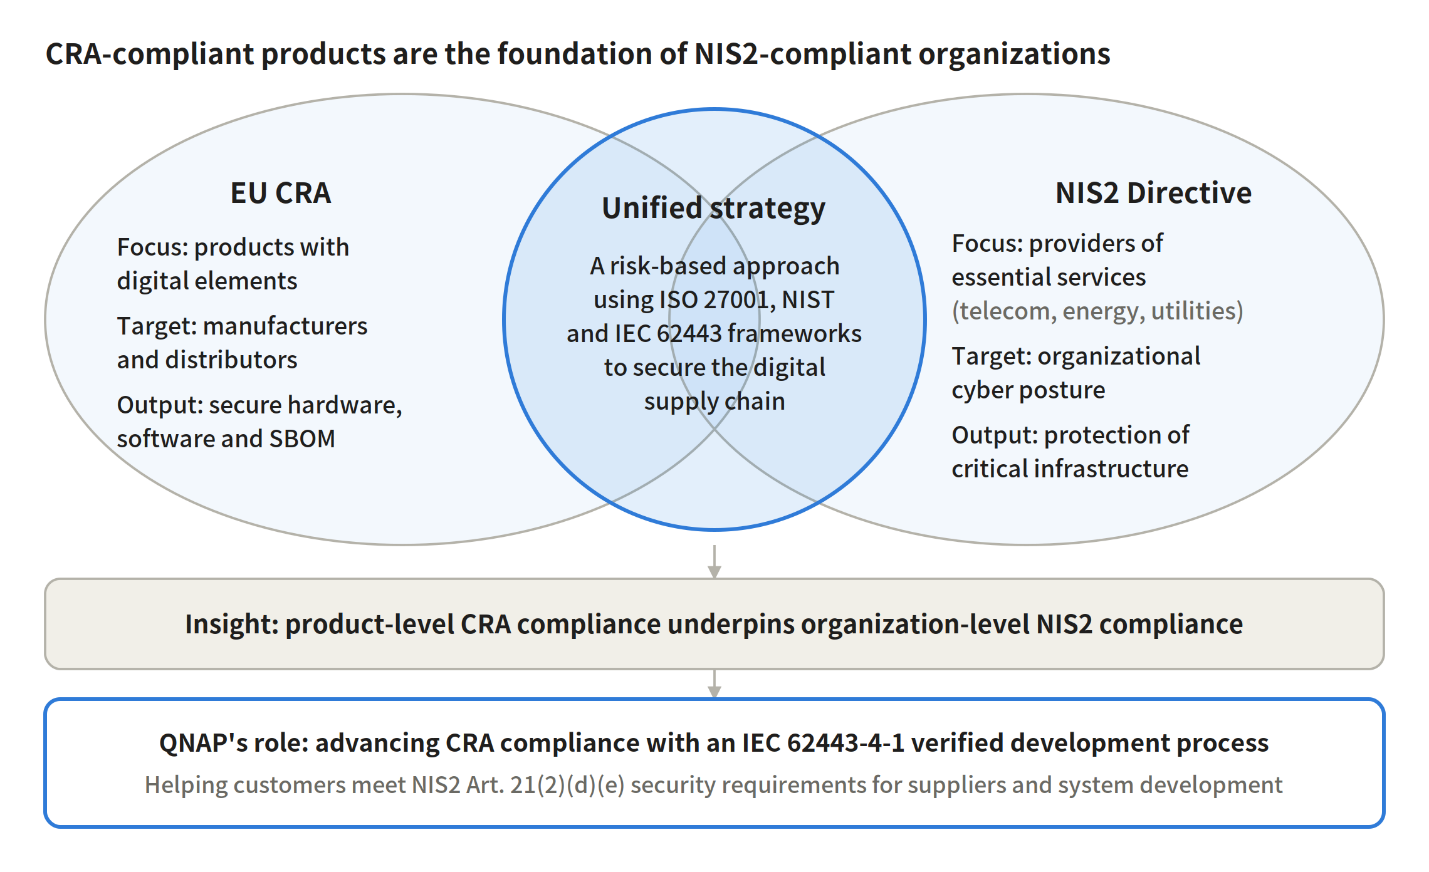
How the CRA and NIS2 relate a unified strategy from products to organizations
|
EU CRA |
EU NIS2 Directive |
| Focus |
Cybersecurity of products with digital elements |
Security of network and information systems at essential and important entities |
| Who it applies to |
Manufacturers, importers, and distributors |
Organizations in energy, transport, telecom, healthcare, utilities, and other sectors |
| Expected outcome |
Secure hardware and software with transparent components |
Organizational cybersecurity governance and critical infrastructure protection |
| Relevance to QNAP |
QNAP must comply directly as a manufacturer |
QNAP customers must assess supplier security; QNAP provides verifiable evidence |
NIS2 Article 21(2)(d) requires organizations to assess the security risks of their direct suppliers and service providers. Article 21(2)(e) requires security in the acquisition, development, and maintenance of systems, including vulnerability handling and disclosure. QNAP's IEC 62443-4-1 verification, public vulnerability disclosure process, and completion of the first phase of CRA compliance can serve as third-party evidence when customers assess their suppliers.
Learn more: Choose QNAP solutions to achieve EU NIS2 network security and supply chain risk management
How does QNAP meet CRA requirements? Four pillars
QNAP addresses the CRA's essential cybersecurity requirements through four pillars: a secure development process verified against international standards, 24-hour incident reporting, proactive vulnerability management, and a transparent software supply chain. These mechanisms were in place before the CRA took effect — they are not a last-minute fix for a single regulation.
Pillar 1: A secure development lifecycle verified against IEC 62443-4-1
IEC 62443-4-1 is the International Electrotechnical Commission (IEC) standard for secure product development lifecycles. It defines eight secure development practices and assesses how well an organization implements them across four maturity levels. QNAP passed DEKRA's IEC 62443-4-1 process verification in September 2026. Because the verification covers the entire development process, it applies to every product QNAP releases now and in the future.
- Risk assessment and threat modeling begin at the requirements stage.
- Designs must pass a security review covering data protection, authentication, access control, and encryption.
- Development includes automated static (SAST) and dynamic (DAST) application security testing, complemented by penetration testing.
Pillar 2: CRA-aligned 24-hour incident reporting
The QNAP Security Reporting Platform serves as QNAP's single point of contact for CRA reporting. Customers, end users, and security researchers worldwide can use it to report actively exploited vulnerabilities or severe security incidents. Within 24 hours of receiving a report, QNAP initiates its statutory response process, assesses the risk, and releases security updates.
Pillar 3: PSIRT-led vulnerability management
The QNAP Product Security Incident Response Team (PSIRT) operates as a committee, with members from R&D, information security, legal, and customer service. QNAP tracks new vulnerabilities through its public Security Advisories and Security Bounty Program. For vulnerabilities reported by external researchers, PSIRT commits to completing verification and assigning a CVE ID within one week.
Pillar 4: A transparent software supply chain with SBOMs
The CRA requires manufacturers to create a Software Bill of Materials (SBOM) and provide it to authorities on request. QNAP maintains SBOMs for its NAS software and applications in the industry-standard CycloneDX and SPDX formats. Its development process includes Software Composition Analysis (SCA) and cross-checks components against CVE databases and the U.S. CISA Known Exploited Vulnerabilities (KEV) catalog, bringing third-party and open-source components under risk management.
User transparency: Clearly stated support periods
The CRA requires manufacturers to disclose each product's intended use, end-of-support date, and vulnerability reporting contact. Users can check each model's support period on the QNAP Product Support Status page and harden their settings with the NAS Security Guide.
Which QNAP products are covered by CRA compliance?
QNAP's CRA security and reporting mechanisms cover its entire product portfolio and are backed by multiple independent international certifications.
| Product category |
Representative product lines |
| Enterprise storage |
ZFS storage, dual-controller NAS, all-flash NAS |
| Business and multimedia NAS |
QTS / QuTS hero business NAS, NAS for creators and home users |
| AI computing |
Edge AI NAS solutions |
| Networking |
Routers, switches |
QNAP's investment in cybersecurity is a long-term, systematic organizational capability that spans product development, cloud services, and operations. For more certification details, visit the QNAP Trust Center.
FAQ
Is QNAP NAS compliant with the EU CRA?
QNAP completed the first phase of its CRA compliance program on September 11, 2026, meeting the incident reporting requirements across its entire product portfolio, including NAS and networking products. QNAP is working toward full compliance by December 11, 2027, in line with EU guidance and harmonized standards.
Is a NAS a "product with digital elements" under the CRA?
Yes. A NAS is network-connected hardware that runs an operating system and applications, so it meets the CRA's definition of a product with digital elements. Routers and switches are also in scope.
How do I report a vulnerability or security incident in a QNAP product?
Report “actively exploited vulnerabilities” or “severe security incidents” through the QNAP Security Reporting Platform; QNAP PSIRT initiates its response process within 24 hours. Submit general vulnerabilities through the reporting channel on the Security Advisories page or the Security Bounty Program.
How does IEC 62443-4-1 relate to the CRA?
IEC 62443-4-1 defines requirements for a secure product development lifecycle, and its core principles closely align with the CRA's requirement for security across the entire product lifecycle. IEC 62443-4-1 verification shows that a manufacturer has the processes in place to implement the CRA's essential cybersecurity requirements.
What is an SBOM, and does the CRA require it to be public?
An SBOM (Software Bill of Materials) lists every software component and library in a product — think of it as an ingredients label for software. The CRA requires manufacturers to create an SBOM to support vulnerability handling but does not currently require it to be published; the full SBOM must be provided to authorities on request.
What is the difference between the CRA and NIS2?
The CRA governs the security of digital products and applies to manufacturers. NIS2 governs organizational cybersecurity at essential service providers in sectors such as energy, transport, and telecom. Buying CRA-compliant products lays the foundation for meeting NIS2 supply chain requirements.
Will my QNAP device continue to receive security updates?
Check your model's support period on the QNAP Product Support Status page. Products within their support period continue to receive security updates. We recommend enabling automatic updates and reviewing security advisories regularly.
Do companies outside the EU need to comply with the CRA?
Yes. Any product sold on the EU market must comply with the CRA, regardless of where the manufacturer is based. System integrators and device manufacturers can reduce their own post-market compliance burden by choosing suppliers with established SDL, PSIRT, and SBOM practices.
Fő üzenet: A QNAP teljesítette az EU CRA megfelelőség első szakaszát
A QNAP 2026. szeptember 11-én teljesítette az EU Cyber Resilience Act (CRA) megfelelőségi programjának első szakaszát – ugyanazon a napon, amikor a CRA aktívan kihasznált sérülékenységek és súlyos incidensek bejelentésére vonatkozó kötelezettsége hatályba lépett.
-
Incidens bejelentés: A QNAP Security Reporting Platform már elérhető. A QNAP a jelentés kézhezvételétől számított 24 órán belül elindítja a törvényes válaszadási folyamatot.
-
Biztonságos fejlesztés: A QNAP nyilvánosan elérhető Secure Software Development Lifecycle (SSDLC) irányelvet követ, és sikeresen teljesítette az IEC 62443-4-1 folyamatellenőrzést.
-
Sérülékenységkezelés: A QNAP PSIRT koordinálja a sérülékenységek kezelését, és vállalja, hogy a külsőleg jelentett sérülékenységeket egy héten belül ellenőrzi és CVE azonosítót rendel hozzájuk.
-
Ellátási lánc átláthatósága: A QNAP SBOM-okat tart fenn CycloneDX és SPDX formátumban, és ezeket összeveti a CVE adatbázisokkal, valamint a CISA által ismert kihasznált sérülékenységek (KEV) katalógusával.
-
Lefedettség: A QNAP teljes termékportfóliója, beleértve a vállalati ZFS tárolókat, üzleti NAS-okat, Edge AI NAS-okat és minden hálózati terméket (routerek és switchek).
Mi az EU Cyber Resilience Act (CRA)?
Az EU Cyber Resilience Act (CRA), az (EU) 2024/2847 rendelet, előírja, hogy minden digitális elemeket tartalmazó termék (PwDE), amelyet az EU-ban értékesítenek, a teljes életciklusa során kötelező kiberbiztonsági követelményeknek feleljen meg. A CRA megfelelőség előfeltétele a CE-jelölés megszerzésének, és CE-jelölés nélküli termékek nem hozhatók forgalomba az EU-ban.
A CRA három fő célja
- Az EU digitális piacának általános ellenálló képességének erősítése.
- A felhasználók számára átláthatóbbá tenni a megvásárolt termékek biztonságát.
- Csökkenteni a digitális termékek piacra kerülése után fennmaradó sérülékenységek számát.
Milyen termékekre terjed ki a CRA?
A CRA minden olyan hardverre vagy szoftverre vonatkozik, amely közvetlenül vagy közvetve csatlakozhat eszközhöz vagy hálózathoz – beleértve a távoli adatfeldolgozási megoldásokat is. NAS eszközök, routerek, switchek, operációs rendszerek és alkalmazások mind a hatálya alá tartoznak. Az orvostechnikai eszközök, gépjárművek, polgári repülés és tengeri berendezések kivételt képeznek, mivel ezekre már vonatkoznak egyenértékű szabályozások.
A CRA fő kötelezettségei minden gyártó számára
- Kiberbiztonsági kockázatértékelés elvégzése a tervezési szakaszban, a Secure by Design és Secure by Default elvek alkalmazásával.
- Olyan sérülékenységkezelési folyamat kialakítása, amely megfelel a CRA követelményeinek.
- Biztonsági frissítések biztosítása a támogatási időszak alatt, egészen a termék támogatásának végéig.
- Műszaki dokumentáció elkészítése, megfelelőségi értékelés elvégzése és CE-jelölés elhelyezése (2027. december 11-től kötelező).
- Világos útmutatás biztosítása a biztonságos használathoz, a támogatás végdátumához és a sérülékenységek bejelentésére szolgáló kapcsolattartóhoz.
- Az aktívan kihasznált sérülékenységek és súlyos incidensek bejelentése az illetékes hatóságoknak.
Mikor lép hatályba a CRA? Három kulcsdátum
A CRA fokozatosan lép életbe: az aktívan kihasznált sérülékenységek bejelentése 2026. szeptember 11-től kötelező, a teljes megfelelőség pedig minden, az EU piacára kerülő termékre 2027. december 11-től elvárt.
| Dátum |
Mérföldkő |
QNAP státusz |
| 2024. december 10. |
A CRA hatályba lép; átmeneti időszak kezdete |
CRA megfelelőségi program elindítva |
| 2026. szeptember 11. |
Az aktívan kihasznált sérülékenységek és súlyos incidensek bejelentési kötelezettsége |
Első szakasz teljesítve; Security Reporting Platform élő |
| 2027. december 11. |
Teljes megfelelőségi határidő, beleértve a piacra lépés előtti megfelelőségi értékelést és CE-jelölést |
Folyamatban, az EU iránymutatásai és harmonizált szabványai szerint |
Forrás: Európai Bizottság – Cyber Resilience Act
Miben különbözik a CRA a NIS2-től, és miért érdemes együtt vizsgálni őket?
A CRA a termékeket szabályozza; a NIS2 a szervezeteket. A közös pont egy egységes, kockázatalapú stratégia, amely a digitális ellátási lánc biztonságát szolgálja. Egy szervezet számára a NIS2 megfeleléshez szükséges, hogy az általa vásárolt berendezések is megfeleljenek a CRA-nak.
Hogyan kapcsolódik össze a CRA és a NIS2 egy egységes stratégiában a termékektől a szervezetekig
|
EU CRA |
EU NIS2 Irányelv |
| Fókusz |
Digitális elemeket tartalmazó termékek kiberbiztonsága |
Hálózati és információs rendszerek biztonsága alapvető és fontos szervezeteknél |
| Kikre vonatkozik |
Gyártók, importőrök és forgalmazók |
Energia, közlekedés, távközlés, egészségügy, közművek és más szektorok szervezetei |
| Várt eredmény |
Biztonságos hardver és szoftver átlátható összetevőkkel |
Szervezeti kiberbiztonsági irányítás és kritikus infrastruktúra védelme |
| QNAP-ra vonatkozó relevancia |
A QNAP-nak közvetlenül kell megfelelnie gyártóként |
A QNAP ügyfeleinek értékelniük kell a beszállítók biztonságát; a QNAP igazolható bizonyítékot nyújt |
A NIS2 21. cikk (2) bekezdés d) pontja előírja, hogy a szervezetek értékeljék közvetlen beszállítóik és szolgáltatóik biztonsági kockázatait. A 21. cikk (2) bekezdés e) pontja előírja a rendszerek beszerzésének, fejlesztésének és karbantartásának biztonságát, beleértve a sérülékenységek kezelését és közzétételét. A QNAP IEC 62443-4-1 tanúsítványa, nyilvános sérülékenység-közzétételi folyamata és a CRA megfelelőség első szakaszának teljesítése harmadik fél általi bizonyítékként szolgálhat, amikor az ügyfelek értékelik beszállítóikat.
További információ: Válassza a QNAP megoldásait az EU NIS2 hálózatbiztonsági és ellátásilánc-kockázatkezelési megfelelőséghez
Hogyan teljesíti a QNAP a CRA követelményeit? Négy pillér
A QNAP a CRA alapvető kiberbiztonsági követelményeit négy pilléren keresztül teljesíti: nemzetközi szabványok szerint ellenőrzött biztonságos fejlesztési folyamat, 24 órás incidensbejelentés, proaktív sérülékenységkezelés és átlátható szoftver-ellátási lánc. Ezek a mechanizmusok már a CRA hatályba lépése előtt is működtek – nem egyetlen szabályozás miatti utolsó pillanatos megoldásról van szó.
1. pillér: Biztonságos fejlesztési életciklus IEC 62443-4-1 szerint ellenőrizve
Az IEC 62443-4-1 az International Electrotechnical Commission (IEC) szabványa a biztonságos termékfejlesztési életciklusokra. Nyolc biztonságos fejlesztési gyakorlatot határoz meg, és négy érettségi szinten értékeli azok szervezeti megvalósítását. A QNAP 2026 szeptemberében sikeresen teljesítette a DEKRA IEC 62443-4-1 folyamatellenőrzését. Mivel az ellenőrzés a teljes fejlesztési folyamatra kiterjed, minden jelenlegi és jövőbeli QNAP termékre érvényes.
- A kockázatértékelés és fenyegetésmodellezés már a követelménymeghatározás szakaszában megkezdődik.
- A terveknek át kell menniük egy biztonsági felülvizsgálaton, amely lefedi az adatvédelmet, hitelesítést, hozzáférés-vezérlést és titkosítást.
- A fejlesztés során automatizált statikus (SAST) és dinamikus (DAST) alkalmazásbiztonsági tesztelés, valamint penetrációs tesztelés történik.
2. pillér: CRA-kompatibilis 24 órás incidensbejelentés
A QNAP Security Reporting Platform szolgál a QNAP egyetlen kapcsolattartási pontjaként a CRA bejelentésekhez. Ügyfelek, végfelhasználók és biztonsági kutatók világszerte jelenthetnek rajta keresztül aktívan kihasznált sérülékenységeket vagy súlyos biztonsági incidenseket. A QNAP a jelentés kézhezvételétől számított 24 órán belül elindítja a törvényes válaszadási folyamatot, értékeli a kockázatot és kiadja a biztonsági frissítéseket.
3. pillér: PSIRT által vezetett sérülékenységkezelés
A QNAP Product Security Incident Response Team (PSIRT) bizottságként működik, tagjai között van K+F, információbiztonság, jogi és ügyfélszolgálati szakember. A QNAP új sérülékenységeket követ nyomon nyilvános Security Advisories és Security Bounty Program oldalain keresztül. A külső kutatók által jelentett sérülékenységek esetén a PSIRT vállalja, hogy egy héten belül elvégzi az ellenőrzést és CVE azonosítót rendel hozzá.
4. pillér: Átlátható szoftver-ellátási lánc SBOM-okkal
A CRA előírja, hogy a gyártók készítsenek Software Bill of Materials-t (SBOM), és kérésre bocsássák azt a hatóságok rendelkezésére. A QNAP SBOM-okat tart fenn NAS szoftvereihez és alkalmazásaihoz ipari szabványú CycloneDX és SPDX formátumban. Fejlesztési folyamata tartalmazza a Software Composition Analysis-t (SCA), és az összetevőket összeveti a CVE adatbázisokkal, valamint az amerikai CISA által ismert kihasznált sérülékenységek (KEV) katalógusával, így a harmadik féltől származó és nyílt forráskódú komponensek is kockázatkezelés alá esnek.
Felhasználói átláthatóság: Támogatási időszakok egyértelmű feltüntetése
A CRA előírja, hogy a gyártók tüntessék fel minden termék tervezett felhasználását, támogatásának végdátumát és a sérülékenységek bejelentésére szolgáló kapcsolattartót. A felhasználók minden modell támogatási időszakát ellenőrizhetik a QNAP Product Support Status oldalon, és a NAS Security Guide segítségével tovább növelhetik a biztonságot.
Mely QNAP termékekre terjed ki a CRA megfelelőség?
A QNAP CRA biztonsági és bejelentési mechanizmusai a teljes termékportfólióra kiterjednek, és több független nemzetközi tanúsítvány is alátámasztja őket.
| Termékkategória |
Kiemelt termékvonalak |
| Vállalati tárolás |
ZFS tároló, kétvezérlős NAS, all-flash NAS |
| Üzleti és multimédiás NAS |
QTS / QuTS hero üzleti NAS, NAS alkotóknak és otthoni felhasználóknak |
| Mesterséges intelligencia számítás |
Edge AI NAS megoldások |
| Hálózat |
Routerek, switchek |
A QNAP kiberbiztonsági beruházása hosszú távú, rendszerszintű szervezeti képesség, amely átfogja a termékfejlesztést, felhőszolgáltatásokat és üzemeltetést. További tanúsítványokért látogasson el a QNAP Trust Center oldalra.
GYIK
Megfelel az EU CRA-nak a QNAP NAS?
A QNAP 2026. szeptember 11-én teljesítette a CRA megfelelőségi program első szakaszát, teljesítve az incidensbejelentési követelményeket a teljes termékportfólióra, beleértve a NAS-okat és hálózati termékeket. A QNAP a teljes megfelelőség elérésén dolgozik 2027. december 11-ig, az EU iránymutatásai és harmonizált szabványai szerint.
A NAS "digitális elemeket tartalmazó termék" a CRA szerint?
Igen. A NAS hálózatra csatlakozó hardver, amely operációs rendszert és alkalmazásokat futtat, így megfelel a CRA digitális elemeket tartalmazó termék definíciójának. A routerek és switchek is a hatálya alá tartoznak.
Hogyan jelenthetek sérülékenységet vagy biztonsági incidenst QNAP termékben?
Az „aktívan kihasznált sérülékenységeket” vagy „súlyos biztonsági incidenseket” a QNAP Security Reporting Platform felületen jelentheti; a QNAP PSIRT 24 órán belül elindítja a válaszadási folyamatot. Általános sérülékenységeket a Security Advisories oldalon található bejelentő csatornán vagy a Security Bounty Programon keresztül lehet beküldeni.
Hogyan kapcsolódik az IEC 62443-4-1 a CRA-hoz?
Az IEC 62443-4-1 meghatározza a biztonságos termékfejlesztési életciklus követelményeit, és alapelvei szorosan illeszkednek a CRA teljes termék-életciklusra vonatkozó biztonsági követelményeihez. Az IEC 62443-4-1 tanúsítvány igazolja, hogy a gyártó rendelkezik a CRA alapvető kiberbiztonsági követelményeinek megvalósításához szükséges folyamatokkal.
Mi az az SBOM, és kötelező-e nyilvánossá tenni a CRA szerint?
Az SBOM (Software Bill of Materials) minden szoftverkomponenst és könyvtárat felsorol egy termékben – olyan, mint egy összetevőlista a szoftverhez. A CRA előírja, hogy a gyártók készítsenek SBOM-ot a sérülékenységkezelés támogatására, de jelenleg nem kötelező azt nyilvánosságra hozni; a teljes SBOM-ot kérésre a hatóságoknak kell átadni.
Mi a különbség a CRA és a NIS2 között?
A CRA a digitális termékek biztonságát szabályozza, és a gyártókra vonatkozik. A NIS2 a szervezeti kiberbiztonságot szabályozza alapvető szolgáltatók esetében, például az energia-, közlekedési és távközlési szektorban. A CRA-megfelelő termékek vásárlása alapot teremt a NIS2 ellátásilánc-követelményeinek teljesítéséhez.
Kap a QNAP eszközöm továbbra is biztonsági frissítéseket?
Ellenőrizze modellje támogatási időszakát a QNAP Product Support Status oldalon. A támogatási időszak alatt lévő termékek továbbra is kapnak biztonsági frissítéseket. Javasoljuk az automatikus frissítések engedélyezését és a biztonsági közlemények rendszeres áttekintését.
Az EU-n kívüli cégeknek is meg kell felelniük a CRA-nak?
Igen. Minden, az EU piacán értékesített terméknek meg kell felelnie a CRA-nak, függetlenül attól, hogy a gyártó hol található. A rendszerintegrátorok és eszközgyártók csökkenthetik saját utólagos megfelelőségi terheiket, ha olyan beszállítókat választanak, akik már kialakították az SDL, PSIRT és SBOM gyakorlatokat.


 9 mins read