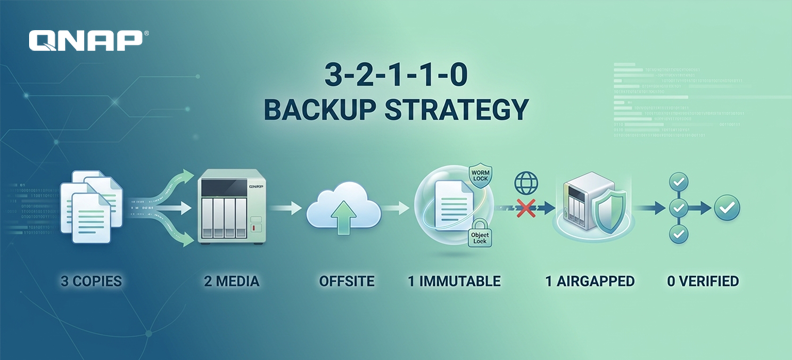
Key takeaway: Many technical controls in ISO 27001:2022 can be directly implemented with QNAP products
For enterprise clients, government tenders, and even cybersecurity insurance underwriting, ISO 27001 has become a necessary requirement for cooperation. The latest version, ISO 27001:2022 Annex A, lists the control items that organizations should evaluate and adopt, including technical controls directly related to datastorage, such as access management, backup and restore, anti-tampering, system redundancy, encryption, and audit logs. Many QNAP products are natively equipped with or can directly enable these features, helping enterprises provide the technical control evidence required for ISO 27001 audits.
The target of ISO 27001 certification is the organization's Information Security Management System (ISMS). Although no single product can be “certified” or “achieve” certification, choosing the right storageunit allows you to provide corresponding mechanisms and records for each technical control item during audits.
Extended reading: Download the QNAP data Protection Solution Guide
Comparison Table: ISO 27001 Control Requirements and QNAP Product Compliance Mapping
| ISO 27001 Control Items and Requirements Overview |
QNAP Provides |
Achievement Results |
| A.5.15 / A.5.18 / A.8.3: Access to storage control information and systems should be restricted according to business and security requirements, and privileges should only be granted to authorized users. |
RBAC role-based access control, AD/Azure AD/LDAP integration |
Only authorized users can store, back up, restoredata |
| A.8.2 / A.8.5: Special privileges and secure authentication Special access privileges (such as administrator accounts) should be strictly managed, and secure authentication mechanisms should be implemented according to policy |
QNAP Authenticator Multi-factor authentication (MFA), SSO integration |
Additional authentication barriers for high-privilege accounts to reduce the risk of credential leakage |
| A.8.13: Information backup must be planned, implemented, and regularly tested to ensure data can be restored after loss or damage. |
HDP for PC/VM can back up PC/Server, VMware, and Hyper-V to QNAP NAS; HDP Recovery Media Creator can import backups for Virtualization Station boot verification. |
data can be restored from a replica after loss or damage, and the recoverability of the backup can be verified by actual boot testing, not just by checking file integrity. |
| A.8.13 Extension: storage layer integrity. |
ZFS end-to-end verification and self-healing. |
Silent data corruption (silent corruption) on the backup source and backup target will be automatically detected and repaired. |
| A.5.33 / A.8.13: Record protection and prevention of tampering—records should be protected to prevent unauthorized alteration, deletion, or loss |
QuTS hero WORM quick snapshot locking; QuObjects S3 Object Lock (Veeam Ready – Object with Immutability Certification, applicable to QTS and QuTS hero) |
During the retention perioddatacannot be modified or deleted, not even by administrators |
| A.8.14: Information processing facilities should have sufficient redundancy to meet availability requirements. |
Dual active (Active-Active) controllers NAS and Active-Passive high availability solutions |
automatically failover in the event of a single controller or single point of failure, ensuring uninterrupted service |
| A.8.24: Cryptographic controls should be determined and implemented according to risk to protect the confidentiality and integrity of information. |
Shared data folder/LUN encryption (AES-256); SED self-encrypting hard disk drives (TCG-OPAL, TCG-Enterprise, TCG-Ruby); SMB transmission encryption signature. |
Sensitive data is protected during both transmission and at rest storage stages. SED encryption and decryption are handled by the hard disk drives controller, not occupying host computing resources. |
| A.8.15: Log records should be established to record user activities, exception events, and information security incidents, and regularly review |
QuLog Center centralized log management |
so that during audits, complete abnormal activity records can be retrieved in a single query |
Comprehensive access control
ISO 27001 requires that access to information and systems be restricted according to business and security needs, with permissions granted only to authorized users (A.5.15, A.5.18, A.8.3). QNAP NAS supports establishing role-based access control (RBAC) groups and integrates with AD, Azure AD, or LDAP, allowing permission changes to be managed directly within the original domain account system, without the need to maintain a separate user list on NAS.
For privileged accounts such as administrators (A.8.2), QNAP provides Authenticator multi-factor authentication (MFA) and SSO integration, making access to high-privilege accounts even more secure.
Extended reading: QNAP NAS privilege management and System Management
Data backup and restore
ISO 27001 requires that backups must be planned, implemented, and regularly tested to ensure that data can be restored after loss or damage (A.8.13). Through HDP for PC/VM, Windows PC/Server and VMware, Hyper-V virtual machine data backups can be made to QNAP NAS, and HDP Recovery Media Creator can be used to import backups into Virtualization Station for boot verification, ensuring that the backup can truly restore. HDP for Business further automates this verification process, and with Video Verification, the boot process of the restored VM is recorded, providing the most direct evidence for backup verification during audits.
Storage layer integrity: ZFS static data damage is automatically detected and automatically repaired
In addition to data backup, QNAP provides data security protection that exceeds the requirements of clause A.8.13. The ZFS file system of QuTS hero calculates a checksum for each block when writing data, and stores the checksum in the upper layer, within the index structure pointing to this block, rather than together with data. This way, the checksum will not be damaged together with data, forming a hierarchical verifiable check chain. During reading, the system automatically compares, and if a mismatch is found, it uses the same-level or mirrored copy to repair the damaged block. This proactive self-healing capability not only achieves automated maintenance without manual intervention, but also provides enterprises with data protection that surpasses basic backup requirements.
WORM (Write Once Read Many) tamper-proof: data immutability
Backup ensures that after data loss, there is a copy available for restore, and ZFS verifies and ensures that the copy itself will not be silently corrupted. However, neither of these can prevent "intentional deletion or tampering by malicious actors." ISO 27001 requires that records be protected to prevent unauthorized tampering, deletion, or loss (A.5.33), and the recoverability of backups is also extended to tamper-proofing (A.8.13).
QuTS hero NAS operating systems provide regulatory-level immutability protection: set the WORM retention period for data folder that needs protection, and within the period, no one (including administrators) can modify or delete it. Compared to application-layer simulated locking, QuTS hero's WORM is enforced at the file system layer and is not affected by storage protocols.
On the object storage side, QuObjects' S3 Object Lock is also policy-based (specifying Bucket and retention rules), and has obtained Veeam Ready - Object with Immutability Certification, suitable for QTS and QuTS hero operating systems.
Learn More: QNAP Immutabilitystorage, Immutable Backup, and Immutable Snapshot
System redundancy and high availability: automatic failover in case of failure, reducing service interruptions
ISO 27001 requires that information processing facilities have sufficient redundancy to meet availability requirements (A.8.14). This does not simply mean keeping several extra copies of data, but that the system itself must be able to continue providing services in the event of component failure. QNAP offers the following high availability solutions.
-
Dual Controller Architecture: ES1686dc R2 and other model adopt a dual active (Active-Active) controller design, equipped with the same ZFS-based QES operating system. Both controllers operate simultaneously, and if one fails, the other automatically takes over. NVRAM modules are included to reduce the risk of data loss during power outages.
-
Dual Machine Failover: QuTS hero model can be configured with High Availability Manager, allowing two independent NAS to form an Active-Passive cluster for mutual backup. When the primary machine encounters an issue, the backup machine automatically takes over services.
-
Scale-out Cluster Architecture: QNAP Horizontal Expansionstorage Solution adopts the QuTS MEGA operating system, allowing you to form a cluster with as few as 3 nodes and expand up to 96 nodes; through erasure coding, multiple nodes can fail simultaneously without data lossdata, and in the event of node failure, the system automatically detects, rebuildsdata, and migrates services, making it suitable for PB-leveldata high-availability and flexible expansion requirements.
Encryption Protection: Software encryption and hardware SED, comprehensive security
ISO 27001 requires the establishment and implementation of encryption rules based on risk, to protect the confidentiality and integrity of information (A.8.24).
QNAP provides AES-256 encryption for shared data folder / LUNs; it also supports self-encrypting hard disk drives (SED), covering TCG-OPAL, TCG-Enterprise, as well as TCG-Ruby designed specifically for new-generation storage technologies such as NVMe, allowing data encryption and decryption to be handled directly by the hard disk drives controller, so that neither the operating system nor unauthorized users can access the encryption key, and it does not consume additional host computing resources. The transmission stage can be protected by SMB signature encryption and end-to-end transmission encryption to safeguard data. This ensures that sensitive data is protected during both transmission and at-rest storage stages.
Audit logs: One-time query for complete traceability
ISO 27001 requires the establishment of logs for user activities, exceptional events, and information security incidents, with regular reviews (A.8.15). QTS/QuTS hero supports logging of user access and system events. For a single NAS, no additional configuration is needed; when managing multiple NAS, you can enable QuLog Service to centrally collect and consolidate logs, supporting tagging and advanced search without the need to aggregate across systems.
Conclusion: Choose QNAP to Bridge the Gap Between Control Checklists and On-Site Audits
When implementing ISO 27001, model selection, backup architecture, and HA/Scale-out scale must still be adjusted according to the actual audit scope, data volume, and budget of the enterprise; there is no one-size-fits-all configuration for organizations of all sizes. With QNAP's flexible system architecture and comprehensive product line, we can help enterprises of all sizes transform ISO 27001 requirements into practical technical defenses, building a data protection architecture that is both secure and scalable.
If you have planning, model selection, or customization requirements for implementation, please feel free to contact QNAP sales or technical consultants to plan the most suitable product combination based on your actual audit scope.
Wichtigste Erkenntnis: Viele technische Kontrollen der ISO 27001:2022 können direkt mit QNAP-Produkten umgesetzt werden
Für Unternehmenskunden, öffentliche Ausschreibungen und sogar die Zeichnung von Cyber-Versicherungen ist ISO 27001 zu einer notwendigen Voraussetzung für die Zusammenarbeit geworden. Die neueste Version, ISO 27001:2022 Anhang A, listet die Kontrollpunkte auf, die Organisationen bewerten und übernehmen sollten, darunter technische Kontrollen, die sich direkt auf die Datenspeicherung beziehen, wie Zugriffsmanagement, Backup und Wiederherstellung, Manipulationsschutz, Systemredundanz, Verschlüsselung und Audit-Logs. Viele QNAP-Produkte verfügen nativ über diese Funktionen oder können sie direkt aktivieren und helfen Unternehmen, die für ISO 27001-Audits erforderlichen Nachweise für technische Kontrollen zu erbringen.
Das Ziel der ISO 27001-Zertifizierung ist das Informationssicherheits-Managementsystem (ISMS) der Organisation. Obwohl kein einzelnes Produkt „zertifiziert“ werden oder die Zertifizierung „erreichen“ kann, ermöglicht die Wahl der richtigen Storage-Einheit, für jeden technischen Kontrollpunkt während des Audits die entsprechenden Mechanismen und Nachweise bereitzustellen.
Weiterführende Lektüre: QNAP Data Protection Solution Guide herunterladen
Vergleichstabelle: ISO 27001 Kontrollanforderungen und QNAP Produkt-Compliance-Mapping
| ISO 27001 Kontrollpunkte und Anforderungsübersicht |
QNAP bietet |
Umsetzungsergebnisse |
| A.5.15 / A.5.18 / A.8.3: Zugriff auf Speichersteuerungsinformationen und -systeme sollte gemäß Geschäfts- und Sicherheitsanforderungen eingeschränkt werden, und Berechtigungen sollten nur autorisierten Nutzern gewährt werden. |
RBAC rollenbasierte Zugriffskontrolle, AD/Azure AD/LDAP-Integration |
Nur autorisierte Nutzer können Daten speichern, sichern, wiederherstellen |
| A.8.2 / A.8.5: Besondere Berechtigungen und sichere Authentifizierung. Besondere Zugriffsrechte (wie Administratoren) müssen streng verwaltet und sichere Authentifizierungsmechanismen gemäß Richtlinie implementiert werden |
QNAP Authenticator Multi-Faktor-Authentifizierung (MFA), SSO-Integration |
Zusätzliche Authentifizierungsbarrieren für privilegierte Konten zur Reduzierung des Risikos von Zugangsdatenlecks |
| A.8.13: Informations-Backup muss geplant, implementiert und regelmäßig getestet werden, um sicherzustellen, dass Daten nach Verlust oder Beschädigung wiederhergestellt werden können. |
HDP für PC/VM kann PC/Server, VMware und Hyper-V auf QNAP NAS sichern; HDP Recovery Media Creator kann Backups für Virtualization Station Boot-Verifikation importieren. |
Daten können nach Verlust oder Beschädigung aus einer Kopie wiederhergestellt werden und die Wiederherstellbarkeit des Backups kann durch tatsächlichen Boot-Test, nicht nur durch Integritätsprüfung, verifiziert werden. |
| A.8.13 Erweiterung: Integrität der Speicherebene. |
ZFS End-to-End-Verifikation und Selbstheilung. |
Stille Datenkorruption (silent corruption) auf Backup-Quelle und -Ziel wird automatisch erkannt und repariert. |
| A.5.33 / A.8.13: Schutz und Manipulationssicherheit von Aufzeichnungen – Aufzeichnungen müssen geschützt werden, um unbefugte Änderung, Löschung oder Verlust zu verhindern |
QuTS hero WORM-Schnappschuss-Sperre; QuObjects S3 Object Lock (Veeam Ready – Object mit Unveränderlichkeitszertifizierung, anwendbar auf QTS und QuTS hero) |
Während der Aufbewahrungsfrist können Daten nicht verändert oder gelöscht werden, auch nicht von Administratoren |
| A.8.14: Informationsverarbeitungsanlagen sollten über ausreichende Redundanz verfügen, um Verfügbarkeitsanforderungen zu erfüllen. |
Dual Active (Active-Active) Controller NAS und Active-Passive Hochverfügbarkeitslösungen |
Automatisches Failover bei Ausfall eines Controllers oder Single Point of Failure, um unterbrechungsfreien Service zu gewährleisten |
| A.8.24: Kryptografische Kontrollen sollten risikobasiert festgelegt und implementiert werden, um Vertraulichkeit und Integrität von Informationen zu schützen. |
Verschlüsselung von gemeinsamen Datenordnern/LUNs (AES-256); SED Self-Encrypting Hard Disk Drives (TCG-OPAL, TCG-Enterprise, TCG-Ruby); SMB-Übertragungsverschlüsselungssignatur. |
Sensible Daten sind sowohl bei Übertragung als auch im Ruhezustand geschützt. SED-Verschlüsselung und -Entschlüsselung werden vom Festplattencontroller übernommen und belasten nicht die Host-Ressourcen. |
| A.8.15: Protokolle sollten eingerichtet werden, um Benutzeraktivitäten, Ausnahmeereignisse und Informationssicherheitsvorfälle aufzuzeichnen und regelmäßig zu überprüfen |
QuLog Center zentrales Log-Management |
sodass bei Audits vollständige Protokolle abnormaler Aktivitäten mit einer einzigen Abfrage abgerufen werden können |
Umfassende Zugriffskontrolle
ISO 27001 verlangt, dass der Zugriff auf Informationen und Systeme gemäß Geschäfts- und Sicherheitsanforderungen eingeschränkt wird und Berechtigungen nur autorisierten Nutzern erteilt werden (A.5.15, A.5.18, A.8.3). QNAP NAS unterstützt die Einrichtung von rollenbasierten Zugriffskontrollgruppen (RBAC) und die Integration mit AD, Azure AD oder LDAP, sodass Berechtigungsänderungen direkt im ursprünglichen Domänenkontensystem verwaltet werden können, ohne dass eine separate Benutzerliste auf dem NAS gepflegt werden muss.
Für privilegierte Konten wie Administratoren (A.8.2) bietet QNAP Authenticator Multi-Faktor-Authentifizierung (MFA) und SSO-Integration, um den Zugriff auf privilegierte Konten noch sicherer zu machen.
Weiterführende Lektüre: QNAP NAS Berechtigungsverwaltung und Systemmanagement
Datensicherung und Wiederherstellung
ISO 27001 verlangt, dass Backups geplant, implementiert und regelmäßig getestet werden, um sicherzustellen, dass Daten nach Verlust oder Beschädigung wiederhergestellt werden können (A.8.13). Über HDP für PC/VM können Windows-PC/Server sowie VMware- und Hyper-V-VM-Daten auf QNAP NAS gesichert werden, und mit HDP Recovery Media Creator lassen sich Backups in die Virtualization Station zur Boot-Verifikation importieren, um sicherzustellen, dass das Backup tatsächlich wiederherstellen kann. HDP for Business automatisiert diesen Verifikationsprozess weiter und mit Video Verification wird der Bootvorgang der wiederhergestellten VM aufgezeichnet, was den direktesten Nachweis für die Backup-Verifikation während Audits liefert.
Integrität der Speicherebene: ZFS erkennt und repariert statische Datenschäden automatisch
Zusätzlich zur Datensicherung bietet QNAP einen Datenschutz, der über die Anforderungen von Abschnitt A.8.13 hinausgeht. Das ZFS-Dateisystem von QuTS hero berechnet beim Schreiben für jeden Block eine Prüfsumme und speichert diese in der oberen Ebene, innerhalb der Indexstruktur, die auf diesen Block verweist, und nicht zusammen mit den Daten. So wird die Prüfsumme nicht zusammen mit den Daten beschädigt und es entsteht eine hierarchisch überprüfbare Prüfkette. Beim Lesen vergleicht das System automatisch und nutzt bei Abweichungen die Kopie auf derselben oder gespiegelten Ebene zur Reparatur des beschädigten Blocks. Diese proaktive Selbstheilung ermöglicht nicht nur automatisierte Wartung ohne manuelles Eingreifen, sondern bietet Unternehmen auch einen Datenschutz, der über die grundlegenden Backup-Anforderungen hinausgeht.
WORM (Write Once Read Many) Manipulationsschutz: Datenunveränderlichkeit
Backup stellt sicher, dass nach Datenverlust eine Kopie zur Wiederherstellung verfügbar ist, und ZFS prüft und stellt sicher, dass die Kopie selbst nicht still beschädigt wird. Beides kann jedoch nicht „vorsätzliche Löschung oder Manipulation durch böswillige Akteure“ verhindern. ISO 27001 verlangt, dass Aufzeichnungen geschützt werden, um unbefugte Manipulation, Löschung oder Verlust zu verhindern (A.5.33), und die Wiederherstellbarkeit von Backups wird auch auf Manipulationsschutz erweitert (A.8.13).
QuTS hero NAS-Betriebssysteme bieten regulatorischen Unveränderlichkeitsschutz: Legen Sie die WORM-Aufbewahrungsfrist für den zu schützenden Datenordner fest, und innerhalb dieses Zeitraums kann niemand (auch Administratoren nicht) die Daten ändern oder löschen. Im Vergleich zu anwendungsbasierten Sperren wird WORM bei QuTS hero auf Dateisystemebene durchgesetzt und ist nicht von Speicherprotokollen betroffen.
Auf der Objektspeicherseite ist das S3 Object Lock von QuObjects ebenfalls richtlinienbasiert (Bucket und Aufbewahrungsregeln) und hat die Veeam Ready - Object mit Unveränderlichkeitszertifizierung erhalten, geeignet für QTS- und QuTS hero-Betriebssysteme.
Mehr erfahren: QNAP Unveränderlichkeitsspeicher, Immutable Backup und Immutable Snapshot
Systemredundanz und Hochverfügbarkeit: Automatisches Failover bei Ausfall reduziert Serviceunterbrechungen
ISO 27001 verlangt, dass Informationsverarbeitungsanlagen über ausreichende Redundanz verfügen, um Verfügbarkeitsanforderungen zu erfüllen (A.8.14). Das bedeutet nicht einfach, mehrere Kopien der Daten vorzuhalten, sondern dass das System selbst bei Komponentenausfall weiterhin Dienste bereitstellen kann. QNAP bietet folgende Hochverfügbarkeitslösungen:
-
Dual-Controller-Architektur: ES1686dc R2 und andere Modelle setzen auf ein Dual Active (Active-Active) Controller-Design mit demselben ZFS-basierten QES-Betriebssystem. Beide Controller arbeiten gleichzeitig, fällt einer aus, übernimmt der andere automatisch. NVRAM-Module sind enthalten, um das Risiko von Datenverlust bei Stromausfall zu minimieren.
-
Dual-Maschinen-Failover: QuTS hero-Modelle können mit dem High Availability Manager so konfiguriert werden, dass zwei unabhängige NAS ein Active-Passive-Cluster für gegenseitige Sicherung bilden. Bei Problemen mit dem Primärgerät übernimmt das Backup-Gerät automatisch die Dienste.
-
Scale-out-Cluster-Architektur: Die QNAP Horizontal Expansion Storage Solution nutzt das QuTS MEGA Betriebssystem, sodass Sie mit nur 3 Knoten starten und auf bis zu 96 Knoten erweitern können; durch Erasure Coding können mehrere Knoten gleichzeitig ausfallen, ohne dass Daten verloren gehen, und bei Knotenausfall erkennt das System dies automatisch, stellt Daten wieder her und migriert Dienste – ideal für PB-level Daten-Hochverfügbarkeit und flexible Erweiterung.
Verschlüsselungsschutz: Software-Verschlüsselung und Hardware-SED, umfassende Sicherheit
ISO 27001 verlangt die Festlegung und Umsetzung von Verschlüsselungsregeln auf Basis von Risiken, um die Vertraulichkeit und Integrität von Informationen zu schützen (A.8.24).
QNAP bietet AES-256-Verschlüsselung für gemeinsame Datenordner/LUNs; unterstützt zudem selbstverschlüsselnde Festplatten (SED), einschließlich TCG-OPAL, TCG-Enterprise sowie TCG-Ruby, das speziell für neue Speichertechnologien wie NVMe entwickelt wurde. So kann die Datenverschlüsselung und -entschlüsselung direkt vom Festplattencontroller übernommen werden, sodass weder das Betriebssystem noch unbefugte Nutzer Zugriff auf den Schlüssel haben und keine zusätzlichen Host-Ressourcen beansprucht werden. Die Übertragung kann durch SMB-Signaturverschlüsselung und Ende-zu-Ende-Übertragungsverschlüsselung geschützt werden, um Daten zu sichern. So sind sensible Daten sowohl bei Übertragung als auch im Ruhezustand geschützt.
Audit-Logs: Einmalige Abfrage für vollständige Nachverfolgbarkeit
ISO 27001 verlangt die Einrichtung von Protokollen für Benutzeraktivitäten, Ausnahmeereignisse und Informationssicherheitsvorfälle sowie deren regelmäßige Überprüfung (A.8.15). QTS/QuTS hero unterstützt die Protokollierung von Benutzerzugriffen und Systemereignissen. Für ein einzelnes NAS ist keine zusätzliche Konfiguration erforderlich; beim Management mehrerer NAS kann der QuLog Service aktiviert werden, um Logs zentral zu sammeln und zu konsolidieren, mit Tagging und erweiterter Suche – ohne systemübergreifende Aggregation.
Fazit: Mit QNAP die Lücke zwischen Kontroll-Checklisten und Vor-Ort-Audits schließen
Bei der Umsetzung von ISO 27001 müssen Modellauswahl, Backup-Architektur und HA/Scale-out je nach tatsächlichem Audit-Umfang, Datenvolumen und Budget des Unternehmens angepasst werden; es gibt keine Einheitskonfiguration für Organisationen jeder Größe. Mit der flexiblen Systemarchitektur und dem umfassenden Produktportfolio von QNAP können wir Unternehmen jeder Größe dabei unterstützen, ISO 27001-Anforderungen in praktische technische Schutzmaßnahmen zu überführen und eine sichere und skalierbare Datenschutzarchitektur aufzubauen.
Wenn Sie Anforderungen an Planung, Modellauswahl oder Anpassung für die Umsetzung haben, wenden Sie sich gerne an QNAP Vertriebs- oder Technikberater, um die passendste Produktkombination basierend auf Ihrem tatsächlichen Audit-Umfang zu planen.


 6 Min. Lesezeit