Key takeaway: Many technical controls in ISO 27001:2022 can be directly implemented with QNAP products
For enterprise clients, government tenders, and even cybersecurity insurance underwriting, ISO 27001 has become a necessary requirement for cooperation. The latest version, ISO 27001:2022 Annex A, lists the control items that organizations should evaluate and adopt, including technical controls directly related to datastorage, such as access management, backup and restore, anti-tampering, system redundancy, encryption, and audit logs. Many QNAP products are natively equipped with or can directly enable these features, helping enterprises provide the technical control evidence required for ISO 27001 audits.
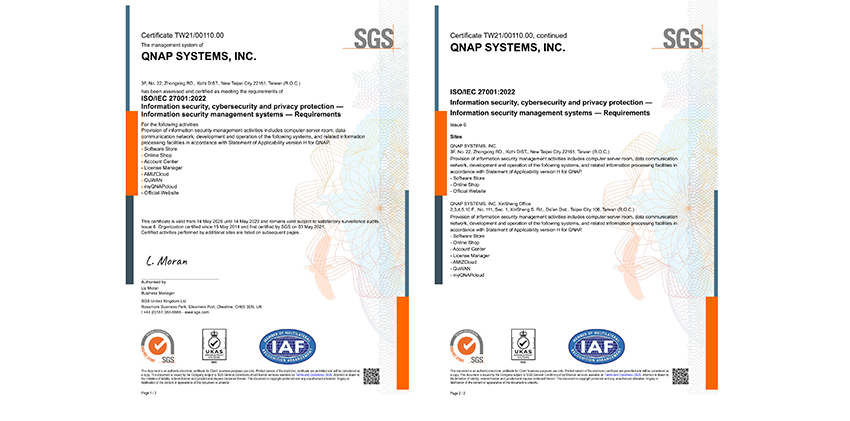
The target of ISO 27001 certification is the organization's Information Security Management System (ISMS). Although no single product can be “certified” or “achieve” certification, choosing the right storageunit allows you to provide corresponding mechanisms and records for each technical control item during audits.
Extended reading: Download the QNAP data Protection Solution Guide
Comparison Table: ISO 27001 Control Requirements and QNAP Product Compliance Mapping
| ISO 27001 Control Items and Requirements Overview |
QNAP Provides |
Achievement Results |
| A.5.15 / A.5.18 / A.8.3: Access to storage control information and systems should be restricted according to business and security requirements, and privileges should only be granted to authorized users. |
RBAC role-based access control, AD/Azure AD/LDAP integration |
Only authorized users can store, back up, restoredata |
| A.8.2 / A.8.5: Special privileges and secure authentication Special access privileges (such as administrator accounts) should be strictly managed, and secure authentication mechanisms should be implemented according to policy |
QNAP Authenticator Multi-factor authentication (MFA), SSO integration |
Additional authentication barriers for high-privilege accounts to reduce the risk of credential leakage |
| A.8.13: Information backup must be planned, implemented, and regularly tested to ensure data can be restored after loss or damage. |
HDP for PC/VM can back up PC/Server, VMware, and Hyper-V to QNAP NAS; HDP Recovery Media Creator can import backups for Virtualization Station boot verification. |
data can be restored from a replica after loss or damage, and the recoverability of the backup can be verified by actual boot testing, not just by checking file integrity. |
| A.8.13 Extension: storage layer integrity. |
ZFS end-to-end verification and self-healing. |
Silent data corruption (silent corruption) on the backup source and backup target will be automatically detected and repaired. |
| A.5.33 / A.8.13: Record protection and prevention of tampering—records should be protected to prevent unauthorized alteration, deletion, or loss |
QuTS hero WORM quick snapshot locking; QuObjects S3 Object Lock (Veeam Ready – Object with Immutability Certification, applicable to QTS and QuTS hero) |
During the retention perioddatacannot be modified or deleted, not even by administrators |
| A.8.14: Information processing facilities should have sufficient redundancy to meet availability requirements. |
Dual active (Active-Active) controllers NAS and Active-Passive high availability solutions |
automatically failover in the event of a single controller or single point of failure, ensuring uninterrupted service |
| A.8.24: Cryptographic controls should be determined and implemented according to risk to protect the confidentiality and integrity of information. |
Shared data folder/LUN encryption (AES-256); SED self-encrypting hard disk drives (TCG-OPAL, TCG-Enterprise, TCG-Ruby); SMB transmission encryption signature. |
Sensitive data is protected during both transmission and at rest storage stages. SED encryption and decryption are handled by the hard disk drives controller, not occupying host computing resources. |
| A.8.15: Log records should be established to record user activities, exception events, and information security incidents, and regularly review |
QuLog Center centralized log management |
so that during audits, complete abnormal activity records can be retrieved in a single query |
Comprehensive access control
ISO 27001 requires that access to information and systems be restricted according to business and security needs, with permissions granted only to authorized users (A.5.15, A.5.18, A.8.3). QNAP NAS supports establishing role-based access control (RBAC) groups and integrates with AD, Azure AD, or LDAP, allowing permission changes to be managed directly within the original domain account system, without the need to maintain a separate user list on NAS.
For privileged accounts such as administrators (A.8.2), QNAP provides Authenticator multi-factor authentication (MFA) and SSO integration, making access to high-privilege accounts even more secure.
Extended reading: QNAP NAS privilege management and System Management
Data backup and restore
ISO 27001 requires that backups must be planned, implemented, and regularly tested to ensure that data can be restored after loss or damage (A.8.13). Through HDP for PC/VM, Windows PC/Server and VMware, Hyper-V virtual machine data backups can be made to QNAP NAS, and HDP Recovery Media Creator can be used to import backups into Virtualization Station for boot verification, ensuring that the backup can truly restore. HDP for Business further automates this verification process, and with Video Verification, the boot process of the restored VM is recorded, providing the most direct evidence for backup verification during audits.
Storage layer integrity: ZFS static data damage is automatically detected and automatically repaired
In addition to data backup, QNAP provides data security protection that exceeds the requirements of clause A.8.13. The ZFS file system of QuTS hero calculates a checksum for each block when writing data, and stores the checksum in the upper layer, within the index structure pointing to this block, rather than together with data. This way, the checksum will not be damaged together with data, forming a hierarchical verifiable check chain. During reading, the system automatically compares, and if a mismatch is found, it uses the same-level or mirrored copy to repair the damaged block. This proactive self-healing capability not only achieves automated maintenance without manual intervention, but also provides enterprises with data protection that surpasses basic backup requirements.
WORM (Write Once Read Many) tamper-proof: data immutability
Backup ensures that after data loss, there is a copy available for restore, and ZFS verifies and ensures that the copy itself will not be silently corrupted. However, neither of these can prevent "intentional deletion or tampering by malicious actors." ISO 27001 requires that records be protected to prevent unauthorized tampering, deletion, or loss (A.5.33), and the recoverability of backups is also extended to tamper-proofing (A.8.13).
QuTS hero NAS operating systems provide regulatory-level immutability protection: set the WORM retention period for data folder that needs protection, and within the period, no one (including administrators) can modify or delete it. Compared to application-layer simulated locking, QuTS hero's WORM is enforced at the file system layer and is not affected by storage protocols.
On the object storage side, QuObjects' S3 Object Lock is also policy-based (specifying Bucket and retention rules), and has obtained Veeam Ready - Object with Immutability Certification, suitable for QTS and QuTS hero operating systems.
Learn More: QNAP Immutabilitystorage, Immutable Backup, and Immutable Snapshot
System redundancy and high availability: automatic failover in case of failure, reducing service interruptions
ISO 27001 requires that information processing facilities have sufficient redundancy to meet availability requirements (A.8.14). This does not simply mean keeping several extra copies of data, but that the system itself must be able to continue providing services in the event of component failure. QNAP offers the following high availability solutions.
-
Dual Controller Architecture: ES1686dc R2 and other model adopt a dual active (Active-Active) controller design, equipped with the same ZFS-based QES operating system. Both controllers operate simultaneously, and if one fails, the other automatically takes over. NVRAM modules are included to reduce the risk of data loss during power outages.
-
Dual Machine Failover: QuTS hero model can be configured with High Availability Manager, allowing two independent NAS to form an Active-Passive cluster for mutual backup. When the primary machine encounters an issue, the backup machine automatically takes over services.
-
Scale-out Cluster Architecture: QNAP Horizontal Expansionstorage Solution adopts the QuTS MEGA operating system, allowing you to form a cluster with as few as 3 nodes and expand up to 96 nodes; through erasure coding, multiple nodes can fail simultaneously without data lossdata, and in the event of node failure, the system automatically detects, rebuildsdata, and migrates services, making it suitable for PB-leveldata high-availability and flexible expansion requirements.
Encryption Protection: Software encryption and hardware SED, comprehensive security
ISO 27001 requires the establishment and implementation of encryption rules based on risk, to protect the confidentiality and integrity of information (A.8.24).
QNAP provides AES-256 encryption for shared data folder / LUNs; it also supports self-encrypting hard disk drives (SED), covering TCG-OPAL, TCG-Enterprise, as well as TCG-Ruby designed specifically for new-generation storage technologies such as NVMe, allowing data encryption and decryption to be handled directly by the hard disk drives controller, so that neither the operating system nor unauthorized users can access the encryption key, and it does not consume additional host computing resources. The transmission stage can be protected by SMB signature encryption and end-to-end transmission encryption to safeguard data. This ensures that sensitive data is protected during both transmission and at-rest storage stages.
Audit logs: One-time query for complete traceability
ISO 27001 requires the establishment of logs for user activities, exceptional events, and information security incidents, with regular reviews (A.8.15). QTS/QuTS hero supports logging of user access and system events. For a single NAS, no additional configuration is needed; when managing multiple NAS, you can enable QuLog Service to centrally collect and consolidate logs, supporting tagging and advanced search without the need to aggregate across systems.
Conclusion: Choose QNAP to Bridge the Gap Between Control Checklists and On-Site Audits
When implementing ISO 27001, model selection, backup architecture, and HA/Scale-out scale must still be adjusted according to the actual audit scope, data volume, and budget of the enterprise; there is no one-size-fits-all configuration for organizations of all sizes. With QNAP's flexible system architecture and comprehensive product line, we can help enterprises of all sizes transform ISO 27001 requirements into practical technical defenses, building a data protection architecture that is both secure and scalable.
If you have planning, model selection, or customization requirements for implementation, please feel free to contact QNAP sales or technical consultants to plan the most suitable product combination based on your actual audit scope.
Punto chiave: Molti controlli tecnici di ISO 27001:2022 possono essere implementati direttamente con i prodotti QNAP
Per clienti enterprise, gare d'appalto pubbliche e persino per la sottoscrizione di assicurazioni sulla cybersecurity, la ISO 27001 è diventata un requisito necessario per la collaborazione. L'ultima versione, ISO 27001:2022 Allegato A, elenca gli elementi di controllo che le organizzazioni dovrebbero valutare e adottare, inclusi controlli tecnici direttamente collegati all'archiviazione dei dati, come gestione degli accessi, backup e ripristino, anti-manomissione, ridondanza di sistema, crittografia e log di audit. Molti prodotti QNAP sono nativamente dotati di queste funzionalità o possono abilitarle direttamente, aiutando le aziende a fornire le evidenze tecniche richieste per gli audit ISO 27001.
L'obiettivo della certificazione ISO 27001 è il Sistema di Gestione della Sicurezza delle Informazioni (ISMS) dell'organizzazione. Sebbene nessun singolo prodotto possa essere "certificato" o "ottenere" la certificazione, scegliere la giusta unità di archiviazione consente di fornire meccanismi e registrazioni corrispondenti per ciascun elemento di controllo tecnico durante gli audit.
Lettura approfondita: Scarica la Guida alla Soluzione di Protezione dei Dati QNAP
Tabella di confronto: Requisiti di controllo ISO 27001 e mappatura della conformità dei prodotti QNAP
| Panoramica degli elementi e dei requisiti di controllo ISO 27001 |
QNAP Fornisce |
Risultati raggiunti |
| A.5.15 / A.5.18 / A.8.3: L'accesso alle informazioni e ai sistemi di controllo dello storage deve essere limitato in base alle esigenze aziendali e di sicurezza, e i privilegi devono essere concessi solo agli utenti autorizzati. |
RBAC controllo accessi basato sui ruoli, integrazione AD/Azure AD/LDAP |
Solo gli utenti autorizzati possono archiviare, eseguire backup e ripristinare i dati |
| A.8.2 / A.8.5: Privilegi speciali e autenticazione sicura I privilegi di accesso speciali (come gli account amministratore) devono essere gestiti rigorosamente e devono essere implementati meccanismi di autenticazione sicura secondo la policy |
QNAP Authenticator Autenticazione multi-fattore (MFA), integrazione SSO |
Barriere di autenticazione aggiuntive per account ad alto privilegio per ridurre il rischio di compromissione delle credenziali |
| A.8.13: Il backup delle informazioni deve essere pianificato, implementato e testato regolarmente per garantire che i dati possano essere ripristinati dopo una perdita o un danno. |
HDP per PC/VM può eseguire backup di PC/Server, VMware e Hyper-V su QNAP NAS; HDP Recovery Media Creator può importare backup per la verifica di avvio su Virtualization Station. |
I dati possono essere ripristinati da una replica dopo una perdita o un danno, e la recuperabilità del backup può essere verificata tramite test di avvio reale, non solo tramite verifica dell'integrità dei file. |
| Estensione A.8.13: integrità del livello di storage. |
ZFS verifica end-to-end e auto-riparazione. |
La corruzione silenziosa dei dati (silent corruption) sulla sorgente e sulla destinazione del backup viene rilevata e riparata automaticamente. |
| A.5.33 / A.8.13: Protezione dei record e prevenzione della manomissione—I record devono essere protetti per prevenire alterazioni, cancellazioni o perdite non autorizzate |
QuTS hero WORM blocco rapido degli snapshot; QuObjects S3 Object Lock (Veeam Ready – Object con certificazione di Immutabilità, applicabile a QTS e QuTS hero) |
Durante il periodo di conservazione i dati non possono essere modificati o cancellati, nemmeno dagli amministratori |
| A.8.14: Le strutture di elaborazione delle informazioni devono avere sufficiente ridondanza per soddisfare i requisiti di disponibilità. |
NAS a doppio controller attivo (Active-Active) e soluzioni di alta disponibilità Active-Passive |
failover automatico in caso di guasto di un singolo controller o punto di errore, garantendo la continuità del servizio |
| A.8.24: I controlli crittografici devono essere determinati e implementati in base al rischio per proteggere la riservatezza e l'integrità delle informazioni. |
Crittografia cartella dati condivisa/LUN (AES-256); dischi rigidi auto-crittografanti SED (TCG-OPAL, TCG-Enterprise, TCG-Ruby); firma di crittografia trasmissione SMB. |
I dati sensibili sono protetti sia durante la trasmissione che nella fase di archiviazione a riposo. La crittografia e decrittografia SED sono gestite dal controller dei dischi rigidi, senza occupare risorse di calcolo dell'host. |
| A.8.15: Devono essere istituiti log per registrare le attività degli utenti, eventi eccezionali e incidenti di sicurezza delle informazioni, e revisionati regolarmente |
QuLog Center gestione centralizzata dei log |
così durante gli audit è possibile recuperare tutti i record di attività anomale con una sola query |
Controllo accessi completo
ISO 27001 richiede che l'accesso alle informazioni e ai sistemi sia limitato in base alle esigenze aziendali e di sicurezza, con permessi concessi solo agli utenti autorizzati (A.5.15, A.5.18, A.8.3). QNAP NAS supporta la creazione di gruppi di controllo accessi basati sui ruoli (RBAC) e si integra con AD, Azure AD o LDAP, consentendo la gestione delle modifiche ai permessi direttamente all'interno del sistema di account di dominio originale, senza la necessità di mantenere un elenco utenti separato sul NAS.
Per account privilegiati come gli amministratori (A.8.2), QNAP offre Authenticator autenticazione multi-fattore (MFA) e integrazione SSO, rendendo l'accesso agli account ad alto privilegio ancora più sicuro.
Lettura approfondita: Gestione privilegi e Gestione di Sistema QNAP NAS
Backup e ripristino dei dati
ISO 27001 richiede che i backup siano pianificati, implementati e testati regolarmente per garantire che i dati possano essere ripristinati dopo una perdita o un danno (A.8.13). Tramite HDP per PC/VM, è possibile eseguire backup dei dati di PC/Server Windows e macchine virtuali VMware, Hyper-V su QNAP NAS, e HDP Recovery Media Creator può essere utilizzato per importare i backup in Virtualization Station per la verifica di avvio, garantendo che il backup possa effettivamente ripristinare. HDP for Business automatizza ulteriormente questo processo di verifica e, con Video Verification, il processo di avvio della VM ripristinata viene registrato, fornendo la prova più diretta per la verifica del backup durante gli audit.
Integrità del livello di storage: i danni ai dati statici ZFS vengono rilevati e riparati automaticamente
Oltre al backup dei dati, QNAP offre una protezione della sicurezza dei dati che supera i requisiti della clausola A.8.13. Il file system ZFS di QuTS hero calcola un checksum per ogni blocco durante la scrittura dei dati e memorizza il checksum nel livello superiore, all'interno della struttura di indice che punta a quel blocco, invece che insieme ai dati. In questo modo, il checksum non verrà danneggiato insieme ai dati, formando una catena di controllo gerarchica verificabile. Durante la lettura, il sistema confronta automaticamente e, se viene rilevata una discrepanza, utilizza la copia di pari livello o quella mirrorata per riparare il blocco danneggiato. Questa capacità proattiva di auto-riparazione consente non solo una manutenzione automatizzata senza intervento manuale, ma offre anche alle aziende una protezione dei dati che va oltre i requisiti di backup di base.
WORM (Write Once Read Many) anti-manomissione: immutabilità dei dati
Il backup garantisce che dopo una perdita di dati sia disponibile una copia per il ripristino, e ZFS verifica e assicura che la copia stessa non venga corrotta silenziosamente. Tuttavia, nessuna di queste soluzioni può prevenire "cancellazioni o manomissioni intenzionali da parte di attori malevoli." ISO 27001 richiede che i record siano protetti per prevenire manomissioni, cancellazioni o perdite non autorizzate (A.5.33), e la recuperabilità dei backup si estende anche all'anti-manomissione (A.8.13).
I sistemi operativi NAS QuTS hero offrono una protezione di immutabilità a livello normativo: imposta il periodo di conservazione WORM per la cartella dati da proteggere e, durante tale periodo, nessuno (inclusi gli amministratori) può modificarla o cancellarla. Rispetto al blocco simulato a livello applicativo, il WORM di QuTS hero è applicato a livello di file system e non è influenzato dai protocolli di storage.
Sul lato object storage, anche S3 Object Lock di QuObjects è basato su policy (specificando Bucket e regole di conservazione) e ha ottenuto la certificazione Veeam Ready - Object con Immutabilità, adatto ai sistemi operativi QTS e QuTS hero.
Scopri di più: Immutabilità QNAP, Backup Immutabile e Snapshot Immutabile
Ridondanza di sistema e alta disponibilità: failover automatico in caso di guasto, riducendo le interruzioni di servizio
ISO 27001 richiede che le strutture di elaborazione delle informazioni abbiano sufficiente ridondanza per soddisfare i requisiti di disponibilità (A.8.14). Questo non significa semplicemente mantenere più copie dei dati, ma che il sistema stesso deve poter continuare a fornire servizi in caso di guasto di un componente. QNAP offre le seguenti soluzioni di alta disponibilità.
-
Architettura a doppio controller: ES1686dc R2 e altri modelli adottano un design a doppio controller attivo (Active-Active), dotato dello stesso sistema operativo QES basato su ZFS. Entrambi i controller operano contemporaneamente e, se uno si guasta, l'altro subentra automaticamente. I moduli NVRAM sono inclusi per ridurre il rischio di perdita dati durante interruzioni di corrente.
-
Failover a doppia macchina: I modelli QuTS hero possono essere configurati con High Availability Manager, consentendo a due NAS indipendenti di formare un cluster Active-Passive per backup reciproco. Quando la macchina primaria ha un problema, quella di backup subentra automaticamente nei servizi.
-
Architettura cluster scale-out: Soluzione di espansione orizzontale QNAP adotta il sistema operativo QuTS MEGA, consentendo di formare un cluster con almeno 3 nodi ed espandere fino a 96 nodi; tramite erasure coding, più nodi possono guastarsi contemporaneamente senza perdita di dati, e in caso di guasto di un nodo, il sistema rileva automaticamente, ricostruisce i dati e migra i servizi, rendendolo adatto a esigenze di alta disponibilità e espansione flessibile a livello PB.
Protezione tramite crittografia: crittografia software e hardware SED, sicurezza completa
ISO 27001 richiede la definizione e l'implementazione di regole di crittografia basate sul rischio, per proteggere la riservatezza e l'integrità delle informazioni (A.8.24).
QNAP offre crittografia AES-256 per cartelle dati condivise / LUN; supporta anche dischi rigidi auto-crittografanti (SED), coprendo TCG-OPAL, TCG-Enterprise e TCG-Ruby progettato specificamente per le nuove tecnologie di storage come NVMe, consentendo che la crittografia e decrittografia dei dati siano gestite direttamente dal controller dei dischi rigidi, così che né il sistema operativo né utenti non autorizzati possano accedere alla chiave di crittografia, e senza consumare risorse di calcolo dell'host. La fase di trasmissione può essere protetta da crittografia tramite firma SMB e crittografia end-to-end per salvaguardare i dati. Questo garantisce che i dati sensibili siano protetti sia durante la trasmissione che nella fase di archiviazione a riposo.
Log di audit: query unica per una tracciabilità completa
ISO 27001 richiede l'istituzione di log per le attività degli utenti, eventi eccezionali e incidenti di sicurezza delle informazioni, con revisioni regolari (A.8.15). QTS/QuTS hero supporta la registrazione degli accessi utente e degli eventi di sistema. Per un singolo NAS, non è necessaria alcuna configurazione aggiuntiva; quando si gestiscono più NAS, è possibile abilitare QuLog Service per raccogliere e consolidare centralmente i log, supportando tagging e ricerca avanzata senza la necessità di aggregare tra sistemi.
Conclusione: Scegli QNAP per colmare il divario tra checklist di controllo e audit in loco
Durante l'implementazione di ISO 27001, la scelta del modello, l'architettura di backup e la scala HA/Scale-out devono comunque essere adattate in base all'effettivo ambito di audit, al volume dei dati e al budget dell'azienda; non esiste una configurazione unica valida per tutte le organizzazioni. Con l'architettura di sistema flessibile e la gamma completa di prodotti QNAP, possiamo aiutare aziende di tutte le dimensioni a trasformare i requisiti ISO 27001 in difese tecniche pratiche, costruendo un'architettura di protezione dei dati sicura e scalabile.
Se hai esigenze di pianificazione, scelta del modello o personalizzazione per l'implementazione, non esitare a contattare il team commerciale o i consulenti tecnici QNAP per pianificare la combinazione di prodotti più adatta in base al tuo reale ambito di audit.


 6 min di lettura