Key takeaway: Many technical controls in ISO 27001:2022 can be directly implemented with QNAP products
For enterprise clients, government tenders, and even cybersecurity insurance underwriting, ISO 27001 has become a necessary requirement for cooperation. The latest version, ISO 27001:2022 Annex A, lists the control items that organizations should evaluate and adopt, including technical controls directly related to datastorage, such as access management, backup and restore, anti-tampering, system redundancy, encryption, and audit logs. Many QNAP products are natively equipped with or can directly enable these features, helping enterprises provide the technical control evidence required for ISO 27001 audits.
The target of ISO 27001 certification is the organization's Information Security Management System (ISMS). Although no single product can be “certified” or “achieve” certification, choosing the right storageunit allows you to provide corresponding mechanisms and records for each technical control item during audits.
Extended reading: Download the QNAP data Protection Solution Guide
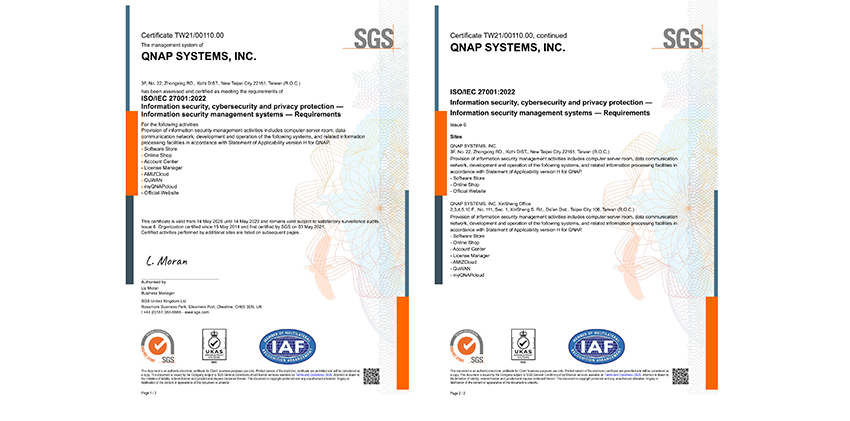
Comparison Table: ISO 27001 Control Requirements and QNAP Product Compliance Mapping
| ISO 27001 Control Items and Requirements Overview |
QNAP Provides |
Achievement Results |
| A.5.15 / A.5.18 / A.8.3: Access to storage control information and systems should be restricted according to business and security requirements, and privileges should only be granted to authorized users. |
RBAC role-based access control, AD/Azure AD/LDAP integration |
Only authorized users can store, back up, restoredata |
| A.8.2 / A.8.5: Special privileges and secure authentication Special access privileges (such as administrator accounts) should be strictly managed, and secure authentication mechanisms should be implemented according to policy |
QNAP Authenticator Multi-factor authentication (MFA), SSO integration |
Additional authentication barriers for high-privilege accounts to reduce the risk of credential leakage |
| A.8.13: Information backup must be planned, implemented, and regularly tested to ensure data can be restored after loss or damage. |
HDP for PC/VM can back up PC/Server, VMware, and Hyper-V to QNAP NAS; HDP Recovery Media Creator can import backups for Virtualization Station boot verification. |
data can be restored from a replica after loss or damage, and the recoverability of the backup can be verified by actual boot testing, not just by checking file integrity. |
| A.8.13 Extension: storage layer integrity. |
ZFS end-to-end verification and self-healing. |
Silent data corruption (silent corruption) on the backup source and backup target will be automatically detected and repaired. |
| A.5.33 / A.8.13: Record protection and prevention of tampering—records should be protected to prevent unauthorized alteration, deletion, or loss |
QuTS hero WORM quick snapshot locking; QuObjects S3 Object Lock (Veeam Ready – Object with Immutability Certification, applicable to QTS and QuTS hero) |
During the retention perioddatacannot be modified or deleted, not even by administrators |
| A.8.14: Information processing facilities should have sufficient redundancy to meet availability requirements. |
Dual active (Active-Active) controllers NAS and Active-Passive high availability solutions |
automatically failover in the event of a single controller or single point of failure, ensuring uninterrupted service |
| A.8.24: Cryptographic controls should be determined and implemented according to risk to protect the confidentiality and integrity of information. |
Shared data folder/LUN encryption (AES-256); SED self-encrypting hard disk drives (TCG-OPAL, TCG-Enterprise, TCG-Ruby); SMB transmission encryption signature. |
Sensitive data is protected during both transmission and at rest storage stages. SED encryption and decryption are handled by the hard disk drives controller, not occupying host computing resources. |
| A.8.15: Log records should be established to record user activities, exception events, and information security incidents, and regularly review |
QuLog Center centralized log management |
so that during audits, complete abnormal activity records can be retrieved in a single query |
Comprehensive access control
ISO 27001 requires that access to information and systems be restricted according to business and security needs, with permissions granted only to authorized users (A.5.15, A.5.18, A.8.3). QNAP NAS supports establishing role-based access control (RBAC) groups and integrates with AD, Azure AD, or LDAP, allowing permission changes to be managed directly within the original domain account system, without the need to maintain a separate user list on NAS.
For privileged accounts such as administrators (A.8.2), QNAP provides Authenticator multi-factor authentication (MFA) and SSO integration, making access to high-privilege accounts even more secure.
Extended reading: QNAP NAS privilege management and System Management
Data backup and restore
ISO 27001 requires that backups must be planned, implemented, and regularly tested to ensure that data can be restored after loss or damage (A.8.13). Through HDP for PC/VM, Windows PC/Server and VMware, Hyper-V virtual machine data backups can be made to QNAP NAS, and HDP Recovery Media Creator can be used to import backups into Virtualization Station for boot verification, ensuring that the backup can truly restore. HDP for Business further automates this verification process, and with Video Verification, the boot process of the restored VM is recorded, providing the most direct evidence for backup verification during audits.
Storage layer integrity: ZFS static data damage is automatically detected and automatically repaired
In addition to data backup, QNAP provides data security protection that exceeds the requirements of clause A.8.13. The ZFS file system of QuTS hero calculates a checksum for each block when writing data, and stores the checksum in the upper layer, within the index structure pointing to this block, rather than together with data. This way, the checksum will not be damaged together with data, forming a hierarchical verifiable check chain. During reading, the system automatically compares, and if a mismatch is found, it uses the same-level or mirrored copy to repair the damaged block. This proactive self-healing capability not only achieves automated maintenance without manual intervention, but also provides enterprises with data protection that surpasses basic backup requirements.
WORM (Write Once Read Many) tamper-proof: data immutability
Backup ensures that after data loss, there is a copy available for restore, and ZFS verifies and ensures that the copy itself will not be silently corrupted. However, neither of these can prevent "intentional deletion or tampering by malicious actors." ISO 27001 requires that records be protected to prevent unauthorized tampering, deletion, or loss (A.5.33), and the recoverability of backups is also extended to tamper-proofing (A.8.13).
QuTS hero NAS operating systems provide regulatory-level immutability protection: set the WORM retention period for data folder that needs protection, and within the period, no one (including administrators) can modify or delete it. Compared to application-layer simulated locking, QuTS hero's WORM is enforced at the file system layer and is not affected by storage protocols.
On the object storage side, QuObjects' S3 Object Lock is also policy-based (specifying Bucket and retention rules), and has obtained Veeam Ready - Object with Immutability Certification, suitable for QTS and QuTS hero operating systems.
Learn More: QNAP Immutabilitystorage, Immutable Backup, and Immutable Snapshot
System redundancy and high availability: automatic failover in case of failure, reducing service interruptions
ISO 27001 requires that information processing facilities have sufficient redundancy to meet availability requirements (A.8.14). This does not simply mean keeping several extra copies of data, but that the system itself must be able to continue providing services in the event of component failure. QNAP offers the following high availability solutions.
-
Dual Controller Architecture: ES1686dc R2 and other model adopt a dual active (Active-Active) controller design, equipped with the same ZFS-based QES operating system. Both controllers operate simultaneously, and if one fails, the other automatically takes over. NVRAM modules are included to reduce the risk of data loss during power outages.
-
Dual Machine Failover: QuTS hero model can be configured with High Availability Manager, allowing two independent NAS to form an Active-Passive cluster for mutual backup. When the primary machine encounters an issue, the backup machine automatically takes over services.
-
Scale-out Cluster Architecture: QNAP Horizontal Expansionstorage Solution adopts the QuTS MEGA operating system, allowing you to form a cluster with as few as 3 nodes and expand up to 96 nodes; through erasure coding, multiple nodes can fail simultaneously without data lossdata, and in the event of node failure, the system automatically detects, rebuildsdata, and migrates services, making it suitable for PB-leveldata high-availability and flexible expansion requirements.
Encryption Protection: Software encryption and hardware SED, comprehensive security
ISO 27001 requires the establishment and implementation of encryption rules based on risk, to protect the confidentiality and integrity of information (A.8.24).
QNAP provides AES-256 encryption for shared data folder / LUNs; it also supports self-encrypting hard disk drives (SED), covering TCG-OPAL, TCG-Enterprise, as well as TCG-Ruby designed specifically for new-generation storage technologies such as NVMe, allowing data encryption and decryption to be handled directly by the hard disk drives controller, so that neither the operating system nor unauthorized users can access the encryption key, and it does not consume additional host computing resources. The transmission stage can be protected by SMB signature encryption and end-to-end transmission encryption to safeguard data. This ensures that sensitive data is protected during both transmission and at-rest storage stages.
Audit logs: One-time query for complete traceability
ISO 27001 requires the establishment of logs for user activities, exceptional events, and information security incidents, with regular reviews (A.8.15). QTS/QuTS hero supports logging of user access and system events. For a single NAS, no additional configuration is needed; when managing multiple NAS, you can enable QuLog Service to centrally collect and consolidate logs, supporting tagging and advanced search without the need to aggregate across systems.
Conclusion: Choose QNAP to Bridge the Gap Between Control Checklists and On-Site Audits
When implementing ISO 27001, model selection, backup architecture, and HA/Scale-out scale must still be adjusted according to the actual audit scope, data volume, and budget of the enterprise; there is no one-size-fits-all configuration for organizations of all sizes. With QNAP's flexible system architecture and comprehensive product line, we can help enterprises of all sizes transform ISO 27001 requirements into practical technical defenses, building a data protection architecture that is both secure and scalable.
If you have planning, model selection, or customization requirements for implementation, please feel free to contact QNAP sales or technical consultants to plan the most suitable product combination based on your actual audit scope.
Belangrijkste conclusie: Veel technische controles in ISO 27001:2022 kunnen direct worden geïmplementeerd met QNAP-producten
Voor zakelijke klanten, overheidsaanbestedingen en zelfs bij het afsluiten van cyberverzekeringen is ISO 27001 een noodzakelijke vereiste voor samenwerking geworden. De nieuwste versie, ISO 27001:2022 Annex A, somt de controlepunten op die organisaties moeten evalueren en toepassen, waaronder technische controles die direct verband houden met datastorage, zoals toegangsbeheer, back-up en herstel, anti-tampering, systeemredundantie, encryptie en auditlogs. Veel QNAP-producten zijn standaard uitgerust met of kunnen direct deze functies inschakelen, waardoor bedrijven het technische bewijsmateriaal kunnen leveren dat nodig is voor ISO 27001-audits.
Het doel van ISO 27001-certificering is het Information Security Management System (ISMS) van de organisatie. Hoewel geen enkel product "gecertificeerd" kan worden of certificering kan "bereiken", stelt de juiste storageunit je in staat om bij audits de bijbehorende mechanismen en registraties voor elk technisch controlepunt te leveren.
Uitgebreide informatie: Download de QNAP Data Protection Solution Guide
Vergelijkingstabel: ISO 27001 controle-eisen en QNAP product compliance mapping
| ISO 27001 controlepunten en eisen overzicht |
QNAP biedt |
Resultaten |
| A.5.15 / A.5.18 / A.8.3: Toegang tot opslagcontrole-informatie en systemen moet worden beperkt volgens zakelijke en beveiligingseisen, en privileges mogen alleen worden toegekend aan geautoriseerde gebruikers. |
RBAC rolgebaseerde toegangscontrole, AD/Azure AD/LDAP-integratie |
Alleen geautoriseerde gebruikers kunnen data opslaan, back-uppen, herstellen |
| A.8.2 / A.8.5: Speciale privileges en veilige authenticatie Speciale toegangsrechten (zoals beheerdersaccounts) moeten strikt worden beheerd, en veilige authenticatiemechanismen moeten worden geïmplementeerd volgens beleid |
QNAP Authenticator Multi-factor authenticatie (MFA), SSO-integratie |
Extra authenticatiebarrières voor accounts met hoge privileges om het risico op credential-lekken te verkleinen |
| A.8.13: Informatieback-up moet worden gepland, geïmplementeerd en regelmatig getest om te garanderen dat data kan worden hersteld na verlies of schade. |
HDP voor PC/VM kan PC/Server, VMware en Hyper-V back-uppen naar QNAP NAS; HDP Recovery Media Creator kan back-ups importeren voor Virtualization Station boot-verificatie. |
Data kan worden hersteld uit een replica na verlies of schade, en de herstelbaarheid van de back-up kan worden geverifieerd door daadwerkelijke boot-test, niet alleen door bestandsintegriteit te controleren. |
| A.8.13 Uitbreiding: integriteit van de opslaglaag. |
ZFS end-to-end verificatie en zelfherstel. |
Stille datacorruptie (silent corruption) op de back-upbron en back-updoel wordt automatisch gedetecteerd en gerepareerd. |
| A.5.33 / A.8.13: Recordbescherming en voorkomen van manipulatie—records moeten worden beschermd tegen ongeautoriseerde wijziging, verwijdering of verlies |
QuTS hero WORM snelle snapshotvergrendeling; QuObjects S3 Object Lock (Veeam Ready – Object met Immutability Certification, toepasbaar op QTS en QuTS hero) |
Tijdens de retentieperiode kan data niet worden gewijzigd of verwijderd, zelfs niet door beheerders |
| A.8.14: Informatieprocessingsfaciliteiten moeten voldoende redundantie hebben om aan beschikbaarheidseisen te voldoen. |
Dual active (Active-Active) controllers NAS en Active-Passive high availability oplossingen |
Automatische failover bij een enkele controller of single point of failure, waardoor ononderbroken service wordt gegarandeerd |
| A.8.24: Cryptografische controles moeten worden bepaald en geïmplementeerd op basis van risico om de vertrouwelijkheid en integriteit van informatie te beschermen. |
Gedeelde datafolder/LUN-encryptie (AES-256); SED zelfversleutelende harde schijven (TCG-OPAL, TCG-Enterprise, TCG-Ruby); SMB transmissie-encryptie handtekening. |
Gevoelige data wordt beschermd tijdens zowel transmissie als opslag. SED-encryptie en decryptie worden afgehandeld door de controller van de harde schijf, zonder host computing resources te belasten. |
| A.8.15: Logregistraties moeten worden ingesteld om gebruikersactiviteiten, uitzonderingsgebeurtenissen en informatiebeveiligingsincidenten vast te leggen en regelmatig te beoordelen |
QuLog Center gecentraliseerd logbeheer |
zodat tijdens audits volledige abnormale activiteitsregistraties met één query kunnen worden opgehaald |
Uitgebreide toegangscontrole
ISO 27001 vereist dat toegang tot informatie en systemen wordt beperkt volgens zakelijke en beveiligingsbehoeften, waarbij rechten alleen worden toegekend aan geautoriseerde gebruikers (A.5.15, A.5.18, A.8.3). QNAP NAS ondersteunt het opzetten van rolgebaseerde toegangscontrole (RBAC)-groepen en integreert met AD, Azure AD of LDAP, waardoor rechten direct binnen het originele domeinaccount-systeem kunnen worden beheerd, zonder dat er een aparte gebruikerslijst op NAS hoeft te worden bijgehouden.
Voor accounts met hoge privileges zoals beheerders (A.8.2), biedt QNAP Authenticator multi-factor authenticatie (MFA) en SSO-integratie, waardoor toegang tot accounts met hoge privileges nog veiliger wordt.
Uitgebreide informatie: QNAP NAS privilegebeheer en systeembeheer
Data back-up en herstel
ISO 27001 vereist dat back-ups moeten worden gepland, geïmplementeerd en regelmatig getest om te garanderen dat data kan worden hersteld na verlies of schade (A.8.13). Via HDP voor PC/VM kunnen Windows PC/Server en VMware, Hyper-V virtuele machine data-back-ups worden gemaakt naar QNAP NAS, en HDP Recovery Media Creator kan worden gebruikt om back-ups te importeren in Virtualization Station voor boot-verificatie, zodat de back-up daadwerkelijk kan herstellen. HDP for Business automatiseert dit verificatieproces verder, en met Video Verification wordt het bootproces van de herstelde VM opgenomen, wat het meest directe bewijs levert voor back-upverificatie tijdens audits.
Integriteit van de opslaglaag: ZFS statische dataschade wordt automatisch gedetecteerd en gerepareerd
Naast data-back-up biedt QNAP databeveiliging die verder gaat dan de eisen van clausule A.8.13. Het ZFS-bestandssysteem van QuTS hero berekent een checksum voor elk blok bij het schrijven van data, en slaat de checksum op in de bovenliggende laag, binnen de indexstructuur die naar dit blok wijst, in plaats van samen met de data. Zo raakt de checksum niet samen met de data beschadigd, en ontstaat een hiërarchische verifieerbare checkketen. Bij het lezen vergelijkt het systeem automatisch, en bij een mismatch wordt het beschadigde blok gerepareerd met een kopie van hetzelfde niveau of een spiegelkopie. Deze proactieve zelfherstellende capaciteit zorgt niet alleen voor geautomatiseerd onderhoud zonder handmatige interventie, maar biedt bedrijven ook databeveiliging die de basis-back-upeisen overtreft.
WORM (Write Once Read Many) manipulatiebestendig: data-immutability
Back-up zorgt ervoor dat er na dataverlies een kopie beschikbaar is voor herstel, en ZFS verifieert en garandeert dat de kopie zelf niet stilletjes beschadigd raakt. Geen van beide kan echter "opzettelijke verwijdering of manipulatie door kwaadwillenden" voorkomen. ISO 27001 vereist dat records worden beschermd tegen ongeautoriseerde manipulatie, verwijdering of verlies (A.5.33), en de herstelbaarheid van back-ups wordt ook uitgebreid naar manipulatiebestendigheid (A.8.13).
QuTS hero NAS-besturingssystemen bieden bescherming op regelgevingsniveau tegen wijziging: stel de WORM-retentieperiode in voor de datafolder die bescherming nodig heeft, en binnen deze periode kan niemand (inclusief beheerders) deze wijzigen of verwijderen. In vergelijking met applicatielaagsimulatie van vergrendeling wordt QuTS hero's WORM afgedwongen op het bestandssysteemniveau en is niet afhankelijk van opslagprotocollen.
Aan de objectstorage-kant is QuObjects' S3 Object Lock ook beleidsgebaseerd (Bucket en retentieregels specificeren), en heeft het Veeam Ready - Object met Immutability Certification verkregen, geschikt voor QTS en QuTS hero besturingssystemen.
Meer informatie: QNAP Immutabilitystorage, Immutable Backup en Immutable Snapshot
Systeemredundantie en hoge beschikbaarheid: automatische failover bij storing, minder serviceonderbrekingen
ISO 27001 vereist dat informatieverwerkingsfaciliteiten voldoende redundantie hebben om aan beschikbaarheidseisen te voldoen (A.8.14). Dit betekent niet simpelweg dat er meerdere kopieën van data zijn, maar dat het systeem zelf bij componentstoring door kan blijven werken. QNAP biedt de volgende high availability oplossingen.
-
Dual Controller Architectuur: ES1686dc R2 en andere modellen hebben een dual active (Active-Active) controllerdesign, uitgerust met hetzelfde ZFS-gebaseerde QES-besturingssysteem. Beide controllers werken gelijktijdig, en als er één uitvalt, neemt de andere automatisch over. NVRAM-modules zijn inbegrepen om het risico op dataverlies bij stroomuitval te verkleinen.
-
Dual Machine Failover: QuTS hero modellen kunnen worden geconfigureerd met High Availability Manager, waardoor twee onafhankelijke NAS een Active-Passive cluster vormen voor wederzijdse back-up. Wanneer de primaire machine een probleem heeft, neemt de back-upmachine automatisch de diensten over.
-
Scale-out Cluster Architectuur: QNAP Horizontale Expansionstorage Solution gebruikt het QuTS MEGA-besturingssysteem, waarmee je een cluster kunt vormen met minimaal 3 nodes en uitbreiden tot 96 nodes; via erasure coding kunnen meerdere nodes tegelijk uitvallen zonder dataverlies, en bij node-uitval detecteert het systeem automatisch, herbouwt data en migreert diensten, waardoor het geschikt is voor PB-leveldata hoge beschikbaarheid en flexibele uitbreidingsbehoeften.
Encryptiebescherming: Software-encryptie en hardware SED, volledige beveiliging
ISO 27001 vereist het opstellen en implementeren van encryptieregels op basis van risico, om de vertrouwelijkheid en integriteit van informatie te beschermen (A.8.24).
QNAP biedt AES-256 encryptie voor gedeelde datafolder / LUNs; het ondersteunt ook zelfversleutelende harde schijven (SED), waaronder TCG-OPAL, TCG-Enterprise en TCG-Ruby, speciaal ontworpen voor nieuwe generatie opslagtechnologieën zoals NVMe, waardoor encryptie en decryptie direct door de controller van de harde schijf worden afgehandeld, zodat noch het besturingssysteem noch ongeautoriseerde gebruikers toegang hebben tot de encryptiesleutel, en er geen extra host computing resources worden gebruikt. De transmissiefase kan worden beschermd door SMB-handtekeningencryptie en end-to-end transmissie-encryptie om data te beveiligen. Dit zorgt ervoor dat gevoelige data wordt beschermd tijdens zowel transmissie als opslag.
Auditlogs: Eén query voor volledige traceerbaarheid
ISO 27001 vereist het opzetten van logs voor gebruikersactiviteiten, uitzonderlijke gebeurtenissen en informatiebeveiligingsincidenten, met regelmatige beoordeling (A.8.15). QTS/QuTS hero ondersteunt logging van gebruikersaccess en systeemgebeurtenissen. Voor een enkele NAS is geen extra configuratie nodig; bij beheer van meerdere NAS kun je QuLog Service inschakelen om logs centraal te verzamelen en te consolideren, met ondersteuning voor tagging en geavanceerd zoeken zonder dat je logs over systemen hoeft te aggregeren.
Conclusie: Kies QNAP om de kloof te overbruggen tussen controlelijsten en on-site audits
Bij het implementeren van ISO 27001 moeten modelkeuze, back-uparchitectuur en HA/Scale-out schaal nog steeds worden aangepast aan de werkelijke auditomvang, datavolume en budget van het bedrijf; er is geen one-size-fits-all configuratie voor organisaties van elke omvang. Met QNAP's flexibele systeemarchitectuur en uitgebreide productlijn kunnen we bedrijven van elke omvang helpen ISO 27001-eisen om te zetten in praktische technische verdedigingen, en een databeveiligingsarchitectuur bouwen die zowel veilig als schaalbaar is.
Heb je behoefte aan planning, modelkeuze of maatwerk voor implementatie, neem dan gerust contact op met QNAP sales of technische consultants om het meest geschikte productpakket te plannen op basis van je werkelijke auditomvang.


 6 min lezen