6 分鐘閱讀


關鍵結論:ISO 27001:2022 的多數技術控制項,QNAP 產品可直接對應落實
企業客戶、政府標案、甚至資安保險投保,已普遍將 ISO 27001 列為合作的必要門檻。最新版的 ISO 27001:2022 附錄 A(Annex A)列出了組織應評估採用的控制項,其中與資料儲存直接相關的技術控制,包括:存取控管、備份與還原、防篡改、系統冗餘、加密、稽核日誌,QNAP 產品多數已原生具備或可直接啟用,協助企業提供 ISO 27001 稽核所需的技術控制證據。
ISO 27001 驗證的對象是組織的資訊安全管理系統(ISMS),雖然沒有任何單一產品能「取得」或「達成」認證,但選對儲存設備,能讓稽核時每一條技術控制項都拿得出對應機制與紀錄。

對照表:ISO 27001 控制項要求與 QNAP 產品合規對應
| ISO 27001 控制項與要求精神 | QNAP 提供 | 達成效果 |
|---|---|---|
| A.5.15 / A.5.18 / A.8.3:存取控制資訊與系統的存取應依業務與安全需求限制,權限應僅授予經授權的使用者 | RBAC 角色權限、AD/Azure AD/LDAP 整合 | 只有授權使用者能存取、備份、還原資料 |
| A.8.2 / A.8.5:特殊權限與安全驗證特殊存取權限(如管理員帳號)應受限管理,並依政策實施安全的驗證機制 | QNAP Authenticator 多重要素驗證(MFA)、SSO 整合 | 高權限帳號多一道驗證關卡,降低憑證外洩風險 |
| A.8.13:資訊備份備份須經規劃、落實與定期測試,確保資料遺失或毀損後可回復 | HDP for PC/VM 將 PC/Server、VMware、Hyper-V 備份至 QNAP NAS;HDP Recovery Media Creator 可將備份匯入 Virtualization Station 開機驗證 | 資料遺失或毀損後可從副本還原,且備份的可還原性可實際開機驗證,而非僅檢查檔案完整性 |
| A.8.13 延伸:儲存層完整性 | ZFS 端對端校驗和、自我修復 | 備份來源與備份標的上的無聲資料損毀(silent corruption)會被自動偵測並修復 |
| A.5.33 / A.8.13:紀錄保護與防篡改紀錄應受保護,防止未經授權的竄改、刪除或遺失 | QuTS hero WORM 快照鎖定;QuObjects S3 Object Lock(Veeam Ready – Object with Immutability 認證,適用 QTS 與 QuTS hero) | 保留期限內資料無法被修改或刪除,管理員亦然 |
| A.8.14:資訊處理設施的冗餘資訊處理設施應具備足夠冗餘,以符合可用性要求 | 雙主動(Active-Active)控制器 NAS以及 Active-Passive 高可用性解決方案 | 單一控制器或單點故障時自動容錯移轉,服務不中斷 |
| A.8.24:密碼學控制應依風險訂定並落實加密規則,保護資訊機密性與完整性 | 共用資料夾/LUN 加密(AES-256);SED 自我加密硬碟(TCG-OPAL、TCG-Enterprise、TCG-Ruby);SMB 傳輸加密簽章 | 敏感資料在傳輸與靜態儲存階段皆受保護,SED 加解密由硬碟控制器處理,不占用主機運算資源 |
| A.8.15:日誌記錄應建立記錄使用者活動、例外事件與資安事件的日誌,並定期審閱 | QuLog Center 集中日誌管理 | 稽核時一次查詢即可取得完整異動紀錄 |
完善的存取控管
ISO 27001 要求資訊與系統的存取應依業務與安全需求限制,權限僅授予經授權的使用者(A.5.15、A.5.18、A.8.3)。QNAP NAS 支援透過角色型存取控制(RBAC)建立角色分組,並整合 AD、Azure AD 或 LDAP,讓權限異動直接在原本的網域帳號系統裡管理,不用在 NAS 上重複維護一份名單。
針對管理員等特殊權限帳號(A.8.2),QNAP 提供 Authenticator 多重要素驗證 (MFA) 與 SSO 整合,使高權限帳號的存取更加安全。
資料備份與還原
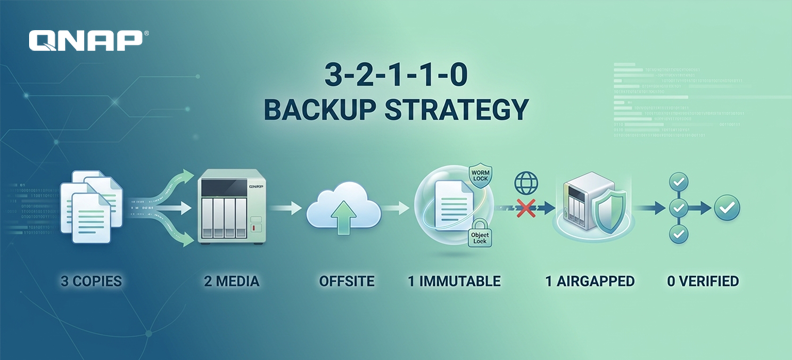
ISO 27001 要求備份須經規劃、落實與定期測試,確保資料遺失或毀損後可回復(A.8.13)。透過 HDP for PC/VM 將 Windows PC/Server 與VMware、Hyper-V 虛擬機資料備份至 QNAP NAS,並可用 HDP Recovery Media Creator 將備份匯入 Virtualization Station 開機驗證,確認備份真的能還原。HDP for Business* 更將此驗證過程自動化,透過 Video Verification 錄下復原後 VM 的開機過程,可作為稽核時「備份如何驗證」最直接的證據。
- HDP for Business 正式發布時間請以 QNAP 官方公告為準。
儲存層完整性:ZFS 靜態資料損毀自動偵測並自動修復
除了資料備份,QNAP 提供超出 A.8.13 條文字面要求的額外資料安全保障,QuTS hero 的 ZFS 檔案系統在寫入資料時,會計算每個區塊的校驗碼,並把校驗碼存放在上一層、指向這個區塊的索引結構裡,不跟資料放在一起,這樣校驗碼便不會跟著資料一起損毀,形成一條逐層可驗證的檢查鏈。讀取時系統自動比對,一發現不符就用同位元或鏡像副本修復損毀的區塊。這種主動式自我修復能力,不僅實現無須人工干預的自動化維護,更為企業提供超越基礎備份要求的資料保護力。
WORM (Write Once Read Many) 防篡改:資料不可變性
備份確保資料遺失後有副本可還原,ZFS 校驗和確保副本本身不會無聲損毀,但這兩者都防不了「有心人蓄意刪除或竄改」。ISO 27001 要求紀錄應受保護,防止未經授權的竄改、刪除或遺失(A.5.33),備份的可回復性也延伸至防篡改(A.8.13)。
QuTS hero NAS 作業系統提供法規等級的不可篡改保護:為需要保護的資料夾設定 WORM 保留天數,期限內任何人(包含管理員)都無法修改或刪除。比起僅在應用層模擬鎖定的做法,QuTS hero 的 WORM 在檔案系統層強制執行,不受存取協定影響。
物件儲存這端,QuObjects 的 S3 Object Lock 同樣是政策式設定(指定 Bucket 與保留規則),並已取得 Veeam Ready - Object with Immutability 認證,適用於 QTS 與 QuTS hero 作業系統。
系統冗餘與高可用性:故障時自動接手,減少服務中斷
ISO 27001 要求資訊處理設施應具備足夠冗餘,以符合可用性要求(A.8.14)。這裡指的不只是多留幾份資料,而是系統本身要能在元件故障時持續提供服務,QNAP 提供以下高可用性解決方案。
- 雙控制器架構:ES1686dc R2 等機種採用雙主動式(Active-Active)控制器設計,搭載同樣以 ZFS 為基礎的 QES 作業系統,兩顆控制器同時服務,其中一顆故障時另一顆自動接手,並配備 NVRAM 模組降低斷電時遺失寫入快取的風險。
- 雙機容錯移轉:QuTS hero 機種則可搭配 High Availability Manager,讓兩台獨立 NAS 組成 Active-Passive 叢集互為備援,主機異常時備機自動接手服務。
- Scale-out 叢集架構:QNAP 橫向擴充儲存方案採用 QuTS MEGA 作業系統,最少 3 個節點即可組成叢集,最多可擴展至 96 個節點;透過抹除編碼容許多個節點同時故障仍不遺失資料,並在節點故障時自動偵測、重建資料與遷移服務,適合 PB 級資料規模的高可用與彈性擴充需求。
加密保護:軟體加密與硬體 SED,全面安全
ISO 27001 要求依風險訂定並落實加密規則,保護資訊機密性與完整性(A.8.24)。
QNAP 提供共用資料夾/LUN 的 AES-256 加密;另支援自我加密硬碟(SED),涵蓋 TCG-OPAL、TCG-Enterprise,以及專為 NVMe 等新一代儲存技術設計的 TCG-Ruby,讓資料加解密由硬碟控制器直接處理,作業系統與未授權使用者都無法存取加密金鑰,也不會額外占用主機運算資源。傳輸階段則可透過 SMB 簽章加密與端對端傳輸加密保護資料。確保敏感資料在傳輸與靜態儲存階段皆受保護。
稽核日誌:一次查詢,取得完整軌跡
ISO 27001 要求建立記錄使用者活動、例外事件與資安事件的日誌,並定期審閱(A.8.15)。QTS/QuTS hero 支援記錄使用者存取與系統事件,單台 NAS 不需額外設定;管理多台 NAS 時,可開啟 QuLog Service (QuLog Center) 把日誌集中彙整,支援標籤與進階搜尋,不必跨系統拼湊。
結語:從對照表到稽核現場
導入 ISO 27001 時,機種選型、備份架構、HA/Scale-out 規模仍須依企業實際稽核範圍、資料量與預算調整,並非一套設定適用所有規模的組織。QNAP 憑藉彈性的系統架構與完整產品線,能協助各類規模的企業將 ISO 27001 規範轉化為可落實的技術防禦,建構兼具安全性與擴充性的資料保護架構。
如有導入規劃、機種選型或客製化需求,歡迎洽詢 QNAP 業務或技術顧問,依實際稽核範圍規劃最適合的產品組合。