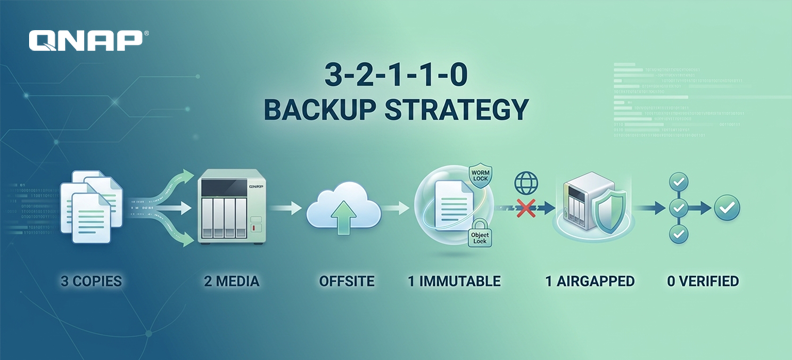
Key takeaway: Many technical controls in ISO 27001:2022 can be directly implemented with QNAP products
For enterprise clients, government tenders, and even cybersecurity insurance underwriting, ISO 27001 has become a necessary requirement for cooperation. The latest version, ISO 27001:2022 Annex A, lists the control items that organizations should evaluate and adopt, including technical controls directly related to datastorage, such as access management, backup and restore, anti-tampering, system redundancy, encryption, and audit logs. Many QNAP products are natively equipped with or can directly enable these features, helping enterprises provide the technical control evidence required for ISO 27001 audits.
The target of ISO 27001 certification is the organization's Information Security Management System (ISMS). Although no single product can be “certified” or “achieve” certification, choosing the right storageunit allows you to provide corresponding mechanisms and records for each technical control item during audits.
Extended reading: Download the QNAP data Protection Solution Guide
Comparison Table: ISO 27001 Control Requirements and QNAP Product Compliance Mapping
| ISO 27001 Control Items and Requirements Overview |
QNAP Provides |
Achievement Results |
| A.5.15 / A.5.18 / A.8.3: Access to storage control information and systems should be restricted according to business and security requirements, and privileges should only be granted to authorized users. |
RBAC role-based access control, AD/Azure AD/LDAP integration |
Only authorized users can store, back up, restoredata |
| A.8.2 / A.8.5: Special privileges and secure authentication Special access privileges (such as administrator accounts) should be strictly managed, and secure authentication mechanisms should be implemented according to policy |
QNAP Authenticator Multi-factor authentication (MFA), SSO integration |
Additional authentication barriers for high-privilege accounts to reduce the risk of credential leakage |
| A.8.13: Information backup must be planned, implemented, and regularly tested to ensure data can be restored after loss or damage. |
HDP for PC/VM can back up PC/Server, VMware, and Hyper-V to QNAP NAS; HDP Recovery Media Creator can import backups for Virtualization Station boot verification. |
data can be restored from a replica after loss or damage, and the recoverability of the backup can be verified by actual boot testing, not just by checking file integrity. |
| A.8.13 Extension: storage layer integrity. |
ZFS end-to-end verification and self-healing. |
Silent data corruption (silent corruption) on the backup source and backup target will be automatically detected and repaired. |
| A.5.33 / A.8.13: Record protection and prevention of tampering—records should be protected to prevent unauthorized alteration, deletion, or loss |
QuTS hero WORM quick snapshot locking; QuObjects S3 Object Lock (Veeam Ready – Object with Immutability Certification, applicable to QTS and QuTS hero) |
During the retention perioddatacannot be modified or deleted, not even by administrators |
| A.8.14: Information processing facilities should have sufficient redundancy to meet availability requirements. |
Dual active (Active-Active) controllers NAS and Active-Passive high availability solutions |
automatically failover in the event of a single controller or single point of failure, ensuring uninterrupted service |
| A.8.24: Cryptographic controls should be determined and implemented according to risk to protect the confidentiality and integrity of information. |
Shared data folder/LUN encryption (AES-256); SED self-encrypting hard disk drives (TCG-OPAL, TCG-Enterprise, TCG-Ruby); SMB transmission encryption signature. |
Sensitive data is protected during both transmission and at rest storage stages. SED encryption and decryption are handled by the hard disk drives controller, not occupying host computing resources. |
| A.8.15: Log records should be established to record user activities, exception events, and information security incidents, and regularly review |
QuLog Center centralized log management |
so that during audits, complete abnormal activity records can be retrieved in a single query |
Comprehensive access control
ISO 27001 requires that access to information and systems be restricted according to business and security needs, with permissions granted only to authorized users (A.5.15, A.5.18, A.8.3). QNAP NAS supports establishing role-based access control (RBAC) groups and integrates with AD, Azure AD, or LDAP, allowing permission changes to be managed directly within the original domain account system, without the need to maintain a separate user list on NAS.
For privileged accounts such as administrators (A.8.2), QNAP provides Authenticator multi-factor authentication (MFA) and SSO integration, making access to high-privilege accounts even more secure.
Extended reading: QNAP NAS privilege management and System Management
Data backup and restore
ISO 27001 requires that backups must be planned, implemented, and regularly tested to ensure that data can be restored after loss or damage (A.8.13). Through HDP for PC/VM, Windows PC/Server and VMware, Hyper-V virtual machine data backups can be made to QNAP NAS, and HDP Recovery Media Creator can be used to import backups into Virtualization Station for boot verification, ensuring that the backup can truly restore. HDP for Business further automates this verification process, and with Video Verification, the boot process of the restored VM is recorded, providing the most direct evidence for backup verification during audits.
Storage layer integrity: ZFS static data damage is automatically detected and automatically repaired
In addition to data backup, QNAP provides data security protection that exceeds the requirements of clause A.8.13. The ZFS file system of QuTS hero calculates a checksum for each block when writing data, and stores the checksum in the upper layer, within the index structure pointing to this block, rather than together with data. This way, the checksum will not be damaged together with data, forming a hierarchical verifiable check chain. During reading, the system automatically compares, and if a mismatch is found, it uses the same-level or mirrored copy to repair the damaged block. This proactive self-healing capability not only achieves automated maintenance without manual intervention, but also provides enterprises with data protection that surpasses basic backup requirements.
WORM (Write Once Read Many) tamper-proof: data immutability
Backup ensures that after data loss, there is a copy available for restore, and ZFS verifies and ensures that the copy itself will not be silently corrupted. However, neither of these can prevent "intentional deletion or tampering by malicious actors." ISO 27001 requires that records be protected to prevent unauthorized tampering, deletion, or loss (A.5.33), and the recoverability of backups is also extended to tamper-proofing (A.8.13).
QuTS hero NAS operating systems provide regulatory-level immutability protection: set the WORM retention period for data folder that needs protection, and within the period, no one (including administrators) can modify or delete it. Compared to application-layer simulated locking, QuTS hero's WORM is enforced at the file system layer and is not affected by storage protocols.
On the object storage side, QuObjects' S3 Object Lock is also policy-based (specifying Bucket and retention rules), and has obtained Veeam Ready - Object with Immutability Certification, suitable for QTS and QuTS hero operating systems.
Learn More: QNAP Immutabilitystorage, Immutable Backup, and Immutable Snapshot
System redundancy and high availability: automatic failover in case of failure, reducing service interruptions
ISO 27001 requires that information processing facilities have sufficient redundancy to meet availability requirements (A.8.14). This does not simply mean keeping several extra copies of data, but that the system itself must be able to continue providing services in the event of component failure. QNAP offers the following high availability solutions.
-
Dual Controller Architecture: ES1686dc R2 and other model adopt a dual active (Active-Active) controller design, equipped with the same ZFS-based QES operating system. Both controllers operate simultaneously, and if one fails, the other automatically takes over. NVRAM modules are included to reduce the risk of data loss during power outages.
-
Dual Machine Failover: QuTS hero model can be configured with High Availability Manager, allowing two independent NAS to form an Active-Passive cluster for mutual backup. When the primary machine encounters an issue, the backup machine automatically takes over services.
-
Scale-out Cluster Architecture: QNAP Horizontal Expansionstorage Solution adopts the QuTS MEGA operating system, allowing you to form a cluster with as few as 3 nodes and expand up to 96 nodes; through erasure coding, multiple nodes can fail simultaneously without data lossdata, and in the event of node failure, the system automatically detects, rebuildsdata, and migrates services, making it suitable for PB-leveldata high-availability and flexible expansion requirements.
Encryption Protection: Software encryption and hardware SED, comprehensive security
ISO 27001 requires the establishment and implementation of encryption rules based on risk, to protect the confidentiality and integrity of information (A.8.24).
QNAP provides AES-256 encryption for shared data folder / LUNs; it also supports self-encrypting hard disk drives (SED), covering TCG-OPAL, TCG-Enterprise, as well as TCG-Ruby designed specifically for new-generation storage technologies such as NVMe, allowing data encryption and decryption to be handled directly by the hard disk drives controller, so that neither the operating system nor unauthorized users can access the encryption key, and it does not consume additional host computing resources. The transmission stage can be protected by SMB signature encryption and end-to-end transmission encryption to safeguard data. This ensures that sensitive data is protected during both transmission and at-rest storage stages.
Audit logs: One-time query for complete traceability
ISO 27001 requires the establishment of logs for user activities, exceptional events, and information security incidents, with regular reviews (A.8.15). QTS/QuTS hero supports logging of user access and system events. For a single NAS, no additional configuration is needed; when managing multiple NAS, you can enable QuLog Service to centrally collect and consolidate logs, supporting tagging and advanced search without the need to aggregate across systems.
Conclusion: Choose QNAP to Bridge the Gap Between Control Checklists and On-Site Audits
When implementing ISO 27001, model selection, backup architecture, and HA/Scale-out scale must still be adjusted according to the actual audit scope, data volume, and budget of the enterprise; there is no one-size-fits-all configuration for organizations of all sizes. With QNAP's flexible system architecture and comprehensive product line, we can help enterprises of all sizes transform ISO 27001 requirements into practical technical defenses, building a data protection architecture that is both secure and scalable.
If you have planning, model selection, or customization requirements for implementation, please feel free to contact QNAP sales or technical consultants to plan the most suitable product combination based on your actual audit scope.
Principais pontos: Muitos controles técnicos da ISO 27001:2022 podem ser implementados diretamente com produtos QNAP
Para clientes empresariais, licitações governamentais e até mesmo para a contratação de seguros de cibersegurança, a ISO 27001 tornou-se um requisito necessário para cooperação. A versão mais recente, ISO 27001:2022 Anexo A, lista os itens de controle que as organizações devem avaliar e adotar, incluindo controles técnicos diretamente relacionados ao armazenamento de dados, como gerenciamento de acesso, backup e restauração, proteção contra adulteração, redundância de sistema, criptografia e logs de auditoria. Muitos produtos QNAP possuem esses recursos nativamente ou podem habilitá-los diretamente, ajudando as empresas a fornecer as evidências de controle técnico exigidas nas auditorias ISO 27001.
O alvo da certificação ISO 27001 é o Sistema de Gestão de Segurança da Informação (SGSI) da organização. Embora nenhum produto isolado possa ser "certificado" ou "alcançar" a certificação, escolher a unidade de armazenamento correta permite fornecer mecanismos e registros correspondentes para cada item de controle técnico durante as auditorias.
Leitura adicional: Baixe o Guia de Soluções de Proteção de Dados QNAP
Tabela Comparativa: Requisitos de Controle ISO 27001 e Mapeamento de Conformidade dos Produtos QNAP
| Visão geral dos itens e requisitos de controle ISO 27001 |
QNAP oferece |
Resultados alcançados |
| A.5.15 / A.5.18 / A.8.3: O acesso às informações e sistemas de controle de armazenamento deve ser restrito conforme requisitos de negócio e segurança, e privilégios devem ser concedidos apenas a usuários autorizados. |
Controle de acesso baseado em função (RBAC), integração AD/Azure AD/LDAP |
Apenas usuários autorizados podem armazenar, fazer backup e restaurar dados |
| A.8.2 / A.8.5: Privilégios especiais e autenticação segura Privilégios de acesso especiais (como contas de administrador) devem ser rigorosamente gerenciados, e mecanismos de autenticação segura implementados conforme política |
QNAP Authenticator Autenticação multifator (MFA), integração SSO |
Barreiras adicionais de autenticação para contas de alto privilégio para reduzir o risco de vazamento de credenciais |
| A.8.13: O backup das informações deve ser planejado, implementado e testado regularmente para garantir que os dados possam ser restaurados após perda ou dano. |
HDP para PC/VM pode fazer backup de PC/Servidor, VMware e Hyper-V para QNAP NAS; HDP Recovery Media Creator pode importar backups para verificação de boot no Virtualization Station. |
Os dados podem ser restaurados a partir de uma réplica após perda ou dano, e a recuperabilidade do backup pode ser verificada por teste real de boot, não apenas pela verificação da integridade dos arquivos. |
| Extensão A.8.13: integridade da camada de armazenamento. |
Verificação ponta a ponta e autocorreção ZFS. |
Corrupção silenciosa de dados (silent corruption) na origem e no destino do backup será detectada e reparada automaticamente. |
| A.5.33 / A.8.13: Proteção de registros e prevenção de adulteração—os registros devem ser protegidos para evitar alteração, exclusão ou perda não autorizada |
QuTS hero WORM bloqueio rápido de snapshots; QuObjects S3 Object Lock (Veeam Ready – Object com Certificação de Imutabilidade, aplicável ao QTS e QuTS hero) |
Durante o período de retenção os dados não podem ser modificados ou excluídos, nem mesmo por administradores |
| A.8.14: As instalações de processamento de informações devem ter redundância suficiente para atender aos requisitos de disponibilidade. |
NAS com controladores duplos ativos (Active-Active) e soluções de alta disponibilidade Active-Passive |
Failover automático em caso de falha de um controlador ou ponto único, garantindo serviço ininterrupto |
| A.8.24: Os controles criptográficos devem ser determinados e implementados conforme o risco para proteger a confidencialidade e integridade das informações. |
Criptografia de pasta/LUN compartilhada (AES-256); discos rígidos auto-criptografados SED (TCG-OPAL, TCG-Enterprise, TCG-Ruby); assinatura de criptografia de transmissão SMB. |
Dados sensíveis são protegidos tanto na transmissão quanto no armazenamento em repouso. A criptografia e descriptografia SED são realizadas pelo controlador do disco rígido, não ocupando recursos de computação do host. |
| A.8.15: Registros de logs devem ser estabelecidos para registrar atividades de usuários, eventos excepcionais e incidentes de segurança da informação, e revisados regularmente |
QuLog Center gerenciamento centralizado de logs |
para que durante auditorias, registros completos de atividades anormais possam ser recuperados em uma única consulta |
Controle de acesso abrangente
A ISO 27001 exige que o acesso às informações e sistemas seja restrito conforme necessidades de negócio e segurança, com permissões concedidas apenas a usuários autorizados (A.5.15, A.5.18, A.8.3). O NAS QNAP permite estabelecer grupos de controle de acesso baseado em função (RBAC) e integra-se com AD, Azure AD ou LDAP, permitindo que alterações de permissões sejam gerenciadas diretamente no sistema de contas de domínio original, sem necessidade de manter uma lista separada de usuários no NAS.
Para contas privilegiadas como administradores (A.8.2), a QNAP oferece Authenticator autenticação multifator (MFA) e integração SSO, tornando o acesso a contas de alto privilégio ainda mais seguro.
Leitura adicional: Gerenciamento de privilégios e gerenciamento de sistema do NAS QNAP
Backup e restauração de dados
A ISO 27001 exige que backups sejam planejados, implementados e testados regularmente para garantir que os dados possam ser restaurados após perda ou dano (A.8.13). Com o HDP para PC/VM, backups de dados de Windows PC/Servidor e máquinas virtuais VMware, Hyper-V podem ser feitos para o NAS QNAP, e o HDP Recovery Media Creator pode ser usado para importar backups no Virtualization Station para verificação de boot, garantindo que o backup realmente possa restaurar. O HDP for Business automatiza ainda mais esse processo de verificação, e com a Verificação por Vídeo, o processo de boot da VM restaurada é gravado, fornecendo a evidência mais direta para verificação de backup durante auditorias.
Integridade da camada de armazenamento: danos estáticos em dados ZFS são detectados e reparados automaticamente
Além do backup de dados, a QNAP oferece proteção de segurança de dados que excede os requisitos da cláusula A.8.13. O sistema de arquivos ZFS do QuTS hero calcula um checksum para cada bloco ao gravar dados e armazena o checksum na camada superior, dentro da estrutura de índice que aponta para esse bloco, em vez de junto com os dados. Assim, o checksum não será danificado junto com os dados, formando uma cadeia de verificação hierárquica. Durante a leitura, o sistema compara automaticamente e, se encontrar divergência, utiliza a cópia do mesmo nível ou espelhada para reparar o bloco danificado. Essa capacidade proativa de autocorreção não só permite manutenção automatizada sem intervenção manual, mas também oferece às empresas proteção de dados que supera os requisitos básicos de backup.
WORM (Write Once Read Many) à prova de adulteração: imutabilidade dos dados
O backup garante que, após perda de dados, exista uma cópia disponível para restauração, e o ZFS verifica e garante que a própria cópia não será corrompida silenciosamente. No entanto, nenhum desses pode impedir "exclusão ou adulteração intencional por agentes maliciosos." A ISO 27001 exige que registros sejam protegidos para evitar adulteração, exclusão ou perda não autorizada (A.5.33), e a recuperabilidade dos backups também é estendida para proteção contra adulteração (A.8.13).
Os sistemas operacionais NAS QuTS hero oferecem proteção de imutabilidade em nível regulatório: defina o período de retenção WORM para a pasta de dados que precisa de proteção e, dentro desse período, ninguém (incluindo administradores) pode modificar ou excluir. Comparado ao bloqueio simulado em camada de aplicação, o WORM do QuTS hero é aplicado na camada de sistema de arquivos e não é afetado pelos protocolos de armazenamento.
No armazenamento de objetos, o S3 Object Lock do QuObjects também é baseado em políticas (especificando Bucket e regras de retenção), e obteve Veeam Ready - Object com Certificação de Imutabilidade, adequado para os sistemas operacionais QTS e QuTS hero.
Saiba mais: Imutabilidade QNAP, Backup Imutável e Snapshot Imutável
Redundância de sistema e alta disponibilidade: failover automático em caso de falha, reduzindo interrupções de serviço
A ISO 27001 exige que instalações de processamento de informações tenham redundância suficiente para atender aos requisitos de disponibilidade (A.8.14). Isso não significa simplesmente manter várias cópias extras de dados, mas que o próprio sistema deve continuar fornecendo serviços em caso de falha de componentes. A QNAP oferece as seguintes soluções de alta disponibilidade.
-
Arquitetura de Controlador Duplo: O modelo ES1686dc R2 e outros adotam design de controlador duplo ativo (Active-Active), equipados com o mesmo sistema operacional QES baseado em ZFS. Ambos os controladores operam simultaneamente e, se um falhar, o outro assume automaticamente. Módulos NVRAM estão incluídos para reduzir o risco de perda de dados durante quedas de energia.
-
Failover de Duas Máquinas: O modelo QuTS hero pode ser configurado com o High Availability Manager, permitindo que dois NAS independentes formem um cluster Active-Passive para backup mútuo. Quando a máquina principal apresenta problemas, a máquina de backup assume automaticamente os serviços.
-
Arquitetura de Cluster Scale-out: A Solução de Expansão Horizontal QNAP adota o sistema operacional QuTS MEGA, permitindo formar um cluster com apenas 3 nós e expandir até 96 nós; por meio de codificação de dispersão, vários nós podem falhar simultaneamente sem perda de dados, e em caso de falha de nó, o sistema detecta automaticamente, reconstrói os dados e migra os serviços, sendo adequado para requisitos de alta disponibilidade e expansão flexível em nível PB.
Proteção por criptografia: criptografia por software e hardware SED, segurança abrangente
A ISO 27001 exige o estabelecimento e implementação de regras de criptografia baseadas em risco, para proteger a confidencialidade e integridade das informações (A.8.24).
A QNAP oferece criptografia AES-256 para pastas de dados compartilhadas / LUNs; também suporta discos rígidos auto-criptografados (SED), abrangendo TCG-OPAL, TCG-Enterprise, além do TCG-Ruby projetado especificamente para novas tecnologias de armazenamento como NVMe, permitindo que a criptografia e descriptografia dos dados sejam realizadas diretamente pelo controlador do disco rígido, de modo que nem o sistema operacional nem usuários não autorizados possam acessar a chave de criptografia, e não consome recursos adicionais do host. O estágio de transmissão pode ser protegido por assinatura de criptografia SMB e criptografia de transmissão ponta a ponta para proteger os dados. Isso garante que dados sensíveis estejam protegidos tanto na transmissão quanto no armazenamento em repouso.
Logs de auditoria: consulta única para rastreabilidade completa
A ISO 27001 exige o estabelecimento de logs para atividades de usuários, eventos excepcionais e incidentes de segurança da informação, com revisões regulares (A.8.15). O QTS/QuTS hero suporta registro de acesso de usuários e eventos do sistema. Para um NAS único, não é necessário configuração adicional; ao gerenciar múltiplos NAS, é possível habilitar o QuLog Service para coletar e consolidar logs centralmente, suportando marcação e busca avançada sem necessidade de agregação entre sistemas.
Conclusão: Escolha QNAP para preencher a lacuna entre listas de controle e auditorias presenciais
Ao implementar a ISO 27001, a escolha do modelo, arquitetura de backup e escala HA/Scale-out ainda devem ser ajustadas conforme o escopo real da auditoria, volume de dados e orçamento da empresa; não existe uma configuração única para organizações de todos os tamanhos. Com a arquitetura flexível de sistemas e a linha completa de produtos da QNAP, podemos ajudar empresas de todos os portes a transformar os requisitos da ISO 27001 em defesas técnicas práticas, construindo uma arquitetura de proteção de dados segura e escalável.
Se você tem necessidades de planejamento, escolha de modelo ou personalização para implementação, entre em contato com consultores de vendas ou técnicos da QNAP para planejar a combinação de produtos mais adequada ao seu escopo de auditoria real.


 6 mins de leitura