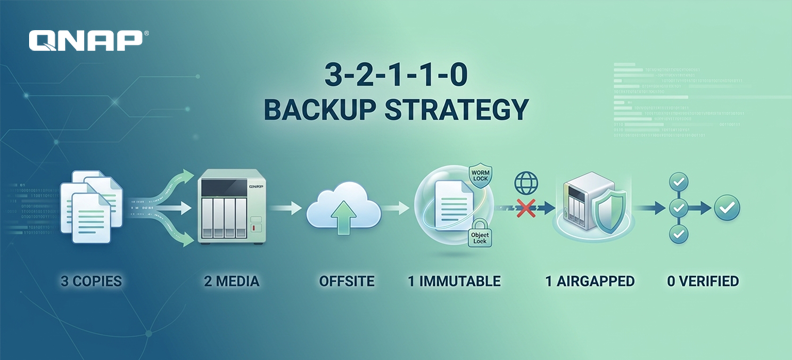
Key takeaway: Many technical controls in ISO 27001:2022 can be directly implemented with QNAP products
For enterprise clients, government tenders, and even cybersecurity insurance underwriting, ISO 27001 has become a necessary requirement for cooperation. The latest version, ISO 27001:2022 Annex A, lists the control items that organizations should evaluate and adopt, including technical controls directly related to datastorage, such as access management, backup and restore, anti-tampering, system redundancy, encryption, and audit logs. Many QNAP products are natively equipped with or can directly enable these features, helping enterprises provide the technical control evidence required for ISO 27001 audits.
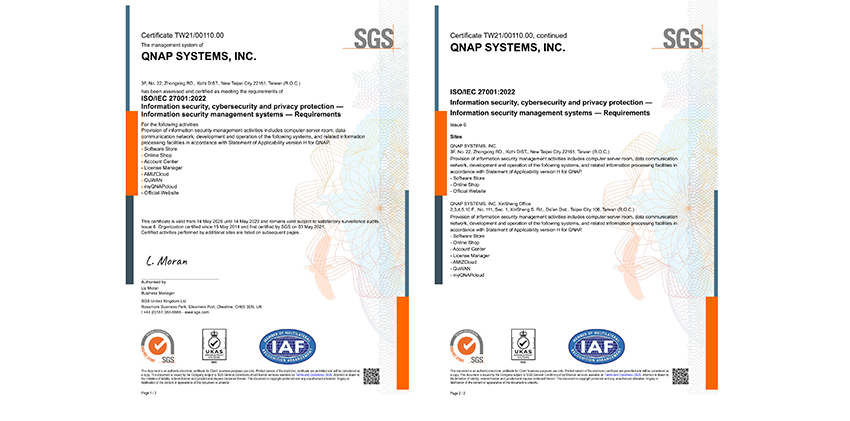
The target of ISO 27001 certification is the organization's Information Security Management System (ISMS). Although no single product can be “certified” or “achieve” certification, choosing the right storageunit allows you to provide corresponding mechanisms and records for each technical control item during audits.
Extended reading: Download the QNAP data Protection Solution Guide
Comparison Table: ISO 27001 Control Requirements and QNAP Product Compliance Mapping
| ISO 27001 Control Items and Requirements Overview |
QNAP Provides |
Achievement Results |
| A.5.15 / A.5.18 / A.8.3: Access to storage control information and systems should be restricted according to business and security requirements, and privileges should only be granted to authorized users. |
RBAC role-based access control, AD/Azure AD/LDAP integration |
Only authorized users can store, back up, restoredata |
| A.8.2 / A.8.5: Special privileges and secure authentication Special access privileges (such as administrator accounts) should be strictly managed, and secure authentication mechanisms should be implemented according to policy |
QNAP Authenticator Multi-factor authentication (MFA), SSO integration |
Additional authentication barriers for high-privilege accounts to reduce the risk of credential leakage |
| A.8.13: Information backup must be planned, implemented, and regularly tested to ensure data can be restored after loss or damage. |
HDP for PC/VM can back up PC/Server, VMware, and Hyper-V to QNAP NAS; HDP Recovery Media Creator can import backups for Virtualization Station boot verification. |
data can be restored from a replica after loss or damage, and the recoverability of the backup can be verified by actual boot testing, not just by checking file integrity. |
| A.8.13 Extension: storage layer integrity. |
ZFS end-to-end verification and self-healing. |
Silent data corruption (silent corruption) on the backup source and backup target will be automatically detected and repaired. |
| A.5.33 / A.8.13: Record protection and prevention of tampering—records should be protected to prevent unauthorized alteration, deletion, or loss |
QuTS hero WORM quick snapshot locking; QuObjects S3 Object Lock (Veeam Ready – Object with Immutability Certification, applicable to QTS and QuTS hero) |
During the retention perioddatacannot be modified or deleted, not even by administrators |
| A.8.14: Information processing facilities should have sufficient redundancy to meet availability requirements. |
Dual active (Active-Active) controllers NAS and Active-Passive high availability solutions |
automatically failover in the event of a single controller or single point of failure, ensuring uninterrupted service |
| A.8.24: Cryptographic controls should be determined and implemented according to risk to protect the confidentiality and integrity of information. |
Shared data folder/LUN encryption (AES-256); SED self-encrypting hard disk drives (TCG-OPAL, TCG-Enterprise, TCG-Ruby); SMB transmission encryption signature. |
Sensitive data is protected during both transmission and at rest storage stages. SED encryption and decryption are handled by the hard disk drives controller, not occupying host computing resources. |
| A.8.15: Log records should be established to record user activities, exception events, and information security incidents, and regularly review |
QuLog Center centralized log management |
so that during audits, complete abnormal activity records can be retrieved in a single query |
Comprehensive access control
ISO 27001 requires that access to information and systems be restricted according to business and security needs, with permissions granted only to authorized users (A.5.15, A.5.18, A.8.3). QNAP NAS supports establishing role-based access control (RBAC) groups and integrates with AD, Azure AD, or LDAP, allowing permission changes to be managed directly within the original domain account system, without the need to maintain a separate user list on NAS.
For privileged accounts such as administrators (A.8.2), QNAP provides Authenticator multi-factor authentication (MFA) and SSO integration, making access to high-privilege accounts even more secure.
Extended reading: QNAP NAS privilege management and System Management
Data backup and restore
ISO 27001 requires that backups must be planned, implemented, and regularly tested to ensure that data can be restored after loss or damage (A.8.13). Through HDP for PC/VM, Windows PC/Server and VMware, Hyper-V virtual machine data backups can be made to QNAP NAS, and HDP Recovery Media Creator can be used to import backups into Virtualization Station for boot verification, ensuring that the backup can truly restore. HDP for Business further automates this verification process, and with Video Verification, the boot process of the restored VM is recorded, providing the most direct evidence for backup verification during audits.
Storage layer integrity: ZFS static data damage is automatically detected and automatically repaired
In addition to data backup, QNAP provides data security protection that exceeds the requirements of clause A.8.13. The ZFS file system of QuTS hero calculates a checksum for each block when writing data, and stores the checksum in the upper layer, within the index structure pointing to this block, rather than together with data. This way, the checksum will not be damaged together with data, forming a hierarchical verifiable check chain. During reading, the system automatically compares, and if a mismatch is found, it uses the same-level or mirrored copy to repair the damaged block. This proactive self-healing capability not only achieves automated maintenance without manual intervention, but also provides enterprises with data protection that surpasses basic backup requirements.
WORM (Write Once Read Many) tamper-proof: data immutability
Backup ensures that after data loss, there is a copy available for restore, and ZFS verifies and ensures that the copy itself will not be silently corrupted. However, neither of these can prevent "intentional deletion or tampering by malicious actors." ISO 27001 requires that records be protected to prevent unauthorized tampering, deletion, or loss (A.5.33), and the recoverability of backups is also extended to tamper-proofing (A.8.13).
QuTS hero NAS operating systems provide regulatory-level immutability protection: set the WORM retention period for data folder that needs protection, and within the period, no one (including administrators) can modify or delete it. Compared to application-layer simulated locking, QuTS hero's WORM is enforced at the file system layer and is not affected by storage protocols.
On the object storage side, QuObjects' S3 Object Lock is also policy-based (specifying Bucket and retention rules), and has obtained Veeam Ready - Object with Immutability Certification, suitable for QTS and QuTS hero operating systems.
Learn More: QNAP Immutabilitystorage, Immutable Backup, and Immutable Snapshot
System redundancy and high availability: automatic failover in case of failure, reducing service interruptions
ISO 27001 requires that information processing facilities have sufficient redundancy to meet availability requirements (A.8.14). This does not simply mean keeping several extra copies of data, but that the system itself must be able to continue providing services in the event of component failure. QNAP offers the following high availability solutions.
-
Dual Controller Architecture: ES1686dc R2 and other model adopt a dual active (Active-Active) controller design, equipped with the same ZFS-based QES operating system. Both controllers operate simultaneously, and if one fails, the other automatically takes over. NVRAM modules are included to reduce the risk of data loss during power outages.
-
Dual Machine Failover: QuTS hero model can be configured with High Availability Manager, allowing two independent NAS to form an Active-Passive cluster for mutual backup. When the primary machine encounters an issue, the backup machine automatically takes over services.
-
Scale-out Cluster Architecture: QNAP Horizontal Expansionstorage Solution adopts the QuTS MEGA operating system, allowing you to form a cluster with as few as 3 nodes and expand up to 96 nodes; through erasure coding, multiple nodes can fail simultaneously without data lossdata, and in the event of node failure, the system automatically detects, rebuildsdata, and migrates services, making it suitable for PB-leveldata high-availability and flexible expansion requirements.
Encryption Protection: Software encryption and hardware SED, comprehensive security
ISO 27001 requires the establishment and implementation of encryption rules based on risk, to protect the confidentiality and integrity of information (A.8.24).
QNAP provides AES-256 encryption for shared data folder / LUNs; it also supports self-encrypting hard disk drives (SED), covering TCG-OPAL, TCG-Enterprise, as well as TCG-Ruby designed specifically for new-generation storage technologies such as NVMe, allowing data encryption and decryption to be handled directly by the hard disk drives controller, so that neither the operating system nor unauthorized users can access the encryption key, and it does not consume additional host computing resources. The transmission stage can be protected by SMB signature encryption and end-to-end transmission encryption to safeguard data. This ensures that sensitive data is protected during both transmission and at-rest storage stages.
Audit logs: One-time query for complete traceability
ISO 27001 requires the establishment of logs for user activities, exceptional events, and information security incidents, with regular reviews (A.8.15). QTS/QuTS hero supports logging of user access and system events. For a single NAS, no additional configuration is needed; when managing multiple NAS, you can enable QuLog Service to centrally collect and consolidate logs, supporting tagging and advanced search without the need to aggregate across systems.
Conclusion: Choose QNAP to Bridge the Gap Between Control Checklists and On-Site Audits
When implementing ISO 27001, model selection, backup architecture, and HA/Scale-out scale must still be adjusted according to the actual audit scope, data volume, and budget of the enterprise; there is no one-size-fits-all configuration for organizations of all sizes. With QNAP's flexible system architecture and comprehensive product line, we can help enterprises of all sizes transform ISO 27001 requirements into practical technical defenses, building a data protection architecture that is both secure and scalable.
If you have planning, model selection, or customization requirements for implementation, please feel free to contact QNAP sales or technical consultants to plan the most suitable product combination based on your actual audit scope.
Point clé : De nombreux contrôles techniques de l’ISO 27001:2022 peuvent être mis en œuvre directement avec les produits QNAP
Pour les clients entreprises, les appels d’offres gouvernementaux et même la souscription d’assurances cybersécurité, l’ISO 27001 est devenue une exigence incontournable pour la coopération. La dernière version, ISO 27001:2022 Annexe A, liste les éléments de contrôle que les organisations doivent évaluer et adopter, incluant des contrôles techniques directement liés au stockage de données, tels que la gestion des accès, la sauvegarde et la restauration, l’anti-altération, la redondance système, le chiffrement et les journaux d’audit. De nombreux produits QNAP intègrent nativement ou permettent d’activer directement ces fonctionnalités, aidant les entreprises à fournir les preuves de contrôle technique requises lors des audits ISO 27001.
La cible de la certification ISO 27001 est le Système de Management de la Sécurité de l’Information (SMSI) de l’organisation. Bien qu’aucun produit ne puisse être « certifié » ou « obtenir » la certification, choisir la bonne unité de stockage permet de fournir les mécanismes et les registres correspondants pour chaque élément de contrôle technique lors des audits.
Lecture complémentaire : Télécharger le Guide de Solution de Protection des Données QNAP
Tableau comparatif : Exigences de contrôle ISO 27001 et correspondance de conformité des produits QNAP
| Aperçu des éléments et exigences de contrôle ISO 27001 |
QNAP fournit |
Résultats obtenus |
| A.5.15 / A.5.18 / A.8.3 : L’accès aux informations et systèmes de stockage doit être restreint selon les besoins métier et sécurité, et les privilèges accordés uniquement aux utilisateurs autorisés. |
Contrôle d’accès basé sur les rôles (RBAC), intégration AD/Azure AD/LDAP |
Seuls les utilisateurs autorisés peuvent stocker, sauvegarder, restaurer les données |
| A.8.2 / A.8.5 : Privilèges spéciaux et authentification sécurisée Les privilèges d’accès spéciaux (comme les comptes administrateur) doivent être strictement gérés, et des mécanismes d’authentification sécurisée mis en œuvre selon la politique |
QNAP Authenticator Authentification multi-facteurs (MFA), intégration SSO |
Barrières d’authentification supplémentaires pour les comptes à privilèges élevés afin de réduire le risque de fuite d’identifiants |
| A.8.13 : La sauvegarde des informations doit être planifiée, mise en œuvre et testée régulièrement pour garantir la restauration des données après perte ou dommage. |
HDP pour PC/VM permet de sauvegarder PC/Serveur, VMware et Hyper-V sur NAS QNAP ; HDP Recovery Media Creator permet d’importer les sauvegardes pour vérification du démarrage sur Virtualization Station. |
Les données peuvent être restaurées à partir d’une copie après perte ou dommage, et la récupérabilité de la sauvegarde peut être vérifiée par un test de démarrage réel, pas seulement par vérification de l’intégrité des fichiers. |
| Extension A.8.13 : intégrité de la couche de stockage. |
Vérification de bout en bout et auto-réparation ZFS. |
La corruption silencieuse des données (silent corruption) sur la source et la cible de sauvegarde sera automatiquement détectée et réparée. |
| A.5.33 / A.8.13 : Protection des registres et prévention de l’altération—les registres doivent être protégés contre toute modification, suppression ou perte non autorisée |
QuTS hero WORM verrouillage rapide des snapshots ; QuObjects S3 Object Lock (Veeam Ready – Object avec certification d’immutabilité, applicable à QTS et QuTS hero) |
Pendant la période de rétention, les données ne peuvent être modifiées ou supprimées, même par les administrateurs |
| A.8.14 : Les installations de traitement de l’information doivent disposer d’une redondance suffisante pour répondre aux exigences de disponibilité. |
NAS à double contrôleur actif (Active-Active) et solutions de haute disponibilité Active-Passive |
Basculement automatique en cas de défaillance d’un contrôleur ou d’un point unique, garantissant un service ininterrompu |
| A.8.24 : Les contrôles cryptographiques doivent être déterminés et mis en œuvre selon le risque pour protéger la confidentialité et l’intégrité des informations. |
Chiffrement des dossiers/LUN partagés (AES-256) ; disques durs auto-chiffrants SED (TCG-OPAL, TCG-Enterprise, TCG-Ruby) ; chiffrement de transmission SMB par signature. |
Les données sensibles sont protégées lors des phases de transmission et de stockage. Le chiffrement/déchiffrement SED est géré par le contrôleur du disque dur, sans solliciter les ressources de l’hôte. |
| A.8.15 : Des journaux doivent être établis pour enregistrer les activités des utilisateurs, les événements exceptionnels et les incidents de sécurité, et être régulièrement examinés |
QuLog Center gestion centralisée des journaux |
Ainsi, lors des audits, des registres complets d’activités anormales peuvent être récupérés en une seule requête |
Contrôle d’accès complet
L’ISO 27001 exige que l’accès aux informations et systèmes soit restreint selon les besoins métier et sécurité, avec des permissions accordées uniquement aux utilisateurs autorisés (A.5.15, A.5.18, A.8.3). Les NAS QNAP permettent de créer des groupes RBAC et s’intègrent à AD, Azure AD ou LDAP, permettant de gérer les changements de permissions directement dans le système de comptes de domaine d’origine, sans avoir à maintenir une liste d’utilisateurs séparée sur le NAS.
Pour les comptes à privilèges tels que les administrateurs (A.8.2), QNAP propose Authenticator avec authentification multi-facteurs (MFA) et intégration SSO, rendant l’accès aux comptes à privilèges élevés encore plus sécurisé.
Lecture complémentaire : Gestion des privilèges et gestion du système NAS QNAP
Sauvegarde et restauration des données
L’ISO 27001 exige que les sauvegardes soient planifiées, mises en œuvre et testées régulièrement pour garantir la restauration des données après perte ou dommage (A.8.13). Grâce à HDP pour PC/VM, les sauvegardes de données de PC/Serveur Windows et de machines virtuelles VMware, Hyper-V peuvent être réalisées sur NAS QNAP, et HDP Recovery Media Creator permet d’importer les sauvegardes dans Virtualization Station pour vérification du démarrage, garantissant que la sauvegarde permet réellement la restauration. HDP for Business automatise encore ce processus de vérification, et avec Video Verification, le processus de démarrage de la VM restaurée est enregistré, fournissant la preuve la plus directe lors des audits.
Intégrité de la couche de stockage : Les dommages statiques sur ZFS sont détectés et réparés automatiquement
En plus de la sauvegarde, QNAP offre une protection des données qui dépasse les exigences de la clause A.8.13. Le système de fichiers ZFS de QuTS hero calcule une somme de contrôle pour chaque bloc lors de l’écriture des données, et stocke la somme dans la couche supérieure, dans la structure d’index pointant vers ce bloc, plutôt qu’avec les données. Ainsi, la somme de contrôle ne sera pas endommagée avec les données, formant une chaîne de vérification hiérarchique. Lors de la lecture, le système compare automatiquement, et en cas de discordance, il utilise la copie de même niveau ou miroir pour réparer le bloc endommagé. Cette capacité proactive d’auto-réparation permet une maintenance automatisée sans intervention manuelle, et offre aux entreprises une protection des données qui dépasse les exigences de sauvegarde de base.
WORM (Write Once Read Many) anti-altération : immutabilité des données
La sauvegarde garantit qu’après une perte de données, une copie est disponible pour la restauration, et ZFS vérifie et garantit que la copie elle-même ne sera pas corrompue silencieusement. Cependant, aucune de ces solutions ne peut empêcher « la suppression ou l’altération intentionnelle par des acteurs malveillants ». L’ISO 27001 exige que les registres soient protégés contre toute altération, suppression ou perte non autorisée (A.5.33), et la récupérabilité des sauvegardes s’étend aussi à la protection contre l’altération (A.8.13).
Les systèmes d’exploitation NAS QuTS hero offrent une protection d’immutabilité réglementaire : définissez la période de rétention WORM pour le dossier de données à protéger, et pendant cette période, personne (y compris les administrateurs) ne peut le modifier ou le supprimer. Par rapport au verrouillage simulé au niveau applicatif, le WORM de QuTS hero est appliqué au niveau du système de fichiers et n’est pas affecté par les protocoles de stockage.
Côté stockage objet, le S3 Object Lock de QuObjects est également basé sur une politique (spécification du Bucket et des règles de rétention), et a obtenu la certification Veeam Ready - Object avec immutabilité, adaptée aux systèmes QTS et QuTS hero.
En savoir plus : Stockage immuable QNAP, sauvegarde immuable et snapshot immuable
Redondance système et haute disponibilité : basculement automatique en cas de défaillance, réduction des interruptions de service
L’ISO 27001 exige que les installations de traitement de l’information disposent d’une redondance suffisante pour répondre aux exigences de disponibilité (A.8.14). Cela ne signifie pas simplement conserver plusieurs copies de données, mais que le système doit pouvoir continuer à fournir des services en cas de défaillance d’un composant. QNAP propose les solutions de haute disponibilité suivantes.
-
Architecture à double contrôleur : ES1686dc R2 et d’autres modèles adoptent un design à double contrôleur actif (Active-Active), équipés du même système d’exploitation QES basé sur ZFS. Les deux contrôleurs fonctionnent simultanément, et en cas de défaillance de l’un, l’autre prend automatiquement le relais. Des modules NVRAM sont inclus pour réduire le risque de perte de données lors des coupures de courant.
-
Basculement double machine : Les modèles QuTS hero peuvent être configurés avec le High Availability Manager, permettant à deux NAS indépendants de former un cluster Active-Passive pour sauvegarde mutuelle. Lorsque la machine principale rencontre un problème, la machine de secours prend automatiquement le relais.
-
Architecture cluster scale-out : La solution d’expansion horizontale QNAP adopte le système d’exploitation QuTS MEGA, permettant de former un cluster à partir de seulement 3 nœuds et d’étendre jusqu’à 96 nœuds ; grâce au codage d’effacement, plusieurs nœuds peuvent tomber simultanément sans perte de données, et en cas de défaillance d’un nœud, le système détecte automatiquement, reconstruit les données et migre les services, adapté aux besoins de haute disponibilité et d’expansion flexible pour des volumes de données de niveau PB.
Protection par chiffrement : chiffrement logiciel et matériel SED, sécurité complète
L’ISO 27001 exige l’établissement et la mise en œuvre de règles de chiffrement selon le risque, pour protéger la confidentialité et l’intégrité des informations (A.8.24).
QNAP propose le chiffrement AES-256 pour les dossiers/LUN partagés ; il prend également en charge les disques durs auto-chiffrants (SED), couvrant TCG-OPAL, TCG-Enterprise, ainsi que TCG-Ruby conçu pour les nouvelles technologies de stockage telles que NVMe, permettant au contrôleur du disque dur de gérer directement le chiffrement et le déchiffrement des données, de sorte que ni le système d’exploitation ni les utilisateurs non autorisés ne puissent accéder à la clé de chiffrement, et cela ne consomme pas de ressources supplémentaires de l’hôte. La phase de transmission peut être protégée par le chiffrement de signature SMB et le chiffrement de transmission de bout en bout pour sécuriser les données. Cela garantit que les données sensibles sont protégées lors des phases de transmission et de stockage.
Journaux d’audit : traçabilité complète en une seule requête
L’ISO 27001 exige la création de journaux pour les activités des utilisateurs, les événements exceptionnels et les incidents de sécurité, avec des examens réguliers (A.8.15). QTS/QuTS hero prend en charge la journalisation des accès utilisateurs et des événements système. Pour un NAS unique, aucune configuration supplémentaire n’est nécessaire ; lors de la gestion de plusieurs NAS, vous pouvez activer le QuLog Service pour collecter et consolider les journaux de façon centralisée, avec prise en charge du taggage et de la recherche avancée sans avoir à agréger entre systèmes.
Conclusion : Choisissez QNAP pour combler l’écart entre les listes de contrôle et les audits sur site
Lors de la mise en œuvre de l’ISO 27001, le choix du modèle, l’architecture de sauvegarde et l’échelle HA/Scale-out doivent être adaptés à la portée réelle de l’audit, au volume de données et au budget de l’entreprise ; il n’existe pas de configuration universelle pour toutes les tailles d’organisation. Grâce à l’architecture système flexible et à la gamme complète de produits QNAP, nous aidons les entreprises de toutes tailles à transformer les exigences ISO 27001 en défenses techniques concrètes, construisant une architecture de protection des données à la fois sécurisée et évolutive.
Si vous avez des besoins de planification, de choix de modèle ou de personnalisation pour la mise en œuvre, n’hésitez pas à contacter les équipes commerciales ou consultants techniques QNAP pour planifier la combinaison de produits la plus adaptée à votre portée d’audit réelle.


 6 min de lecture