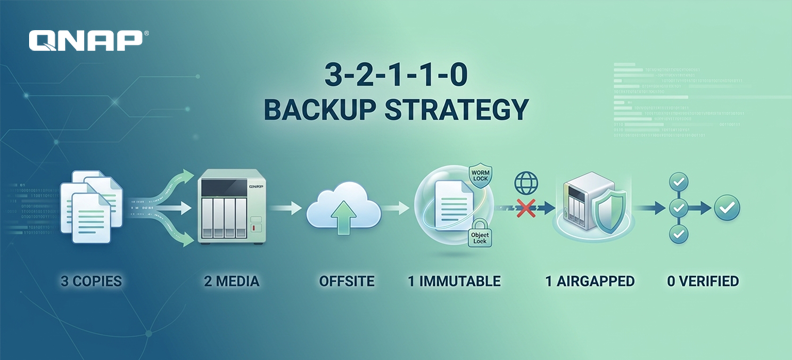
Key takeaway: Many technical controls in ISO 27001:2022 can be directly implemented with QNAP products
For enterprise clients, government tenders, and even cybersecurity insurance underwriting, ISO 27001 has become a necessary requirement for cooperation. The latest version, ISO 27001:2022 Annex A, lists the control items that organizations should evaluate and adopt, including technical controls directly related to datastorage, such as access management, backup and restore, anti-tampering, system redundancy, encryption, and audit logs. Many QNAP products are natively equipped with or can directly enable these features, helping enterprises provide the technical control evidence required for ISO 27001 audits.
The target of ISO 27001 certification is the organization's Information Security Management System (ISMS). Although no single product can be “certified” or “achieve” certification, choosing the right storageunit allows you to provide corresponding mechanisms and records for each technical control item during audits.
Extended reading: Download the QNAP data Protection Solution Guide
Comparison Table: ISO 27001 Control Requirements and QNAP Product Compliance Mapping
| ISO 27001 Control Items and Requirements Overview |
QNAP Provides |
Achievement Results |
| A.5.15 / A.5.18 / A.8.3: Access to storage control information and systems should be restricted according to business and security requirements, and privileges should only be granted to authorized users. |
RBAC role-based access control, AD/Azure AD/LDAP integration |
Only authorized users can store, back up, restoredata |
| A.8.2 / A.8.5: Special privileges and secure authentication Special access privileges (such as administrator accounts) should be strictly managed, and secure authentication mechanisms should be implemented according to policy |
QNAP Authenticator Multi-factor authentication (MFA), SSO integration |
Additional authentication barriers for high-privilege accounts to reduce the risk of credential leakage |
| A.8.13: Information backup must be planned, implemented, and regularly tested to ensure data can be restored after loss or damage. |
HDP for PC/VM can back up PC/Server, VMware, and Hyper-V to QNAP NAS; HDP Recovery Media Creator can import backups for Virtualization Station boot verification. |
data can be restored from a replica after loss or damage, and the recoverability of the backup can be verified by actual boot testing, not just by checking file integrity. |
| A.8.13 Extension: storage layer integrity. |
ZFS end-to-end verification and self-healing. |
Silent data corruption (silent corruption) on the backup source and backup target will be automatically detected and repaired. |
| A.5.33 / A.8.13: Record protection and prevention of tampering—records should be protected to prevent unauthorized alteration, deletion, or loss |
QuTS hero WORM quick snapshot locking; QuObjects S3 Object Lock (Veeam Ready – Object with Immutability Certification, applicable to QTS and QuTS hero) |
During the retention perioddatacannot be modified or deleted, not even by administrators |
| A.8.14: Information processing facilities should have sufficient redundancy to meet availability requirements. |
Dual active (Active-Active) controllers NAS and Active-Passive high availability solutions |
automatically failover in the event of a single controller or single point of failure, ensuring uninterrupted service |
| A.8.24: Cryptographic controls should be determined and implemented according to risk to protect the confidentiality and integrity of information. |
Shared data folder/LUN encryption (AES-256); SED self-encrypting hard disk drives (TCG-OPAL, TCG-Enterprise, TCG-Ruby); SMB transmission encryption signature. |
Sensitive data is protected during both transmission and at rest storage stages. SED encryption and decryption are handled by the hard disk drives controller, not occupying host computing resources. |
| A.8.15: Log records should be established to record user activities, exception events, and information security incidents, and regularly review |
QuLog Center centralized log management |
so that during audits, complete abnormal activity records can be retrieved in a single query |
Comprehensive access control
ISO 27001 requires that access to information and systems be restricted according to business and security needs, with permissions granted only to authorized users (A.5.15, A.5.18, A.8.3). QNAP NAS supports establishing role-based access control (RBAC) groups and integrates with AD, Azure AD, or LDAP, allowing permission changes to be managed directly within the original domain account system, without the need to maintain a separate user list on NAS.
For privileged accounts such as administrators (A.8.2), QNAP provides Authenticator multi-factor authentication (MFA) and SSO integration, making access to high-privilege accounts even more secure.
Extended reading: QNAP NAS privilege management and System Management
Data backup and restore
ISO 27001 requires that backups must be planned, implemented, and regularly tested to ensure that data can be restored after loss or damage (A.8.13). Through HDP for PC/VM, Windows PC/Server and VMware, Hyper-V virtual machine data backups can be made to QNAP NAS, and HDP Recovery Media Creator can be used to import backups into Virtualization Station for boot verification, ensuring that the backup can truly restore. HDP for Business further automates this verification process, and with Video Verification, the boot process of the restored VM is recorded, providing the most direct evidence for backup verification during audits.
Storage layer integrity: ZFS static data damage is automatically detected and automatically repaired
In addition to data backup, QNAP provides data security protection that exceeds the requirements of clause A.8.13. The ZFS file system of QuTS hero calculates a checksum for each block when writing data, and stores the checksum in the upper layer, within the index structure pointing to this block, rather than together with data. This way, the checksum will not be damaged together with data, forming a hierarchical verifiable check chain. During reading, the system automatically compares, and if a mismatch is found, it uses the same-level or mirrored copy to repair the damaged block. This proactive self-healing capability not only achieves automated maintenance without manual intervention, but also provides enterprises with data protection that surpasses basic backup requirements.
WORM (Write Once Read Many) tamper-proof: data immutability
Backup ensures that after data loss, there is a copy available for restore, and ZFS verifies and ensures that the copy itself will not be silently corrupted. However, neither of these can prevent "intentional deletion or tampering by malicious actors." ISO 27001 requires that records be protected to prevent unauthorized tampering, deletion, or loss (A.5.33), and the recoverability of backups is also extended to tamper-proofing (A.8.13).
QuTS hero NAS operating systems provide regulatory-level immutability protection: set the WORM retention period for data folder that needs protection, and within the period, no one (including administrators) can modify or delete it. Compared to application-layer simulated locking, QuTS hero's WORM is enforced at the file system layer and is not affected by storage protocols.
On the object storage side, QuObjects' S3 Object Lock is also policy-based (specifying Bucket and retention rules), and has obtained Veeam Ready - Object with Immutability Certification, suitable for QTS and QuTS hero operating systems.
Learn More: QNAP Immutabilitystorage, Immutable Backup, and Immutable Snapshot
System redundancy and high availability: automatic failover in case of failure, reducing service interruptions
ISO 27001 requires that information processing facilities have sufficient redundancy to meet availability requirements (A.8.14). This does not simply mean keeping several extra copies of data, but that the system itself must be able to continue providing services in the event of component failure. QNAP offers the following high availability solutions.
-
Dual Controller Architecture: ES1686dc R2 and other model adopt a dual active (Active-Active) controller design, equipped with the same ZFS-based QES operating system. Both controllers operate simultaneously, and if one fails, the other automatically takes over. NVRAM modules are included to reduce the risk of data loss during power outages.
-
Dual Machine Failover: QuTS hero model can be configured with High Availability Manager, allowing two independent NAS to form an Active-Passive cluster for mutual backup. When the primary machine encounters an issue, the backup machine automatically takes over services.
-
Scale-out Cluster Architecture: QNAP Horizontal Expansionstorage Solution adopts the QuTS MEGA operating system, allowing you to form a cluster with as few as 3 nodes and expand up to 96 nodes; through erasure coding, multiple nodes can fail simultaneously without data lossdata, and in the event of node failure, the system automatically detects, rebuildsdata, and migrates services, making it suitable for PB-leveldata high-availability and flexible expansion requirements.
Encryption Protection: Software encryption and hardware SED, comprehensive security
ISO 27001 requires the establishment and implementation of encryption rules based on risk, to protect the confidentiality and integrity of information (A.8.24).
QNAP provides AES-256 encryption for shared data folder / LUNs; it also supports self-encrypting hard disk drives (SED), covering TCG-OPAL, TCG-Enterprise, as well as TCG-Ruby designed specifically for new-generation storage technologies such as NVMe, allowing data encryption and decryption to be handled directly by the hard disk drives controller, so that neither the operating system nor unauthorized users can access the encryption key, and it does not consume additional host computing resources. The transmission stage can be protected by SMB signature encryption and end-to-end transmission encryption to safeguard data. This ensures that sensitive data is protected during both transmission and at-rest storage stages.
Audit logs: One-time query for complete traceability
ISO 27001 requires the establishment of logs for user activities, exceptional events, and information security incidents, with regular reviews (A.8.15). QTS/QuTS hero supports logging of user access and system events. For a single NAS, no additional configuration is needed; when managing multiple NAS, you can enable QuLog Service to centrally collect and consolidate logs, supporting tagging and advanced search without the need to aggregate across systems.
Conclusion: Choose QNAP to Bridge the Gap Between Control Checklists and On-Site Audits
When implementing ISO 27001, model selection, backup architecture, and HA/Scale-out scale must still be adjusted according to the actual audit scope, data volume, and budget of the enterprise; there is no one-size-fits-all configuration for organizations of all sizes. With QNAP's flexible system architecture and comprehensive product line, we can help enterprises of all sizes transform ISO 27001 requirements into practical technical defenses, building a data protection architecture that is both secure and scalable.
If you have planning, model selection, or customization requirements for implementation, please feel free to contact QNAP sales or technical consultants to plan the most suitable product combination based on your actual audit scope.
Kluczowe wnioski: Wiele kontroli technicznych z normy ISO 27001:2022 można bezpośrednio wdrożyć za pomocą produktów QNAP
Dla klientów korporacyjnych, przetargów rządowych, a nawet przy zawieraniu ubezpieczeń cyberbezpieczeństwa, ISO 27001 stało się niezbędnym wymogiem współpracy. Najnowsza wersja, ISO 27001:2022 Załącznik A, wymienia elementy kontroli, które organizacje powinny ocenić i wdrożyć, w tym kontrole techniczne bezpośrednio związane z przechowywaniem danych, takie jak zarządzanie dostępem, backup i przywracanie, ochrona przed manipulacją, redundancja systemowa, szyfrowanie i logi audytowe. Wiele produktów QNAP jest natywnie wyposażonych lub umożliwia bezpośrednie włączenie tych funkcji, pomagając firmom dostarczyć wymagane dowody kontroli technicznych podczas audytów ISO 27001.
Celem certyfikacji ISO 27001 jest System Zarządzania Bezpieczeństwem Informacji (ISMS) organizacji. Chociaż żaden pojedynczy produkt nie może być „certyfikowany” ani „osiągnąć” certyfikacji, wybór odpowiedniego urządzenia do przechowywania pozwala zapewnić odpowiednie mechanizmy i rejestry dla każdego elementu kontroli technicznej podczas audytów.
Dalsza lektura: Pobierz przewodnik po rozwiązaniach ochrony danych QNAP
Tabela porównawcza: Wymagania kontroli ISO 27001 i mapowanie zgodności produktów QNAP
| Przegląd elementów i wymagań kontroli ISO 27001 |
QNAP zapewnia |
Wyniki osiągnięcia |
| A.5.15 / A.5.18 / A.8.3: Dostęp do informacji i systemów przechowywania powinien być ograniczony zgodnie z wymaganiami biznesowymi i bezpieczeństwa, a uprawnienia przyznawane tylko autoryzowanym użytkownikom. |
RBAC – kontrola dostępu oparta na rolach, integracja z AD/Azure AD/LDAP |
Tylko autoryzowani użytkownicy mogą przechowywać, tworzyć kopie zapasowe i przywracać dane |
| A.8.2 / A.8.5: Specjalne uprawnienia i bezpieczna autoryzacja – specjalne uprawnienia dostępu (np. konta administratorów) powinny być ściśle zarządzane, a mechanizmy bezpiecznej autoryzacji wdrażane zgodnie z polityką |
QNAP Authenticator, uwierzytelnianie wieloskładnikowe (MFA), integracja SSO |
Dodatkowe bariery uwierzytelniania dla kont o wysokich uprawnieniach, zmniejszające ryzyko wycieku danych uwierzytelniających |
| A.8.13: Kopie zapasowe informacji muszą być zaplanowane, wdrożone i regularnie testowane, aby zapewnić możliwość przywrócenia danych po utracie lub uszkodzeniu. |
HDP dla PC/VM umożliwia backup PC/Serwera, VMware i Hyper-V na QNAP NAS; HDP Recovery Media Creator pozwala importować backupy do weryfikacji uruchamiania w Virtualization Station. |
Dane mogą być przywrócone z repliki po utracie lub uszkodzeniu, a możliwość odtworzenia backupu można zweryfikować poprzez rzeczywisty test uruchomienia, a nie tylko sprawdzenie integralności plików. |
| Rozszerzenie A.8.13: integralność warstwy przechowywania. |
ZFS – weryfikacja end-to-end i samonaprawa. |
Cicha korupcja danych (silent corruption) na źródle i celu backupu zostanie automatycznie wykryta i naprawiona. |
| A.5.33 / A.8.13: Ochrona rejestrów i zapobieganie manipulacji – rejestry powinny być chronione przed nieautoryzowaną zmianą, usunięciem lub utratą |
QuTS hero WORM – szybkie blokowanie migawek; QuObjects S3 Object Lock (Veeam Ready – Object with Immutability Certification, dotyczy QTS i QuTS hero) |
W okresie retencji danych nie można modyfikować ani usuwać, nawet przez administratorów |
| A.8.14: Urządzenia przetwarzania informacji powinny mieć wystarczającą redundancję, aby spełnić wymagania dostępności. |
NAS z podwójnymi kontrolerami (Active-Active) oraz rozwiązania wysokiej dostępności Active-Passive |
Automatyczne przełączenie w przypadku awarii pojedynczego kontrolera lub punktu, zapewniając nieprzerwaną usługę |
| A.8.24: Kontrole kryptograficzne powinny być określone i wdrożone zgodnie z ryzykiem, aby chronić poufność i integralność informacji. |
Szyfrowanie współdzielonych folderów/LUN (AES-256); dyski twarde SED z samoszyfrowaniem (TCG-OPAL, TCG-Enterprise, TCG-Ruby); szyfrowanie transmisji SMB. |
Wrażliwe dane są chronione zarówno podczas transmisji, jak i przechowywania. Szyfrowanie i deszyfrowanie SED obsługuje kontroler dysku, nie obciążając zasobów hosta. |
| A.8.15: Powinny być tworzone rejestry logów, aby rejestrować działania użytkowników, zdarzenia wyjątkowe i incydenty bezpieczeństwa informacji oraz regularnie je przeglądać |
QuLog Center – scentralizowane zarządzanie logami |
podczas audytów można w jednym zapytaniu uzyskać pełne rejestry nietypowych aktywności |
Kompleksowa kontrola dostępu
ISO 27001 wymaga, aby dostęp do informacji i systemów był ograniczony zgodnie z potrzebami biznesowymi i bezpieczeństwa, a uprawnienia przyznawane tylko autoryzowanym użytkownikom (A.5.15, A.5.18, A.8.3). QNAP NAS umożliwia tworzenie grup kontroli dostępu opartych na rolach (RBAC) oraz integrację z AD, Azure AD lub LDAP, pozwalając na zarządzanie zmianami uprawnień bezpośrednio w oryginalnym systemie kont domenowych, bez konieczności utrzymywania osobnej listy użytkowników na NAS.
Dla kont uprzywilejowanych, takich jak administratorzy (A.8.2), QNAP oferuje Authenticator z uwierzytelnianiem wieloskładnikowym (MFA) oraz integrację SSO, co dodatkowo zabezpiecza dostęp do kont o wysokich uprawnieniach.
Dalsza lektura: Zarządzanie uprawnieniami i zarządzanie systemem QNAP NAS
Backup i przywracanie danych
ISO 27001 wymaga, aby kopie zapasowe były planowane, wdrażane i regularnie testowane, by zapewnić możliwość przywrócenia danych po utracie lub uszkodzeniu (A.8.13). Dzięki HDP for PC/VM możliwe jest wykonywanie backupów danych Windows PC/Serwera oraz maszyn wirtualnych VMware, Hyper-V na QNAP NAS, a HDP Recovery Media Creator pozwala importować backupy do Virtualization Station w celu weryfikacji uruchamiania, zapewniając rzeczywistą możliwość odtworzenia backupu. HDP for Business dodatkowo automatyzuje ten proces weryfikacji, a dzięki Video Verification proces uruchamiania przywróconej maszyny wirtualnej jest nagrywany, co stanowi najbardziej bezpośredni dowód weryfikacji backupu podczas audytów.
Integralność warstwy przechowywania: ZFS automatycznie wykrywa i naprawia uszkodzenia statycznych danych
Oprócz backupu danych QNAP zapewnia ochronę danych wykraczającą poza wymagania punktu A.8.13. System plików ZFS w QuTS hero oblicza sumę kontrolną dla każdego bloku podczas zapisu danych i przechowuje ją w warstwie wyższej, w strukturze indeksu wskazującej na ten blok, a nie razem z danymi. Dzięki temu suma kontrolna nie zostanie uszkodzona razem z danymi, tworząc hierarchiczny, weryfikowalny łańcuch kontroli. Podczas odczytu system automatycznie porównuje sumy, a w przypadku rozbieżności wykorzystuje kopię na tym samym poziomie lub lustrzaną do naprawy uszkodzonego bloku. Ta proaktywna zdolność samonaprawy umożliwia nie tylko automatyczną konserwację bez interwencji ręcznej, ale także zapewnia firmom ochronę danych wykraczającą poza podstawowe wymagania backupu.
WORM (Write Once Read Many) – ochrona przed manipulacją: niezmienność danych
Backup zapewnia, że po utracie danych istnieje kopia do przywrócenia, a ZFS weryfikuje i gwarantuje, że sama kopia nie zostanie cicho uszkodzona. Jednak żadne z tych rozwiązań nie zapobiega „celowemu usunięciu lub manipulacji przez złośliwe podmioty”. ISO 27001 wymaga, aby rejestry były chronione przed nieautoryzowaną manipulacją, usunięciem lub utratą (A.5.33), a możliwość odtworzenia backupu rozszerza się również na ochronę przed manipulacją (A.8.13).
Systemy operacyjne NAS QuTS hero zapewniają ochronę niezmienności na poziomie regulacyjnym: ustaw okres retencji WORM dla folderu danych wymagającego ochrony, a w tym okresie nikt (w tym administratorzy) nie może go modyfikować ani usuwać. W porównaniu do blokowania symulowanego na poziomie aplikacji, WORM w QuTS hero jest egzekwowany na poziomie systemu plików i nie jest zależny od protokołów przechowywania.
Po stronie obiektowej, S3 Object Lock w QuObjects jest również oparty na politykach (określenie Bucket i reguł retencji) i uzyskał Veeam Ready - Object with Immutability Certification, odpowiedni dla systemów QTS i QuTS hero.
Dowiedz się więcej: QNAP Immutabilitystorage, Immutable Backup i Immutable Snapshot
Redundancja systemu i wysoka dostępność: automatyczne przełączanie w przypadku awarii, ograniczenie przerw w usługach
ISO 27001 wymaga, aby urządzenia przetwarzania informacji miały wystarczającą redundancję, by spełnić wymagania dostępności (A.8.14). Nie oznacza to jedynie posiadania kilku dodatkowych kopii danych, ale że sam system musi być w stanie kontynuować świadczenie usług w przypadku awarii komponentu. QNAP oferuje następujące rozwiązania wysokiej dostępności:
-
Architektura z podwójnym kontrolerem: ES1686dc R2 i inne modele wykorzystują konstrukcję z dwoma aktywnymi kontrolerami (Active-Active), wyposażone w ten sam system operacyjny QES oparty na ZFS. Oba kontrolery działają jednocześnie, a w przypadku awarii jednego, drugi automatycznie przejmuje zadania. Moduły NVRAM zmniejszają ryzyko utraty danych podczas awarii zasilania.
-
Przełączanie awaryjne dwóch maszyn: Modele QuTS hero można skonfigurować z High Availability Manager, umożliwiając dwóm niezależnym NAS utworzenie klastra Active-Passive do wzajemnego backupu. Gdy główna maszyna napotka problem, zapasowa automatycznie przejmuje usługi.
-
Architektura klastrowa scale-out: QNAP Horizontal Expansionstorage Solution wykorzystuje system operacyjny QuTS MEGA, umożliwiając utworzenie klastra już od 3 węzłów i rozbudowę do 96 węzłów; dzięki kodowaniu kasującemu wiele węzłów może ulec awarii jednocześnie bez utraty danych, a w przypadku awarii węzła system automatycznie wykrywa, odbudowuje dane i migruje usługi, co sprawia, że rozwiązanie nadaje się do wymagań wysokiej dostępności i elastycznej rozbudowy na poziomie PB.
Ochrona szyfrowania: Szyfrowanie programowe i sprzętowe SED – kompleksowe bezpieczeństwo
ISO 27001 wymaga ustanowienia i wdrożenia zasad szyfrowania w oparciu o ryzyko, aby chronić poufność i integralność informacji (A.8.24).
QNAP zapewnia szyfrowanie AES-256 dla współdzielonych folderów / LUN; obsługuje także dyski twarde z samoszyfrowaniem (SED), obejmujące TCG-OPAL, TCG-Enterprise oraz TCG-Ruby zaprojektowane specjalnie dla nowych technologii przechowywania, takich jak NVMe, umożliwiając szyfrowanie i deszyfrowanie danych bezpośrednio przez kontroler dysku, dzięki czemu ani system operacyjny, ani nieautoryzowani użytkownicy nie mają dostępu do klucza szyfrowania, a zasoby hosta nie są dodatkowo obciążane. Etap transmisji może być chroniony przez szyfrowanie podpisu SMB i szyfrowanie transmisji end-to-end, co zabezpiecza dane. Zapewnia to ochronę wrażliwych danych zarówno podczas transmisji, jak i przechowywania.
Logi audytowe: Pełna ścieżka audytu w jednym zapytaniu
ISO 27001 wymaga tworzenia logów działań użytkowników, zdarzeń wyjątkowych i incydentów bezpieczeństwa informacji oraz ich regularnego przeglądu (A.8.15). QTS/QuTS hero obsługuje logowanie dostępu użytkowników i zdarzeń systemowych. Dla pojedynczego NAS nie są wymagane dodatkowe konfiguracje; przy zarządzaniu wieloma NAS można włączyć QuLog Service do scentralizowanego zbierania i konsolidacji logów, z obsługą tagowania i zaawansowanego wyszukiwania bez konieczności agregacji między systemami.
Podsumowanie: Wybierz QNAP, aby połączyć listy kontrolne z audytami na miejscu
Podczas wdrażania ISO 27001 wybór modelu, architektura backupu oraz skala HA/Scale-out muszą być dostosowane do rzeczywistego zakresu audytu, wolumenu danych i budżetu firmy; nie istnieje uniwersalna konfiguracja dla wszystkich organizacji. Dzięki elastycznej architekturze systemowej i szerokiej gamie produktów QNAP możemy pomóc firmom każdej wielkości przełożyć wymagania ISO 27001 na praktyczne zabezpieczenia techniczne, budując architekturę ochrony danych, która jest zarówno bezpieczna, jak i skalowalna.
Jeśli masz potrzeby w zakresie planowania, wyboru modelu lub dostosowania wdrożenia, skontaktuj się z działem sprzedaży lub konsultantami technicznymi QNAP, aby zaplanować najbardziej odpowiednią kombinację produktów w oparciu o rzeczywisty zakres audytu.


 6 min czytania