Key takeaway: Secure by Design is the core concept of QNAP's product development process
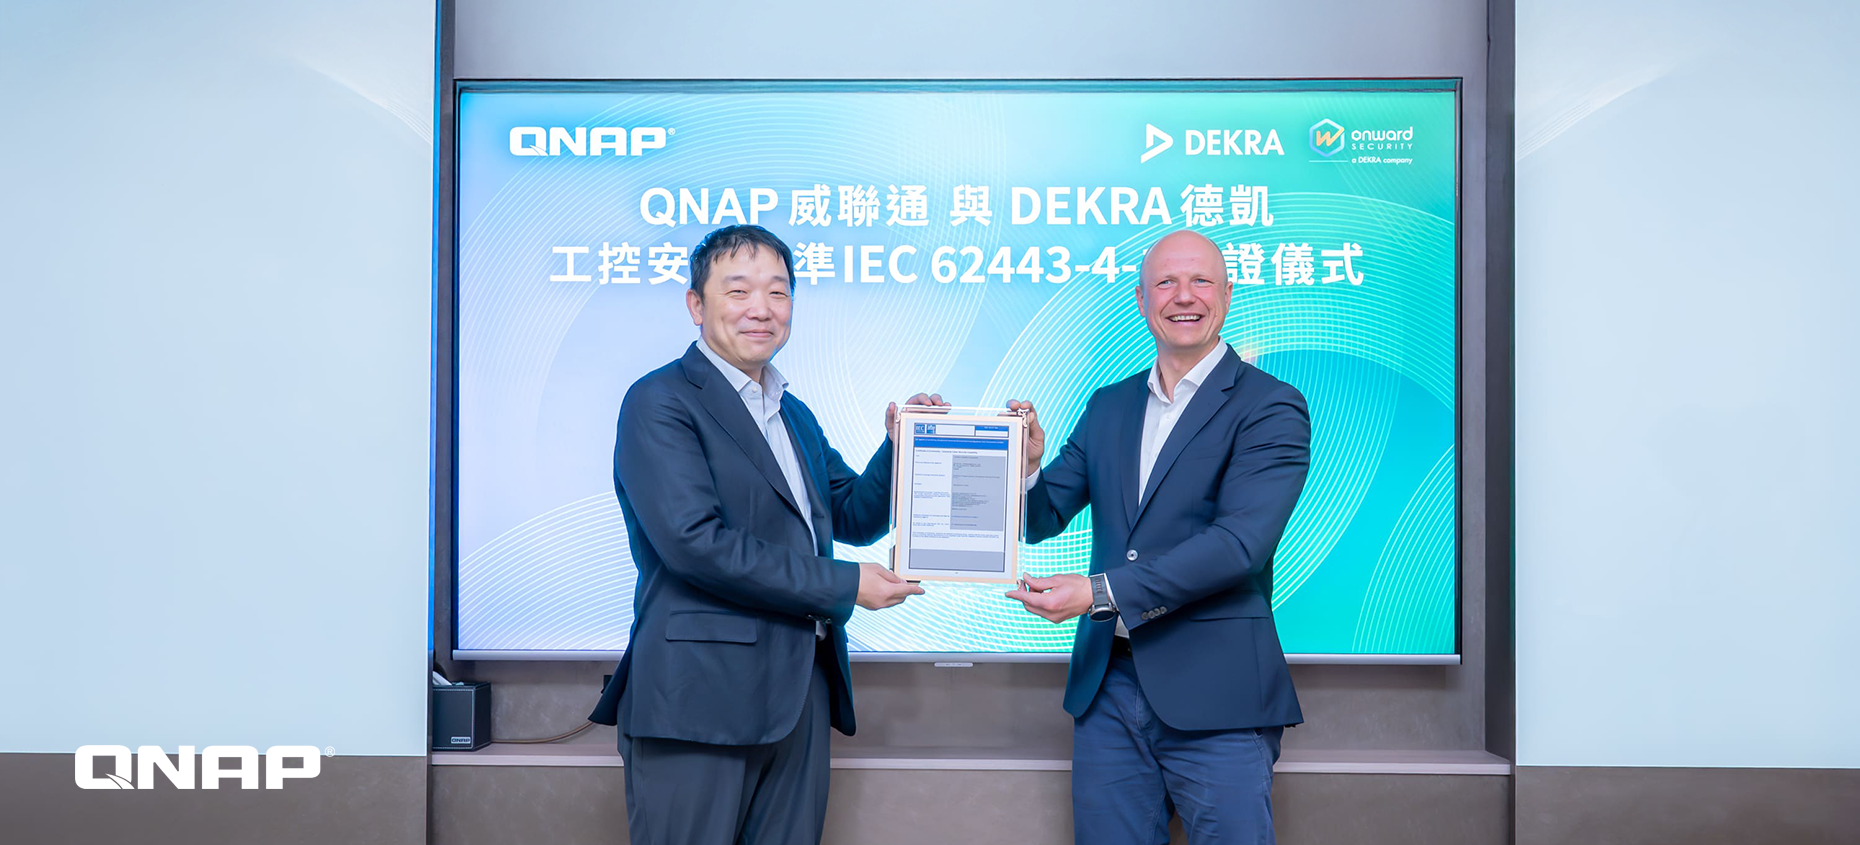
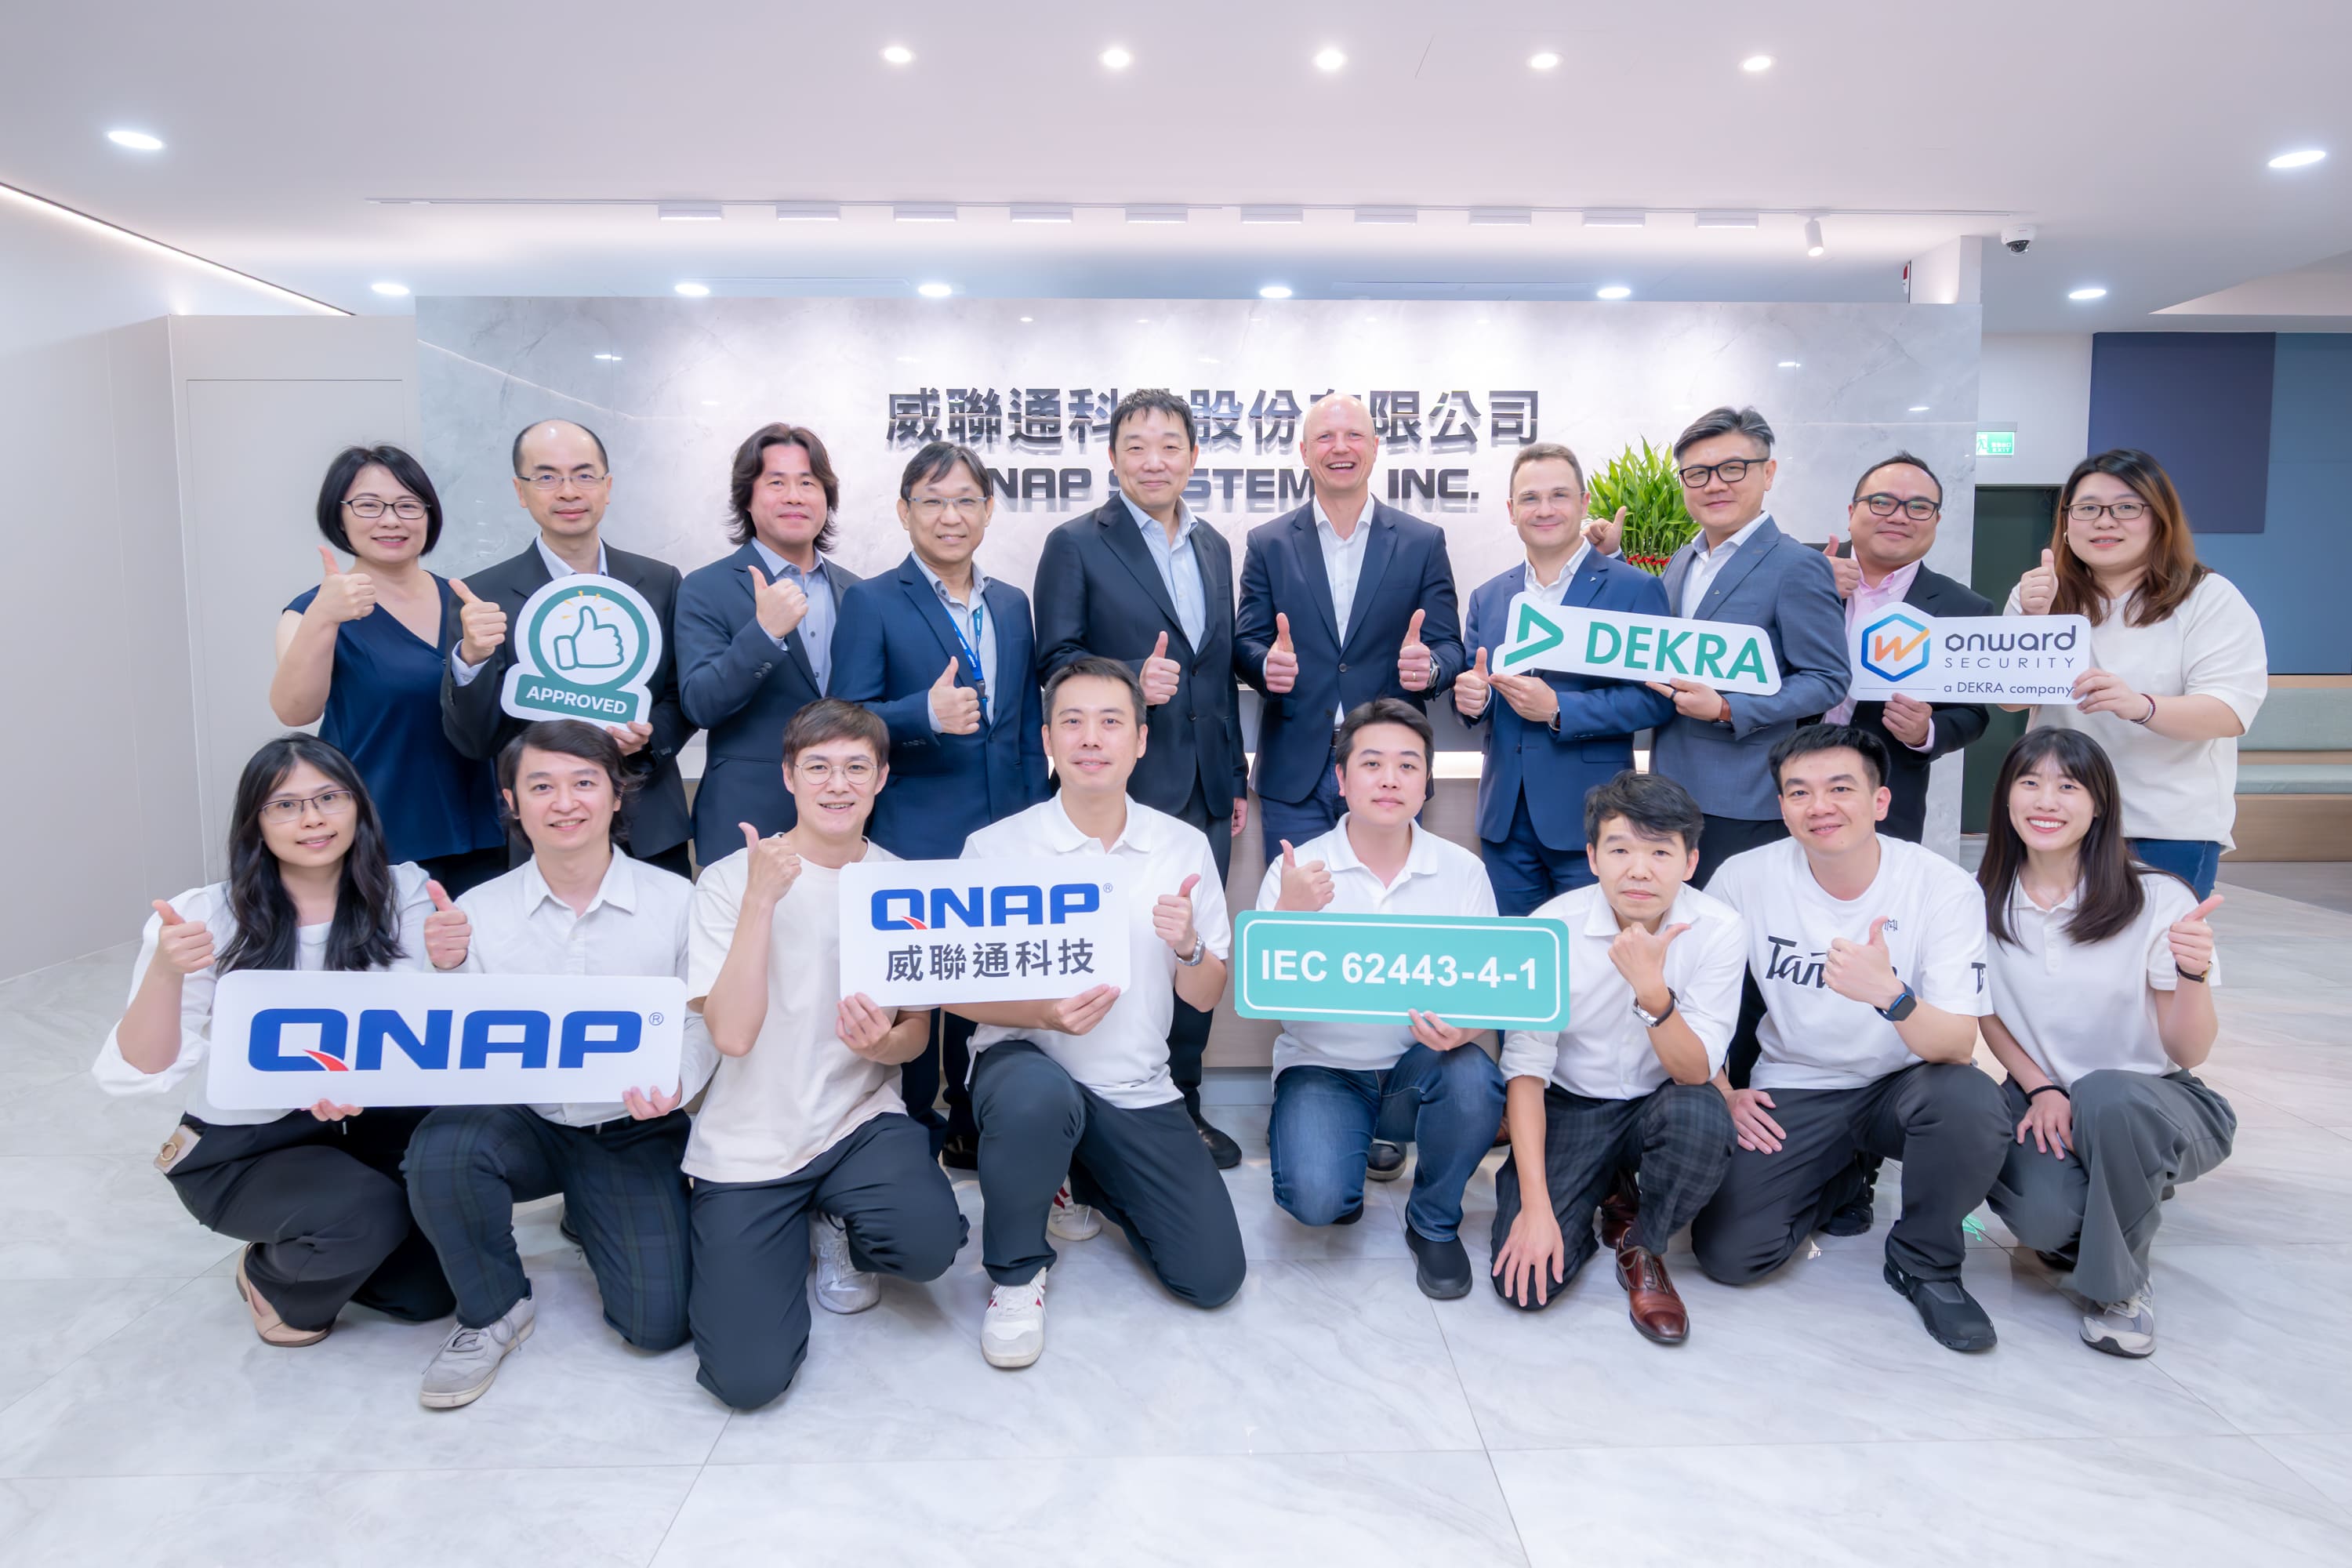
In September 2026, QNAP passed the process verification conducted by the global certification body DEKRA in accordance with the IEC 62443-4-1 standard. The core of the IEC 62443-4-1 assessment is to evaluate whether QNAP, as a supplier, can systematize and implement security requirements throughout the entire product lifecycle: from planning, design, testing, release, to ongoing maintenance. Security considerations must be built in from the very beginning (Secure by Design) of the development process.
This process validation is not limited to a single product: QNAP will continue to apply the same set of validated security development practices to every product released now and in the future, implementing secure software development (Secure SDLC).
Four verified coverage cycles: from planning to maintenance
The audit rigor of IEC 62443-4-1 is far beyond that of a one-time questionnaire review. The standard formally defines eight major secure development practices, covering Security Management, Specification of Security Requirements, Secure by Design, Secure Implementation, Security Verification and Validation Testing, Management of Security-Related Issues, Security Update Management, and Security Guidelines. It also evaluates the organization's implementation maturity according to the four-level CMMI (Capability Maturity Model Integration) model: Initial, Managed, Defined, and Improving. To pass the certification, enterprises must achieve a level of documentation, institutionalization, and cross-departmental execution that allows independent auditors to inspect each requirement in detail.
Learn about the 8 key secure development practices of the IEC 62443-4-1 standard >>
DEKRA's verification this time covers QNAP's organizational capabilities in four aspects, each of which has corresponding existing mechanisms within QNAP's current information security governance framework:
-
Secure Development Process: QNAP follows the public Secure Software Development Lifecycle (SSDLC) policy, incorporating risk assessment and threat modeling from the requirements gathering stage, and integrating them throughout architecture design and coding; the design phase must undergo security reviews covering data protection, identity authentication, access control, and encryption implementation requirements, and provides concrete secure coding standards for different programming languages; the development process introduces automated SAST (Static Application Security Testing) and DAST (Dynamic Application Security Testing) scans, complemented by penetration testing and threat model validation.
-
Information Security Risk Management: Coordinated by QNAP PSIRT (Product Security Incident Response Team), operated under a committee system, and governed by joint participation from R&D, information security, legal, customer service, and sales departments. This ensures systematic identification and assessment of information security risks throughout the product development process.
-
Security Vulnerability Management: Through a public Security Advisories notification mechanism and a Security Bounty Program, we continuously track and respond to newly discovered security vulnerabilities. For vulnerabilities reported by external researchers, QNAP PSIRT commits to completing verification and issuing a CVE number within one week.
-
Software Supply Chain Risk Management: Through the Software Supply Chain Risk Management (SSCRM) dedicated page, we publicly disclose specific practices, including maintaining SBOM (Software Bill of Materials) for QNAP NAS software and applications, using industry-standard formats such as CycloneDX and SPDX to track component composition; introducing Software Composition Analysis (SCA) and SAST automated vulnerability scanning tools into the development process, and integrating CVE data databases and CISA KEV (Known Exploited Vulnerabilities) catalog for comparison, so that third-party components and dependencies are also included in the risk management scope.
This demonstrates QNAP's organizational capability to systematize and implement security requirements throughout the entire product lifecycle, from planning to maintenance, with security governance being an established norm throughout the development process.
The supplier's own secure development capability is already within the scope of the audit.
Many compliance standards point out that when enterprises assess their own cybersecurity compliance, the security capabilities of suppliers are already part of the audit scope. For example, Article 21(2)(d) of NIS2 explicitly requires enterprises to assess the “security risks related to direct suppliers and service providers,” while Article 21(2)(e) further requires enterprises to pay attention to the secure acquisition, development, and maintenance of systems, including vulnerability management and disclosure. Possessing IEC 62443-4-1 certification is precisely the most direct third-party evidence for meeting these two requirements.
For customers who are advancing IT/OT integration and deploying in key infrastructure sectors such as smart manufacturing, energy, and transportation, this certification carries even greater significance. As NAS, edge computing unit, and IoT storage systems play an increasingly important role in these sectors, whether a supplier’s product security development process has undergone review is directly related to the overall risk exposure of the OT environment.
IEC 62443-4-1 can align with the EU Cyber Resilience Act (CRA)
The EU Cyber Resilience Act (CRA) requires that connected products ensure cybersecurity throughout their entire lifecycle. The core principles of IEC 62443-4-1 are highly consistent with those of the CRA. QNAP has obtained this certification, demonstrating that its product line is capable of meeting CRA requirements and can significantly reduce compliance risks for multinational enterprises.
Learn more: What is the EU Cyber Resilience Act (CRA)? Requirements and deadlines for NAS and Networking devices, and QNAP's approach
Comprehensive international compliance from product to operation: QNAP builds a holistic information security trust ecosystem
QNAP has obtained IEC 62443-4-1 certification, which is one of the third-party certifications accumulated in recent years. QNAP already holds multiple certifications, including ISO/IEC 27001 (Information Security Management System), ISO/IEC 27017 (Cloud Service Security Controls), ISO/IEC 27018 (Cloud Privacy Protection), and Japan's JC-STAR Level 1 (IoT Product Security Label). Now, with the addition of the IEC 62443-4-1 certification, which focuses on the "secure development process" itself, QNAP's expanding list of certifications demonstrates that its investment in information security is not just a temporary patch to meet a single regulation or customer requirement, but a long-term, systematic organizational capability building.
Visit QNAP Trust Center to view more authentication and compliance information >>
Point clé : Secure by Design est le concept central du processus de développement des produits QNAP
En septembre 2026, QNAP a réussi la vérification du processus menée par l'organisme de certification mondial DEKRA conformément à la norme IEC 62443-4-1. Le cœur de l'évaluation IEC 62443-4-1 consiste à déterminer si QNAP, en tant que fournisseur, peut systématiser et mettre en œuvre les exigences de sécurité tout au long du cycle de vie du produit : de la planification, la conception, les tests, la publication, jusqu'à la maintenance continue. Les considérations de sécurité doivent être intégrées dès le début (Secure by Design) du processus de développement.
Cette validation de processus ne se limite pas à un seul produit : QNAP continuera d'appliquer le même ensemble de pratiques de développement sécurisées validées à chaque produit publié maintenant et à l'avenir, en mettant en œuvre le développement logiciel sécurisé (Secure SDLC).
Quatre cycles de couverture vérifiés : de la planification à la maintenance
La rigueur de l'audit IEC 62443-4-1 dépasse largement celle d'une simple revue par questionnaire ponctuelle. La norme définit formellement huit grandes pratiques de développement sécurisé, couvrant la gestion de la sécurité, la spécification des exigences de sécurité, Secure by Design, la mise en œuvre sécurisée, les tests de vérification et de validation de la sécurité, la gestion des problèmes liés à la sécurité, la gestion des mises à jour de sécurité et les directives de sécurité. Elle évalue également la maturité de mise en œuvre de l'organisation selon le modèle CMMI à quatre niveaux (Capability Maturity Model Integration) : Initial, Géré, Défini et Amélioré. Pour obtenir la certification, les entreprises doivent atteindre un niveau de documentation, d'institutionnalisation et d'exécution inter-départementale permettant aux auditeurs indépendants d'inspecter chaque exigence en détail.
Découvrez les 8 principales pratiques de développement sécurisé de la norme IEC 62443-4-1 >>
La vérification de DEKRA cette fois-ci couvre les capacités organisationnelles de QNAP dans quatre aspects, chacun disposant de mécanismes existants correspondants dans le cadre actuel de gouvernance de la sécurité de l'information de QNAP :
-
Processus de développement sécurisé : QNAP suit la politique publique Secure Software Development Lifecycle (SSDLC), intégrant l'évaluation des risques et la modélisation des menaces dès la phase de collecte des exigences, et les intégrant tout au long de la conception de l'architecture et du codage ; la phase de conception doit subir des revues de sécurité couvrant la protection des données, l'authentification d'identité, le contrôle d'accès et les exigences de mise en œuvre du chiffrement, et fournit des normes concrètes de codage sécurisé pour différents langages de programmation ; le processus de développement introduit des scans automatisés SAST (Static Application Security Testing) et DAST (Dynamic Application Security Testing), complétés par des tests de pénétration et une validation du modèle de menace.
-
Gestion des risques de sécurité de l'information : coordonnée par QNAP PSIRT (Product Security Incident Response Team), opérée sous un système de comité, et gouvernée par la participation conjointe des départements R&D, sécurité de l'information, juridique, service client et ventes. Cela garantit l'identification et l'évaluation systématiques des risques de sécurité de l'information tout au long du processus de développement du produit.
-
Gestion des vulnérabilités de sécurité : grâce à un mécanisme public de notification des avis de sécurité et à un programme de récompense pour la sécurité, nous suivons et répondons en continu aux nouvelles vulnérabilités découvertes. Pour les vulnérabilités signalées par des chercheurs externes, QNAP PSIRT s'engage à compléter la vérification et à délivrer un numéro CVE dans la semaine.
-
Gestion des risques de la chaîne d'approvisionnement logicielle : via la page dédiée Software Supply Chain Risk Management (SSCRM), nous divulguons publiquement des pratiques spécifiques, notamment la maintenance du SBOM (Software Bill of Materials) pour les logiciels et applications QNAP NAS, en utilisant des formats standards de l'industrie tels que CycloneDX et SPDX pour suivre la composition des composants ; l'introduction d'outils automatisés d'analyse de composition logicielle (SCA) et de scans de vulnérabilité SAST dans le processus de développement, et l'intégration des bases de données CVE et du catalogue CISA KEV (Known Exploited Vulnerabilities) pour comparaison, afin que les composants et dépendances tiers soient également inclus dans le périmètre de gestion des risques.
Cela démontre la capacité organisationnelle de QNAP à systématiser et à mettre en œuvre les exigences de sécurité tout au long du cycle de vie du produit, de la planification à la maintenance, avec une gouvernance de la sécurité comme norme établie dans le processus de développement.
La capacité propre du fournisseur en matière de développement sécurisé est déjà dans le périmètre de l'audit.
De nombreuses normes de conformité soulignent que lorsque les entreprises évaluent leur propre conformité en cybersécurité, les capacités de sécurité des fournisseurs font déjà partie du périmètre d'audit. Par exemple, l'article 21(2)(d) de NIS2 exige explicitement que les entreprises évaluent les « risques de sécurité liés aux fournisseurs directs et aux prestataires de services », tandis que l'article 21(2)(e) exige en outre que les entreprises prêtent attention à l'acquisition, au développement et à la maintenance sécurisés des systèmes, y compris la gestion et la divulgation des vulnérabilités. Posséder la certification IEC 62443-4-1 est précisément la preuve tierce la plus directe pour répondre à ces deux exigences.
Pour les clients qui avancent l'intégration IT/OT et déploient dans des secteurs d'infrastructures clés tels que la fabrication intelligente, l'énergie et le transport, cette certification revêt une importance encore plus grande. Alors que les NAS, unités de calcul en périphérie et systèmes de stockage IoT jouent un rôle de plus en plus important dans ces secteurs, le fait qu'un fournisseur ait fait auditer son processus de développement de sécurité produit est directement lié à l'exposition globale au risque de l'environnement OT.
IEC 62443-4-1 peut s'aligner sur le Cyber Resilience Act (CRA) de l'UE
Le Cyber Resilience Act (CRA) de l'UE exige que les produits connectés assurent la cybersécurité tout au long de leur cycle de vie. Les principes fondamentaux de l'IEC 62443-4-1 sont très cohérents avec ceux du CRA. QNAP a obtenu cette certification, démontrant que sa gamme de produits est capable de répondre aux exigences du CRA et peut réduire considérablement les risques de conformité pour les entreprises multinationales.
En savoir plus : Qu'est-ce que le Cyber Resilience Act (CRA) de l'UE ? Exigences et échéances pour les appareils NAS et réseau, et l'approche de QNAP
Conformité internationale complète du produit à l'exploitation : QNAP construit un écosystème de confiance en sécurité de l'information holistique
QNAP a obtenu la certification IEC 62443-4-1, l'une des certifications tierces accumulées ces dernières années. QNAP détient déjà plusieurs certifications, dont ISO/IEC 27001 (Système de gestion de la sécurité de l'information), ISO/IEC 27017 (Contrôles de sécurité des services cloud), ISO/IEC 27018 (Protection de la vie privée dans le cloud) et le JC-STAR Niveau 1 du Japon (Label de sécurité des produits IoT). Désormais, avec l'ajout de la certification IEC 62443-4-1, qui met l'accent sur le « processus de développement sécurisé » lui-même, la liste croissante de certifications de QNAP démontre que son investissement en sécurité de l'information n'est pas simplement une solution temporaire pour répondre à une réglementation ou à une exigence client, mais une construction de capacité organisationnelle systématique et à long terme.
Visitez le QNAP Trust Center pour consulter plus d'informations sur l'authentification et la conformité >>


 5 mins read