Key takeaway: Secure by Design is the core concept of QNAP's product development process
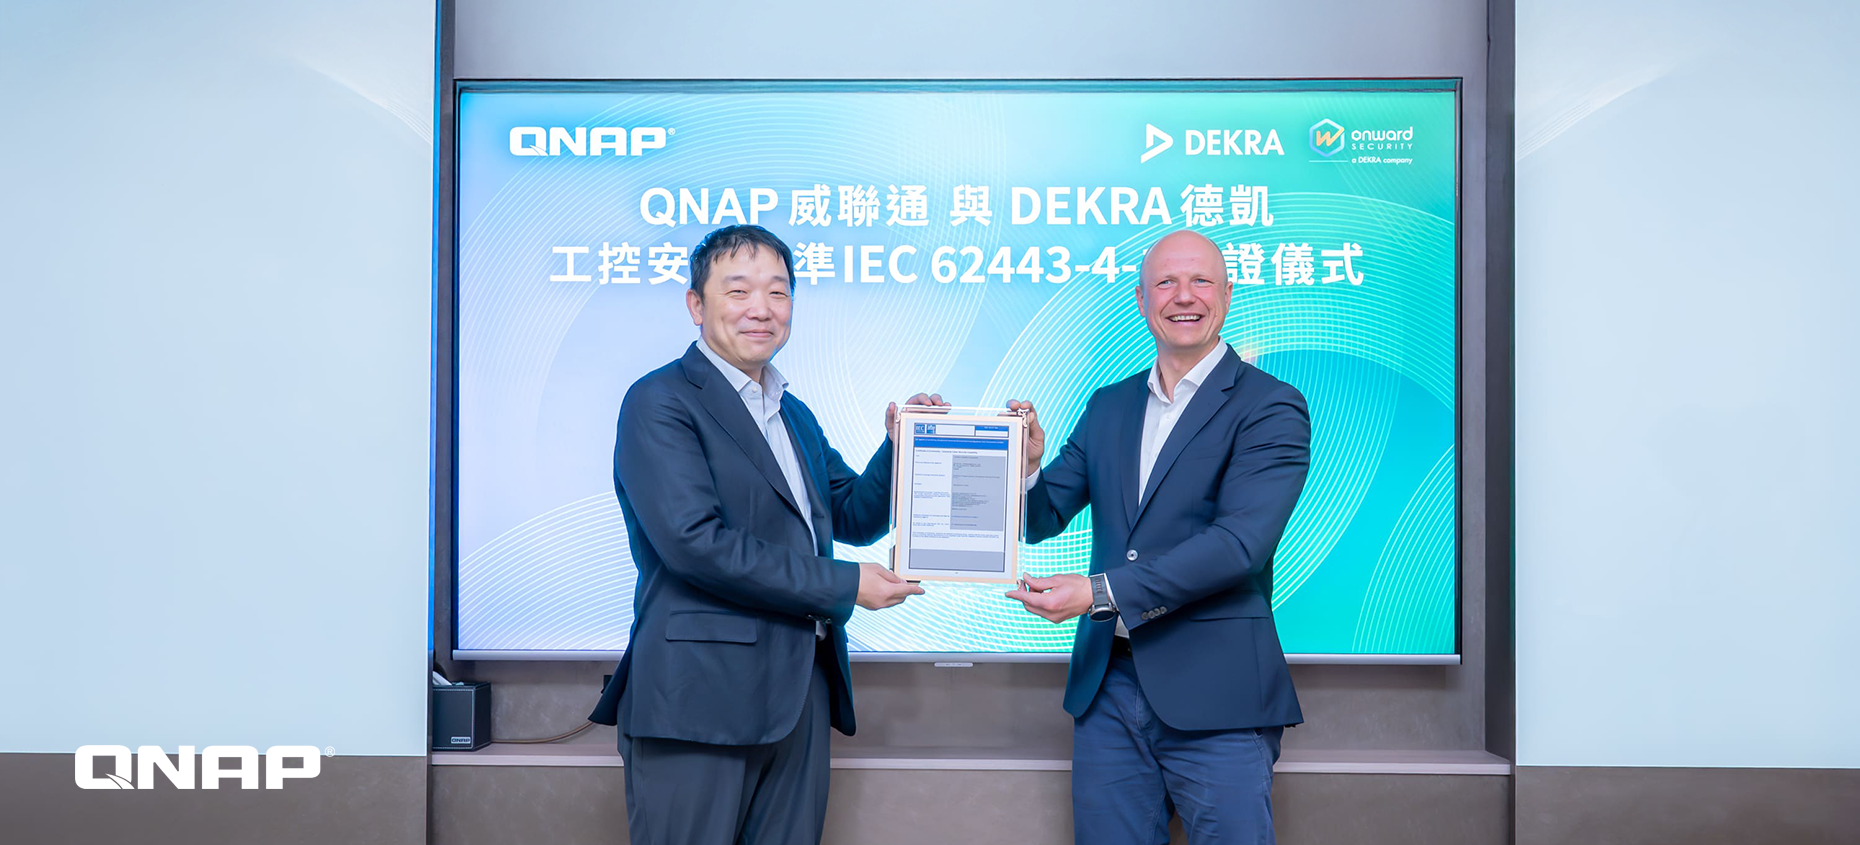
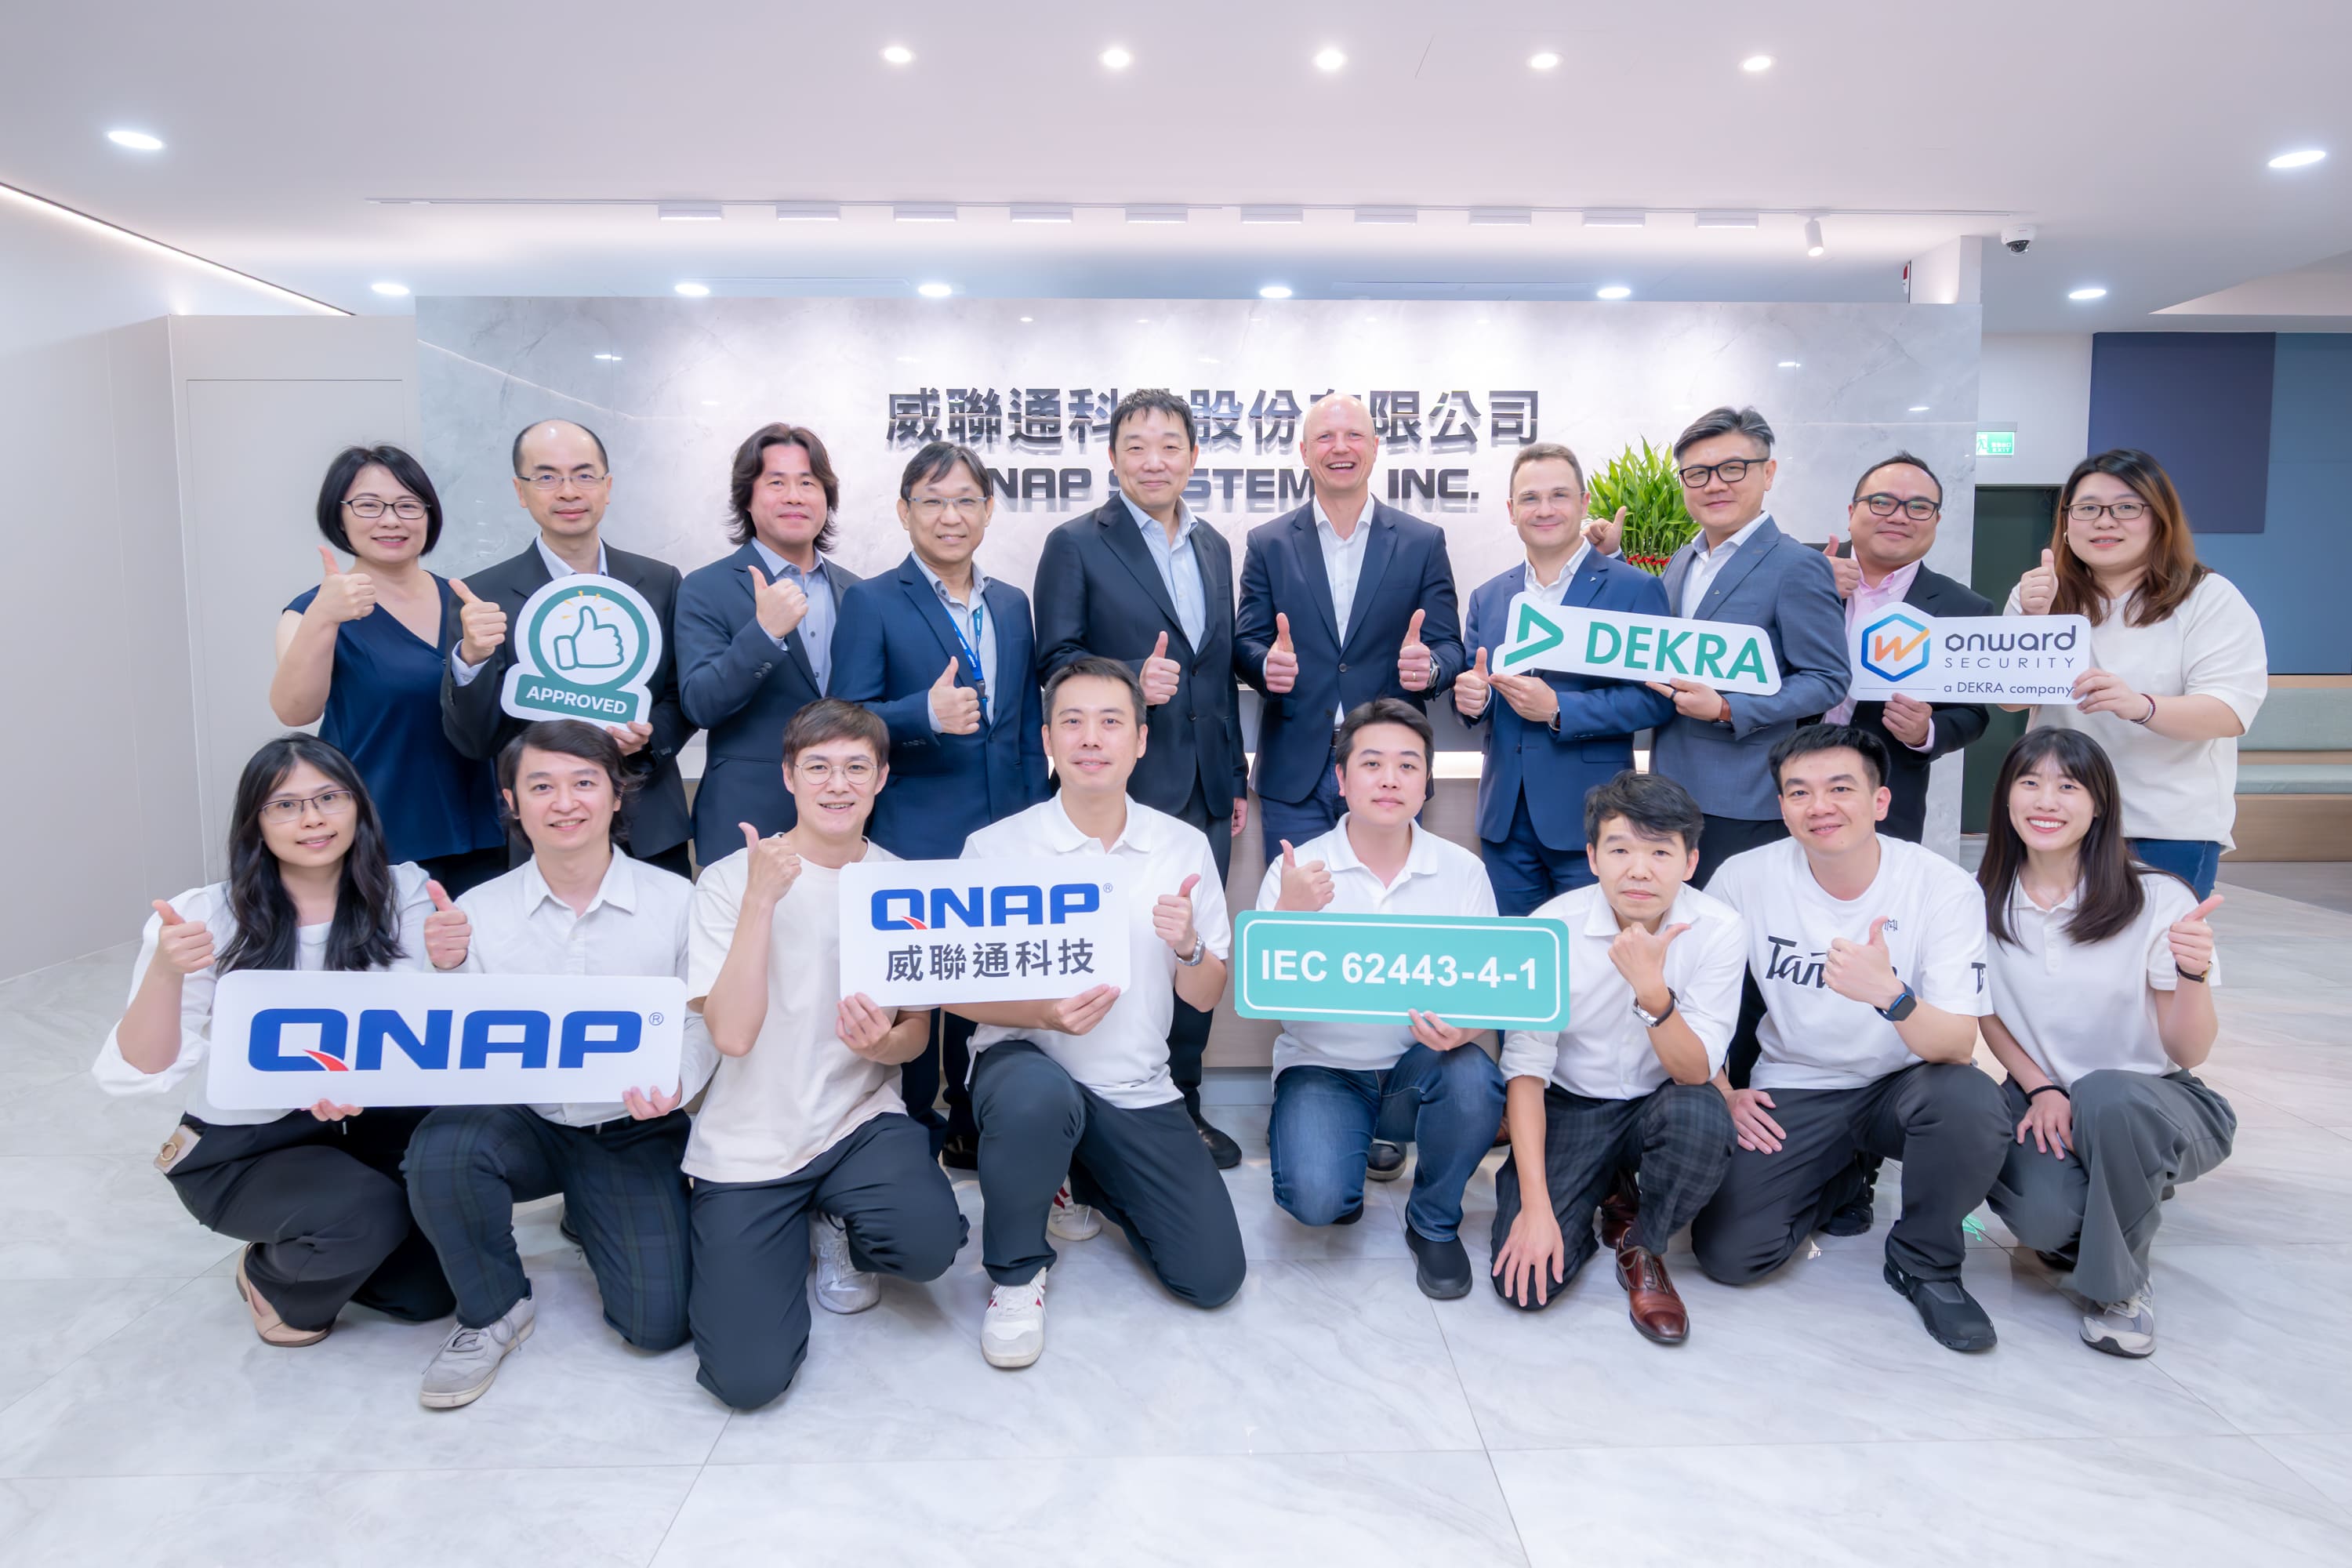
In September 2026, QNAP passed the process verification conducted by the global certification body DEKRA in accordance with the IEC 62443-4-1 standard. The core of the IEC 62443-4-1 assessment is to evaluate whether QNAP, as a supplier, can systematize and implement security requirements throughout the entire product lifecycle: from planning, design, testing, release, to ongoing maintenance. Security considerations must be built in from the very beginning (Secure by Design) of the development process.
This process validation is not limited to a single product: QNAP will continue to apply the same set of validated security development practices to every product released now and in the future, implementing secure software development (Secure SDLC).
Four verified coverage cycles: from planning to maintenance
The audit rigor of IEC 62443-4-1 is far beyond that of a one-time questionnaire review. The standard formally defines eight major secure development practices, covering Security Management, Specification of Security Requirements, Secure by Design, Secure Implementation, Security Verification and Validation Testing, Management of Security-Related Issues, Security Update Management, and Security Guidelines. It also evaluates the organization's implementation maturity according to the four-level CMMI (Capability Maturity Model Integration) model: Initial, Managed, Defined, and Improving. To pass the certification, enterprises must achieve a level of documentation, institutionalization, and cross-departmental execution that allows independent auditors to inspect each requirement in detail.
Learn about the 8 key secure development practices of the IEC 62443-4-1 standard >>
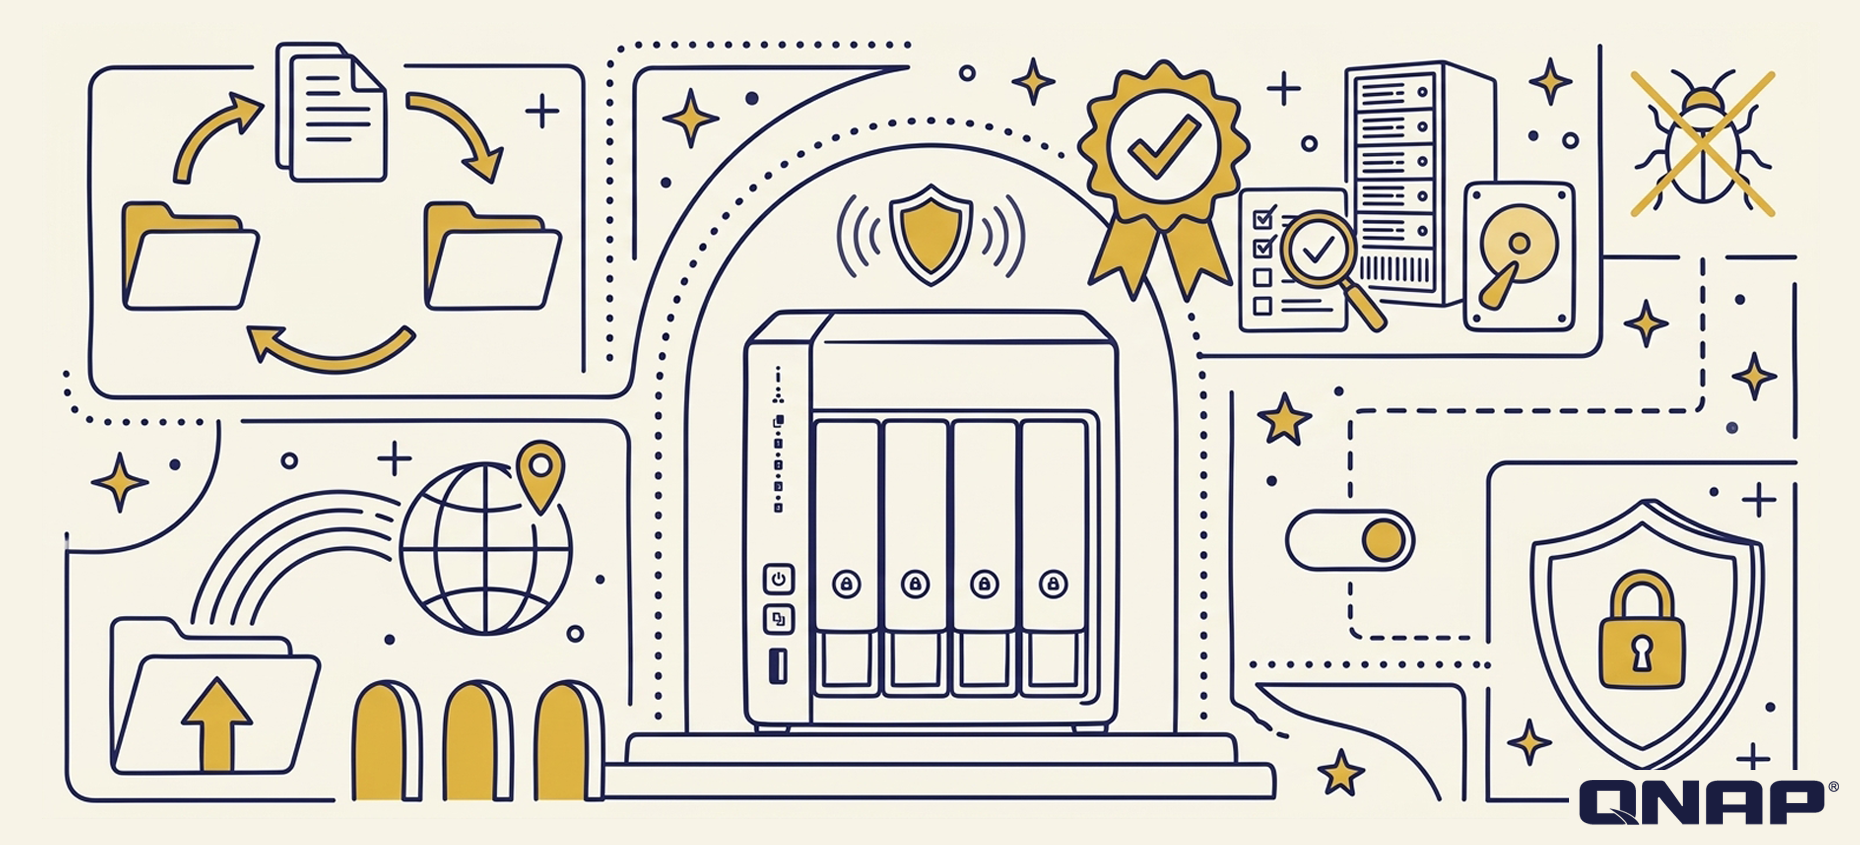
DEKRA's verification this time covers QNAP's organizational capabilities in four aspects, each of which has corresponding existing mechanisms within QNAP's current information security governance framework:
-
Secure Development Process: QNAP follows the public Secure Software Development Lifecycle (SSDLC) policy, incorporating risk assessment and threat modeling from the requirements gathering stage, and integrating them throughout architecture design and coding; the design phase must undergo security reviews covering data protection, identity authentication, access control, and encryption implementation requirements, and provides concrete secure coding standards for different programming languages; the development process introduces automated SAST (Static Application Security Testing) and DAST (Dynamic Application Security Testing) scans, complemented by penetration testing and threat model validation.
-
Information Security Risk Management: Coordinated by QNAP PSIRT (Product Security Incident Response Team), operated under a committee system, and governed by joint participation from R&D, information security, legal, customer service, and sales departments. This ensures systematic identification and assessment of information security risks throughout the product development process.
-
Security Vulnerability Management: Through a public Security Advisories notification mechanism and a Security Bounty Program, we continuously track and respond to newly discovered security vulnerabilities. For vulnerabilities reported by external researchers, QNAP PSIRT commits to completing verification and issuing a CVE number within one week.
-
Software Supply Chain Risk Management: Through the Software Supply Chain Risk Management (SSCRM) dedicated page, we publicly disclose specific practices, including maintaining SBOM (Software Bill of Materials) for QNAP NAS software and applications, using industry-standard formats such as CycloneDX and SPDX to track component composition; introducing Software Composition Analysis (SCA) and SAST automated vulnerability scanning tools into the development process, and integrating CVE data databases and CISA KEV (Known Exploited Vulnerabilities) catalog for comparison, so that third-party components and dependencies are also included in the risk management scope.
This demonstrates QNAP's organizational capability to systematize and implement security requirements throughout the entire product lifecycle, from planning to maintenance, with security governance being an established norm throughout the development process.
The supplier's own secure development capability is already within the scope of the audit.
Many compliance standards point out that when enterprises assess their own cybersecurity compliance, the security capabilities of suppliers are already part of the audit scope. For example, Article 21(2)(d) of NIS2 explicitly requires enterprises to assess the “security risks related to direct suppliers and service providers,” while Article 21(2)(e) further requires enterprises to pay attention to the secure acquisition, development, and maintenance of systems, including vulnerability management and disclosure. Possessing IEC 62443-4-1 certification is precisely the most direct third-party evidence for meeting these two requirements.
For customers who are advancing IT/OT integration and deploying in key infrastructure sectors such as smart manufacturing, energy, and transportation, this certification carries even greater significance. As NAS, edge computing unit, and IoT storage systems play an increasingly important role in these sectors, whether a supplier’s product security development process has undergone review is directly related to the overall risk exposure of the OT environment.
IEC 62443-4-1 can align with the EU Cyber Resilience Act (CRA)
The EU Cyber Resilience Act (CRA) requires that connected products ensure cybersecurity throughout their entire lifecycle. The core principles of IEC 62443-4-1 are highly consistent with those of the CRA. QNAP has obtained this certification, demonstrating that its product line is capable of meeting CRA requirements and can significantly reduce compliance risks for multinational enterprises.
Learn more: What is the EU Cyber Resilience Act (CRA)? Requirements and deadlines for NAS and Networking devices, and QNAP's approach
Comprehensive international compliance from product to operation: QNAP builds a holistic information security trust ecosystem
QNAP has obtained IEC 62443-4-1 certification, which is one of the third-party certifications accumulated in recent years. QNAP already holds multiple certifications, including ISO/IEC 27001 (Information Security Management System), ISO/IEC 27017 (Cloud Service Security Controls), ISO/IEC 27018 (Cloud Privacy Protection), and Japan's JC-STAR Level 1 (IoT Product Security Label). Now, with the addition of the IEC 62443-4-1 certification, which focuses on the "secure development process" itself, QNAP's expanding list of certifications demonstrates that its investment in information security is not just a temporary patch to meet a single regulation or customer requirement, but a long-term, systematic organizational capability building.
Visit QNAP Trust Center to view more authentication and compliance information >>
Punto clave: Secure by Design es el concepto central del proceso de desarrollo de productos de QNAP
En septiembre de 2026, QNAP aprobó la verificación de procesos realizada por el organismo de certificación global DEKRA conforme al estándar IEC 62443-4-1. El núcleo de la evaluación IEC 62443-4-1 es determinar si QNAP, como proveedor, puede sistematizar e implementar los requisitos de seguridad a lo largo de todo el ciclo de vida del producto: desde la planificación, el diseño, las pruebas, el lanzamiento hasta el mantenimiento continuo. Las consideraciones de seguridad deben integrarse desde el principio (Secure by Design) del proceso de desarrollo.
Esta validación de procesos no se limita a un solo producto: QNAP continuará aplicando el mismo conjunto de prácticas de desarrollo de seguridad validadas a cada producto lanzado ahora y en el futuro, implementando el desarrollo de software seguro (Secure SDLC).
Cuatro ciclos de cobertura verificados: de la planificación al mantenimiento
La rigurosidad de la auditoría IEC 62443-4-1 va mucho más allá de una revisión puntual mediante cuestionario. El estándar define formalmente ocho prácticas principales de desarrollo seguro, que abarcan Gestión de Seguridad, Especificación de Requisitos de Seguridad, Secure by Design, Implementación Segura, Pruebas de Verificación y Validación de Seguridad, Gestión de Incidentes Relacionados con la Seguridad, Gestión de Actualizaciones de Seguridad y Directrices de Seguridad. También evalúa la madurez de implementación de la organización según el modelo CMMI (Capability Maturity Model Integration) de cuatro niveles: Inicial, Gestionado, Definido y Mejorando. Para aprobar la certificación, las empresas deben alcanzar un nivel de documentación, institucionalización y ejecución interdepartamental que permita a los auditores independientes inspeccionar cada requisito en detalle.
Conozca las 8 prácticas clave de desarrollo seguro del estándar IEC 62443-4-1 >>
La verificación de DEKRA en esta ocasión abarca las capacidades organizacionales de QNAP en cuatro aspectos, cada uno de los cuales cuenta con mecanismos existentes dentro del marco actual de gobernanza de seguridad de la información de QNAP:
-
Proceso de Desarrollo Seguro: QNAP sigue la política pública Secure Software Development Lifecycle (SSDLC), incorporando la evaluación de riesgos y el modelado de amenazas desde la etapa de recopilación de requisitos, e integrándolos en el diseño de arquitectura y la codificación; la fase de diseño debe someterse a revisiones de seguridad que cubren protección de datos, autenticación de identidad, control de acceso y requisitos de implementación de cifrado, y proporciona estándares concretos de codificación segura para diferentes lenguajes de programación; el proceso de desarrollo introduce escaneos automatizados SAST (Static Application Security Testing) y DAST (Dynamic Application Security Testing), complementados por pruebas de penetración y validación de modelos de amenazas.
-
Gestión de Riesgos de Seguridad de la Información: Coordinado por QNAP PSIRT (Product Security Incident Response Team), operado bajo un sistema de comité y gobernado por la participación conjunta de los departamentos de I+D, seguridad de la información, legal, atención al cliente y ventas. Esto garantiza la identificación y evaluación sistemática de riesgos de seguridad de la información durante todo el proceso de desarrollo de productos.
-
Gestión de Vulnerabilidades de Seguridad: A través de un mecanismo público de notificación de Security Advisories y un programa de recompensas de seguridad, rastreamos y respondemos continuamente a nuevas vulnerabilidades de seguridad descubiertas. Para las vulnerabilidades reportadas por investigadores externos, QNAP PSIRT se compromete a completar la verificación y emitir un número CVE en el plazo de una semana.
-
Gestión de Riesgos de la Cadena de Suministro de Software: Mediante la página dedicada a Software Supply Chain Risk Management (SSCRM), divulgamos públicamente prácticas específicas, incluyendo el mantenimiento de SBOM (Software Bill of Materials) para el software y aplicaciones NAS de QNAP, utilizando formatos estándar de la industria como CycloneDX y SPDX para rastrear la composición de componentes; introduciendo herramientas automatizadas de escaneo de vulnerabilidades SCA (Software Composition Analysis) y SAST en el proceso de desarrollo, e integrando bases de datos de CVE y el catálogo CISA KEV (Known Exploited Vulnerabilities) para comparación, de modo que los componentes y dependencias de terceros también estén incluidos en el alcance de la gestión de riesgos.
Esto demuestra la capacidad organizacional de QNAP para sistematizar e implementar requisitos de seguridad a lo largo de todo el ciclo de vida del producto, desde la planificación hasta el mantenimiento, siendo la gobernanza de seguridad una norma establecida en todo el proceso de desarrollo.
La capacidad de desarrollo seguro del propio proveedor ya está dentro del alcance de la auditoría.
Muchos estándares de cumplimiento señalan que, cuando las empresas evalúan su propio cumplimiento en ciberseguridad, las capacidades de seguridad de los proveedores ya forman parte del alcance de la auditoría. Por ejemplo, el artículo 21(2)(d) de NIS2 exige explícitamente que las empresas evalúen los "riesgos de seguridad relacionados con proveedores directos y prestadores de servicios", mientras que el artículo 21(2)(e) requiere además que las empresas presten atención a la adquisición, desarrollo y mantenimiento seguros de sistemas, incluyendo la gestión y divulgación de vulnerabilidades. Poseer la certificación IEC 62443-4-1 es precisamente la evidencia de terceros más directa para cumplir con estos dos requisitos.
Para los clientes que avanzan en la integración IT/OT y despliegan en sectores de infraestructura clave como manufactura inteligente, energía y transporte, esta certificación tiene aún mayor relevancia. A medida que los sistemas NAS, unidades de computación perimetral y almacenamiento IoT desempeñan un papel cada vez más importante en estos sectores, si el proceso de desarrollo de seguridad de productos de un proveedor ha sido revisado está directamente relacionado con la exposición al riesgo general del entorno OT.
IEC 62443-4-1 puede alinearse con el EU Cyber Resilience Act (CRA)
El EU Cyber Resilience Act (CRA) exige que los productos conectados garanticen la ciberseguridad durante todo su ciclo de vida. Los principios centrales de IEC 62443-4-1 son altamente consistentes con los del CRA. QNAP ha obtenido esta certificación, demostrando que su línea de productos es capaz de cumplir con los requisitos del CRA y puede reducir significativamente los riesgos de cumplimiento para empresas multinacionales.
Más información: ¿Qué es el EU Cyber Resilience Act (CRA)? Requisitos y plazos para dispositivos NAS y de red, y el enfoque de QNAP
Cumplimiento internacional integral de producto a operación: QNAP construye un ecosistema de confianza en seguridad de la información
QNAP ha obtenido la certificación IEC 62443-4-1, que es una de las certificaciones de terceros acumuladas en los últimos años. QNAP ya posee múltiples certificaciones, incluyendo ISO/IEC 27001 (Sistema de Gestión de Seguridad de la Información), ISO/IEC 27017 (Controles de Seguridad para Servicios en la Nube), ISO/IEC 27018 (Protección de Privacidad en la Nube) y el JC-STAR Nivel 1 de Japón (Etiqueta de Seguridad de Productos IoT). Ahora, con la incorporación de la certificación IEC 62443-4-1, que se centra en el propio "proceso de desarrollo seguro", la creciente lista de certificaciones de QNAP demuestra que su inversión en seguridad de la información no es solo un parche temporal para cumplir con una regulación o requisito de cliente, sino una construcción de capacidad organizacional sistemática y a largo plazo.
Visite el QNAP Trust Center para ver más información de autenticación y cumplimiento >>


 5 min de lectura