Key takeaway: Secure by Design is the core concept of QNAP's product development process
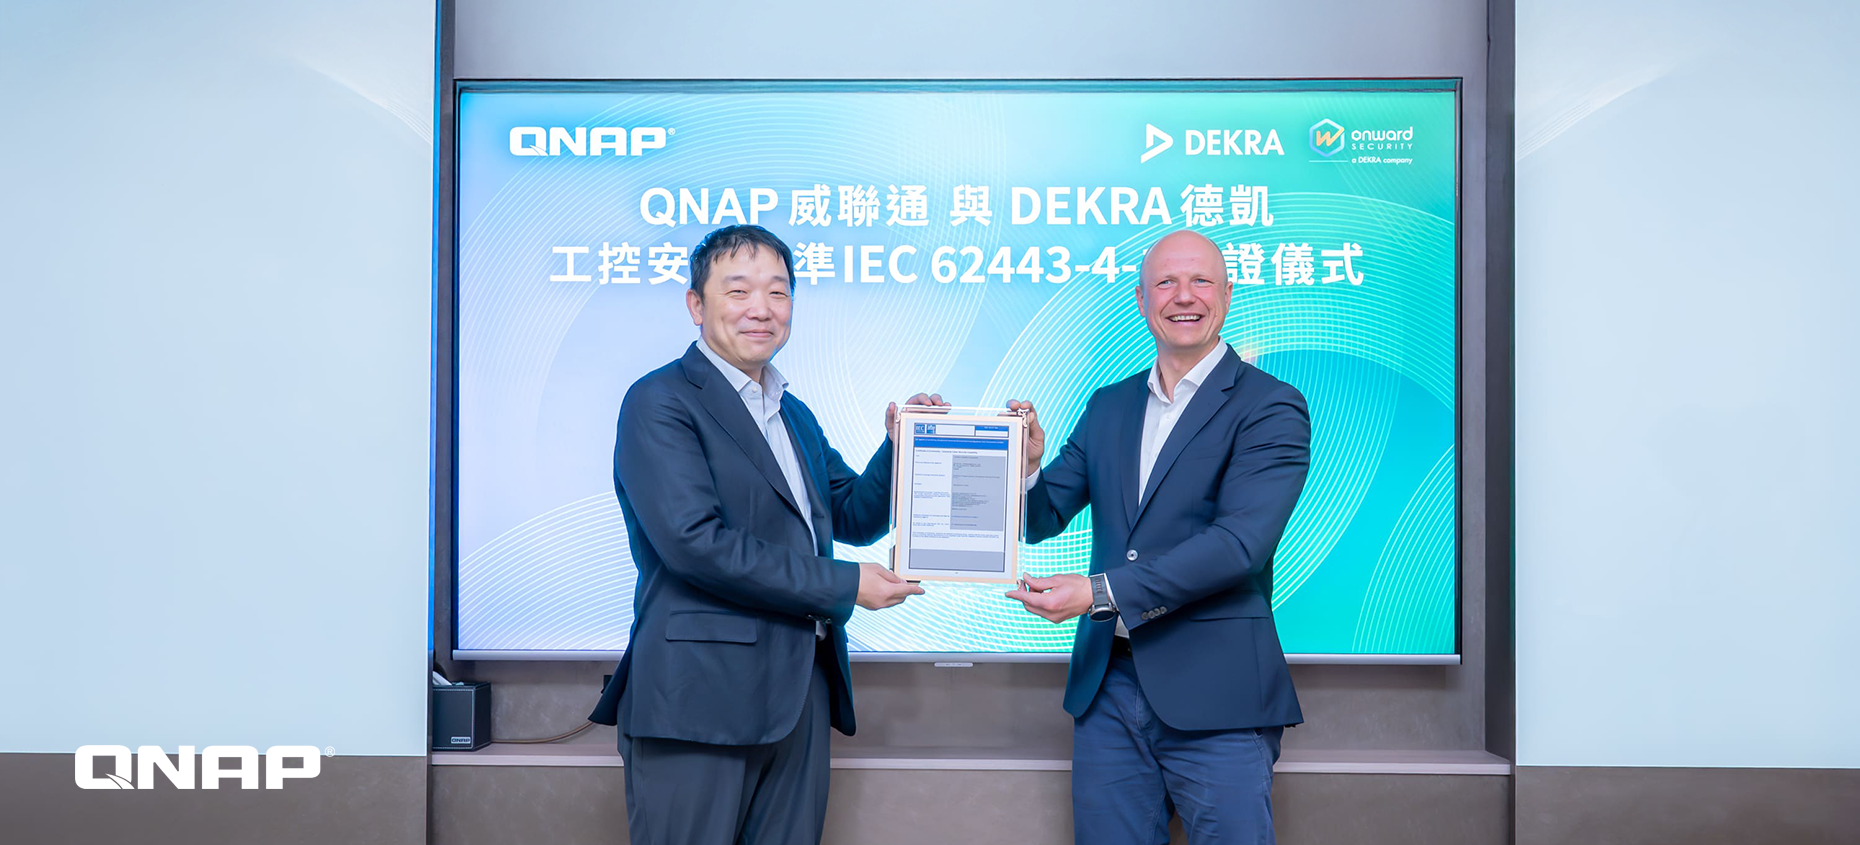
In September 2026, QNAP passed the process verification conducted by the global certification body DEKRA in accordance with the IEC 62443-4-1 standard. The core of the IEC 62443-4-1 assessment is to evaluate whether QNAP, as a supplier, can systematize and implement security requirements throughout the entire product lifecycle: from planning, design, testing, release, to ongoing maintenance. Security considerations must be built in from the very beginning (Secure by Design) of the development process.
This process validation is not limited to a single product: QNAP will continue to apply the same set of validated security development practices to every product released now and in the future, implementing secure software development (Secure SDLC).
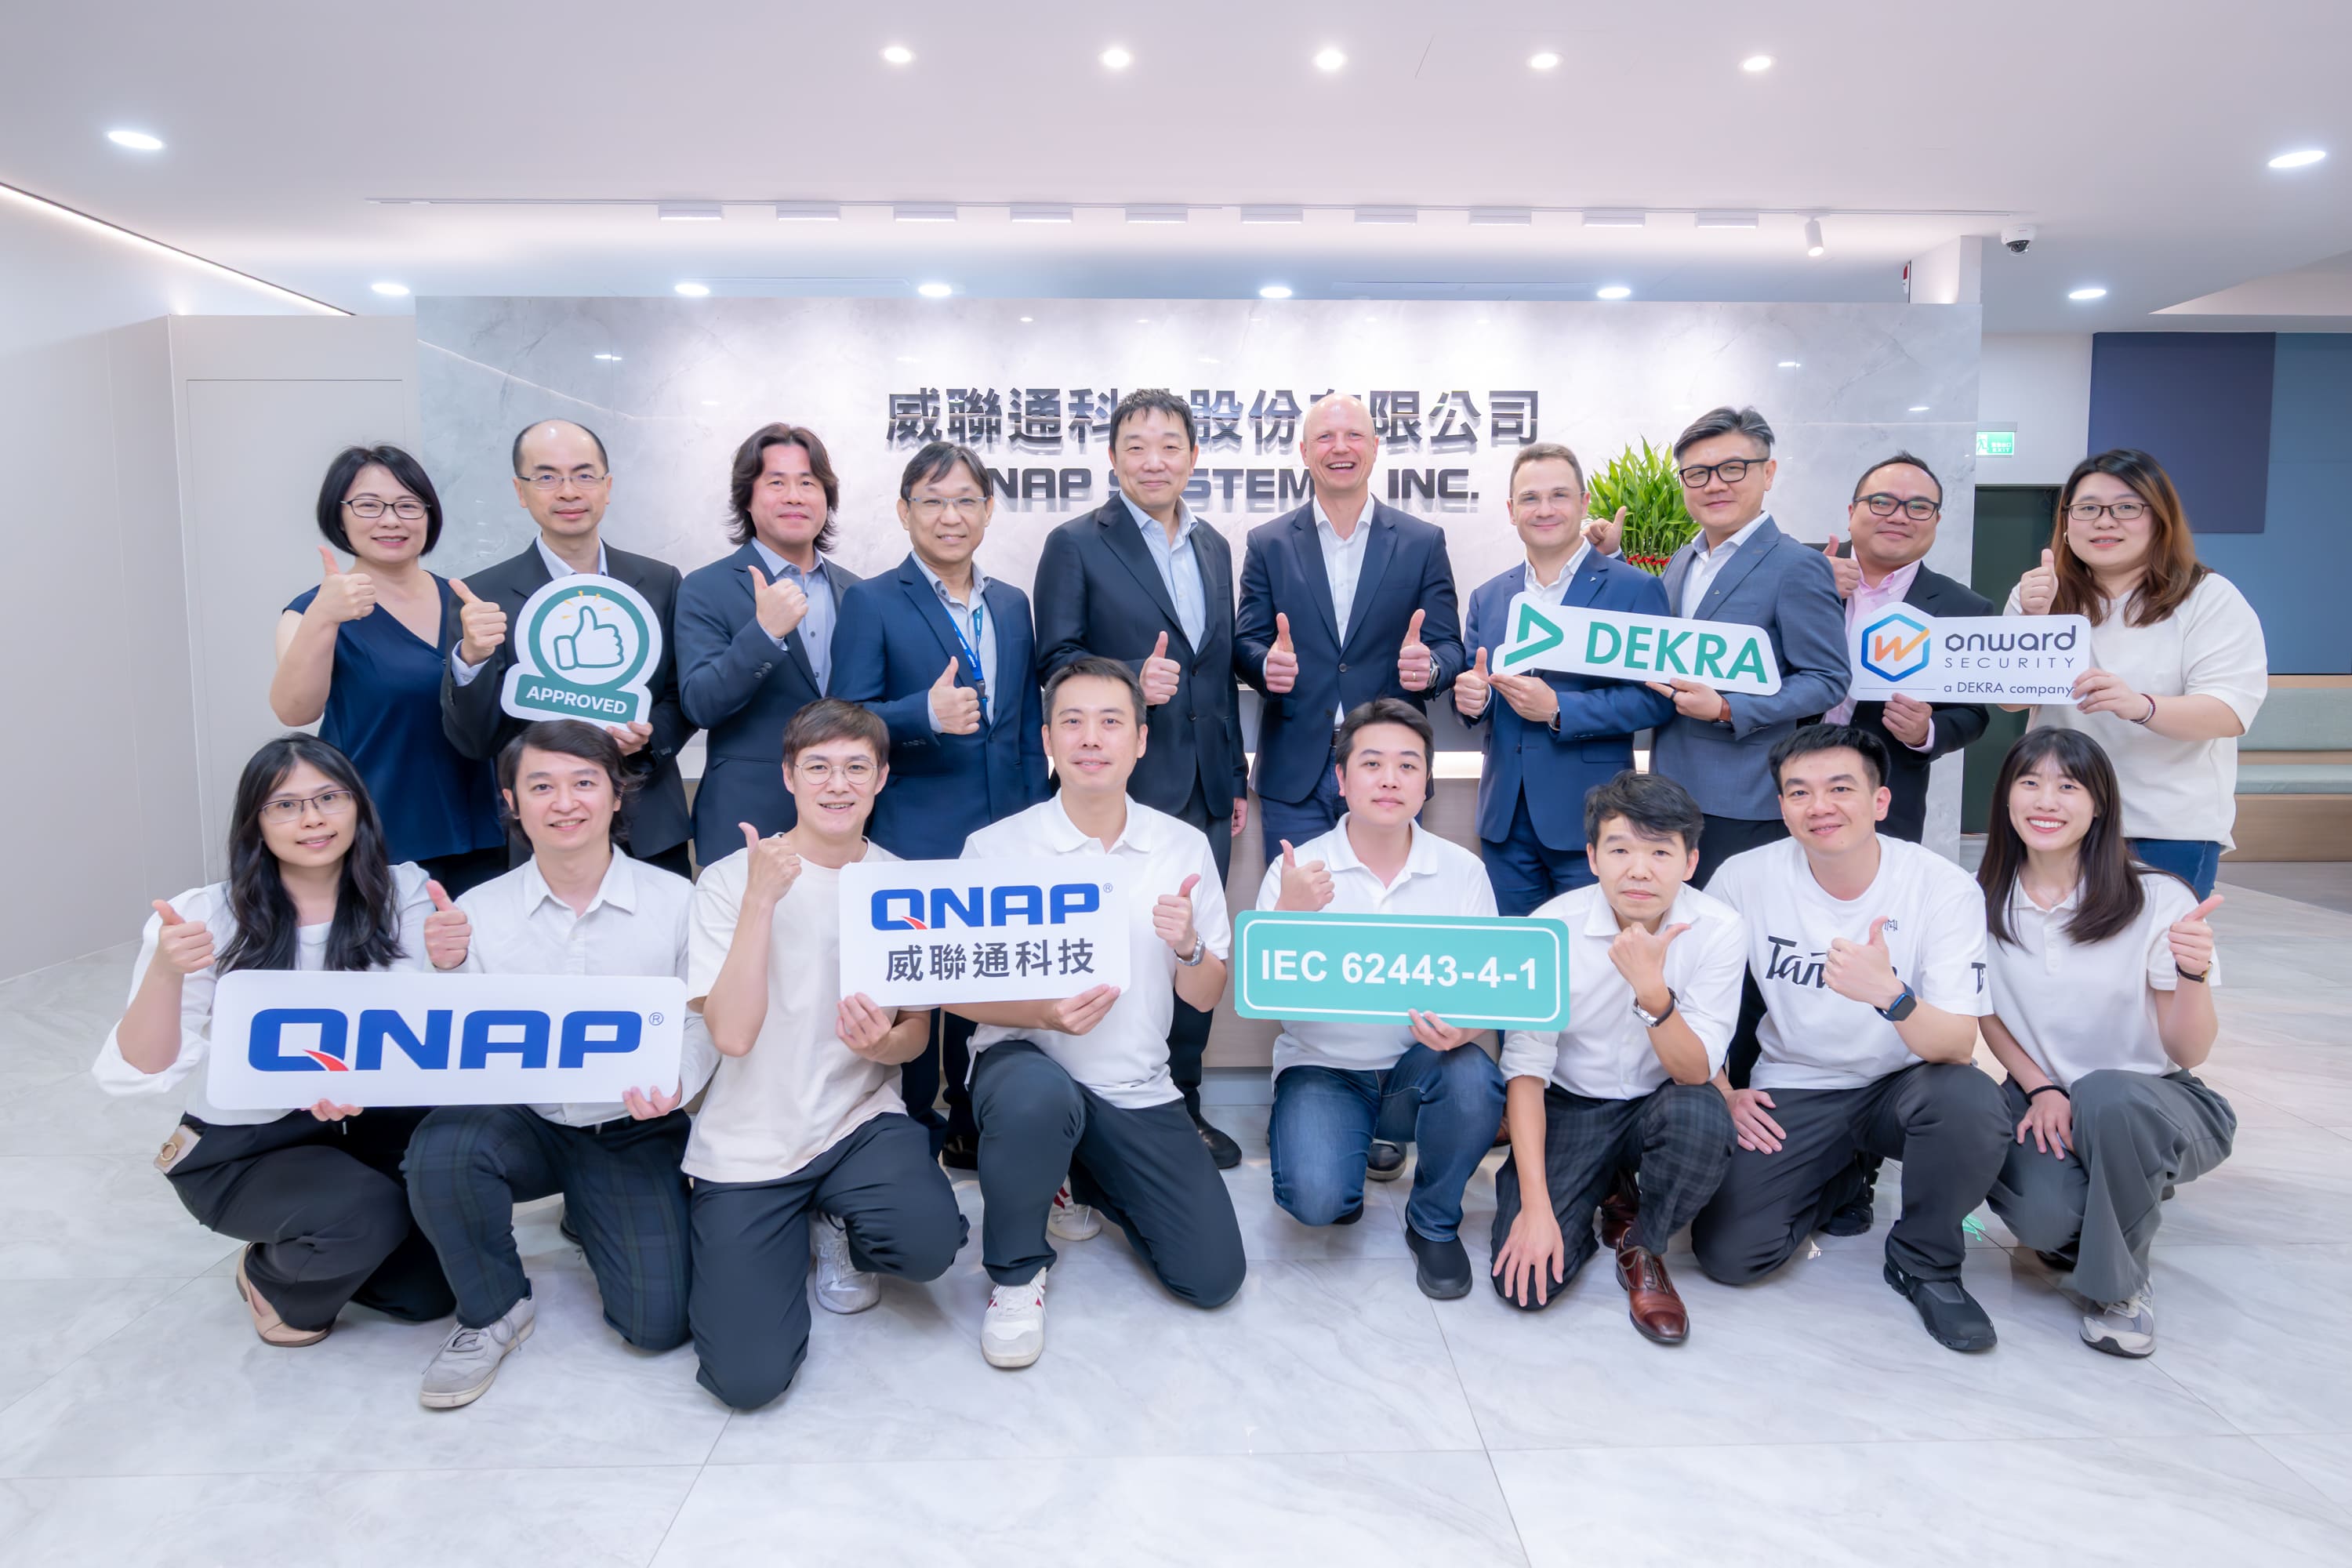
Four verified coverage cycles: from planning to maintenance
The audit rigor of IEC 62443-4-1 is far beyond that of a one-time questionnaire review. The standard formally defines eight major secure development practices, covering Security Management, Specification of Security Requirements, Secure by Design, Secure Implementation, Security Verification and Validation Testing, Management of Security-Related Issues, Security Update Management, and Security Guidelines. It also evaluates the organization's implementation maturity according to the four-level CMMI (Capability Maturity Model Integration) model: Initial, Managed, Defined, and Improving. To pass the certification, enterprises must achieve a level of documentation, institutionalization, and cross-departmental execution that allows independent auditors to inspect each requirement in detail.
Learn about the 8 key secure development practices of the IEC 62443-4-1 standard >>
DEKRA's verification this time covers QNAP's organizational capabilities in four aspects, each of which has corresponding existing mechanisms within QNAP's current information security governance framework:
-
Secure Development Process: QNAP follows the public Secure Software Development Lifecycle (SSDLC) policy, incorporating risk assessment and threat modeling from the requirements gathering stage, and integrating them throughout architecture design and coding; the design phase must undergo security reviews covering data protection, identity authentication, access control, and encryption implementation requirements, and provides concrete secure coding standards for different programming languages; the development process introduces automated SAST (Static Application Security Testing) and DAST (Dynamic Application Security Testing) scans, complemented by penetration testing and threat model validation.
-
Information Security Risk Management: Coordinated by QNAP PSIRT (Product Security Incident Response Team), operated under a committee system, and governed by joint participation from R&D, information security, legal, customer service, and sales departments. This ensures systematic identification and assessment of information security risks throughout the product development process.
-
Security Vulnerability Management: Through a public Security Advisories notification mechanism and a Security Bounty Program, we continuously track and respond to newly discovered security vulnerabilities. For vulnerabilities reported by external researchers, QNAP PSIRT commits to completing verification and issuing a CVE number within one week.
-
Software Supply Chain Risk Management: Through the Software Supply Chain Risk Management (SSCRM) dedicated page, we publicly disclose specific practices, including maintaining SBOM (Software Bill of Materials) for QNAP NAS software and applications, using industry-standard formats such as CycloneDX and SPDX to track component composition; introducing Software Composition Analysis (SCA) and SAST automated vulnerability scanning tools into the development process, and integrating CVE data databases and CISA KEV (Known Exploited Vulnerabilities) catalog for comparison, so that third-party components and dependencies are also included in the risk management scope.
This demonstrates QNAP's organizational capability to systematize and implement security requirements throughout the entire product lifecycle, from planning to maintenance, with security governance being an established norm throughout the development process.
The supplier's own secure development capability is already within the scope of the audit.
Many compliance standards point out that when enterprises assess their own cybersecurity compliance, the security capabilities of suppliers are already part of the audit scope. For example, Article 21(2)(d) of NIS2 explicitly requires enterprises to assess the “security risks related to direct suppliers and service providers,” while Article 21(2)(e) further requires enterprises to pay attention to the secure acquisition, development, and maintenance of systems, including vulnerability management and disclosure. Possessing IEC 62443-4-1 certification is precisely the most direct third-party evidence for meeting these two requirements.
For customers who are advancing IT/OT integration and deploying in key infrastructure sectors such as smart manufacturing, energy, and transportation, this certification carries even greater significance. As NAS, edge computing unit, and IoT storage systems play an increasingly important role in these sectors, whether a supplier’s product security development process has undergone review is directly related to the overall risk exposure of the OT environment.
IEC 62443-4-1 can align with the EU Cyber Resilience Act (CRA)
The EU Cyber Resilience Act (CRA) requires that connected products ensure cybersecurity throughout their entire lifecycle. The core principles of IEC 62443-4-1 are highly consistent with those of the CRA. QNAP has obtained this certification, demonstrating that its product line is capable of meeting CRA requirements and can significantly reduce compliance risks for multinational enterprises.
Comprehensive international compliance from product to operation: QNAP builds a holistic information security trust ecosystem
QNAP has obtained IEC 62443-4-1 certification, which is one of the third-party certifications accumulated in recent years. QNAP already holds multiple certifications, including ISO/IEC 27001 (Information Security Management System), ISO/IEC 27017 (Cloud Service Security Controls), ISO/IEC 27018 (Cloud Privacy Protection), and Japan's JC-STAR Level 1 (IoT Product Security Label). Now, with the addition of the IEC 62443-4-1 certification, which focuses on the "secure development process" itself, QNAP's expanding list of certifications demonstrates that its investment in information security is not just a temporary patch to meet a single regulation or customer requirement, but a long-term, systematic organizational capability building.
Visit QNAP Trust Center to view more authentication and compliance information >>
Fő üzenet: A Secure by Design a QNAP termékfejlesztési folyamatának alapelve
2026 szeptemberében a QNAP sikeresen teljesítette a globális tanúsító szervezet, a DEKRA által végzett folyamatellenőrzést az IEC 62443-4-1 szabvány szerint. Az IEC 62443-4-1 értékelésének lényege annak vizsgálata, hogy a QNAP, mint beszállító, képes-e rendszerszinten megvalósítani és alkalmazni a biztonsági követelményeket a teljes termék-életciklus során: a tervezéstől, a fejlesztésen, tesztelésen, kiadáson át egészen a folyamatos karbantartásig. A biztonsági szempontokat már a fejlesztési folyamat legelején (Secure by Design) be kell építeni.
Ez a folyamatellenőrzés nem korlátozódik egyetlen termékre: a QNAP minden mostantól és a jövőben kiadott termékére alkalmazza a hitelesített biztonságos fejlesztési gyakorlatokat, megvalósítva a biztonságos szoftverfejlesztési életciklust (Secure SDLC).
Négy ellenőrzött lefedettségi ciklus: a tervezéstől a karbantartásig
Az IEC 62443-4-1 audit szigorúsága messze túlmutat egy egyszeri kérdőíves felülvizsgálaton. A szabvány hivatalosan nyolc fő biztonságos fejlesztési gyakorlatot határoz meg, amelyek lefedik a biztonságirányítást, a biztonsági követelmények meghatározását, a Secure by Design-t, a biztonságos megvalósítást, a biztonsági ellenőrzési és érvényesítési tesztelést, a biztonsággal kapcsolatos problémák kezelését, a biztonsági frissítések menedzsmentjét és a biztonsági útmutatókat. Emellett a szervezet megvalósítási érettségét a CMMI (Capability Maturity Model Integration) négy szintje szerint értékeli: Kezdeti, Menedzselt, Meghatározott és Fejlesztő. A tanúsítvány megszerzéséhez a vállalatoknak olyan szintű dokumentációt, intézményesítést és részlegek közötti végrehajtást kell elérniük, amely lehetővé teszi a független auditorok számára, hogy minden követelményt részletesen ellenőrizzenek.
Ismerje meg az IEC 62443-4-1 szabvány 8 kulcsfontosságú biztonságos fejlesztési gyakorlatát >>
A DEKRA mostani ellenőrzése négy területen vizsgálta a QNAP szervezeti képességeit, amelyek mindegyikéhez a QNAP jelenlegi információbiztonsági irányítási keretrendszerében meglévő mechanizmusok tartoznak:
-
Biztonságos fejlesztési folyamat: A QNAP a nyilvános Secure Software Development Lifecycle (SSDLC) irányelvet követi, amely már a követelmények összegyűjtésének szakaszában beépíti a kockázatértékelést és a fenyegetésmodellezést, és ezeket végigvezeti az architektúra tervezésén és a kódoláson; a tervezési fázisban kötelező a biztonsági felülvizsgálat, amely kiterjed az adatvédelemre, azonosításra, hozzáférés-vezérlésre és titkosítási követelményekre, valamint konkrét biztonságos kódolási szabványokat biztosít a különböző programozási nyelvekhez; a fejlesztési folyamatban automatizált SAST (Statikus Alkalmazásbiztonsági Tesztelés) és DAST (Dinamikus Alkalmazásbiztonsági Tesztelés) szkennelések kerülnek bevezetésre, amelyeket penetrációs tesztelés és fenyegetésmodell-ellenőrzés egészít ki.
-
Információbiztonsági kockázatkezelés: A QNAP PSIRT (Product Security Incident Response Team) koordinálásával, bizottsági rendszerben működik, és a K+F, információbiztonság, jogi, ügyfélszolgálati és értékesítési részlegek közös részvételével irányított. Ez biztosítja az információbiztonsági kockázatok szisztematikus azonosítását és értékelését a termékfejlesztési folyamat során.
-
Biztonsági sérülékenységek kezelése: Nyilvános Security Advisories értesítési mechanizmuson és Security Bounty Programon keresztül folyamatosan nyomon követjük és kezeljük az újonnan felfedezett biztonsági sérülékenységeket. A külső kutatók által jelentett sérülékenységek esetén a QNAP PSIRT vállalja, hogy egy héten belül elvégzi az ellenőrzést és kiadja a CVE számot.
-
Szoftver-ellátási lánc kockázatkezelése: A Software Supply Chain Risk Management (SSCRM) dedikált oldalon keresztül nyilvánosan ismertetjük a konkrét gyakorlatokat, beleértve a QNAP NAS szoftverek és alkalmazások SBOM-jának (Software Bill of Materials) fenntartását, ipari szabványú formátumok (CycloneDX, SPDX) használatával a komponensek összetételének nyomon követésére; a fejlesztési folyamatba SCA (Software Composition Analysis) és SAST automatizált sérülékenységvizsgáló eszközök bevezetése, valamint a CVE adatbázisok és a CISA KEV (Known Exploited Vulnerabilities) katalógus integrálása az összehasonlításhoz, így a harmadik féltől származó komponensek és függőségek is a kockázatkezelés hatókörébe tartoznak.
Ez igazolja, hogy a QNAP szervezeti szinten képes rendszerszinten megvalósítani és alkalmazni a biztonsági követelményeket a teljes termék-életciklus során, a tervezéstől a karbantartásig, és a biztonságirányítás a fejlesztési folyamat szerves részévé vált.
A beszállító saját biztonságos fejlesztési képessége már az audit hatókörébe tartozik.
Számos megfelelőségi szabvány hangsúlyozza, hogy amikor a vállalatok saját kiberbiztonsági megfelelőségüket értékelik, a beszállítók biztonsági képességei már az audit hatókörébe tartoznak. Például a NIS2 21. cikk (2) bekezdés d) pontja kifejezetten előírja, hogy a vállalatoknak értékelniük kell a „közvetlen beszállítókkal és szolgáltatókkal kapcsolatos biztonsági kockázatokat”, míg az e) pont továbbá megköveteli, hogy figyelmet fordítsanak a rendszerek biztonságos beszerzésére, fejlesztésére és karbantartására, beleértve a sérülékenységek kezelését és közzétételét. Az IEC 62443-4-1 tanúsítvány pontosan a legközvetlenebb harmadik fél általi bizonyíték e két követelmény teljesítésére.
Azoknak az ügyfeleknek, akik az IT/OT integrációt fejlesztik és kulcsfontosságú infrastruktúra-ágazatokban, például okosgyártásban, energetikában és közlekedésben telepítenek, ez a tanúsítvány még nagyobb jelentőséggel bír. Mivel a NAS, peremhálózati egységek és IoT tárolórendszerek egyre fontosabb szerepet töltenek be ezekben az ágazatokban, a beszállító termékbiztonsági fejlesztési folyamatának ellenőrzöttsége közvetlenül befolyásolja az OT környezet általános kockázati kitettségét.
Az IEC 62443-4-1 összhangban van az EU Cyber Resilience Act (CRA) előírásaival
Az EU Cyber Resilience Act (CRA) előírja, hogy a hálózatra kapcsolt termékek teljes életciklusuk során biztosítsák a kiberbiztonságot. Az IEC 62443-4-1 alapelvei nagymértékben összhangban vannak a CRA elveivel. A QNAP e tanúsítvány megszerzésével igazolja, hogy termékvonala képes megfelelni a CRA követelményeinek, és jelentősen csökkentheti a megfelelőségi kockázatokat a multinacionális vállalatok számára.
Átfogó nemzetközi megfelelőség a terméktől az üzemeltetésig: a QNAP átfogó információbiztonsági bizalmi ökoszisztémát épít
A QNAP megszerezte az IEC 62443-4-1 tanúsítványt, amely az elmúlt években felhalmozott harmadik fél általi tanúsítványok egyike. A QNAP már több tanúsítvánnyal is rendelkezik, köztük az ISO/IEC 27001 (Információbiztonsági Irányítási Rendszer), ISO/IEC 27017 (Felhőszolgáltatási Biztonsági Kontrollok), ISO/IEC 27018 (Felhőalapú Adatvédelmi Védelem) és Japán JC-STAR 1. szint (IoT termékbiztonsági címke). Most, az „önmagában a biztonságos fejlesztési folyamatra” fókuszáló IEC 62443-4-1 tanúsítvánnyal bővülve, a QNAP egyre bővülő tanúsítványlistája azt mutatja, hogy az információbiztonságba történő befektetés nem csupán egyetlen szabályozás vagy ügyféligény ideiglenes teljesítését szolgáló javítás, hanem hosszú távú, rendszerszintű szervezeti képességépítés.
Látogasson el a QNAP Trust Center oldalára további hitelesítési és megfelelőségi információkért >>


 5 mins read