5 分鐘閱讀


核心結論:Secure by Design 為 QNAP 產品開發流程的核心理念
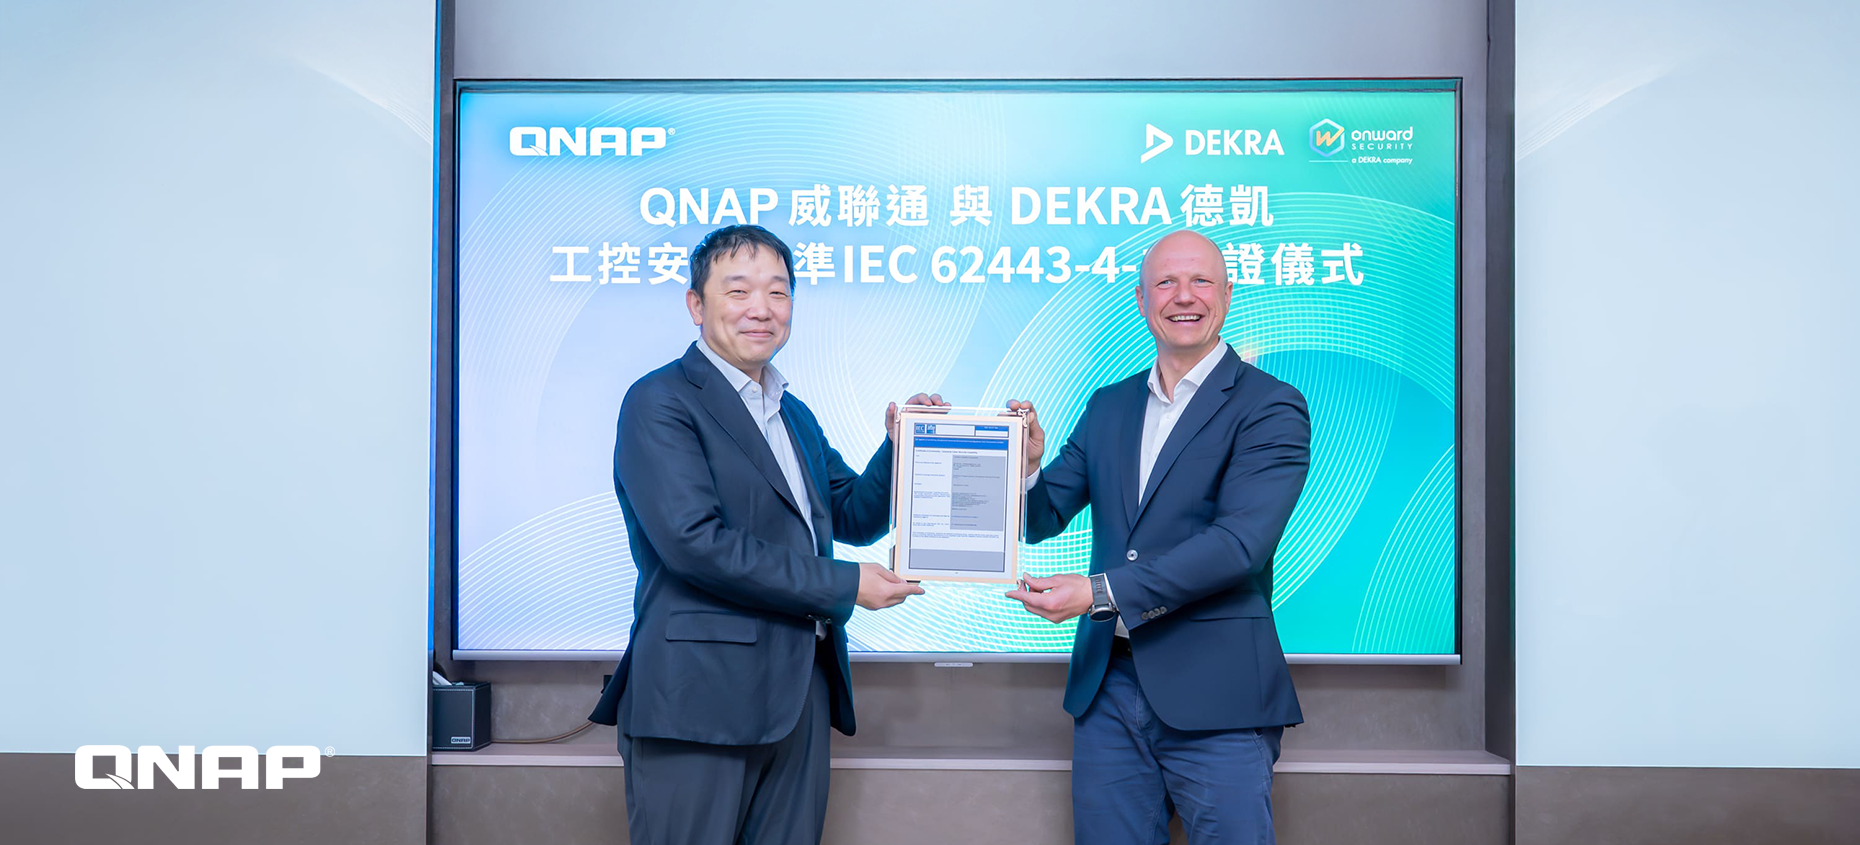
2026 年 9 月 ,QNAP 通過全球認證機構 DEKRA 德凱依 IEC 62443-4-1 標準執行的流程驗證。IEC 62443-4-1 評估的核心,是 QNAP 作為供應商能否將安全要求系統化、流程化落實於整個產品生命週期:從規劃、設計、測試、釋出到後續維護,安全考量須從一開始就內建(Secure by Design)於開發流程。
這項流程驗證的效力不侷限於單一產品:QNAP 現在與未來推出的每一款產品,都會延續同一套經過驗證的安全開發紀律,落實安全軟體開發(Secure SDLC)。
驗證涵蓋的四個環節:從規劃到維護
IEC 62443-4-1 的稽核強度遠高於一次性問卷審查。標準正式定義了 8 大安全開發實務,涵蓋 Security Management(安全管理)、Specification of Security Requirements(安全需求規格)、Secure by Design(安全設計)、Secure Implementation(安全實作)、Security Verification and Validation Testing(安全驗證與確效測試)、Management of Security-Related Issues(安全問題管理)、Security Update Management(安全更新管理)、Security Guidelines(安全指引),並依 CMMI(Capability Maturity Model Integration)的四級成熟度模型逐項評估組織落實程度:Initial(初始)、Managed(已管理)、Defined(已定義)、Improving(持續改善)。要通過驗證,企業須在文件化、制度化與跨部門執行力上,達到可被獨立稽核方逐條檢視的程度。
了解 IEC 62443-4-1標準的 8 大安全開發實務 >>
DEKRA 此次驗證涵蓋 QNAP 在四個環節的組織能力,這些環節在 QNAP 現行的資安治理架構中,也各自有對應的既有機制:
-
安全開發流程:QNAP 依循公開的 Secure Software Development Lifecycle(SSDLC) 政策,將風險評估與威脅建模(Threat Modeling)從需求蒐集階段即納入,貫穿架構設計與程式碼實作;設計階段須通過涵蓋資料保護、身分驗證、存取控制與加密實作要求的安全審查,並針對不同程式語言提供具體的安全程式碼準則;開發流程導入 SAST(靜態應用程式安全測試)與 DAST(動態應用程式安全測試)自動化掃描,搭配滲透測試與威脅模型驗證。
-
資安風險管理:由 QNAP PSIRT(Product Security Incident Response Team,產品安全事件應變小組)統籌,採委員會制運作,由研發、資安、法務、客服與行銷部門共同參與治理決策,系統化辨識與評估產品開發過程中的資安風險。
-
安全性弱點管理:透過公開的 Security Advisories 通報機制與 Security Bounty Program 資安獎金計畫,持續追蹤、應對新發現的安全弱點;對外部研究人員回報的漏洞,QNAP PSIRT 承諾一週內完成確認並核發 CVE 編號。
-
軟體供應鏈風險管理:透過 Software Supply Chain Risk Management(SSCRM) 專頁公開具體作法,包括為 QNAP NAS 軟體與應用程式維護 SBOM(Software Bill of Materials,軟體物料清單),採用 CycloneDX、SPDX 等業界標準格式追蹤元件組成;開發流程中導入軟體成分分析(SCA)與 SAST 自動化弱點掃描工具,並整合 CVE 資料庫與 CISA KEV(已知遭利用漏洞)目錄進行比對,將第三方元件與相依套件同樣納入風險控管範圍。
這證明 QNAP 具備將安全要求系統化、流程化落實於產品全生命週期的組織能力,從規劃到維護,安全治理是貫穿整個開發流程的既定紀律。
供應商本身的安全開發能力,已經是稽核範圍
有許多合規標準指出,當企業評估自身資安合規時,供應商的安全能力已經是稽核範圍的一部分,例如 NIS2 的 Article 21(2)(d) 明文要求企業評估「與直接供應商及服務提供者相關的安全性風險」,Article 21(2)(e) 則進一步要求企業關注系統獲取、開發與維護安全,包含漏洞處理與揭露。擁有 IEC 62443-4-1 驗證,正是這兩項要求最直接的第三方佐證。
對正在推動 IT/OT 融合、部署於智慧製造、能源、交通等關鍵基礎設施場域的客戶而言,這項驗證的分量又更重一層。隨著 NAS、邊緣運算設備與連網儲存系統在這些場域中的角色日益吃重,供應商的產品安全開發流程是否經過查核,直接關係到整體 OT 環境的風險暴露程度。
IEC 62443-4-1 可接軌歐盟 Cyber Resilience Act (CRA)
歐盟《網路韌性法案》(CRA)要求連網產品在「全生命週期」皆須保障資安。IEC 62443-4-1 規範與 CRA 的核心精神高度一致,QNAP 取得此驗證,證明其產品線已具備對接 CRA 的實力,能為跨國企業大幅降低合規風險。
從產品到營運全面接軌國際合規:QNAP 構築全方位資安信任生態系
QNAP 取得 IEC 62443-4-1 認證,是近年持續累積的第三方認證組合裡的其中一項,QNAP 已經擁有 ISO/IEC 27001(資訊安全管理系統)、ISO/IEC 27017(雲端服務資安控制)、ISO/IEC 27018(雲端隱私保護)、日本 JC-STAR Level 1(IoT 產品資安標章)等多項認證。如今再加上聚焦「安全開發流程」本身的 IEC 62443-4-1。QNAP 持續擴充的清單更是因為資安投入並非為了應付單一法規或客戶要求的臨時補件,而是長期、系統性的組織能力建設。