9 分鐘閱讀


核心結論:QNAP 具備 ISO/IEC 27001 國際認證,協助企業快速通過 NIS2 供應鏈稽核
NIS2(Network and Information Security Directive 2,正式名稱 Directive (EU) 2022/2555)是歐盟針對關鍵基礎設施與重要實體頒布的強制性網路安全法規,旨在全面提升企業的資安防禦與數位韌性。多數企業評估 NIS2 時容易忽略一件事:Article 21(2)(d) 把「供應鏈安全」列為十項風險管理措施之一,明確要求企業評估「與直接供應商及服務提供者相關的安全性風險」。企業選用的儲存設備廠商本身是否具備第三方認證資格,因此已經是稽核範圍的一部分。
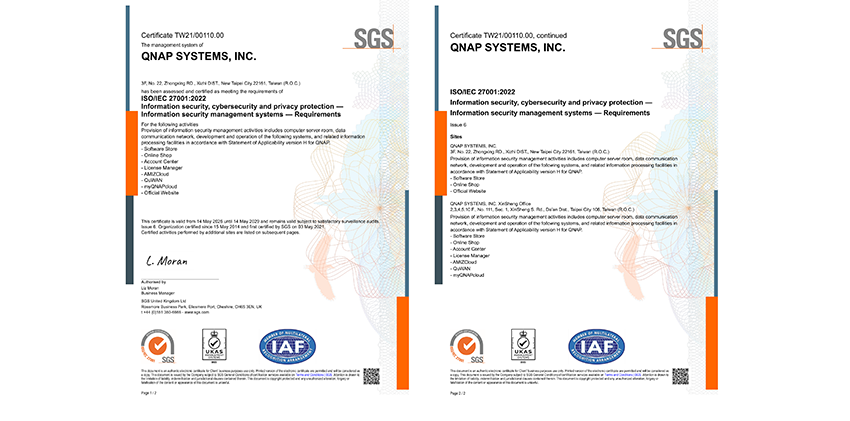
QNAP 能提供 Article 21(2) 十項措施裡的設備與軟體落地;同時 QNAP 持有多項第三方認證(如 ISO/IEC 27001、27017、27018、日本 JC-STAR 等),符合企業稽核 Article 21(2)(d) 供應鏈安全時的要求。NIS2 其他的風險評估、事件應變計畫、高階管理層訓練,這些都是企業內部治理與法務的工作,沒有任何產品能替企業完成。
延伸閱讀:European Commission — NIS2 Directive 官方頁面
執法現實:德國、荷蘭、法國已經開始執法,企業應該把握時間準備
NIS2 於 2023 年生效,2024 年 10 月 17 日是各會員國將指令轉換為國內法的期限。截至 2026 年 4 月,27 個會員國中已有 22 個完成轉換,德國、荷蘭、法國更已展開實際執法行動。NIS2 已經從「還有時間準備」進入「稽核與裁罰正在發生」的階段。適用範圍估計橫跨歐盟超過 10 萬家企業,分為「必要實體」(能源、運輸、金融、醫療、水務、數位基礎設施)與新納入的「重要實體」(製造業、郵政快遞、數位服務供應商等)。
違規罰鍰上限依實體類型分級:必要實體最高 1000 萬歐元或全球營業額 2%,重要實體最高 700 萬歐元或營業額 1.4%,兩者取其高。而 Article 20 的個人問責,更讓這件事不再只是財務風險——監理機關對嚴重疏失情節,可對個別管理階層成員課予責任,包含暫時禁止其執行管理職務。因此 QNAP 建議企業不要等到稽核上門才倉促補救,而是提前把技術防護與可舉證紀錄準備到位。既是合規的穩健做法,也讓企業在與客戶、業務夥伴往來時,隨時拿得出安心的證據。
NIS2 Article 21(2) 風險管理措施與QNAP解決方案對照表
| Article 21(2) 措施 | QNAP | |
|---|---|---|
| (d) 供應鏈安全組織與供應商評估 | QNAP 自身持有 ISO/IEC 27001、27017、27018、日本 JC-STAR Level 1 等第三方認證 | 企業評估 QNAP 作為供應商時,有具體第三方認證可作為 Article 21(2)(d) 稽核證據 |
| (b) 事件處理技術性 | ADRA NDR X(偵測橫向移動、自動隔離受感染裝置)、Security Center 與 Malware Remover | 攻擊在擴散前被偵測與阻斷,事件影響範圍縮小 |
| (c) 業務連續性及危機管理技術性 | HDP for Business(3-2-1-1-0 原則、Immutable Backup、Airgap+ 隔離節點)、Video Verification 復原開機錄影驗證;HBS 3 異地/雲端備份;雙控制器 HA、High Availability Manager | 「備份可驗證」有錄影與演練紀錄可證明備份為完整備份且可復原;單點故障時服務不中斷 |
| (e) 系統獲取、開發與維護安全(含漏洞處理)技術性 | Security Advisory 公告訂閱、Live Update | 已知漏洞有訂閱通報與更新機制可循 |
| (h) 密碼學與加密政策技術性 | SED 自我加密硬碟(TCG-OPAL、TCG-Enterprise)、AES-256 加密 | 磁碟遺失、遭竊或汰換外流時,靜態資料維持無法識別狀態 |
| (i) 人力資源安全、存取控制與資產管理技術性 | RBAC 角色權限、AD/LDAP 整合、Delegated Administration 委派管理 | 存取權限對應真實身分,離職或異動後權限同步失效 |
| (j) 多因素驗證與安全通訊技術性 | QNAP Authenticator 多重要素驗證(MFA);QVPN Service(WireGuard、OpenVPN 等加密通道) | 登入與遠端存取皆有雙重驗證與加密通道保護 |
供應鏈安全:第三方認證是企業稽核時可直接引用的證據
在十項風險管理措施中,Article 21(2)(d) 供應鏈安全是唯一一項企業無法單靠自身努力完成的措施,條文明確要求企業評估「與直接供應商及服務提供者相關的安全性風險」。稽核範圍因此不再僅止於企業自身系統,也延伸至上游供應商的資安能力與佐證是否充分。
QNAP 自身持有的第三方認證,在 NIS2 底下也因此具備了實質意義:ISO/IEC 27001(資訊安全管理系統)、ISO/IEC 27017(雲端服務資安控制)、ISO/IEC 27018(雲端隱私保護),以及 2026 年 7 月取得的日本 JC-STAR Level 1(IoT 產品資安標章),皆為企業於 Article 21(2)(d) 供應商風險評估中,可直接引用、納入稽核紀錄的第三方證據。若供應商本身無法提供對應的第三方認證,企業將獨自承擔這項稽核缺口。
事件處理與 24 小時預警:時鐘從偵測到那一刻開始倒數,而非復原之後
Article 23 的通報時限比 GDPR 或 HIPAA 都更急迫,且是三段式的:知悉重大事件後 24 小時內提交「早期預警」、72 小時內提交正式「事件通報」(含初步影響評估與嚴重程度)、一個月內提交最終報告。這跟前兩份法規最大的不同在於:從「知悉」(awareness)就開始計算時間,而不是從「復原完成」或「決定要不要通報」才開始——換句話說,因次通過 NIS2 考驗的並不是備份回復的速度,而是掌握事態、釐清事實並提出初步說明的速度。
傳統防毒與邊界防火牆擋不住已經滲透進內網、正在橫向移動的攻擊者。QNAP ADRA NDR X(Network Detection and Response)以既有 NAS 與相容交換器監看內網流量,偵測橫向移動並在中高風險時自動隔離受感染裝置,把攻擊阻斷在擴散之前;一旦攔阻成功,可結合 NAS 快照將受影響系統還原到感染前狀態。NAS 本機端則有 Security Center 統籌組態檢查、防火牆(QuFirewall)與 Malware Remover 惡意程式掃描。管理多台設備時,QuLog Center 集中彙整日誌並支援標籤與進階搜尋——當 24 小時的時鐘開始倒數,這些偵測與日誌紀錄,讓第一份早期預警報告有具體事實、而非空白猜測。小時的時鐘開始倒數,這些偵測與日誌紀錄,讓第一份早期預警報告有具體事實、而非空白猜測。
業務連續性與危機管理:備份與容錯缺一不可
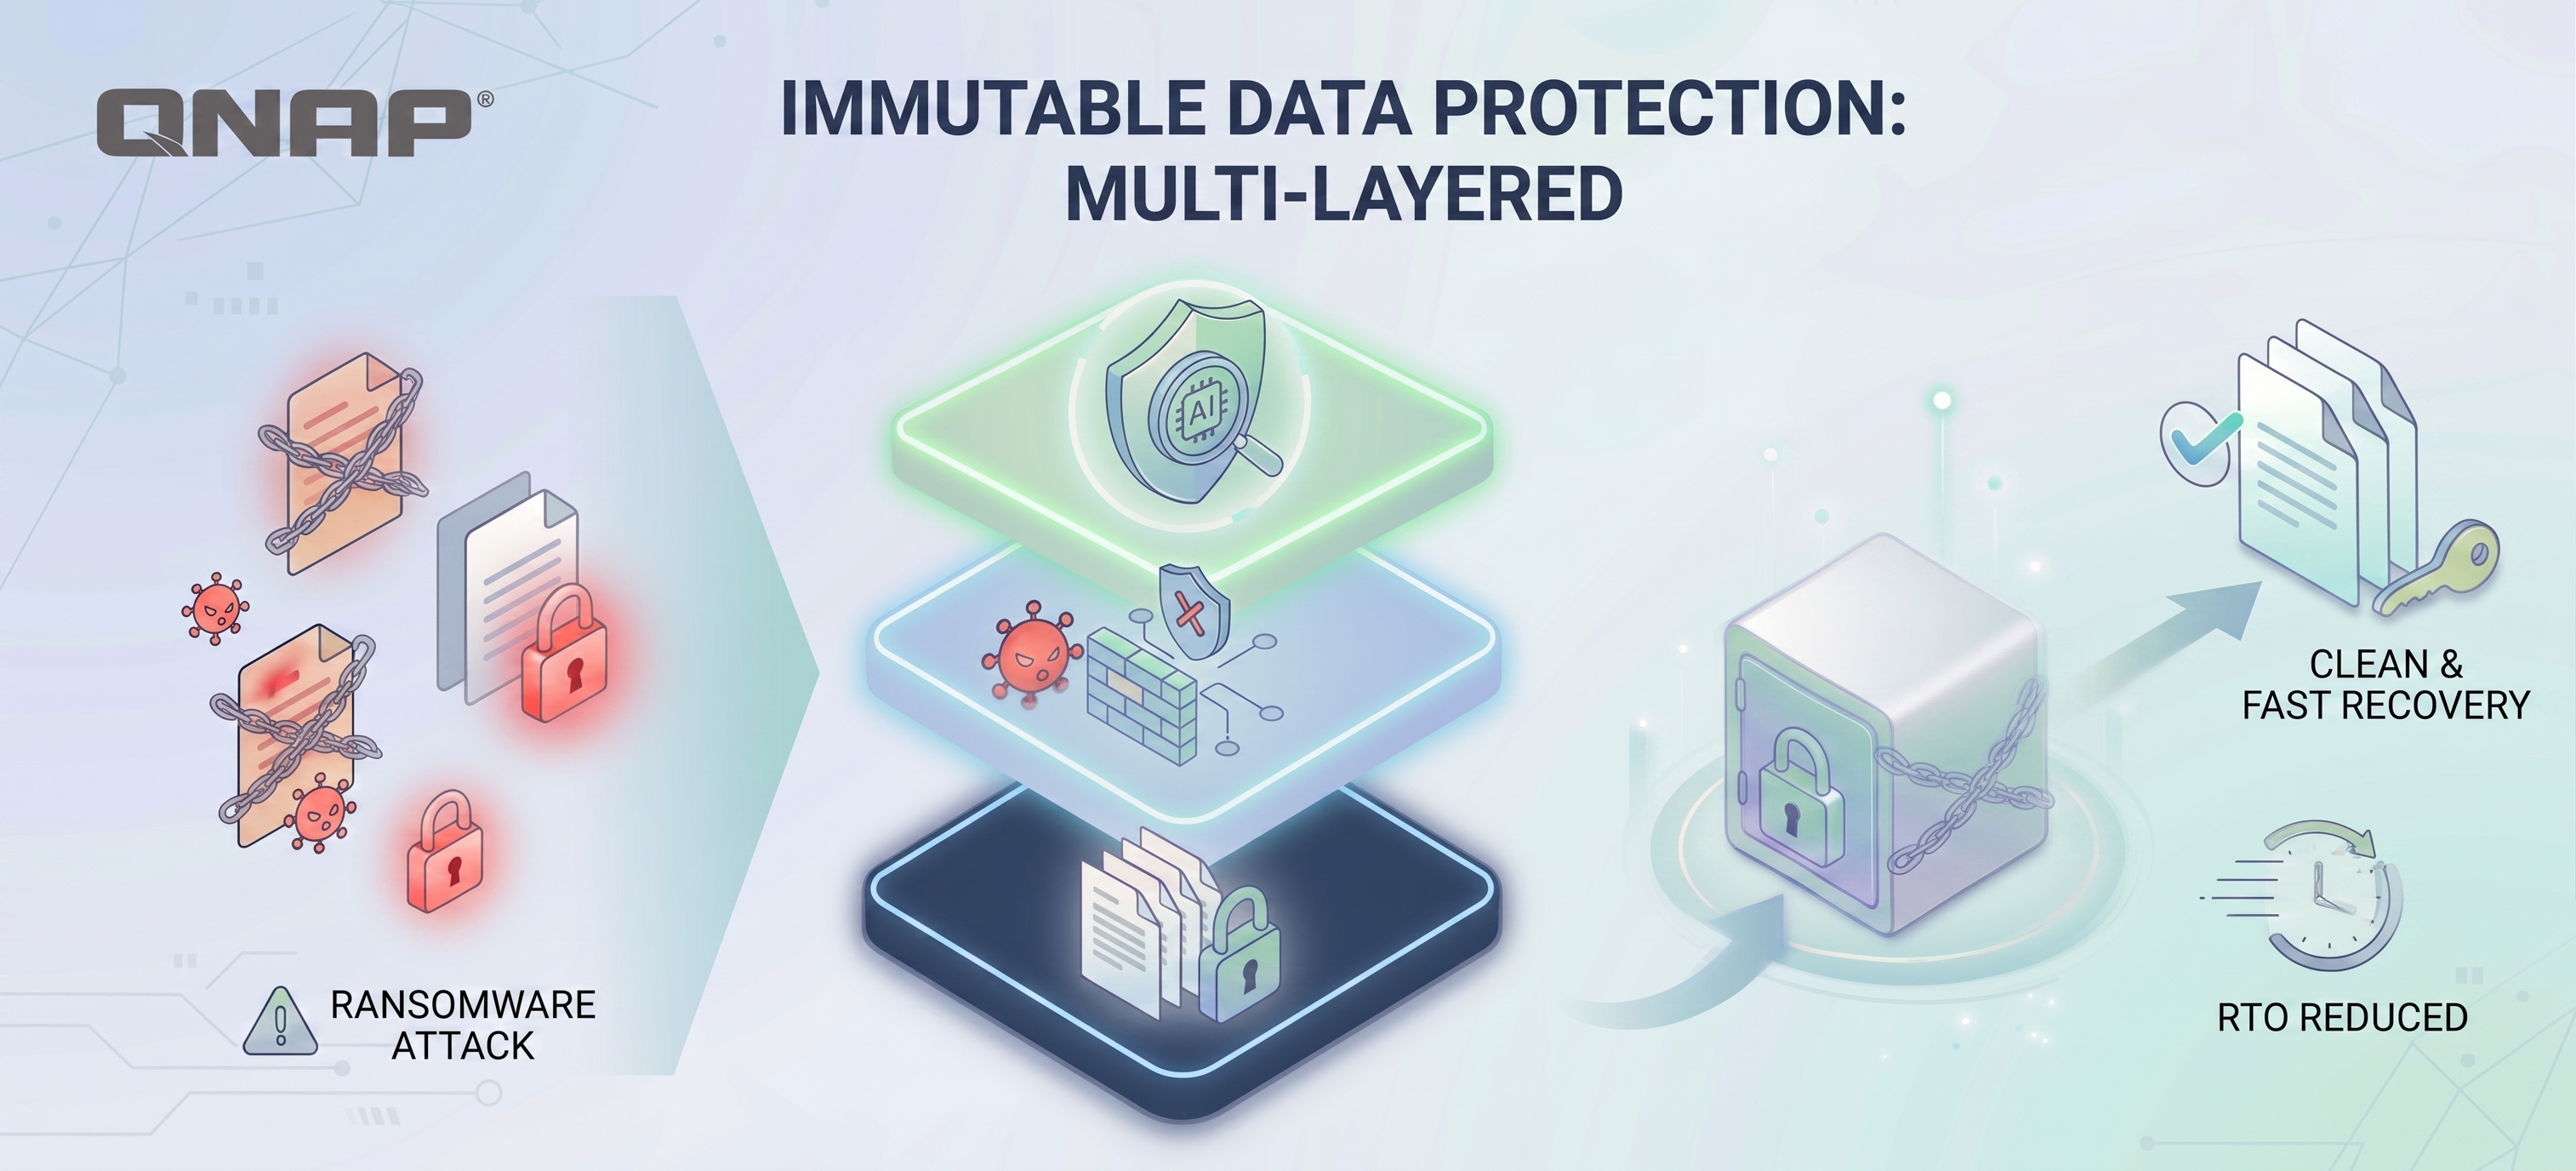
Article 21(2)(c) 把「業務連續性及危機管理」列為措施之一,內容明確包含備份管理與災難復原。QNAP 從兩個層次支撐:伺服器與 VM 工作負載由 HDP for Business 集中保護 Windows® 、VMware® 、Hyper-V® 、Proxmox® VE 與 Microsoft 365® ,以 3-2-1-1-0 備份原則設計,結合 Immutable Backup 與 Airgap+ 實體隔離備份節點;Video Verification 自動錄下備份 VM 的開機過程作為完整性證據。NAS 上的檔案資料則透過 HBS 3 異地/雲端備份,搭配版本管理與資料完整性檢查。
「業務連續性」與「災難復原」是兩個不同問題。復原是原始資料損毀後「找得回來」,容錯則是解決單點故障當下「服務不中斷」。QNAP 提供三種對應不同規模的容錯架構:
-
雙主動(Active-Active)控制器機種(搭載 ZFS 架構的 QES 作業系統)可在單一控制器故障時自動接手
-
QuTS hero 機種可透過 High Availability Manager 與另一台獨立 NAS 組成 Active-Passive 雙機容錯移轉叢集
-
橫向擴展(Scale-out)架構採用 QuTS MEGA 作業系統,最少 3 個節點起可擴充至 96 個節點,並透過 Erasure Coding 抹除編碼技術,即使多個節點同時故障也不會遺失資料。
加密、多因素驗證與存取控制
Article 21(2)(h) 要求密碼學與加密政策,QNAP 提供共用資料夾/LUN 的 AES-256 加密,並支援自我加密硬碟(SED),涵蓋 TCG-OPAL、TCG-Enterprise,加解密由硬碟控制器直接處理。Article 21(2)(j) 要求多因素驗證與安全通訊,QNAP Authenticator 提供多重要素驗證(MFA),QVPN Service(WireGuard、OpenVPN 等)則建立遠端存取的加密通道。Article 21(2)(i) 的人力資源安全與存取控制,則由 RBAC 角色權限整合 AD、Azure AD 或 LDAP 落實,權限異動在既有網域帳號系統中集中管理,離職或異動後存取權限同步失效。
下一步:落實 NIS2 合規,檢視自身技術條件與供應商是否具有認證
內部政策治理(如風險評估流程、事件應變演練與管理層資安培訓)需要企業自主推動,但在基礎設施與供應鏈安全(Article 21(2)(d))的稽核現場,選對合作夥伴能讓合規事半功倍。選用具備 ISO/IEC 27001 國際認證與 CNA(CVE 授權機構) 資格的 QNAP 儲存與備份解決方案,能協助企業直接滿足歐盟 NIS2 指令第 21(2)(d) 條對「供應鏈安全」的強制稽核要求。
若您正在評估符合 NIS2 規範的儲存設備選型、異地備援計畫或 Proxmox VE 備份架構,歡迎洽詢 QNAP 業務或技術顧問,依實際需求規劃最適合的產品組合。