8 分鐘閱讀


關鍵結論:利用 ADRA NDR X 防禦內網威脅,補足EDR 做不到的
勒索軟體現在能整組癱瘓 EDR(Endpoint Detection and Response,端點偵測與回應),企業因此需要一層獨立於端點之外、直接監看內網 (LAN) 流量的偵測機制,也就是部署在網路層的 NDR(Network Detection and Response,網路偵測與回應)— 即使端點防護失守,攻擊者的橫向移動仍會在網路上現形,並即時阻斷。QNAP ADRA NDR X 讓企業以現有 NAS 與相容交換器建構這道網路聯防,進行內網主動偵測與封鎖,除了免授權費,更可結合 NAS 快照與 3-2-1-1-0 備份,把「偵測、隔離、復原」串成全方位的資料安全方案。
資安公司警示:EDR 在威脅警報發出前就已被關機
根據資安公司 ESET 2026 年的研究,市面上已追蹤到約 90 款 EDR Killer 工具,其中 54 款利用 BYOVD(Bring Your Own Vulnerable Driver,自帶漏洞驅動程式)技術取得系統核心權限,直接終止端點防護程序。
這 90 款工具的統計背後,是一條已經商品化的攻擊供應鏈。ESET 更進一步揭露勒索軟體即服務(RaaS)團體 Gentlemen 向加盟攻擊者提供名為 GentleKiller 的 EDR Killer 工具:GentleKiller 至少有 8 個變種,會偽裝成 Kaspersky、Valorant 等合法軟體,能精準打擊多達 48 款安全產品、涵蓋超過 400 個處理程序。套件裡甚至還備妥 HexKiller、ThrottleBlood、HavocKiller 等第三方工具當替補。
更棘手的是手法本身。BYOVD 攻擊載入的是「有合法簽章、但存在漏洞」的驅動程式,作業系統會放行,攻擊者藉此升級到核心(Kernel)權限,強制終止 EDR 引擎、日誌收集與監控服務。整個過程中,端點防護甚至來不及發出最後一則警報。
為什麼只有 EDR 就是防護不夠
因此,這波攻擊暴露的不是單款 EDR 的缺陷,而是架構上的單點依賴。端點偵測的前提是「代理程式(Agent)仍正常運作」,而 EDR Killer 攻擊的正是這個前提。此外還有代理程式根本裝不上去的裝置,例如 IP 攝影機、印表機、IoT 物聯網設備、舊系統、外部訪客筆電等等。美國 CISA 在紅隊演練報告中的結論相當直接,受測的關鍵基礎設施組織「過度依賴主機端 EDR,未實作足夠的網路層防護」。
一旦 EDR 被癱瘓、內網又沒有相應的偵測機制,攻擊者等於拿到一張暢行無阻的內部通行證:橫向移動、掃描其他設備、建立連線、滲透擴散、搬運資料,全程無人察覺。
因此,企業需要佈署如 NDR 這類於網路層的威脅偵測與回應機制,才能真正阻斷攻擊者的行動。NDR 透過分析內網流量行為找出異常,不依賴端點上的任何代理程式。它的價值正在於「頻外(Out-of-Band)」:不依附在任何一台可能被攻陷的主機上,而是從交換器網路層觀察東西向流量,比對異常連線行為、偵測橫向移動與可疑的指令中繼(C2)通訊。就算 EDR 已被 GentleKiller 突破,加密行為在網路上留下的足跡依然無所遁形。
QNAP ADRA NDR X:讓 QNAP NAS 成為主動式的資安防護大腦
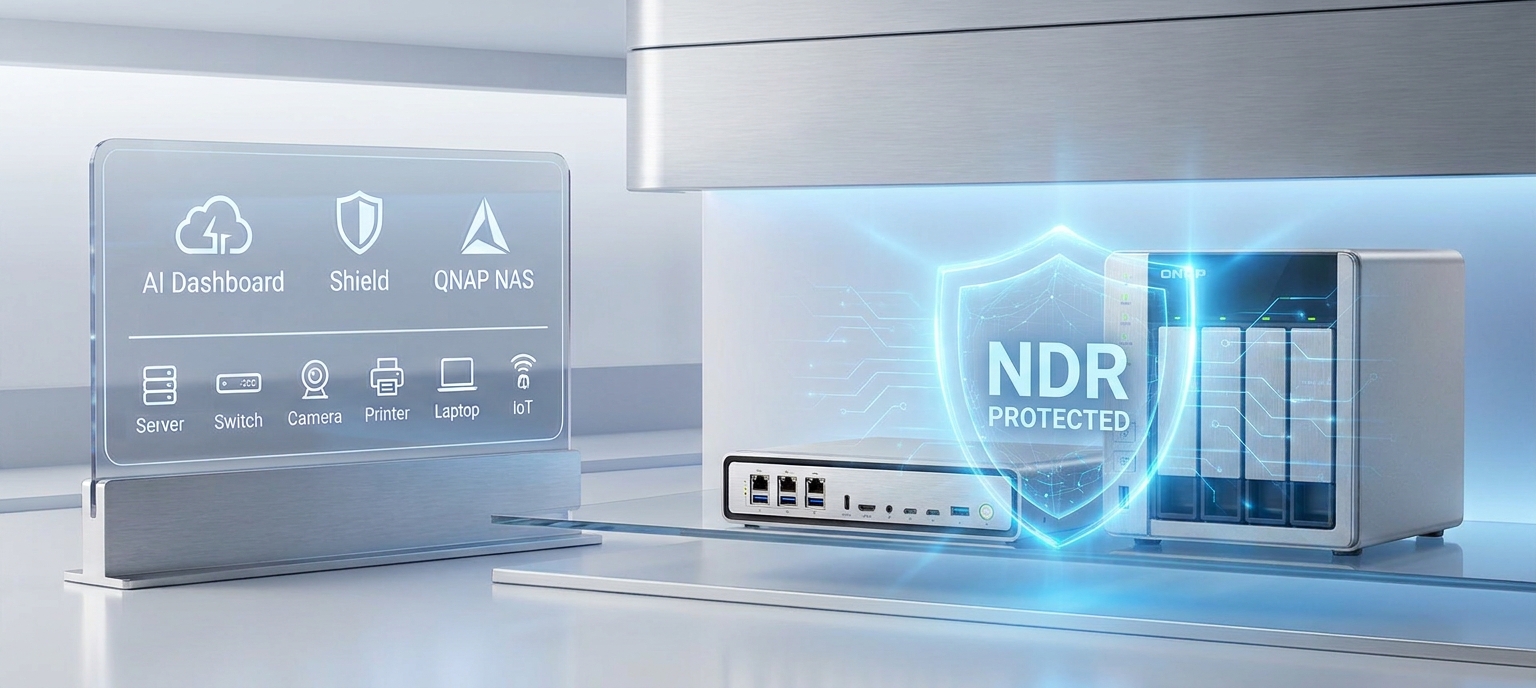
傳統 NDR 方案往往意味著專屬硬體加上以流量計價的年度授權,中小企業常在報價階段就打退堂鼓。QNAP ADRA NDR X 的做法不同,用戶可直接從 App Center 免費下載安裝到支援的 QNAP NAS(QTS/QuTS hero 5.2 以上),搭配相容的 QNAP 交換器,即可將現有設備升級為 NDR 內網威脅偵防中心,且無授權費。
落地到 EDR Killer 情境, ADRA NDR X 的防禦機制分三層:
-
主動威脅誘捕(Threat Watch & Trap):模擬 SSH、SAMBA 等常見服務作為誘餌(Honeypot),主動引誘在內網探索的惡意程式現形,並以選擇性封包檢測取代全流量解析,不拖慢網路。
-
橫向移動偵測與深度威脅分析:識別內網異常連線與設備行為,將威脅事件對應 MITRE ATT&CK® 框架,並以 AI 事件分析報告自動生成事件摘要、感染路徑視覺化與處置建議,因此 IT 人員不必逐行讀 Log。
-
自動隔離回應:偵測到高風險設備時可自動隔離該設備,提供從「僅通知」到自動封鎖的四段防護等級,在不中斷全網運作的前提下阻止擴散。
QNAP ADRA NDR X 方案採用免代理程式(Agentless)設計,企業 IT 可快速部署,毋需在每位員工的電腦安裝軟體,且運作時無損網路效能,完全不影響日常營運,讓所有連接的終端設備皆受到完整的資安防護。此外,方案更結合「單筆事件 AI 智慧威脅分析」與「整體內網資安總覽」雙重報告,協助 IT 人員將資安數據精準轉化為可執行的關鍵洞察,全面掌握企業資安態勢並即時高效應變。
ADRA NDR X vs EDR 關鍵比較
| 比較項目 | QNAP ADRA NDR X | EDR |
|---|---|---|
| 偵測資料來源 | 內網橫向移動的網路封包與可疑活動 | 單一端點裝置的數據 |
| 未受管設備防護 | 全面涵蓋。免安裝 Agent,完整保護 IoT、OT 與 BYOD。 | 無法涵蓋。未安裝 Agent 的設備完全無能見度。 |
| 抗關閉與防破壞能力 | 極高。獨立於電腦外,電腦中毒也關不掉它 | 較弱。取得高權限後,易遭駭客關閉或癱瘓 Agent。 |
| 授權計費模式 | 免授權費。不綁定裝置數量,適合設備眾多的企業。 | 依端點數量計費。按台扣費,設備越多成本呈線性成長。 |
| 部署與維運成本 | 低成本、零干擾。僅需設定流量鏡像,不需接觸終端電腦。 | 高成本、維運繁瑣。需逐台派發軟體,並處理軟體衝突與策略調校。 |
| 法規合規性(NIST CSF 2.0 / NIS2) | 滿足。符合「持續性網路監控」強制規範。 | 需搭配其他工具。僅提供端點日誌,無法獨立滿足網路層合規。 |
資料安全的最後一道保險:不可變快照與 3-2-1 備份
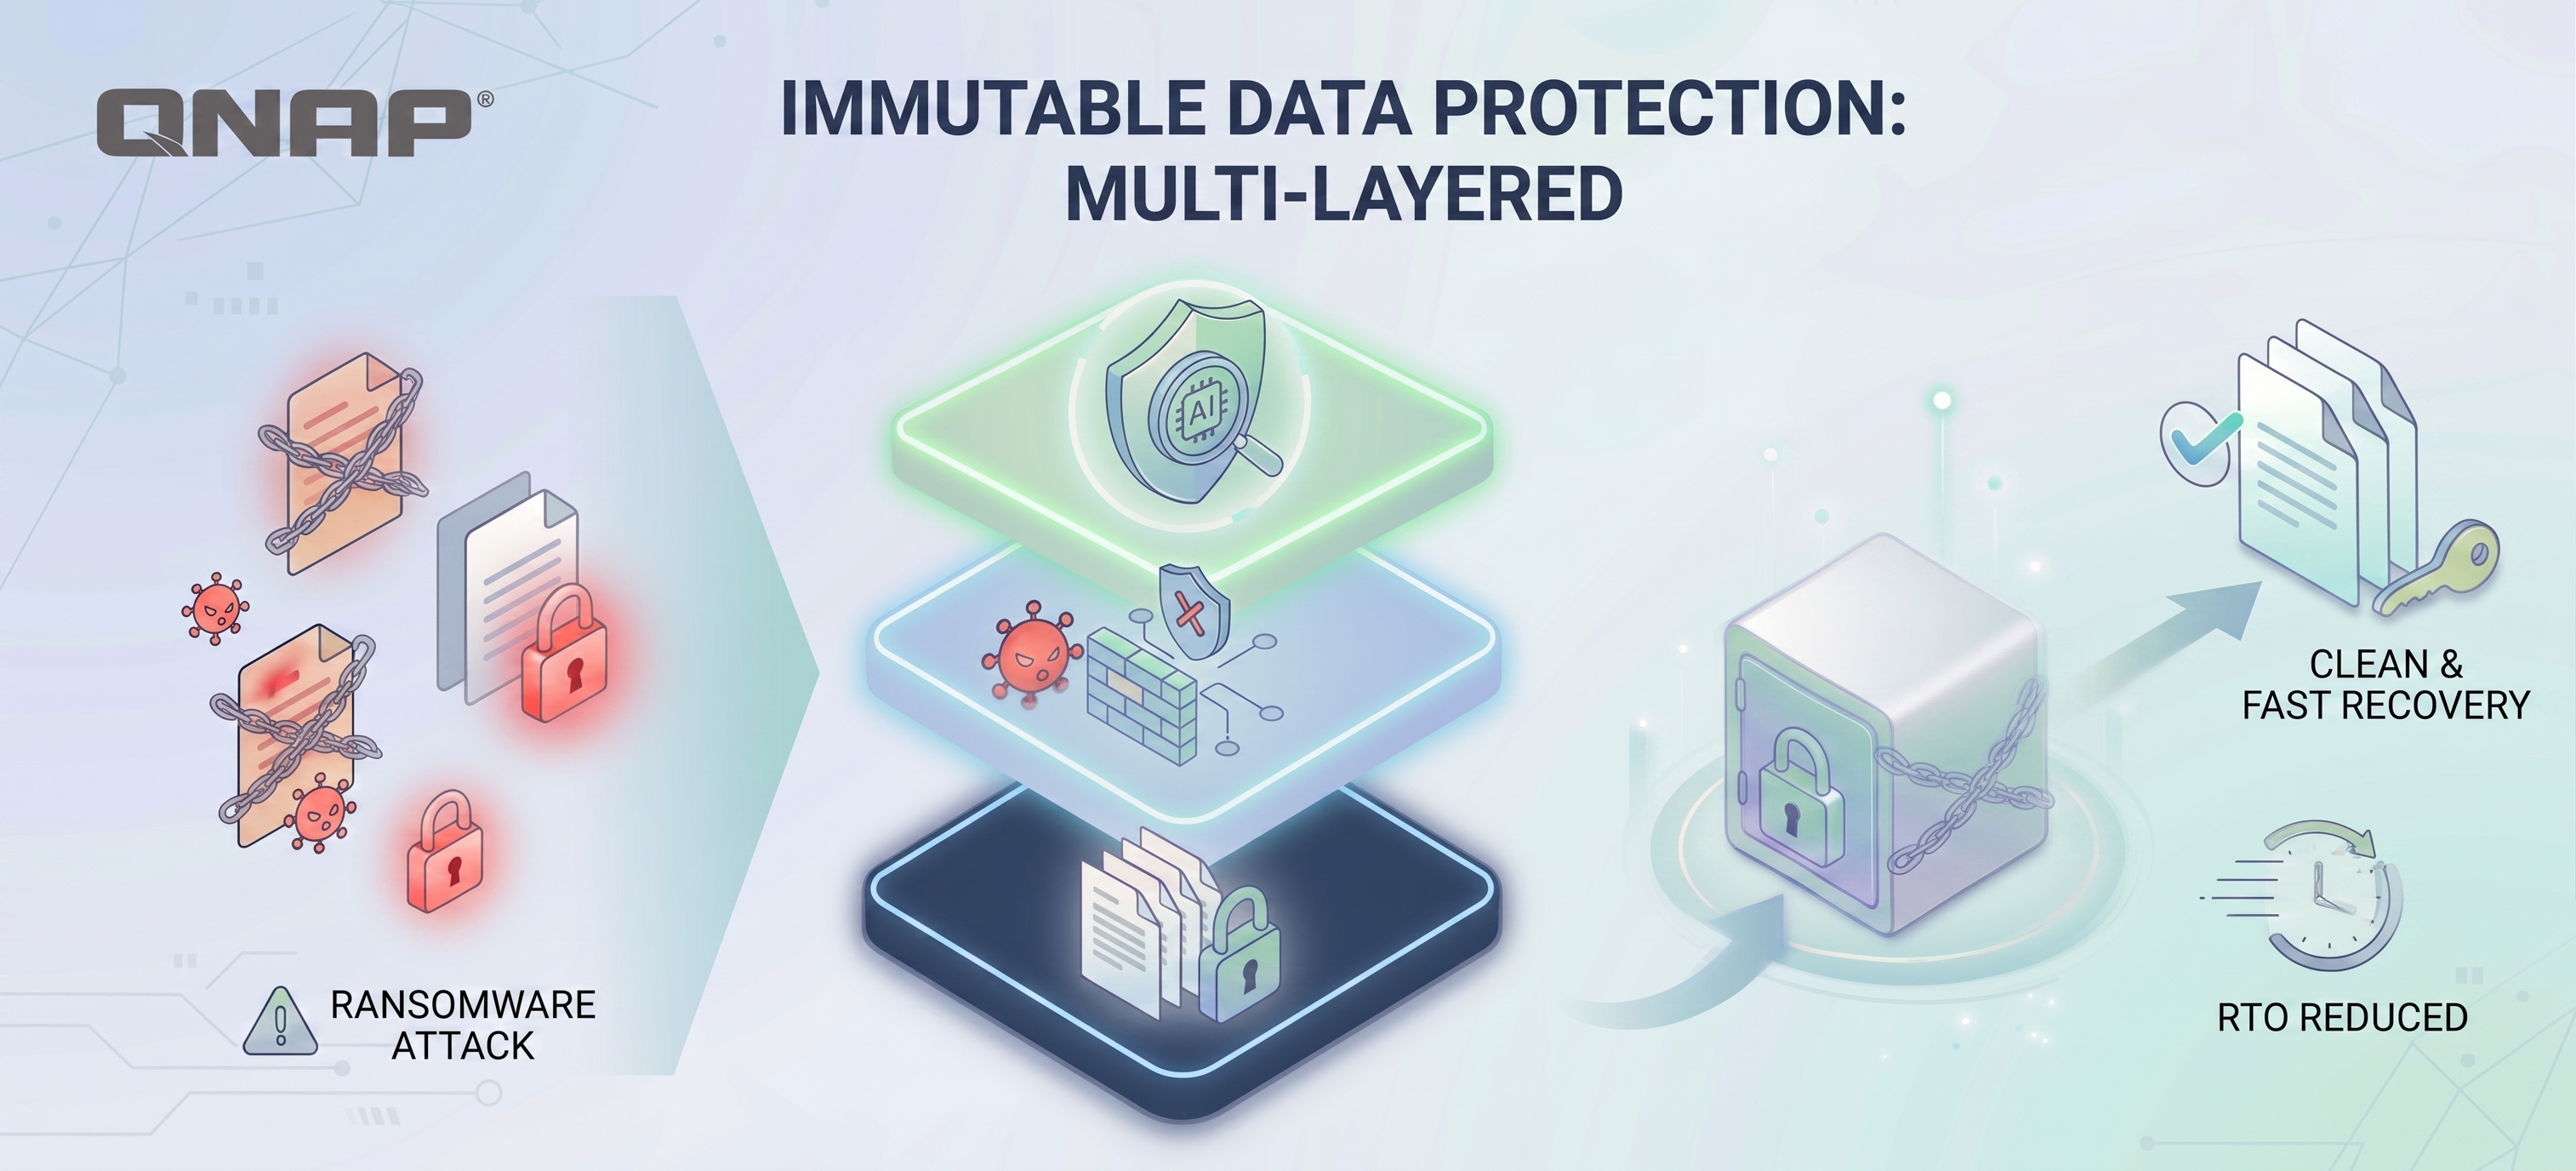
不過企業仍要注意,沒有任何偵測層能保證 100% 攔截,尤其 AI 時代的威脅更加複雜。ADRA NDR X 可與 QNAP NAS 的快照技術整合,在威脅隔離後將資料回復到感染前的完整狀態;搭配 3-2-1-1-0 備份原則(3 份資料、2 種媒介、1 份異地、1 份離線/不可變、0 錯誤 ),即使遭遇威脅,企業仍握有攻擊者加密不了、竄改不了的乾淨副本,打造完整的資料安全解決方案。
延伸閱讀:勒索軟體生存指南:為什麼「不可變快照」與「離線備份」是 2026 年企業的最後一道防線?
常見問題(FAQ)
EDR Killer 是什麼?為什麼防毒軟體擋不住?
EDR Killer 是專門癱瘓端點防護的攻擊工具,多數利用 BYOVD 技術載入有合法簽章的漏洞驅動程式,取得核心權限後強制終止安全軟體程序。因為驅動程式簽章合法,作業系統與防毒引擎往往將其視為正常元件放行。
已經有 EDR 了,還需要 NDR 嗎?
需要。兩者覆蓋攻擊鏈的不同階段:EDR 擅長攔截端點上的執行與持久化,NDR 擅長偵測橫向移動、C2 通訊與資料外洩。NDR 部署在網路層,不會被失陷主機關閉,是 EDR 被癱瘓時的頻外偵測來源。例如,QNAP 即是提供 NDR 解決方案的資安服務商之一,能協助企業在不改變現有網路架構的前提下,監控內往封包與流量異常,精準攔截高風險行為與裝置。
ADRA NDR X 需要另購授權嗎?
不需要。ADRA NDR X 可從 App Center 免費下載安裝於支援的 QNAP NAS,搭配相容 QNAP 交換器運作,無需支付額外授權費用。