Key Takeaway: Use ADRA NDR X to Defend Against Internal Network Threats and Make Up for What EDR Can't Do
Ransomware software can now bypass EDR (Endpoint Detection and Response), so enterprises need an additional detection mechanism that operates independently from endpoints and directly monitors internal network (LAN) traffic—this is NDR (Network Detection and Response) deployed at the network layer. Even if endpoint protection fails, attackers’ lateral movements will still be visible on the network and can be blocked in real time. QNAP ADRA NDR X enables enterprises to build this network defense chain using existing NAS and compatible switches, allowing proactive internal network detection and isolation. In addition to being license-free, it can also integrate NAS snapshots and 3-2-1-1-0 backups, creating a comprehensive data security solution that links detection, isolation, and recovery.
Cybersecurity company warning: EDR was already shut down before the threat alert was triggered
According to cybersecurity company ESET's 2026 research, around 90 EDR Killer tools have been tracked in the market, among which 54 exploit BYOVD (Bring Your Own Vulnerable Driver) technology to gain system kernel privileges and directly terminate endpoint protection programs.
Behind the statistics of these 90 tools lies a commercialized attack supply chain. ESET further exposed the ransomware-as-a-service (RaaS) group Gentlemen, which provides attackers with an EDR Killer tool called GentleKiller: GentleKiller has at least 8 variants, disguises itself as legitimate software such as Kaspersky and Valorant, and can precisely target more than 48 security products, covering over 400 processes. The toolkit even includes third-party tools like HexKiller, ThrottleBlood, and HavocKiller as substitutes.
What's even more sophisticated is the attack method itself. BYOVD attacks load drivers that are 'legitimately signed but vulnerable.' The operating system allows them, enabling attackers to escalate privileges to kernel level, forcibly terminate EDR engines, log collection, and monitoring services. Throughout the entire process, endpoint protection may not even issue a final alert.
Why Relying Solely on EDR Is Not Enough for Protection
Therefore, this attack exposes not a vulnerability in a single EDR, but rather a structural single point of dependency. Endpoint detection assumes that the agent is still running properly, and the EDR Killer attack specifically targets this assumption. In addition, there are deployments where the agent simply cannot be installed, such as IP cameras, printers, IoTunit devices, legacy systems, external visitor laptops, etc. The conclusion in the U.S. CISA Red Team Exercise Report is quite direct: critical infrastructure organizations being tested are “overly reliant on host-based EDR and lack sufficient network-layer defenses.”
Once EDR is bypassed and there is no corresponding detection mechanism in the intranet, attackers essentially gain unrestricted internal access: lateral movement, scanning other unit, establishing connections, infiltrating and spreading, exfiltrating data, all without anyone noticing.
Therefore, enterprises need to deploy threat detection and response mechanisms at the network layer, such as NDR, to truly block attackers' actions. NDR identifies anomalies by analyzing internal network traffic behavior, without relying on any endpoint agents. Its value lies in being "out-of-band": it does not depend on any potentially compromised host, but observes east-west traffic at the network layer from the switch, comparing abnormal connection behaviors, detecting lateral movement, and suspicious C2 communications. Even if EDR is bypassed by GentleKiller, traces of encrypted activities on the network remain visible.
QNAP ADRA NDR X: Make QNAP NAS the proactive cybersecurity brain
Traditional NDR solutions often mean dedicated hardware plus annual licenses priced by traffic, causing SMBs to back out at the quoting stage. QNAP ADRA NDR X does things differently: users can directly download and install it for free from App Center onto supported QNAP NAS (QTS/QuTS hero 5.2 or above), pair it with a compatible QNAP switch, and instantly upgrade their existing unit to an NDR internal threat detection center—no license fees required.
In the face of the EDR Killer scenario, ADRA NDR X's defense mechanism is divided into three layers:
-
Active Threat Trap (Threat Watch & Trap): Simulates common services such as SSH and SAMBA as honeypots, proactively luring malicious programs exploring the intranet. Selectively encapsulates detection instead of full traffic analysis, ensuring no network slowdown.
-
Lateral movement detection and deep threat analysis: Identifies abnormal intranet connections and unit behaviors, maps threat events to the MITRE ATT&CK® framework, and uses AI event analysis reports to automatically generate event summaries, infection path visualization, and remediation recommendations, so IT staff do not need to read logs one by one.
-
Automatic isolation response: When high-risk unit is detected, it can automatically isolate the unit, providing four levels of protection from “notification only” to automatic lockdown, preventing spread without interrupting the entire network operation.
QNAP ADRA NDR X adopts an agentless design, allowing enterprise IT to deploy quickly without having to install software on every employee's computer. It operates without impacting network performance and does not affect daily operations, ensuring that all connected endpoints unit receive comprehensive security protection. In addition, the solution integrates dual reporting of “single event AI intelligent threat analysis” and “overall internal network security overview,” helping IT staff accurately transform security data into actionable key insights, fully grasp the enterprise's security posture, and respond efficiently in real time.
ADRA NDR X vs EDR Key Comparison
| Comparison Items |
QNAP ADRA NDR X |
EDR |
| Detects data source |
Network packets and suspicious activities of lateral movement within the intranet |
Data from single endpoint deployment |
| Unmanaged unit protection |
Comprehensive coverage. No need to install Agent, fully protects IoT, OT, and BYOD. |
Unable to cover. Unmanaged unit without Agent installation is completely invisible. |
| Resistance to being shut down and anti-tampering capability |
is extremely high. It operates independently from the computer, so even if the computer is infected, it cannot be disabled. |
is relatively weaker. Once elevated privileges are obtained, it is easily shut down by hackers or the Agent is disabled. |
| License fee model |
No license fee. No limit on the number of installations, suitable for unit enterprises with many users. |
Fees are calculated based on the number of endpoints. Charged per device, the more unit you have, the higher the linear cost growth. |
| Deployment and Maintenance Costs |
Low cost, zero disruption. Only need to set up traffic mirroring, no need to access endpoint computers. |
High cost, complex maintenance. Requires deploying software on each device and handling software conflicts and strategy adjustments. |
| Regulatory Compliance (NIST CSF 2.0 / NIS2) |
Compliant. Meets the mandatory requirements for “continuous network monitoring.” |
Requires integration with other tools. Only provides endpoint logs and cannot independently meet network layer compliance. |
The Ultimate Insurance for Data Security: Immutable Snapshots and 3-2-1 Backup
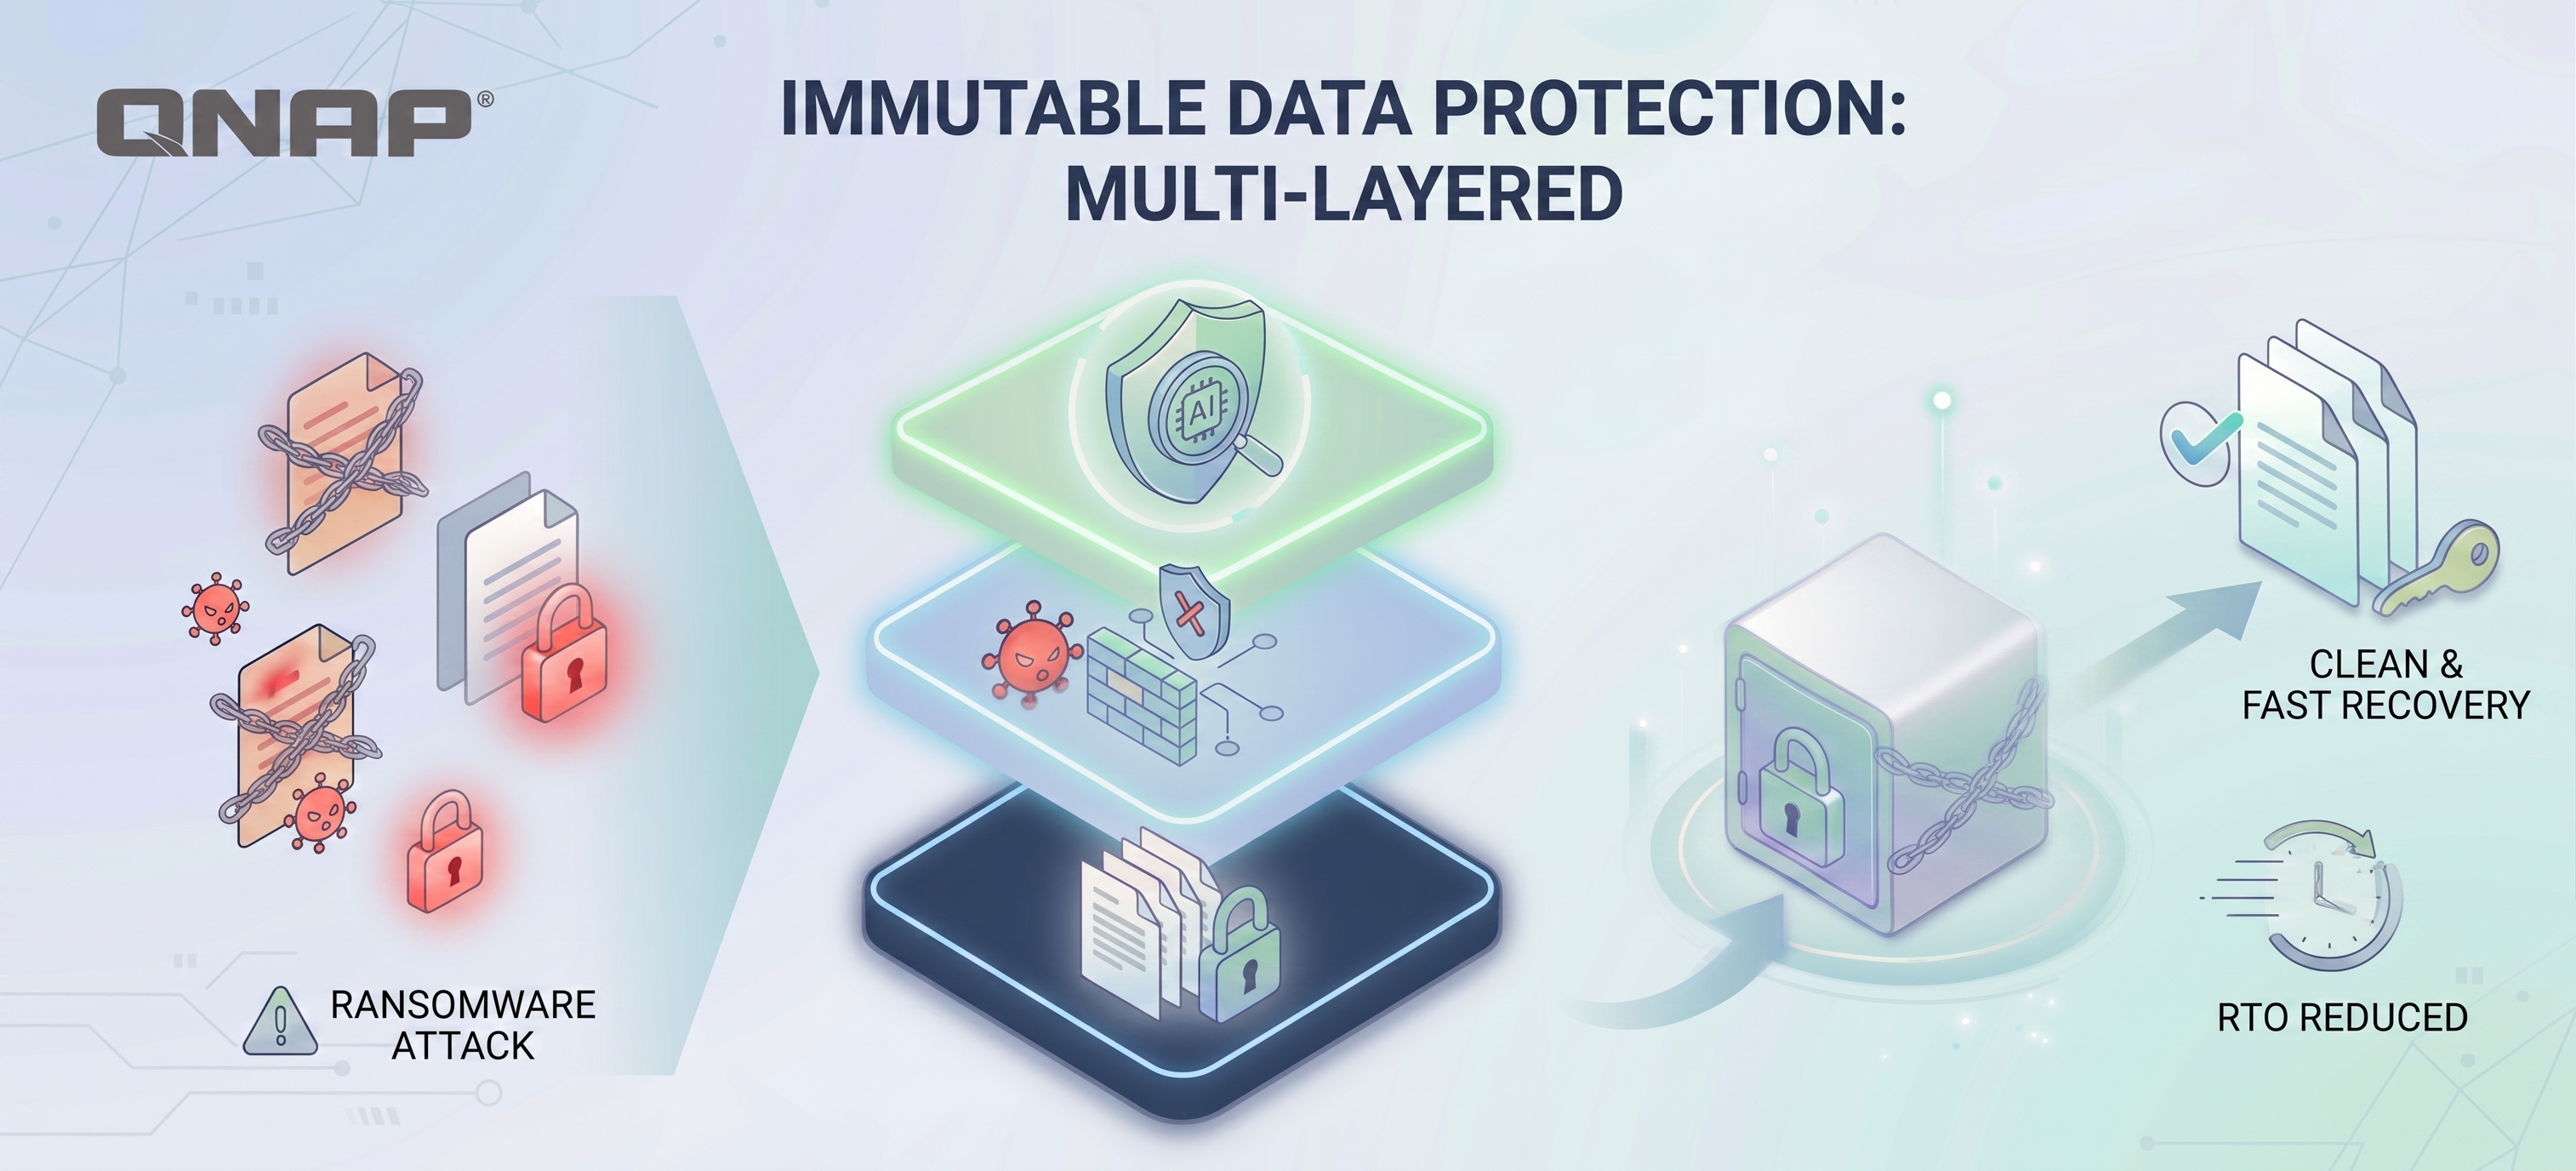
However, enterprises should note that no detection layer can guarantee 100% interception, especially as threats become more complex in the AI era. ADRA NDR X can be integrated with QNAP's NAS snapshot technology to restore data to its intact state before infection after threat isolation. By following the 3-2-1-1-0 backup principle (3 copies of data, 2 types of media, 1 offsite copy, 1 offline/immutable copy, 0 errors), even when facing threats, enterprises can still retain a clean backup that attackers cannot encrypt or tamper with, creating a comprehensive data security solution.
Extension Read more: Ransomware Survival Guide: Why are “Immutability” and “Offline Backup” the last line of defense for enterprises in 2026?
FAQ (FAQ)
What is EDR Killer? Why can't antivirus software block it?
EDR Killer is a specialized attack tool targeting endpoint protection, often leveraging BYOVD technology to load vulnerable drivers with valid signatures, forcibly terminating security software programs after obtaining kernel privileges. Because the drivers are legally signed, operating systems and antivirus engines often treat them as legitimate components and allow them to run.
Already have EDR, do you still need NDR?
Yes, you do. Both cover different stages of the attack chain: EDR excels at blocking execution and persistence on endpoints, while NDR specializes in detecting lateral movement, C2 communications, and data exfiltration. NDR is deployed at the network layer and won't be affected if the main host is shut down, making it a reliable external detection source when EDR is compromised. For example, QNAP is one of the security service providers offering NDR solutions, helping enterprises monitor internal packet and traffic anomalies and precisely block high-risk behaviors and deployments without changing their existing network infrastructure.
Does ADRA NDR X require an additional license?
No. ADRA NDR X can be downloaded for free from App Center and installed on supported QNAP NAS. When used with compatible QNAP switches, there is no need to pay extra license fees.
Principais pontos: Use o ADRA NDR X para defender contra ameaças internas na rede e compensar o que o EDR não consegue fazer
Os softwares de ransomware agora conseguem contornar o EDR (Detecção e Resposta de Endpoint), então as empresas precisam de um mecanismo adicional de detecção que opere de forma independente dos endpoints e monitore diretamente o tráfego da rede interna (LAN)—isso é o NDR (Detecção e Resposta de Rede) implantado na camada de rede. Mesmo que a proteção de endpoint falhe, os movimentos laterais dos atacantes ainda serão visíveis na rede e podem ser bloqueados em tempo real. O ADRA NDR X da QNAP permite que as empresas construam essa cadeia de defesa de rede usando NAS existentes e switches compatíveis, possibilitando detecção e isolamento proativos na rede interna. Além de ser livre de licença, também pode integrar snapshots do NAS e backups 3-2-1-1-0, criando uma solução abrangente de segurança de dados que conecta detecção, isolamento e recuperação.
Alerta de empresa de cibersegurança: O EDR já havia sido desligado antes do alerta de ameaça ser disparado
De acordo com a pesquisa da empresa de cibersegurança ESET de 2026, cerca de 90 ferramentas EDR Killer foram rastreadas no mercado, das quais 54 exploram a tecnologia BYOVD (Bring Your Own Vulnerable Driver) para obter privilégios de kernel do sistema e terminar diretamente programas de proteção de endpoint.
Por trás das estatísticas dessas 90 ferramentas está uma cadeia de suprimentos de ataque comercializada. A ESET expôs ainda o grupo de ransomware como serviço (RaaS) Gentlemen, que fornece aos atacantes uma ferramenta EDR Killer chamada GentleKiller: GentleKiller possui pelo menos 8 variantes, disfarça-se como softwares legítimos como Kaspersky e Valorant, e pode direcionar com precisão mais de 48 produtos de segurança, cobrindo mais de 400 processos. O kit inclui até ferramentas de terceiros como HexKiller, ThrottleBlood e HavocKiller como substitutos.
Ainda mais sofisticado é o próprio método de ataque. Ataques BYOVD carregam drivers que são 'legitimamente assinados, mas vulneráveis'. O sistema operacional permite sua execução, possibilitando que os atacantes elevem privilégios ao nível do kernel, terminem à força motores EDR, coleta de logs e serviços de monitoramento. Durante todo o processo, a proteção de endpoint pode nem emitir um alerta final.
Por que confiar apenas no EDR não é suficiente para proteção
Portanto, esse ataque expõe não uma vulnerabilidade de um EDR específico, mas sim um ponto único de dependência estrutural. A detecção de endpoint assume que o agente está funcionando corretamente, e o ataque EDR Killer visa especificamente essa suposição. Além disso, há implantações onde o agente simplesmente não pode ser instalado, como câmeras IP, impressoras, dispositivos IoTunit, sistemas legados, laptops de visitantes externos, etc. A conclusão no Relatório do Exercício Red Team da CISA dos EUA é bastante direta: organizações de infraestrutura crítica testadas são "excessivamente dependentes do EDR baseado em host e carecem de defesas suficientes na camada de rede."
Uma vez que o EDR é contornado e não há mecanismo de detecção correspondente na intranet, os atacantes essencialmente ganham acesso interno irrestrito: movimento lateral, escaneamento de outros unit, estabelecimento de conexões, infiltração e propagação, exfiltração de dados, tudo sem que ninguém perceba.
Portanto, as empresas precisam implantar mecanismos de detecção e resposta a ameaças na camada de rede, como o NDR, para realmente bloquear as ações dos atacantes. O NDR identifica anomalias analisando o comportamento do tráfego da rede interna, sem depender de agentes de endpoint. Seu valor está em ser "out-of-band": não depende de nenhum host potencialmente comprometido, mas observa o tráfego leste-oeste na camada de rede a partir do switch, comparando comportamentos de conexão anormais, detectando movimento lateral e comunicações C2 suspeitas. Mesmo que o EDR seja contornado pelo GentleKiller, rastros de atividades criptografadas na rede permanecem visíveis.
QNAP ADRA NDR X: Transforme o NAS QNAP no cérebro proativo de cibersegurança
Soluções NDR tradicionais geralmente significam hardware dedicado mais licenças anuais precificadas pelo tráfego, fazendo com que PMEs desistam já na cotação. O QNAP ADRA NDR X faz diferente: os usuários podem baixar e instalar gratuitamente no App Center em NAS QNAP suportados (QTS/QuTS hero 5.2 ou superior), parear com um switch QNAP compatível e instantaneamente atualizar sua unidade existente para um centro de detecção de ameaças internas NDR—sem taxas de licença.
Diante do cenário EDR Killer, o mecanismo de defesa do ADRA NDR X é dividido em três camadas:
-
Active Threat Trap (Threat Watch & Trap): Simula serviços comuns como SSH e SAMBA como honeypots, atraindo proativamente programas maliciosos que exploram a intranet. Encapsula seletivamente a detecção em vez de analisar todo o tráfego, garantindo que não haja lentidão na rede.
-
Detecção de movimento lateral e análise profunda de ameaças: Identifica conexões anormais na intranet e comportamentos de unit, mapeia eventos de ameaça ao framework MITRE ATT&CK® e usa relatórios de análise de eventos por IA para gerar automaticamente resumos de eventos, visualização do caminho de infecção e recomendações de remediação, para que o pessoal de TI não precise ler logs um a um.
-
Resposta de isolamento automático: Quando uma unidade de alto risco é detectada, pode isolá-la automaticamente, oferecendo quatro níveis de proteção, de "apenas notificação" até bloqueio automático, evitando a propagação sem interromper toda a operação da rede.
O QNAP ADRA NDR X adota um design sem agente, permitindo que o TI da empresa implante rapidamente sem precisar instalar software em cada computador de funcionário. Opera sem impactar o desempenho da rede e não afeta as operações diárias, garantindo que todas as unidades conectadas recebam proteção de segurança abrangente. Além disso, a solução integra dupla geração de relatórios de "análise inteligente de ameaças por IA de evento único" e "visão geral da segurança da rede interna", ajudando o TI a transformar dados de segurança em insights acionáveis, compreender totalmente a postura de segurança da empresa e responder de forma eficiente em tempo real.
Comparação principal: ADRA NDR X vs EDR
| Itens de comparação |
QNAP ADRA NDR X |
EDR |
| Detecta fonte de dados |
Pacotes de rede e atividades suspeitas de movimento lateral na intranet |
Dados de implantação de endpoint único |
| Proteção de unidade não gerenciada |
Cobertura abrangente. Não precisa instalar Agent, protege totalmente IoT, OT e BYOD. |
Não consegue cobrir. Unidade não gerenciada sem instalação de Agent fica completamente invisível. |
| Resistência a desligamento e capacidade anti-tampering |
é extremamente alta. Opera de forma independente do computador, então mesmo que o computador seja infectado, não pode ser desativado. |
é relativamente mais fraca. Uma vez obtidos privilégios elevados, é facilmente desligado por hackers ou o Agent é desativado. |
| Modelo de taxa de licença |
Sem taxa de licença. Sem limite de instalações, adequado para empresas com muitos usuários. |
Taxas calculadas pelo número de endpoints. Cobrado por dispositivo, quanto mais unidades, maior o crescimento linear do custo. |
| Custos de implantação e manutenção |
Baixo custo, zero interrupção. Só precisa configurar espelhamento de tráfego, sem necessidade de acessar computadores endpoint. |
Alto custo, manutenção complexa. Requer implantação de software em cada dispositivo e lidar com conflitos de software e ajustes de estratégia. |
| Conformidade regulatória (NIST CSF 2.0 / NIS2) |
Conforme. Atende aos requisitos obrigatórios de "monitoramento contínuo da rede". |
Requer integração com outras ferramentas. Só fornece logs de endpoint e não atende sozinho à conformidade da camada de rede. |
O seguro definitivo para segurança de dados: Snapshots imutáveis e backup 3-2-1
No entanto, as empresas devem observar que nenhuma camada de detecção pode garantir interceptação 100%, especialmente à medida que as ameaças se tornam mais complexas na era da IA. O ADRA NDR X pode ser integrado à tecnologia de snapshot do NAS da QNAP para restaurar os dados ao estado intacto antes da infecção após o isolamento da ameaça. Seguindo o princípio de backup 3-2-1-1-0 (3 cópias de dados, 2 tipos de mídia, 1 cópia offsite, 1 cópia offline/imutável, 0 erros), mesmo diante de ameaças, as empresas ainda podem manter um backup limpo que os atacantes não conseguem criptografar ou adulterar, criando uma solução abrangente de segurança de dados.
Leitura adicional: Guia de sobrevivência a ransomware: Por que "Imutabilidade" e "Backup Offline" são a última linha de defesa para empresas em 2026?
FAQ (Perguntas Frequentes)
O que é EDR Killer? Por que o antivírus não consegue bloqueá-lo?
EDR Killer é uma ferramenta de ataque especializada que visa a proteção de endpoint, frequentemente aproveitando a tecnologia BYOVD para carregar drivers vulneráveis com assinaturas válidas, terminando à força programas de software de segurança após obter privilégios de kernel. Como os drivers são assinados legalmente, sistemas operacionais e motores antivírus geralmente os tratam como componentes legítimos e permitem sua execução.
Já tenho EDR, ainda preciso de NDR?
Sim, precisa. Ambos cobrem diferentes etapas da cadeia de ataque: o EDR é excelente para bloquear execução e persistência nos endpoints, enquanto o NDR é especializado em detectar movimento lateral, comunicações C2 e exfiltração de dados. O NDR é implantado na camada de rede e não será afetado se o host principal for desligado, tornando-se uma fonte confiável de detecção externa quando o EDR é comprometido. Por exemplo, a QNAP é um dos provedores de serviços de segurança que oferece soluções NDR, ajudando empresas a monitorar pacotes internos e anomalias de tráfego e bloquear precisamente comportamentos e implantações de alto risco sem alterar a infraestrutura de rede existente.
O ADRA NDR X requer licença adicional?
Não. O ADRA NDR X pode ser baixado gratuitamente no App Center e instalado em NAS QNAP suportados. Quando usado com switches QNAP compatíveis, não é necessário pagar taxas de licença adicionais.


 8 min de leitura