Key Takeaway: Use ADRA NDR X to Defend Against Internal Network Threats and Make Up for What EDR Can't Do
Ransomware software can now bypass EDR (Endpoint Detection and Response), so enterprises need an additional detection mechanism that operates independently from endpoints and directly monitors internal network (LAN) traffic—this is NDR (Network Detection and Response) deployed at the network layer. Even if endpoint protection fails, attackers’ lateral movements will still be visible on the network and can be blocked in real time. QNAP ADRA NDR X enables enterprises to build this network defense chain using existing NAS and compatible switches, allowing proactive internal network detection and isolation. In addition to being license-free, it can also integrate NAS snapshots and 3-2-1-1-0 backups, creating a comprehensive data security solution that links detection, isolation, and recovery.
Cybersecurity company warning: EDR was already shut down before the threat alert was triggered
According to cybersecurity company ESET's 2026 research, around 90 EDR Killer tools have been tracked in the market, among which 54 exploit BYOVD (Bring Your Own Vulnerable Driver) technology to gain system kernel privileges and directly terminate endpoint protection programs.
Behind the statistics of these 90 tools lies a commercialized attack supply chain. ESET further exposed the ransomware-as-a-service (RaaS) group Gentlemen, which provides attackers with an EDR Killer tool called GentleKiller: GentleKiller has at least 8 variants, disguises itself as legitimate software such as Kaspersky and Valorant, and can precisely target more than 48 security products, covering over 400 processes. The toolkit even includes third-party tools like HexKiller, ThrottleBlood, and HavocKiller as substitutes.
What's even more sophisticated is the attack method itself. BYOVD attacks load drivers that are 'legitimately signed but vulnerable.' The operating system allows them, enabling attackers to escalate privileges to kernel level, forcibly terminate EDR engines, log collection, and monitoring services. Throughout the entire process, endpoint protection may not even issue a final alert.
Why Relying Solely on EDR Is Not Enough for Protection
Therefore, this attack exposes not a vulnerability in a single EDR, but rather a structural single point of dependency. Endpoint detection assumes that the agent is still running properly, and the EDR Killer attack specifically targets this assumption. In addition, there are deployments where the agent simply cannot be installed, such as IP cameras, printers, IoTunit devices, legacy systems, external visitor laptops, etc. The conclusion in the U.S. CISA Red Team Exercise Report is quite direct: critical infrastructure organizations being tested are “overly reliant on host-based EDR and lack sufficient network-layer defenses.”
Once EDR is bypassed and there is no corresponding detection mechanism in the intranet, attackers essentially gain unrestricted internal access: lateral movement, scanning other unit, establishing connections, infiltrating and spreading, exfiltrating data, all without anyone noticing.
Therefore, enterprises need to deploy threat detection and response mechanisms at the network layer, such as NDR, to truly block attackers' actions. NDR identifies anomalies by analyzing internal network traffic behavior, without relying on any endpoint agents. Its value lies in being "out-of-band": it does not depend on any potentially compromised host, but observes east-west traffic at the network layer from the switch, comparing abnormal connection behaviors, detecting lateral movement, and suspicious C2 communications. Even if EDR is bypassed by GentleKiller, traces of encrypted activities on the network remain visible.
QNAP ADRA NDR X: Make QNAP NAS the proactive cybersecurity brain
Traditional NDR solutions often mean dedicated hardware plus annual licenses priced by traffic, causing SMBs to back out at the quoting stage. QNAP ADRA NDR X does things differently: users can directly download and install it for free from App Center onto supported QNAP NAS (QTS/QuTS hero 5.2 or above), pair it with a compatible QNAP switch, and instantly upgrade their existing unit to an NDR internal threat detection center—no license fees required.
In the face of the EDR Killer scenario, ADRA NDR X's defense mechanism is divided into three layers:
-
Active Threat Trap (Threat Watch & Trap): Simulates common services such as SSH and SAMBA as honeypots, proactively luring malicious programs exploring the intranet. Selectively encapsulates detection instead of full traffic analysis, ensuring no network slowdown.
-
Lateral movement detection and deep threat analysis: Identifies abnormal intranet connections and unit behaviors, maps threat events to the MITRE ATT&CK® framework, and uses AI event analysis reports to automatically generate event summaries, infection path visualization, and remediation recommendations, so IT staff do not need to read logs one by one.
-
Automatic isolation response: When high-risk unit is detected, it can automatically isolate the unit, providing four levels of protection from “notification only” to automatic lockdown, preventing spread without interrupting the entire network operation.
QNAP ADRA NDR X adopts an agentless design, allowing enterprise IT to deploy quickly without having to install software on every employee's computer. It operates without impacting network performance and does not affect daily operations, ensuring that all connected endpoints unit receive comprehensive security protection. In addition, the solution integrates dual reporting of “single event AI intelligent threat analysis” and “overall internal network security overview,” helping IT staff accurately transform security data into actionable key insights, fully grasp the enterprise's security posture, and respond efficiently in real time.
ADRA NDR X vs EDR Key Comparison
| Comparison Items |
QNAP ADRA NDR X |
EDR |
| Detects data source |
Network packets and suspicious activities of lateral movement within the intranet |
Data from single endpoint deployment |
| Unmanaged unit protection |
Comprehensive coverage. No need to install Agent, fully protects IoT, OT, and BYOD. |
Unable to cover. Unmanaged unit without Agent installation is completely invisible. |
| Resistance to being shut down and anti-tampering capability |
is extremely high. It operates independently from the computer, so even if the computer is infected, it cannot be disabled. |
is relatively weaker. Once elevated privileges are obtained, it is easily shut down by hackers or the Agent is disabled. |
| License fee model |
No license fee. No limit on the number of installations, suitable for unit enterprises with many users. |
Fees are calculated based on the number of endpoints. Charged per device, the more unit you have, the higher the linear cost growth. |
| Deployment and Maintenance Costs |
Low cost, zero disruption. Only need to set up traffic mirroring, no need to access endpoint computers. |
High cost, complex maintenance. Requires deploying software on each device and handling software conflicts and strategy adjustments. |
| Regulatory Compliance (NIST CSF 2.0 / NIS2) |
Compliant. Meets the mandatory requirements for “continuous network monitoring.” |
Requires integration with other tools. Only provides endpoint logs and cannot independently meet network layer compliance. |
The Ultimate Insurance for Data Security: Immutable Snapshots and 3-2-1 Backup
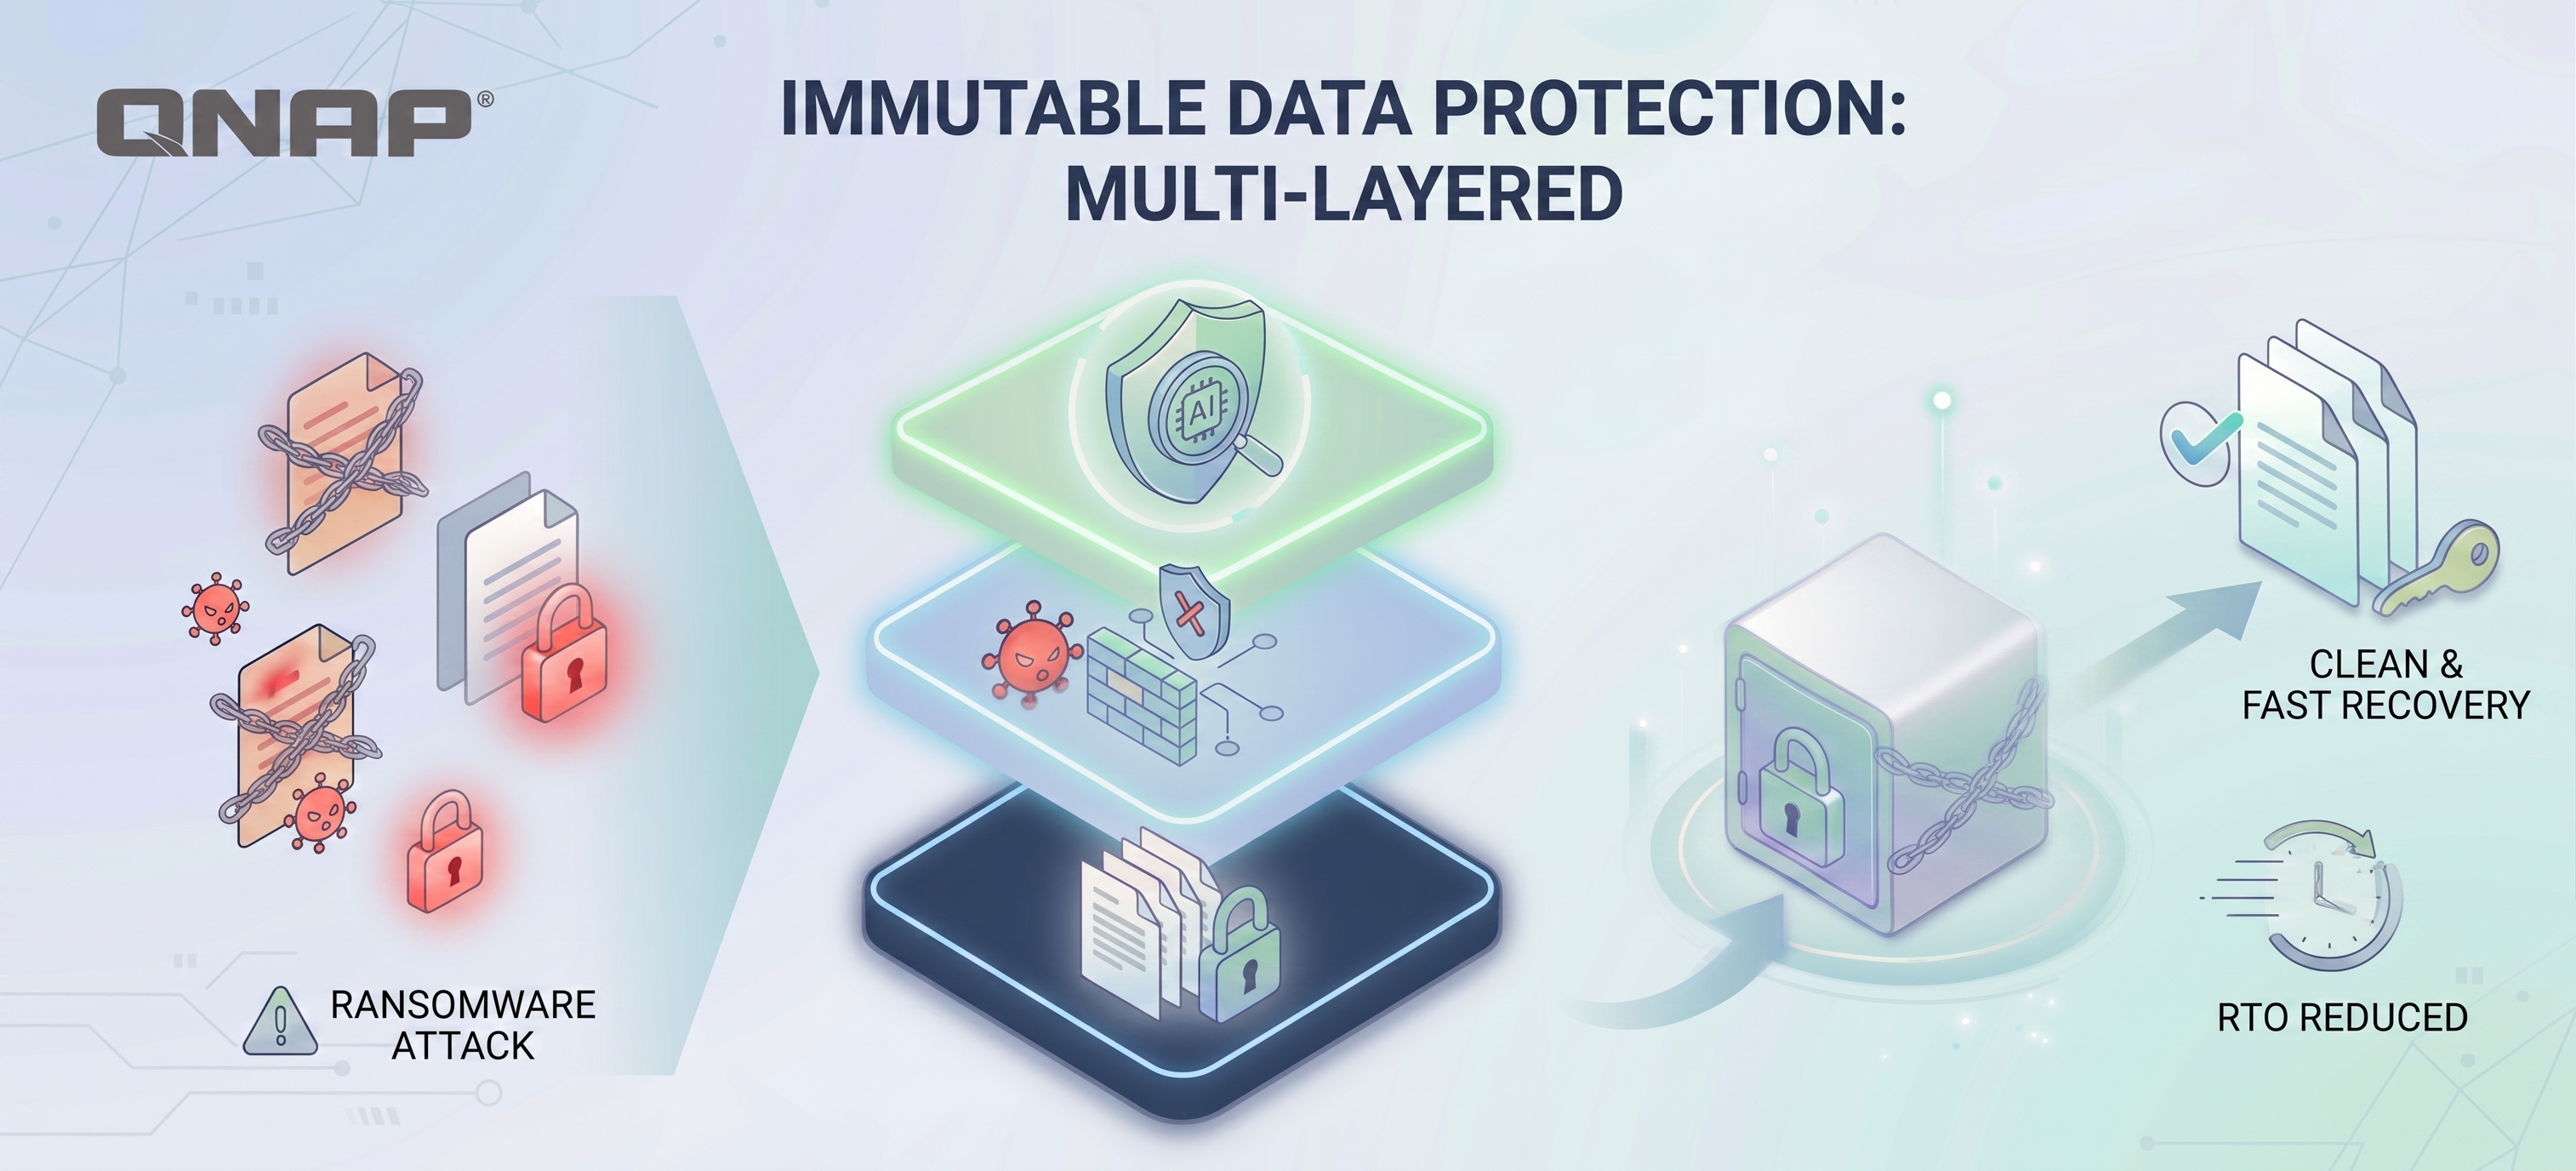
However, enterprises should note that no detection layer can guarantee 100% interception, especially as threats become more complex in the AI era. ADRA NDR X can be integrated with QNAP's NAS snapshot technology to restore data to its intact state before infection after threat isolation. By following the 3-2-1-1-0 backup principle (3 copies of data, 2 types of media, 1 offsite copy, 1 offline/immutable copy, 0 errors), even when facing threats, enterprises can still retain a clean backup that attackers cannot encrypt or tamper with, creating a comprehensive data security solution.
Extension Read more: Ransomware Survival Guide: Why are “Immutability” and “Offline Backup” the last line of defense for enterprises in 2026?
FAQ (FAQ)
What is EDR Killer? Why can't antivirus software block it?
EDR Killer is a specialized attack tool targeting endpoint protection, often leveraging BYOVD technology to load vulnerable drivers with valid signatures, forcibly terminating security software programs after obtaining kernel privileges. Because the drivers are legally signed, operating systems and antivirus engines often treat them as legitimate components and allow them to run.
Already have EDR, do you still need NDR?
Yes, you do. Both cover different stages of the attack chain: EDR excels at blocking execution and persistence on endpoints, while NDR specializes in detecting lateral movement, C2 communications, and data exfiltration. NDR is deployed at the network layer and won't be affected if the main host is shut down, making it a reliable external detection source when EDR is compromised. For example, QNAP is one of the security service providers offering NDR solutions, helping enterprises monitor internal packet and traffic anomalies and precisely block high-risk behaviors and deployments without changing their existing network infrastructure.
Does ADRA NDR X require an additional license?
No. ADRA NDR X can be downloaded for free from App Center and installed on supported QNAP NAS. When used with compatible QNAP switches, there is no need to pay extra license fees.
Point clé : Utilisez ADRA NDR X pour défendre contre les menaces internes du réseau et compenser ce que l’EDR ne peut pas faire
Les logiciels de ransomware peuvent désormais contourner l’EDR (Endpoint Detection and Response), ce qui oblige les entreprises à adopter un mécanisme de détection supplémentaire, indépendant des endpoints et surveillant directement le trafic du réseau interne (LAN) — c’est le NDR (Network Detection and Response) déployé à la couche réseau. Même si la protection des endpoints échoue, les mouvements latéraux des attaquants restent visibles sur le réseau et peuvent être bloqués en temps réel. QNAP ADRA NDR X permet aux entreprises de construire cette chaîne de défense réseau en utilisant leur NAS existant et des switches compatibles, offrant une détection proactive et une isolation du réseau interne. En plus d’être sans licence, il peut également intégrer les snapshots NAS et les sauvegardes 3-2-1-1-0, créant une solution complète de sécurité des données qui relie détection, isolation et récupération.
Alerte d’une société de cybersécurité : l’EDR était déjà désactivé avant que l’alerte de menace ne soit déclenchée
Selon l’étude 2026 de la société de cybersécurité ESET, environ 90 outils EDR Killer ont été identifiés sur le marché, dont 54 exploitent la technologie BYOVD (Bring Your Own Vulnerable Driver) pour obtenir des privilèges du noyau système et terminer directement les programmes de protection des endpoints.
Derrière les statistiques de ces 90 outils se cache une chaîne d’approvisionnement d’attaques commercialisée. ESET a également révélé le groupe ransomware-as-a-service (RaaS) Gentlemen, qui fournit aux attaquants un outil EDR Killer appelé GentleKiller : GentleKiller possède au moins 8 variantes, se fait passer pour des logiciels légitimes comme Kaspersky et Valorant, et peut cibler précisément plus de 48 produits de sécurité, couvrant plus de 400 processus. Le kit inclut même des outils tiers comme HexKiller, ThrottleBlood et HavocKiller comme alternatives.
Encore plus sophistiquée, la méthode d’attaque elle-même : les attaques BYOVD chargent des pilotes « légitimement signés mais vulnérables ». Le système d’exploitation les autorise, permettant aux attaquants d’obtenir des privilèges au niveau du noyau, de terminer de force les moteurs EDR, la collecte de logs et les services de surveillance. Pendant tout le processus, la protection des endpoints peut ne même pas émettre une alerte finale.
Pourquoi se fier uniquement à l’EDR n’est pas suffisant pour se protéger
Cette attaque révèle donc non pas une vulnérabilité d’un EDR individuel, mais un point de dépendance structurel unique. La détection sur endpoint suppose que l’agent fonctionne correctement, et l’attaque EDR Killer cible précisément cette hypothèse. De plus, il existe des déploiements où l’agent ne peut tout simplement pas être installé, comme les caméras IP, les imprimantes, les appareils IoTunit, les systèmes anciens, les ordinateurs portables de visiteurs externes, etc. La conclusion du rapport d’exercice Red Team de la CISA américaine est très directe : les organisations d’infrastructures critiques testées sont « trop dépendantes de l’EDR basé sur l’hôte et manquent de défenses suffisantes au niveau du réseau ».
Une fois l’EDR contourné et sans mécanisme de détection correspondant dans l’intranet, les attaquants obtiennent essentiellement un accès interne illimité : mouvement latéral, scan d’autres unit, établissement de connexions, infiltration et propagation, exfiltration de données, tout cela sans que personne ne s’en aperçoive.
Les entreprises doivent donc déployer des mécanismes de détection et de réponse aux menaces au niveau du réseau, comme le NDR, pour réellement bloquer les actions des attaquants. Le NDR identifie les anomalies en analysant le comportement du trafic réseau interne, sans dépendre d’aucun agent sur endpoint. Sa valeur réside dans son fonctionnement « hors bande » : il ne dépend d’aucun hôte potentiellement compromis, mais observe le trafic est-ouest à la couche réseau depuis le switch, compare les comportements de connexion anormaux, détecte les mouvements latéraux et les communications C2 suspectes. Même si l’EDR est contourné par GentleKiller, les traces d’activités chiffrées sur le réseau restent visibles.
QNAP ADRA NDR X : Faites du NAS QNAP le cerveau proactif de la cybersécurité
Les solutions NDR traditionnelles impliquent souvent du matériel dédié et des licences annuelles calculées selon le trafic, ce qui pousse les PME à renoncer dès l’étape du devis. QNAP ADRA NDR X fait les choses différemment : les utilisateurs peuvent le télécharger et l’installer gratuitement depuis l’App Center sur un NAS QNAP compatible (QTS/QuTS hero 5.2 ou supérieur), l’associer à un switch QNAP compatible, et transformer instantanément leur unité existante en centre de détection de menaces internes NDR — sans frais de licence.
Face au scénario EDR Killer, le mécanisme de défense d’ADRA NDR X se divise en trois couches :
-
Active Threat Trap (Threat Watch & Trap) : Simule des services courants comme SSH et SAMBA en tant que honeypots, attirant proactivement les programmes malveillants explorant l’intranet. Encapsule sélectivement la détection au lieu d’analyser tout le trafic, garantissant aucune lenteur réseau.
-
Détection des mouvements latéraux et analyse approfondie des menaces : Identifie les connexions anormales et les comportements unit sur l’intranet, cartographie les événements de menace selon le cadre MITRE ATT&CK®, et utilise des rapports d’analyse d’événements IA pour générer automatiquement des résumés d’événements, une visualisation du chemin d’infection et des recommandations de remédiation, afin que le personnel IT n’ait pas à lire les logs un par un.
-
Réponse d’isolement automatique : Lorsqu’une unité à haut risque est détectée, elle peut être isolée automatiquement, offrant quatre niveaux de protection, de « notification uniquement » à verrouillage automatique, empêchant la propagation sans interrompre le fonctionnement du réseau.
QNAP ADRA NDR X adopte un design sans agent, permettant au service IT de déployer rapidement sans installer de logiciel sur chaque ordinateur d’employé. Il fonctionne sans impacter les performances réseau et n’affecte pas les opérations quotidiennes, garantissant que toutes les unités endpoints connectées bénéficient d’une protection complète. De plus, la solution intègre un double reporting : « analyse intelligente IA d’événement unique » et « vue d’ensemble de la sécurité du réseau interne », aidant le personnel IT à transformer précisément les données de sécurité en insights clés exploitables, à maîtriser pleinement la posture de sécurité de l’entreprise et à réagir efficacement en temps réel.
Comparatif clé ADRA NDR X vs EDR
| Éléments de comparaison |
QNAP ADRA NDR X |
EDR |
| Source de données détectée |
Paquets réseau et activités suspectes de mouvement latéral dans l’intranet |
Données issues du déploiement sur endpoint unique |
| Protection des unités non gérées |
Couverture complète. Pas besoin d’installer d’agent, protège totalement IoT, OT et BYOD. |
Impossible à couvrir. Les unités non gérées sans installation d’agent sont totalement invisibles. |
| Résistance à la désactivation et capacité anti-altération |
est extrêmement élevée. Fonctionne indépendamment de l’ordinateur, donc même si l’ordinateur est infecté, il ne peut être désactivé. |
est relativement plus faible. Une fois les privilèges élevés obtenus, il est facilement désactivé par les hackers ou l’agent est désactivé. |
| Modèle de frais de licence |
Pas de frais de licence. Aucun plafond sur le nombre d’installations, adapté aux entreprises unit avec de nombreux utilisateurs. |
Les frais sont calculés selon le nombre de endpoints. Facturé par appareil, plus vous avez d’unités, plus le coût augmente linéairement. |
| Coûts de déploiement et de maintenance |
Faible coût, zéro perturbation. Il suffit de configurer le mirroring du trafic, pas besoin d’accéder aux ordinateurs endpoints. |
Coût élevé, maintenance complexe. Nécessite le déploiement de logiciels sur chaque appareil et la gestion des conflits logiciels et des ajustements de stratégie. |
| Conformité réglementaire (NIST CSF 2.0 / NIS2) |
Conforme. Répond aux exigences obligatoires de « surveillance réseau continue ». |
Nécessite une intégration avec d’autres outils. Fournit uniquement des logs endpoints et ne peut pas répondre indépendamment à la conformité de la couche réseau. |
L’assurance ultime pour la sécurité des données : snapshots immuables et sauvegarde 3-2-1
Cependant, les entreprises doivent noter qu’aucune couche de détection ne peut garantir une interception à 100 %, surtout à mesure que les menaces deviennent plus complexes à l’ère de l’IA. ADRA NDR X peut être intégré à la technologie de snapshot NAS de QNAP pour restaurer les données à leur état intact avant l’infection après l’isolement de la menace. En suivant le principe de sauvegarde 3-2-1-1-0 (3 copies de données, 2 types de supports, 1 copie hors site, 1 copie hors ligne/immuable, 0 erreurs), même face à des menaces, les entreprises peuvent conserver une sauvegarde propre que les attaquants ne peuvent ni chiffrer ni altérer, créant une solution complète de sécurité des données.
Extension Lire la suite : Guide de survie au ransomware : Pourquoi « Immutabilité » et « Sauvegarde hors ligne » sont-elles la dernière ligne de défense pour les entreprises en 2026 ?
FAQ (FAQ)
Qu’est-ce que l’EDR Killer ? Pourquoi les antivirus ne peuvent-ils pas le bloquer ?
EDR Killer est un outil d’attaque spécialisé ciblant la protection des endpoints, utilisant souvent la technologie BYOVD pour charger des pilotes vulnérables avec des signatures valides, terminant de force les programmes de sécurité après obtention des privilèges du noyau. Comme les pilotes sont légalement signés, les systèmes d’exploitation et les moteurs antivirus les considèrent souvent comme des composants légitimes et les autorisent à s’exécuter.
Déjà équipé d’EDR, faut-il encore un NDR ?
Oui, absolument. Les deux couvrent différentes étapes de la chaîne d’attaque : l’EDR excelle à bloquer l’exécution et la persistance sur les endpoints, tandis que le NDR est spécialisé dans la détection des mouvements latéraux, des communications C2 et de l’exfiltration de données. Le NDR est déployé à la couche réseau et ne sera pas affecté si l’hôte principal est désactivé, ce qui en fait une source de détection externe fiable lorsque l’EDR est compromis. Par exemple, QNAP est l’un des fournisseurs de services de sécurité proposant des solutions NDR, aidant les entreprises à surveiller les anomalies de paquets et de trafic internes et à bloquer précisément les comportements et déploiements à haut risque sans modifier leur infrastructure réseau existante.
ADRA NDR X nécessite-t-il une licence supplémentaire ?
Non. ADRA NDR X peut être téléchargé gratuitement depuis l’App Center et installé sur un NAS QNAP compatible. Lorsqu’il est utilisé avec des switches QNAP compatibles, il n’y a pas de frais de licence supplémentaires.


 8 min de lecture