Key Takeaway: Use ADRA NDR X to Defend Against Internal Network Threats and Make Up for What EDR Can't Do
Ransomware software can now bypass EDR (Endpoint Detection and Response), so enterprises need an additional detection mechanism that operates independently from endpoints and directly monitors internal network (LAN) traffic—this is NDR (Network Detection and Response) deployed at the network layer. Even if endpoint protection fails, attackers’ lateral movements will still be visible on the network and can be blocked in real time. QNAP ADRA NDR X enables enterprises to build this network defense chain using existing NAS and compatible switches, allowing proactive internal network detection and isolation. In addition to being license-free, it can also integrate NAS snapshots and 3-2-1-1-0 backups, creating a comprehensive data security solution that links detection, isolation, and recovery.
Cybersecurity company warning: EDR was already shut down before the threat alert was triggered
According to cybersecurity company ESET's 2026 research, around 90 EDR Killer tools have been tracked in the market, among which 54 exploit BYOVD (Bring Your Own Vulnerable Driver) technology to gain system kernel privileges and directly terminate endpoint protection programs.
Behind the statistics of these 90 tools lies a commercialized attack supply chain. ESET further exposed the ransomware-as-a-service (RaaS) group Gentlemen, which provides attackers with an EDR Killer tool called GentleKiller: GentleKiller has at least 8 variants, disguises itself as legitimate software such as Kaspersky and Valorant, and can precisely target more than 48 security products, covering over 400 processes. The toolkit even includes third-party tools like HexKiller, ThrottleBlood, and HavocKiller as substitutes.
What's even more sophisticated is the attack method itself. BYOVD attacks load drivers that are 'legitimately signed but vulnerable.' The operating system allows them, enabling attackers to escalate privileges to kernel level, forcibly terminate EDR engines, log collection, and monitoring services. Throughout the entire process, endpoint protection may not even issue a final alert.
Why Relying Solely on EDR Is Not Enough for Protection
Therefore, this attack exposes not a vulnerability in a single EDR, but rather a structural single point of dependency. Endpoint detection assumes that the agent is still running properly, and the EDR Killer attack specifically targets this assumption. In addition, there are deployments where the agent simply cannot be installed, such as IP cameras, printers, IoTunit devices, legacy systems, external visitor laptops, etc. The conclusion in the U.S. CISA Red Team Exercise Report is quite direct: critical infrastructure organizations being tested are “overly reliant on host-based EDR and lack sufficient network-layer defenses.”
Once EDR is bypassed and there is no corresponding detection mechanism in the intranet, attackers essentially gain unrestricted internal access: lateral movement, scanning other unit, establishing connections, infiltrating and spreading, exfiltrating data, all without anyone noticing.
Therefore, enterprises need to deploy threat detection and response mechanisms at the network layer, such as NDR, to truly block attackers' actions. NDR identifies anomalies by analyzing internal network traffic behavior, without relying on any endpoint agents. Its value lies in being "out-of-band": it does not depend on any potentially compromised host, but observes east-west traffic at the network layer from the switch, comparing abnormal connection behaviors, detecting lateral movement, and suspicious C2 communications. Even if EDR is bypassed by GentleKiller, traces of encrypted activities on the network remain visible.
QNAP ADRA NDR X: Make QNAP NAS the proactive cybersecurity brain
Traditional NDR solutions often mean dedicated hardware plus annual licenses priced by traffic, causing SMBs to back out at the quoting stage. QNAP ADRA NDR X does things differently: users can directly download and install it for free from App Center onto supported QNAP NAS (QTS/QuTS hero 5.2 or above), pair it with a compatible QNAP switch, and instantly upgrade their existing unit to an NDR internal threat detection center—no license fees required.
In the face of the EDR Killer scenario, ADRA NDR X's defense mechanism is divided into three layers:
-
Active Threat Trap (Threat Watch & Trap): Simulates common services such as SSH and SAMBA as honeypots, proactively luring malicious programs exploring the intranet. Selectively encapsulates detection instead of full traffic analysis, ensuring no network slowdown.
-
Lateral movement detection and deep threat analysis: Identifies abnormal intranet connections and unit behaviors, maps threat events to the MITRE ATT&CK® framework, and uses AI event analysis reports to automatically generate event summaries, infection path visualization, and remediation recommendations, so IT staff do not need to read logs one by one.
-
Automatic isolation response: When high-risk unit is detected, it can automatically isolate the unit, providing four levels of protection from “notification only” to automatic lockdown, preventing spread without interrupting the entire network operation.
QNAP ADRA NDR X adopts an agentless design, allowing enterprise IT to deploy quickly without having to install software on every employee's computer. It operates without impacting network performance and does not affect daily operations, ensuring that all connected endpoints unit receive comprehensive security protection. In addition, the solution integrates dual reporting of “single event AI intelligent threat analysis” and “overall internal network security overview,” helping IT staff accurately transform security data into actionable key insights, fully grasp the enterprise's security posture, and respond efficiently in real time.
ADRA NDR X vs EDR Key Comparison
| Comparison Items |
QNAP ADRA NDR X |
EDR |
| Detects data source |
Network packets and suspicious activities of lateral movement within the intranet |
Data from single endpoint deployment |
| Unmanaged unit protection |
Comprehensive coverage. No need to install Agent, fully protects IoT, OT, and BYOD. |
Unable to cover. Unmanaged unit without Agent installation is completely invisible. |
| Resistance to being shut down and anti-tampering capability |
is extremely high. It operates independently from the computer, so even if the computer is infected, it cannot be disabled. |
is relatively weaker. Once elevated privileges are obtained, it is easily shut down by hackers or the Agent is disabled. |
| License fee model |
No license fee. No limit on the number of installations, suitable for unit enterprises with many users. |
Fees are calculated based on the number of endpoints. Charged per device, the more unit you have, the higher the linear cost growth. |
| Deployment and Maintenance Costs |
Low cost, zero disruption. Only need to set up traffic mirroring, no need to access endpoint computers. |
High cost, complex maintenance. Requires deploying software on each device and handling software conflicts and strategy adjustments. |
| Regulatory Compliance (NIST CSF 2.0 / NIS2) |
Compliant. Meets the mandatory requirements for “continuous network monitoring.” |
Requires integration with other tools. Only provides endpoint logs and cannot independently meet network layer compliance. |
The Ultimate Insurance for Data Security: Immutable Snapshots and 3-2-1 Backup
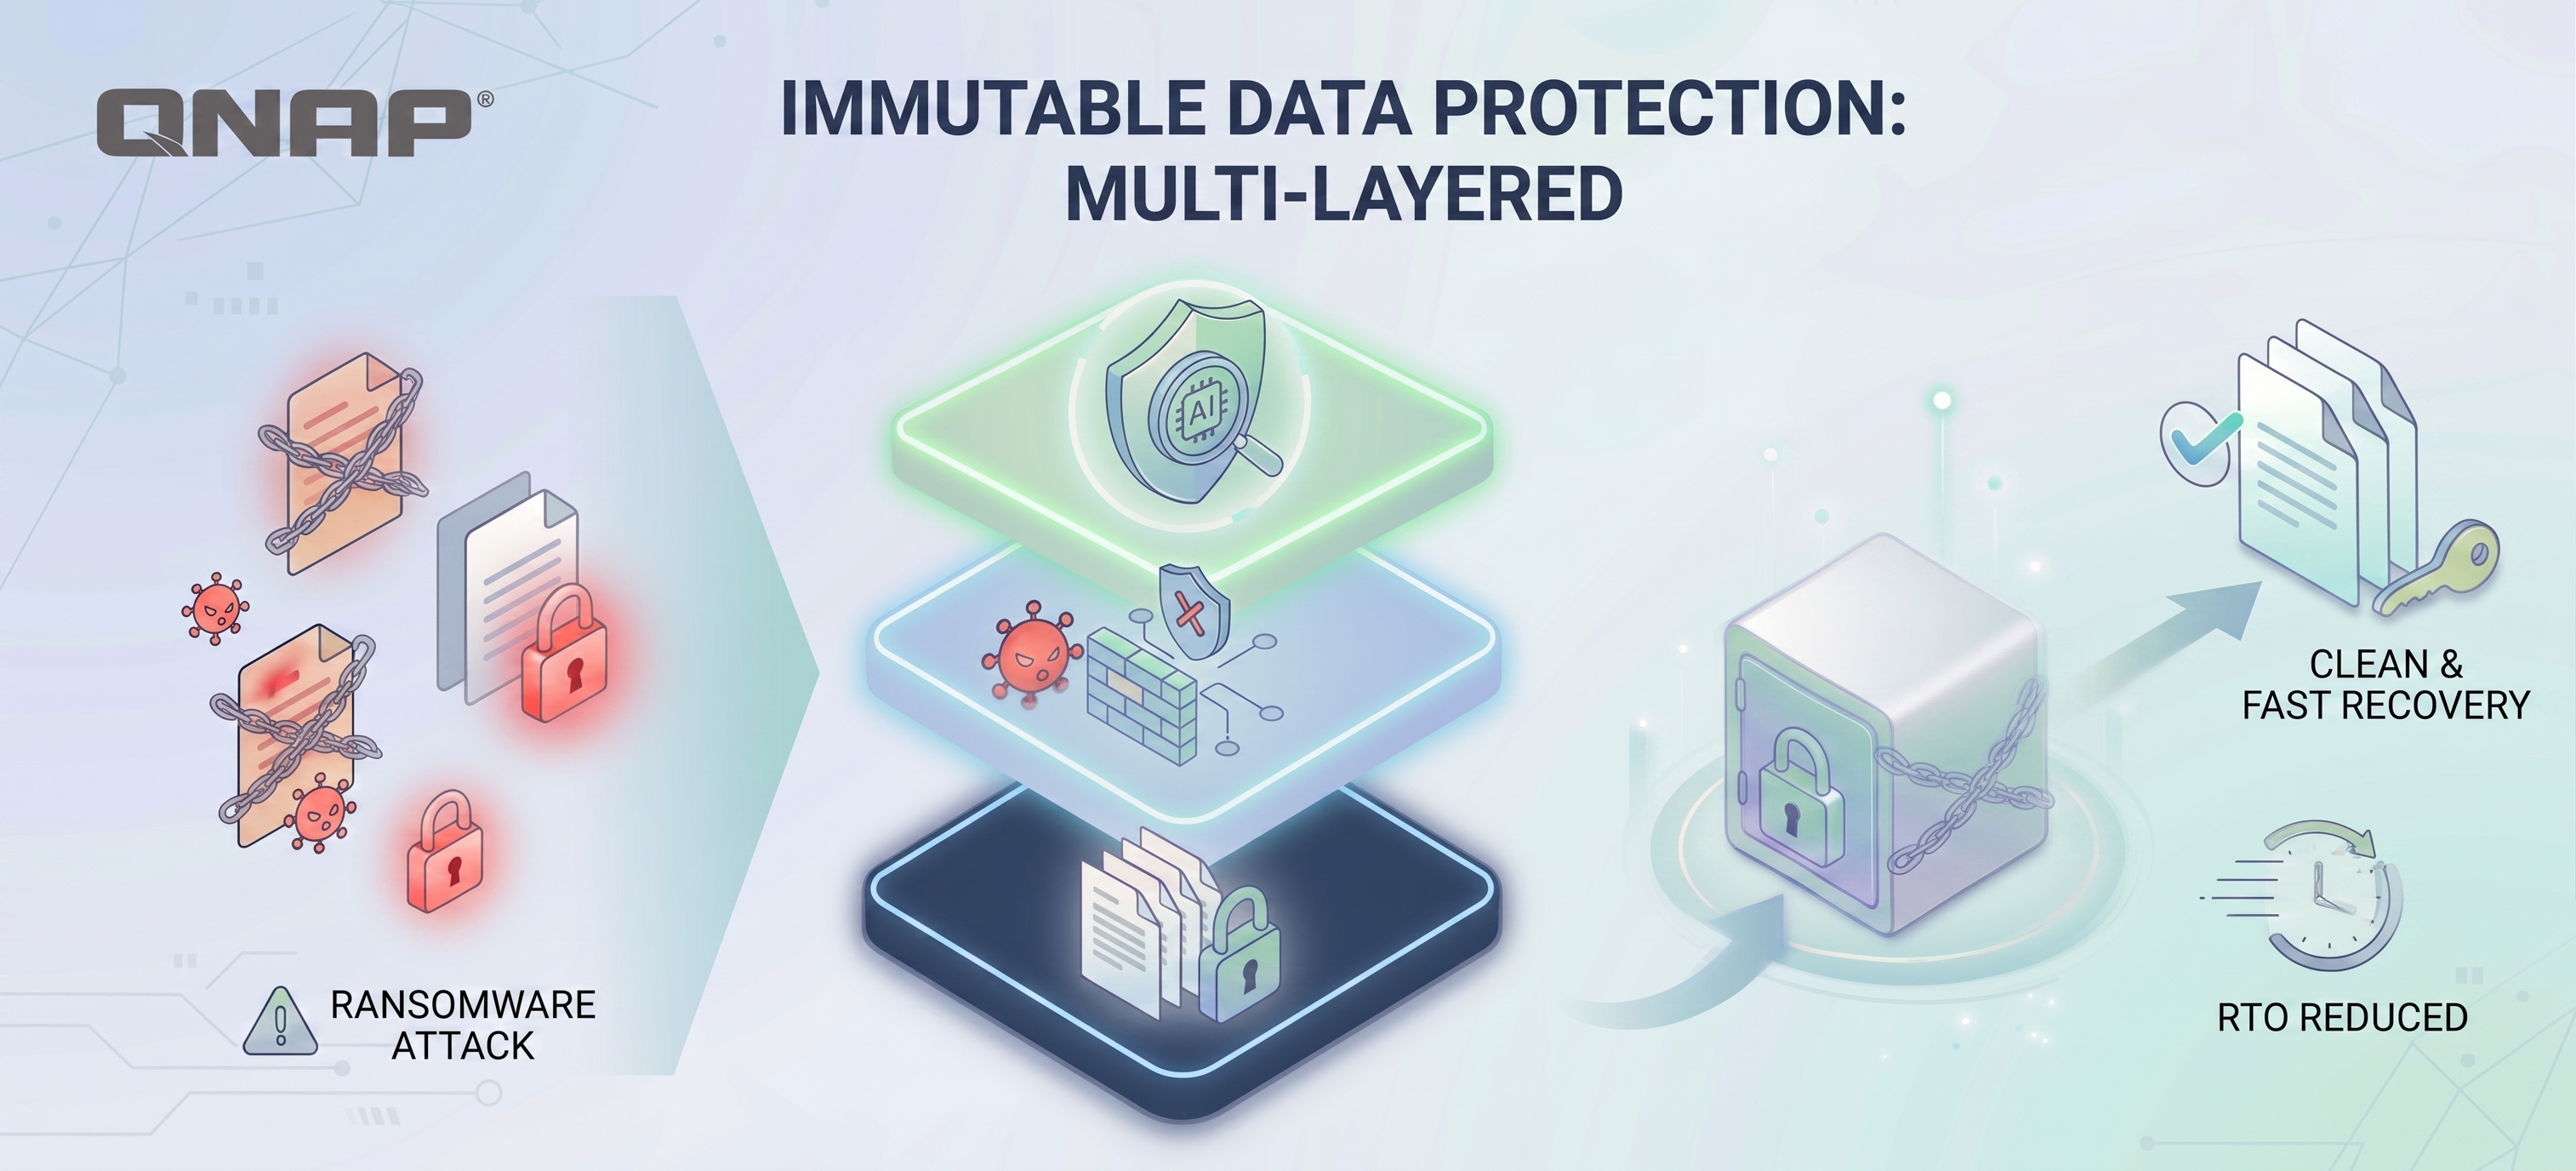
However, enterprises should note that no detection layer can guarantee 100% interception, especially as threats become more complex in the AI era. ADRA NDR X can be integrated with QNAP's NAS snapshot technology to restore data to its intact state before infection after threat isolation. By following the 3-2-1-1-0 backup principle (3 copies of data, 2 types of media, 1 offsite copy, 1 offline/immutable copy, 0 errors), even when facing threats, enterprises can still retain a clean backup that attackers cannot encrypt or tamper with, creating a comprehensive data security solution.
Extension Read more: Ransomware Survival Guide: Why are “Immutability” and “Offline Backup” the last line of defense for enterprises in 2026?
FAQ (FAQ)
What is EDR Killer? Why can't antivirus software block it?
EDR Killer is a specialized attack tool targeting endpoint protection, often leveraging BYOVD technology to load vulnerable drivers with valid signatures, forcibly terminating security software programs after obtaining kernel privileges. Because the drivers are legally signed, operating systems and antivirus engines often treat them as legitimate components and allow them to run.
Already have EDR, do you still need NDR?
Yes, you do. Both cover different stages of the attack chain: EDR excels at blocking execution and persistence on endpoints, while NDR specializes in detecting lateral movement, C2 communications, and data exfiltration. NDR is deployed at the network layer and won't be affected if the main host is shut down, making it a reliable external detection source when EDR is compromised. For example, QNAP is one of the security service providers offering NDR solutions, helping enterprises monitor internal packet and traffic anomalies and precisely block high-risk behaviors and deployments without changing their existing network infrastructure.
Does ADRA NDR X require an additional license?
No. ADRA NDR X can be downloaded for free from App Center and installed on supported QNAP NAS. When used with compatible QNAP switches, there is no need to pay extra license fees.
Conclusión clave: Usa ADRA NDR X para defenderte de amenazas internas en la red y cubrir lo que EDR no puede hacer
El software de ransomware ahora puede evadir el EDR (Detección y Respuesta en el Endpoint), por lo que las empresas necesitan un mecanismo de detección adicional que opere de forma independiente a los endpoints y monitorice directamente el tráfico de la red interna (LAN): esto es NDR (Detección y Respuesta en la Red) desplegado en la capa de red. Incluso si la protección del endpoint falla, los movimientos laterales de los atacantes seguirán siendo visibles en la red y podrán ser bloqueados en tiempo real. QNAP ADRA NDR X permite a las empresas construir esta cadena de defensa de red usando NAS existentes y switches compatibles, permitiendo la detección y aislamiento proactivo en la red interna. Además de ser sin licencia, también puede integrar instantáneas NAS y copias de seguridad 3-2-1-1-0, creando una solución integral de seguridad de datos que enlaza detección, aislamiento y recuperación.
Advertencia de empresa de ciberseguridad: el EDR ya estaba desactivado antes de que se activara la alerta de amenaza
Según la investigación 2026 de la empresa de ciberseguridad ESET, se han rastreado alrededor de 90 herramientas EDR Killer en el mercado, de las cuales 54 explotan la tecnología BYOVD (Bring Your Own Vulnerable Driver) para obtener privilegios de kernel del sistema y terminar directamente los programas de protección de endpoints.
Detrás de las estadísticas de estas 90 herramientas hay una cadena de suministro de ataques comercializada. ESET expuso además al grupo de ransomware como servicio (RaaS) Gentlemen, que proporciona a los atacantes una herramienta EDR Killer llamada GentleKiller: GentleKiller tiene al menos 8 variantes, se disfraza como software legítimo como Kaspersky y Valorant, y puede atacar con precisión a más de 48 productos de seguridad, cubriendo más de 400 procesos. El kit incluso incluye herramientas de terceros como HexKiller, ThrottleBlood y HavocKiller como sustitutos.
Aún más sofisticado es el propio método de ataque. Los ataques BYOVD cargan controladores que están 'legítimamente firmados pero son vulnerables'. El sistema operativo los permite, lo que permite a los atacantes escalar privilegios al nivel de kernel, terminar por la fuerza los motores EDR, la recopilación de registros y los servicios de monitorización. Durante todo el proceso, la protección del endpoint puede ni siquiera emitir una alerta final.
Por qué confiar solo en EDR no es suficiente para la protección
Por lo tanto, este ataque expone no una vulnerabilidad en un solo EDR, sino un punto único de dependencia estructural. La detección en el endpoint asume que el agente sigue funcionando correctamente, y el ataque EDR Killer apunta específicamente a esta suposición. Además, hay despliegues donde simplemente no se puede instalar el agente, como cámaras IP, impresoras, dispositivos IoTunit, sistemas heredados, portátiles de visitantes externos, etc. La conclusión en el Informe de Ejercicio Red Team de CISA de EE. UU. es bastante directa: las organizaciones de infraestructura crítica evaluadas son "demasiado dependientes del EDR basado en host y carecen de defensas suficientes a nivel de red".
Una vez que el EDR es evadido y no hay un mecanismo de detección correspondiente en la intranet, los atacantes esencialmente obtienen acceso interno sin restricciones: movimiento lateral, escaneo de otros unit, establecimiento de conexiones, infiltración y propagación, exfiltración de datos, todo sin que nadie lo note.
Por lo tanto, las empresas necesitan desplegar mecanismos de detección y respuesta a amenazas en la capa de red, como NDR, para bloquear realmente las acciones de los atacantes. NDR identifica anomalías analizando el comportamiento del tráfico de la red interna, sin depender de ningún agente en el endpoint. Su valor radica en ser "fuera de banda": no depende de ningún host potencialmente comprometido, sino que observa el tráfico este-oeste en la capa de red desde el switch, comparando comportamientos de conexión anormales, detectando movimiento lateral y comunicaciones C2 sospechosas. Incluso si GentleKiller evade el EDR, los rastros de actividades cifradas en la red siguen siendo visibles.
QNAP ADRA NDR X: Convierte tu NAS QNAP en el cerebro proactivo de la ciberseguridad
Las soluciones NDR tradicionales suelen implicar hardware dedicado más licencias anuales según el tráfico, lo que hace que las pymes se echen atrás en la etapa de cotización. QNAP ADRA NDR X lo hace diferente: los usuarios pueden descargarlo e instalarlo gratis desde App Center en un NAS QNAP compatible (QTS/QuTS hero 5.2 o superior), emparejarlo con un switch QNAP compatible y actualizar instantáneamente su unit existente a un centro de detección de amenazas internas NDR, sin tarifas de licencia.
Frente al escenario EDR Killer, el mecanismo de defensa de ADRA NDR X se divide en tres capas:
-
Trampa de amenazas activa (Threat Watch & Trap): Simula servicios comunes como SSH y SAMBA como honeypots, atrayendo proactivamente programas maliciosos que exploran la intranet. Encapsula selectivamente la detección en lugar de analizar todo el tráfico, asegurando que no haya ralentización de la red.
-
Detección de movimiento lateral y análisis profundo de amenazas: Identifica conexiones anormales en la intranet y comportamientos de unit, mapea eventos de amenaza al marco MITRE ATT&CK® y utiliza informes de análisis de eventos con IA para generar automáticamente resúmenes de eventos, visualización de rutas de infección y recomendaciones de remediación, para que el personal de TI no tenga que leer los registros uno por uno.
-
Respuesta de aislamiento automático: Cuando se detecta un unit de alto riesgo, puede aislarlo automáticamente, proporcionando cuatro niveles de protección desde "solo notificación" hasta bloqueo automático, evitando la propagación sin interrumpir toda la operación de la red.
QNAP ADRA NDR X adopta un diseño sin agente, permitiendo a TI empresarial desplegar rápidamente sin tener que instalar software en cada computadora de los empleados. Opera sin afectar el rendimiento de la red y no interfiere con las operaciones diarias, asegurando que todos los endpoints unit conectados reciban protección de seguridad integral. Además, la solución integra doble reporte de "análisis inteligente de amenazas por IA de evento único" y "visión general de seguridad de la red interna", ayudando al personal de TI a transformar con precisión los datos de seguridad en ideas clave accionables, comprender completamente la postura de seguridad de la empresa y responder eficientemente en tiempo real.
Comparación clave ADRA NDR X vs EDR
| Ítems de comparación |
QNAP ADRA NDR X |
EDR |
| Fuente de datos detectada |
Paquetes de red y actividades sospechosas de movimiento lateral dentro de la intranet |
Datos de despliegue en un solo endpoint |
| Protección de unit no gestionados |
Cobertura total. No necesita instalar agente, protege completamente IoT, OT y BYOD. |
No puede cubrir. Los unit no gestionados sin agente son completamente invisibles. |
| Resistencia a ser desactivado y capacidad anti-manipulación |
es extremadamente alta. Opera de forma independiente al ordenador, por lo que incluso si el ordenador está infectado, no puede ser desactivado. |
es relativamente más débil. Una vez obtenidos privilegios elevados, es fácilmente desactivado por hackers o el agente es deshabilitado. |
| Modelo de tarifa de licencia |
Sin tarifa de licencia. Sin límite en el número de instalaciones, adecuado para empresas unit con muchos usuarios. |
Las tarifas se calculan según el número de endpoints. Se cobra por dispositivo, cuantos más unit tengas, mayor será el crecimiento lineal del coste. |
| Costes de despliegue y mantenimiento |
Bajo coste, cero interrupciones. Solo hay que configurar el mirroring de tráfico, sin necesidad de acceder a los ordenadores endpoint. |
Alto coste, mantenimiento complejo. Requiere desplegar software en cada dispositivo y gestionar conflictos de software y ajustes de estrategia. |
| Cumplimiento normativo (NIST CSF 2.0 / NIS2) |
Cumple. Satisface los requisitos obligatorios de "monitorización continua de la red". |
Requiere integración con otras herramientas. Solo proporciona registros de endpoint y no puede cumplir de forma independiente con la normativa de capa de red. |
El seguro definitivo para la seguridad de los datos: instantáneas inmutables y copia de seguridad 3-2-1
Sin embargo, las empresas deben tener en cuenta que ninguna capa de detección puede garantizar una interceptación del 100%, especialmente a medida que las amenazas se vuelven más complejas en la era de la IA. ADRA NDR X puede integrarse con la tecnología de instantáneas NAS de QNAP para restaurar los datos a su estado intacto antes de la infección tras el aislamiento de la amenaza. Siguiendo el principio de copia de seguridad 3-2-1-1-0 (3 copias de los datos, 2 tipos de medios, 1 copia fuera del sitio, 1 copia offline/inmutable, 0 errores), incluso frente a amenazas, las empresas pueden conservar una copia de seguridad limpia que los atacantes no pueden cifrar ni manipular, creando una solución integral de seguridad de datos.
Lectura adicional: Guía de supervivencia ante ransomware: ¿Por qué la "inmutabilidad" y la "copia de seguridad offline" son la última línea de defensa para las empresas en 2026?
Preguntas frecuentes (FAQ)
¿Qué es EDR Killer? ¿Por qué el software antivirus no puede bloquearlo?
EDR Killer es una herramienta de ataque especializada que apunta a la protección del endpoint, a menudo aprovechando la tecnología BYOVD para cargar controladores vulnerables con firmas válidas, terminando por la fuerza los programas de software de seguridad tras obtener privilegios de kernel. Como los controladores están firmados legalmente, los sistemas operativos y los motores antivirus suelen tratarlos como componentes legítimos y permiten su ejecución.
Ya tengo EDR, ¿aún necesito NDR?
Sí, lo necesitas. Ambos cubren diferentes etapas de la cadena de ataque: EDR destaca bloqueando la ejecución y persistencia en los endpoints, mientras que NDR se especializa en detectar movimiento lateral, comunicaciones C2 y exfiltración de datos. NDR se despliega en la capa de red y no se ve afectado si el host principal se apaga, por lo que es una fuente de detección externa fiable cuando el EDR está comprometido. Por ejemplo, QNAP es uno de los proveedores de servicios de seguridad que ofrece soluciones NDR, ayudando a las empresas a monitorizar anomalías de paquetes y tráfico internos y bloquear con precisión comportamientos y despliegues de alto riesgo sin cambiar su infraestructura de red existente.
¿ADRA NDR X requiere una licencia adicional?
No. ADRA NDR X se puede descargar gratis desde App Center e instalar en NAS QNAP compatibles. Cuando se utiliza con switches QNAP compatibles, no es necesario pagar tarifas de licencia adicionales.


 8 min de lectura