Key Takeaway: Use ADRA NDR X to Defend Against Internal Network Threats and Make Up for What EDR Can't Do
Ransomware software can now bypass EDR (Endpoint Detection and Response), so enterprises need an additional detection mechanism that operates independently from endpoints and directly monitors internal network (LAN) traffic—this is NDR (Network Detection and Response) deployed at the network layer. Even if endpoint protection fails, attackers’ lateral movements will still be visible on the network and can be blocked in real time. QNAP ADRA NDR X enables enterprises to build this network defense chain using existing NAS and compatible switches, allowing proactive internal network detection and isolation. In addition to being license-free, it can also integrate NAS snapshots and 3-2-1-1-0 backups, creating a comprehensive data security solution that links detection, isolation, and recovery.
Cybersecurity company warning: EDR was already shut down before the threat alert was triggered
According to cybersecurity company ESET's 2026 research, around 90 EDR Killer tools have been tracked in the market, among which 54 exploit BYOVD (Bring Your Own Vulnerable Driver) technology to gain system kernel privileges and directly terminate endpoint protection programs.
Behind the statistics of these 90 tools lies a commercialized attack supply chain. ESET further exposed the ransomware-as-a-service (RaaS) group Gentlemen, which provides attackers with an EDR Killer tool called GentleKiller: GentleKiller has at least 8 variants, disguises itself as legitimate software such as Kaspersky and Valorant, and can precisely target more than 48 security products, covering over 400 processes. The toolkit even includes third-party tools like HexKiller, ThrottleBlood, and HavocKiller as substitutes.
What's even more sophisticated is the attack method itself. BYOVD attacks load drivers that are 'legitimately signed but vulnerable.' The operating system allows them, enabling attackers to escalate privileges to kernel level, forcibly terminate EDR engines, log collection, and monitoring services. Throughout the entire process, endpoint protection may not even issue a final alert.
Why Relying Solely on EDR Is Not Enough for Protection
Therefore, this attack exposes not a vulnerability in a single EDR, but rather a structural single point of dependency. Endpoint detection assumes that the agent is still running properly, and the EDR Killer attack specifically targets this assumption. In addition, there are deployments where the agent simply cannot be installed, such as IP cameras, printers, IoTunit devices, legacy systems, external visitor laptops, etc. The conclusion in the U.S. CISA Red Team Exercise Report is quite direct: critical infrastructure organizations being tested are “overly reliant on host-based EDR and lack sufficient network-layer defenses.”
Once EDR is bypassed and there is no corresponding detection mechanism in the intranet, attackers essentially gain unrestricted internal access: lateral movement, scanning other unit, establishing connections, infiltrating and spreading, exfiltrating data, all without anyone noticing.
Therefore, enterprises need to deploy threat detection and response mechanisms at the network layer, such as NDR, to truly block attackers' actions. NDR identifies anomalies by analyzing internal network traffic behavior, without relying on any endpoint agents. Its value lies in being "out-of-band": it does not depend on any potentially compromised host, but observes east-west traffic at the network layer from the switch, comparing abnormal connection behaviors, detecting lateral movement, and suspicious C2 communications. Even if EDR is bypassed by GentleKiller, traces of encrypted activities on the network remain visible.
QNAP ADRA NDR X: Make QNAP NAS the proactive cybersecurity brain
Traditional NDR solutions often mean dedicated hardware plus annual licenses priced by traffic, causing SMBs to back out at the quoting stage. QNAP ADRA NDR X does things differently: users can directly download and install it for free from App Center onto supported QNAP NAS (QTS/QuTS hero 5.2 or above), pair it with a compatible QNAP switch, and instantly upgrade their existing unit to an NDR internal threat detection center—no license fees required.
In the face of the EDR Killer scenario, ADRA NDR X's defense mechanism is divided into three layers:
-
Active Threat Trap (Threat Watch & Trap): Simulates common services such as SSH and SAMBA as honeypots, proactively luring malicious programs exploring the intranet. Selectively encapsulates detection instead of full traffic analysis, ensuring no network slowdown.
-
Lateral movement detection and deep threat analysis: Identifies abnormal intranet connections and unit behaviors, maps threat events to the MITRE ATT&CK® framework, and uses AI event analysis reports to automatically generate event summaries, infection path visualization, and remediation recommendations, so IT staff do not need to read logs one by one.
-
Automatic isolation response: When high-risk unit is detected, it can automatically isolate the unit, providing four levels of protection from “notification only” to automatic lockdown, preventing spread without interrupting the entire network operation.
QNAP ADRA NDR X adopts an agentless design, allowing enterprise IT to deploy quickly without having to install software on every employee's computer. It operates without impacting network performance and does not affect daily operations, ensuring that all connected endpoints unit receive comprehensive security protection. In addition, the solution integrates dual reporting of “single event AI intelligent threat analysis” and “overall internal network security overview,” helping IT staff accurately transform security data into actionable key insights, fully grasp the enterprise's security posture, and respond efficiently in real time.
ADRA NDR X vs EDR Key Comparison
| Comparison Items |
QNAP ADRA NDR X |
EDR |
| Detects data source |
Network packets and suspicious activities of lateral movement within the intranet |
Data from single endpoint deployment |
| Unmanaged unit protection |
Comprehensive coverage. No need to install Agent, fully protects IoT, OT, and BYOD. |
Unable to cover. Unmanaged unit without Agent installation is completely invisible. |
| Resistance to being shut down and anti-tampering capability |
is extremely high. It operates independently from the computer, so even if the computer is infected, it cannot be disabled. |
is relatively weaker. Once elevated privileges are obtained, it is easily shut down by hackers or the Agent is disabled. |
| License fee model |
No license fee. No limit on the number of installations, suitable for unit enterprises with many users. |
Fees are calculated based on the number of endpoints. Charged per device, the more unit you have, the higher the linear cost growth. |
| Deployment and Maintenance Costs |
Low cost, zero disruption. Only need to set up traffic mirroring, no need to access endpoint computers. |
High cost, complex maintenance. Requires deploying software on each device and handling software conflicts and strategy adjustments. |
| Regulatory Compliance (NIST CSF 2.0 / NIS2) |
Compliant. Meets the mandatory requirements for “continuous network monitoring.” |
Requires integration with other tools. Only provides endpoint logs and cannot independently meet network layer compliance. |
The Ultimate Insurance for Data Security: Immutable Snapshots and 3-2-1 Backup
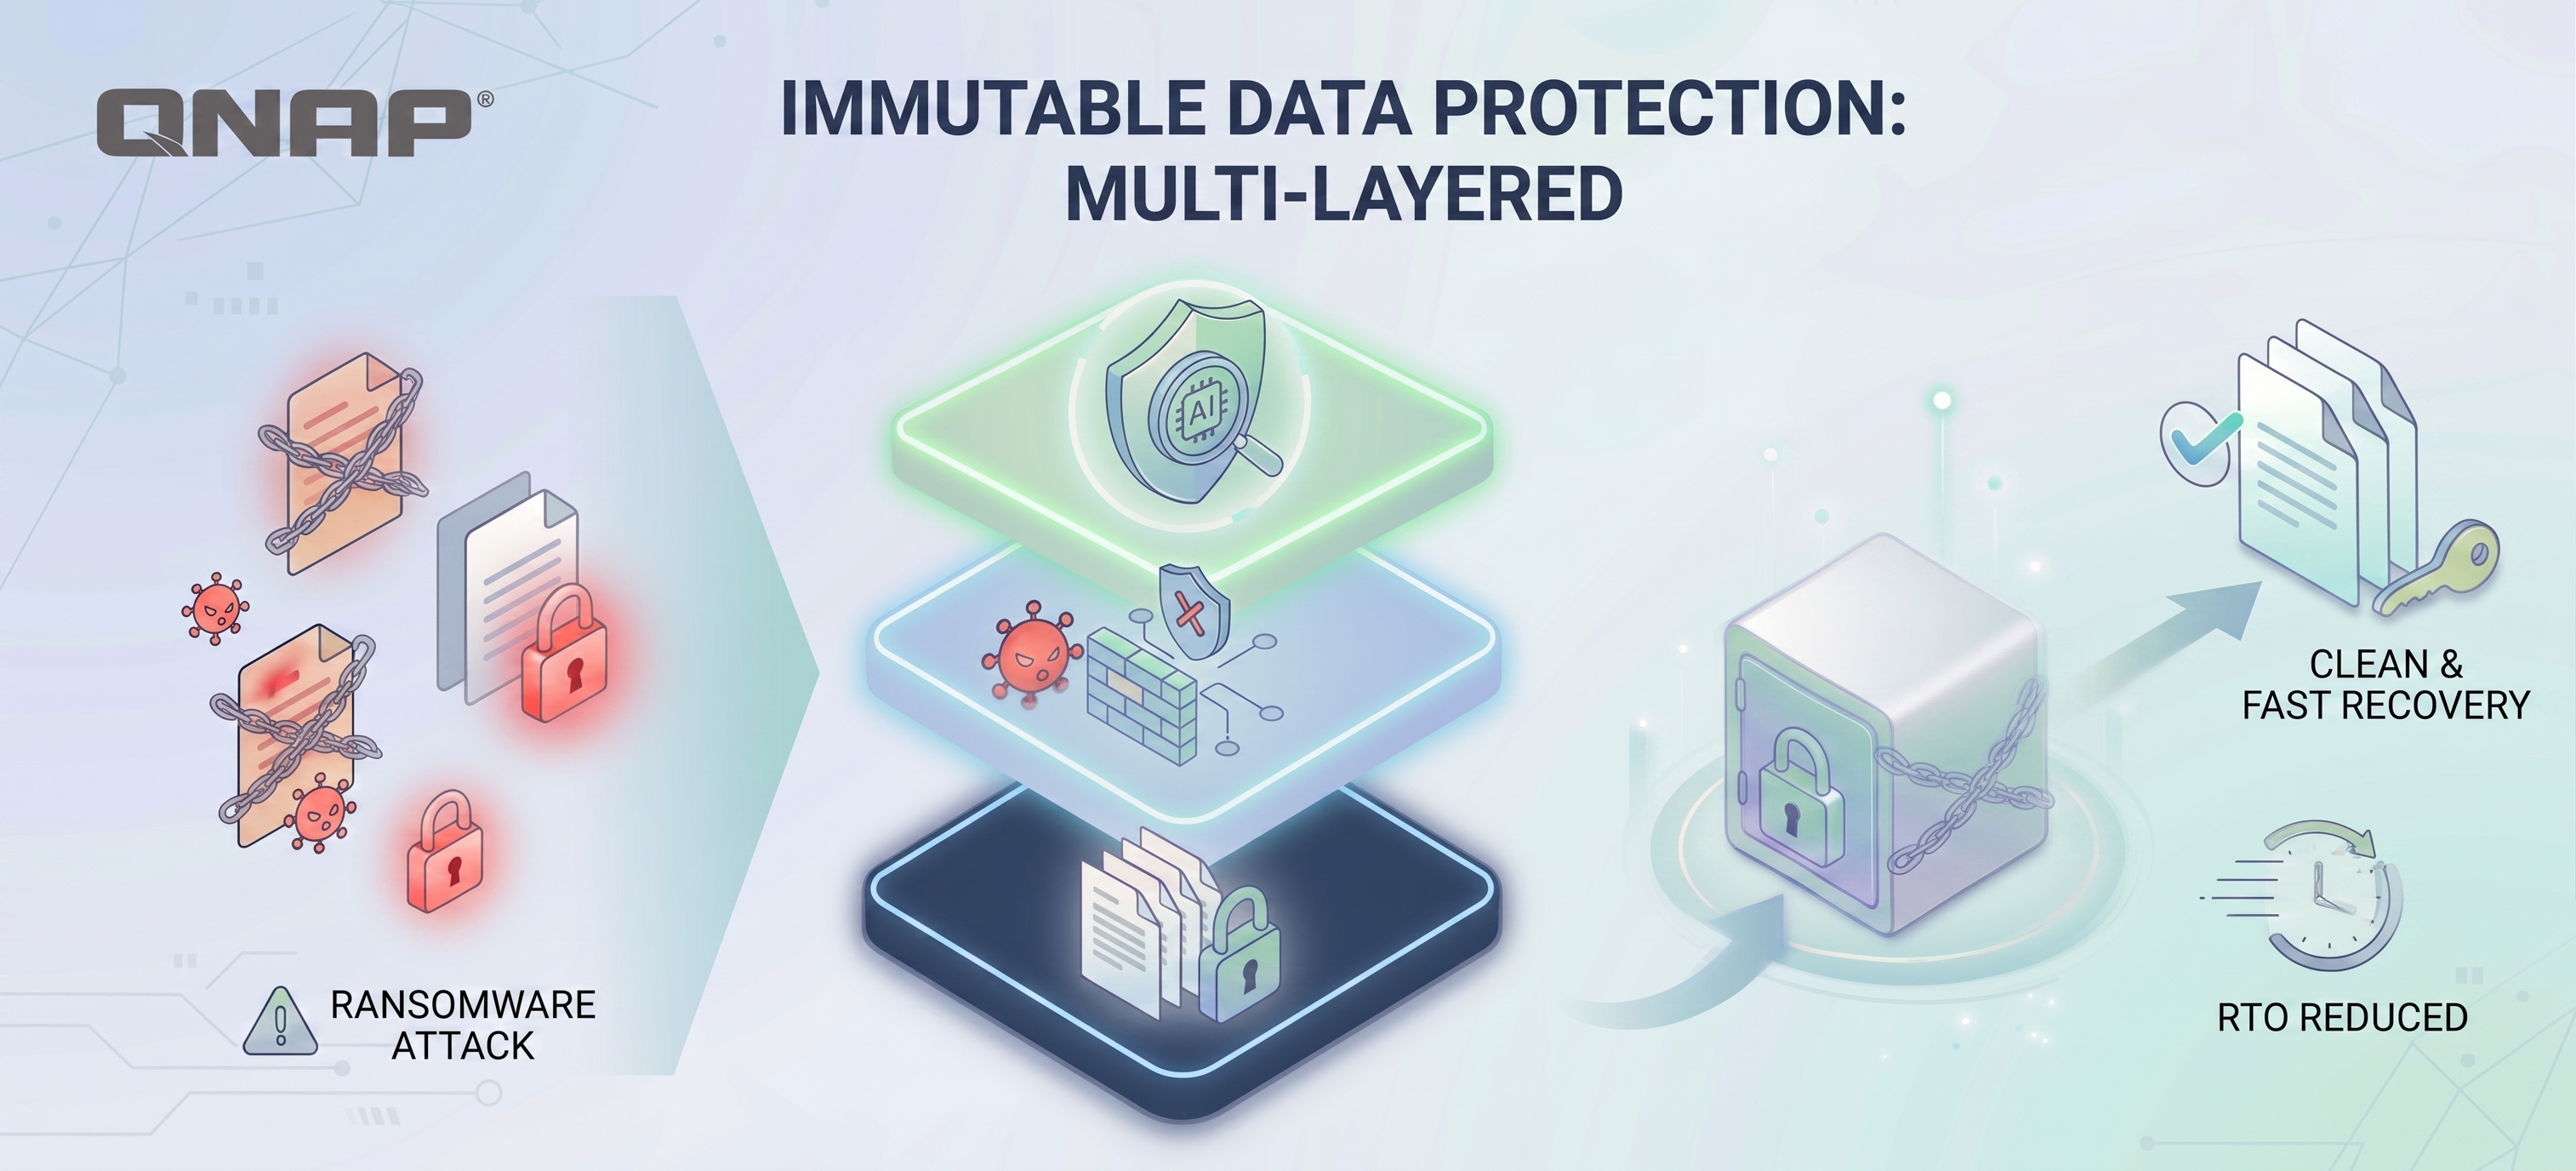
However, enterprises should note that no detection layer can guarantee 100% interception, especially as threats become more complex in the AI era. ADRA NDR X can be integrated with QNAP's NAS snapshot technology to restore data to its intact state before infection after threat isolation. By following the 3-2-1-1-0 backup principle (3 copies of data, 2 types of media, 1 offsite copy, 1 offline/immutable copy, 0 errors), even when facing threats, enterprises can still retain a clean backup that attackers cannot encrypt or tamper with, creating a comprehensive data security solution.
Extension Read more: Ransomware Survival Guide: Why are “Immutability” and “Offline Backup” the last line of defense for enterprises in 2026?
FAQ (FAQ)
What is EDR Killer? Why can't antivirus software block it?
EDR Killer is a specialized attack tool targeting endpoint protection, often leveraging BYOVD technology to load vulnerable drivers with valid signatures, forcibly terminating security software programs after obtaining kernel privileges. Because the drivers are legally signed, operating systems and antivirus engines often treat them as legitimate components and allow them to run.
Already have EDR, do you still need NDR?
Yes, you do. Both cover different stages of the attack chain: EDR excels at blocking execution and persistence on endpoints, while NDR specializes in detecting lateral movement, C2 communications, and data exfiltration. NDR is deployed at the network layer and won't be affected if the main host is shut down, making it a reliable external detection source when EDR is compromised. For example, QNAP is one of the security service providers offering NDR solutions, helping enterprises monitor internal packet and traffic anomalies and precisely block high-risk behaviors and deployments without changing their existing network infrastructure.
Does ADRA NDR X require an additional license?
No. ADRA NDR X can be downloaded for free from App Center and installed on supported QNAP NAS. When used with compatible QNAP switches, there is no need to pay extra license fees.
Ana Mesaj: ADRA NDR X ile İç Ağ Tehditlerine Karşı Savunma Yapın ve EDR'nin Yapamadıklarını Telafi Edin
Fidye yazılımları artık EDR'yi (Uç Nokta Tespit ve Yanıt) atlatabiliyor, bu nedenle işletmelerin uç noktalardan bağımsız çalışan ve doğrudan iç ağ (LAN) trafiğini izleyen ek bir tespit mekanizmasına ihtiyacı var—bu da ağ katmanında konuşlandırılan NDR'dir (Ağ Tespit ve Yanıt). Uç nokta koruması başarısız olsa bile, saldırganların yatay hareketleri ağda görünür olmaya devam eder ve gerçek zamanlı olarak engellenebilir. QNAP ADRA NDR X, mevcut NAS ve uyumlu anahtarlar kullanılarak bu ağ savunma zincirinin kurulmasını sağlar, böylece proaktif iç ağ tespiti ve izolasyonu mümkün olur. Lisanssız olmasının yanı sıra, NAS anlık görüntüleri ve 3-2-1-1-0 yedeklemeleriyle de entegre olabilir; tespit, izolasyon ve kurtarmayı birbirine bağlayan kapsamlı bir veri güvenliği çözümü oluşturur.
Siber güvenlik şirketi uyarıyor: Tehdit uyarısı tetiklenmeden önce EDR zaten devre dışı bırakıldı
2026 tarihli siber güvenlik şirketi ESET'in araştırmasına göre, piyasada yaklaşık 90 EDR Killer aracı takip edildi; bunlardan 54'ü, sistem çekirdeği ayrıcalıkları elde etmek ve uç nokta koruma programlarını doğrudan sonlandırmak için BYOVD (Kendi Güvenlik Açığı Olan Sürücünü Getir) teknolojisini kullanıyor.
Bu 90 aracın istatistiklerinin arkasında ticarileşmiş bir saldırı tedarik zinciri yatıyor. ESET ayrıca fidye yazılımı hizmeti (RaaS) grubu Gentlemen'in GentleKiller adlı bir EDR Killer aracı sağladığını ortaya çıkardı: GentleKiller'ın en az 8 varyantı var, kendini Kaspersky ve Valorant gibi yasal yazılımlar olarak gizliyor ve 48'den fazla güvenlik ürününü, 400'den fazla süreci hedef alabiliyor. Araç seti ayrıca HexKiller, ThrottleBlood ve HavocKiller gibi üçüncü taraf araçları da yedek olarak içeriyor.
Daha da sofistike olan ise saldırı yönteminin kendisi. BYOVD saldırıları, 'yasal olarak imzalanmış ancak savunmasız' sürücüleri yüklüyor. İşletim sistemi bunlara izin veriyor ve saldırganlar çekirdek seviyesine ayrıcalık yükselterek EDR motorlarını, günlük toplama ve izleme servislerini zorla sonlandırabiliyor. Tüm süreç boyunca uç nokta koruması çoğu zaman son bir uyarı bile vermeyebiliyor.
Neden Sadece EDR'ye Güvenmek Yeterli Değil?
Bu nedenle, bu saldırı yalnızca tek bir EDR'deki bir açığı değil, yapısal bir tek noktaya bağımlılığı ortaya çıkarıyor. Uç nokta tespiti, ajan hala düzgün çalışıyor varsayımına dayanır ve EDR Killer saldırısı özellikle bu varsayımı hedef alır. Ayrıca, ajanın kurulamadığı dağıtımlar da vardır: IP kameralar, yazıcılar, IoT birimleri, eski sistemler, harici ziyaretçi dizüstü bilgisayarları vb. ABD CISA Red Team Egzersiz Raporu'ndaki sonuç oldukça nettir: test edilen kritik altyapı kuruluşları "aşırı derecede ana makine tabanlı EDR'ye güveniyor ve yeterli ağ katmanı savunmasından yoksun."
EDR atlatıldığında ve intranette karşılık gelen bir tespit mekanizması olmadığında, saldırganlar esasen sınırsız iç erişim elde eder: yatay hareket, diğer birimleri tarama, bağlantı kurma, sızma ve yayılma, veri sızdırma—kimsenin haberi olmadan.
Bu nedenle, işletmelerin ağ katmanında tehdit tespit ve yanıt mekanizmaları (ör. NDR) konuşlandırması gerekir ki saldırganların eylemleri gerçekten engellenebilsin. NDR, iç ağ trafiği davranışını analiz ederek anormallikleri tespit eder ve hiçbir uç nokta ajanına ihtiyaç duymaz. Değeri "bant dışı" olmasında yatar: Potansiyel olarak ele geçirilmiş herhangi bir ana makineye bağlı değildir, ancak anahtardan ağ katmanında doğu-batı trafiğini gözlemler, anormal bağlantı davranışlarını karşılaştırır, yatay hareketi ve şüpheli C2 iletişimini tespit eder. GentleKiller EDR'yi atlatsa bile, ağdaki şifreli etkinliklerin izleri görünür kalır.
QNAP ADRA NDR X: QNAP NAS'ı proaktif siber güvenlik beyni yapın
Geleneksel NDR çözümleri genellikle özel donanım ve trafik bazında yıllık lisanslar gerektirir, bu da KOBİ'lerin teklif aşamasında vazgeçmesine neden olur. QNAP ADRA NDR X ise farklı bir yol izler: Kullanıcılar, desteklenen QNAP NAS'a (QTS/QuTS hero 5.2 veya üzeri) App Center'dan ücretsiz olarak indirip kurabilir, uyumlu bir QNAP anahtarıyla eşleştirerek mevcut birimlerini anında bir NDR iç tehdit tespit merkezine yükseltebilir—lisans ücreti gerekmez.
EDR Killer senaryosuna karşı ADRA NDR X'in savunma mekanizması üç katmandan oluşur:
-
Aktif Tehdit Tuzakları (Threat Watch & Trap): SSH ve SAMBA gibi yaygın servisleri tuzak olarak simüle eder, intraneti keşfeden kötü amaçlı yazılımları proaktif olarak çeker. Tam trafik analizi yerine seçici tespit kapsülleme uygular, böylece ağda yavaşlama olmaz.
-
Yatay hareket tespiti ve derin tehdit analizi: Anormal intranet bağlantılarını ve birim davranışlarını tanımlar, tehdit olaylarını MITRE ATT&CK® çerçevesine haritalar ve AI olay analiz raporlarıyla otomatik olarak olay özetleri, bulaşma yolu görselleştirmesi ve iyileştirme önerileri üretir; böylece BT personelinin tek tek günlük okumasına gerek kalmaz.
-
Otomatik izolasyon yanıtı: Yüksek riskli birim tespit edildiğinde, birimi otomatik olarak izole edebilir; yalnızca "bildirim"den otomatik kilitlemeye kadar dört koruma seviyesi sunar, yayılmayı önlerken tüm ağın çalışmasını kesintiye uğratmaz.
QNAP ADRA NDR X, ajansız bir tasarıma sahiptir; böylece kurumsal BT, her çalışanın bilgisayarına yazılım kurmak zorunda kalmadan hızlıca dağıtım yapabilir. Ağ performansını etkilemeden çalışır ve günlük operasyonları aksatmaz; böylece bağlı tüm uç noktalar kapsamlı güvenlik koruması alır. Ayrıca çözüm, "tekil olay AI akıllı tehdit analizi" ve "genel iç ağ güvenliği genel bakışı" olmak üzere çift raporlama entegre eder; BT personelinin güvenlik verilerini doğru şekilde eyleme dönüştürülebilir anahtar içgörülere çevirmesine, kurumsal güvenlik duruşunu tam olarak kavramasına ve gerçek zamanlı olarak verimli yanıt vermesine yardımcı olur.
ADRA NDR X vs EDR Temel Karşılaştırma
| Karşılaştırma Kalemleri |
QNAP ADRA NDR X |
EDR |
| Veri kaynağını tespit eder |
Ağ paketleri ve intranetteki yatay hareketin şüpheli aktiviteleri |
Tek uç nokta dağıtımından gelen veriler |
| Yönetilmeyen birim koruması |
Kapsamlı kapsama. Agent kurulmasına gerek yok, IoT, OT ve BYOD'u tamamen korur. |
Kapsayamaz. Agent kurulmamış yönetilmeyen birim tamamen görünmezdir. |
| Kapatılmaya ve kurcalamaya karşı direnç |
Son derece yüksek. Bilgisayardan bağımsız çalışır, bilgisayar enfekte olsa bile devre dışı bırakılamaz. |
Nispeten daha zayıf. Ayrıcalık yükseltildiğinde hackerlar tarafından kolayca kapatılır veya Agent devre dışı bırakılır. |
| Lisans ücreti modeli |
Lisans ücreti yok. Kurulum sayısında sınır yok, çok kullanıcılı birim işletmeler için uygun. |
Uç nokta sayısına göre ücretlendirilir. Cihaza göre ücret alınır, biriminiz arttıkça doğrusal maliyet artışı olur. |
| Dağıtım ve Bakım Maliyetleri |
Düşük maliyet, sıfır kesinti. Sadece trafik yansıtma ayarlanır, uç nokta bilgisayarlarına erişim gerekmez. |
Yüksek maliyet, karmaşık bakım. Her cihaza yazılım kurulması ve yazılım çakışmaları ile strateji ayarlamaları gerekir. |
| Yasal Uyumluluk (NIST CSF 2.0 / NIS2) |
Uyumlu. "Sürekli ağ izleme" için zorunlu gereksinimleri karşılar. |
Diğer araçlarla entegrasyon gerekir. Sadece uç nokta günlükleri sağlar ve ağ katmanı uyumluluğunu tek başına karşılayamaz. |
Veri Güvenliği İçin Nihai Sigorta: Değiştirilemez Anlık Görüntüler ve 3-2-1 Yedekleme
Ancak işletmeler şunu unutmamalı: Hiçbir tespit katmanı %100 engelleme garantisi veremez, özellikle de tehditler yapay zeka çağında daha karmaşık hale geldikçe. ADRA NDR X, QNAP'ın NAS anlık görüntü teknolojisiyle entegre edilebilir; böylece tehdit izolasyonundan sonra veriler enfekte olmadan önceki sağlam haline geri yüklenebilir. 3-2-1-1-0 yedekleme prensibine (3 kopya veri, 2 farklı ortam, 1 dış mekanda kopya, 1 çevrimdışı/değiştirilemez kopya, 0 hata) uyularak, tehditlerle karşılaşıldığında bile işletmeler saldırganların şifreleyemeyeceği veya değiştiremeyeceği temiz bir yedeği elinde tutabilir ve kapsamlı bir veri güvenliği çözümü oluşturabilir.
Ek Okuma: Fidye Yazılımı Hayatta Kalma Rehberi: 2026'da işletmeler için "Değiştirilemezlik" ve "Çevrimdışı Yedekleme" neden son savunma hattıdır?
SSS (Sıkça Sorulan Sorular)
EDR Killer nedir? Neden antivirüs yazılımı bunu engelleyemiyor?
EDR Killer, uç nokta korumayı hedef alan özel bir saldırı aracıdır; genellikle BYOVD teknolojisini kullanarak geçerli imzalı savunmasız sürücüleri yükler, çekirdek ayrıcalıkları elde ettikten sonra güvenlik yazılımı programlarını zorla sonlandırır. Sürücüler yasal olarak imzalandığı için, işletim sistemleri ve antivirüs motorları bunları genellikle yasal bileşen olarak görür ve çalışmasına izin verir.
Zaten EDR var, yine de NDR'ye ihtiyaç var mı?
Evet, ihtiyaç var. Her ikisi saldırı zincirinin farklı aşamalarını kapsar: EDR, uç noktalarda yürütme ve kalıcılığı engellemede iyidir; NDR ise yatay hareket, C2 iletişimi ve veri sızdırmayı tespit etmede uzmanlaşmıştır. NDR ağ katmanında konuşlandırılır ve ana makine kapatılsa bile etkilenmez; EDR tehlikeye girdiğinde güvenilir bir harici tespit kaynağı olur. Örneğin, QNAP, NDR çözümleri sunan güvenlik hizmeti sağlayıcılarından biridir; işletmelerin iç paket ve trafik anormalliklerini izlemesine, yüksek riskli davranış ve dağıtımları mevcut ağ altyapısını değiştirmeden hassas şekilde engellemesine yardımcı olur.
ADRA NDR X ek lisans gerektiriyor mu?
Hayır. ADRA NDR X, App Center'dan ücretsiz olarak indirilebilir ve desteklenen QNAP NAS'a kurulabilir. Uyumlu QNAP anahtarlarla birlikte kullanıldığında, ek lisans ücreti ödemenize gerek yoktur.


 8 dk okuma