Key Takeaway: Use ADRA NDR X to Defend Against Internal Network Threats and Make Up for What EDR Can't Do
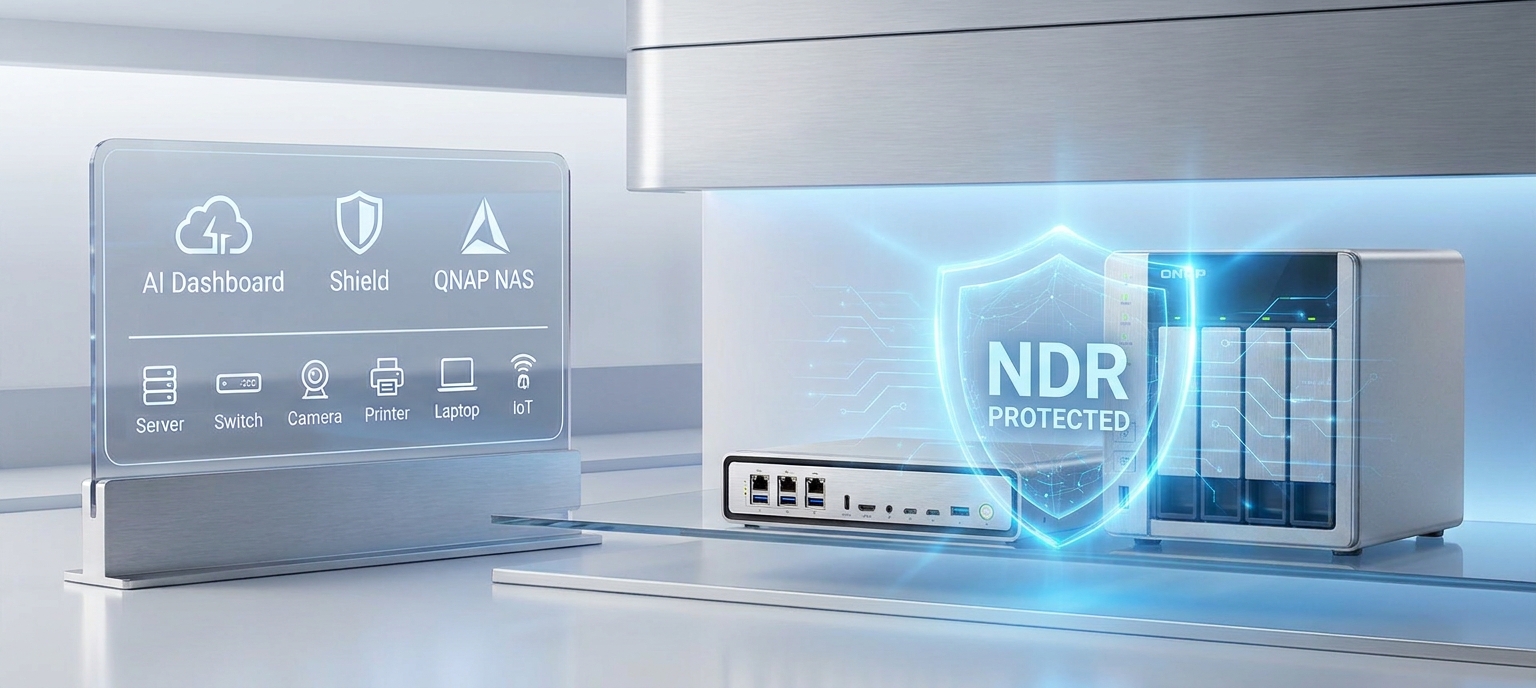
Ransomware software can now bypass EDR (Endpoint Detection and Response), so enterprises need an additional detection mechanism that operates independently from endpoints and directly monitors internal network (LAN) traffic—this is NDR (Network Detection and Response) deployed at the network layer. Even if endpoint protection fails, attackers’ lateral movements will still be visible on the network and can be blocked in real time. QNAP ADRA NDR X enables enterprises to build this network defense chain using existing NAS and compatible switches, allowing proactive internal network detection and isolation. In addition to being license-free, it can also integrate NAS snapshots and 3-2-1-1-0 backups, creating a comprehensive data security solution that links detection, isolation, and recovery.
Cybersecurity company warning: EDR was already shut down before the threat alert was triggered
According to cybersecurity company ESET's 2026 research, around 90 EDR Killer tools have been tracked in the market, among which 54 exploit BYOVD (Bring Your Own Vulnerable Driver) technology to gain system kernel privileges and directly terminate endpoint protection programs.
Behind the statistics of these 90 tools lies a commercialized attack supply chain. ESET further exposed the ransomware-as-a-service (RaaS) group Gentlemen, which provides attackers with an EDR Killer tool called GentleKiller: GentleKiller has at least 8 variants, disguises itself as legitimate software such as Kaspersky and Valorant, and can precisely target more than 48 security products, covering over 400 processes. The toolkit even includes third-party tools like HexKiller, ThrottleBlood, and HavocKiller as substitutes.
What's even more sophisticated is the attack method itself. BYOVD attacks load drivers that are 'legitimately signed but vulnerable.' The operating system allows them, enabling attackers to escalate privileges to kernel level, forcibly terminate EDR engines, log collection, and monitoring services. Throughout the entire process, endpoint protection may not even issue a final alert.
Why Relying Solely on EDR Is Not Enough for Protection
Therefore, this attack exposes not a vulnerability in a single EDR, but rather a structural single point of dependency. Endpoint detection assumes that the agent is still running properly, and the EDR Killer attack specifically targets this assumption. In addition, there are deployments where the agent simply cannot be installed, such as IP cameras, printers, IoTunit devices, legacy systems, external visitor laptops, etc. The conclusion in the U.S. CISA Red Team Exercise Report is quite direct: critical infrastructure organizations being tested are “overly reliant on host-based EDR and lack sufficient network-layer defenses.”
Once EDR is bypassed and there is no corresponding detection mechanism in the intranet, attackers essentially gain unrestricted internal access: lateral movement, scanning other unit, establishing connections, infiltrating and spreading, exfiltrating data, all without anyone noticing.
Therefore, enterprises need to deploy threat detection and response mechanisms at the network layer, such as NDR, to truly block attackers' actions. NDR identifies anomalies by analyzing internal network traffic behavior, without relying on any endpoint agents. Its value lies in being "out-of-band": it does not depend on any potentially compromised host, but observes east-west traffic at the network layer from the switch, comparing abnormal connection behaviors, detecting lateral movement, and suspicious C2 communications. Even if EDR is bypassed by GentleKiller, traces of encrypted activities on the network remain visible.
QNAP ADRA NDR X: Make QNAP NAS the proactive cybersecurity brain
Traditional NDR solutions often mean dedicated hardware plus annual licenses priced by traffic, causing SMBs to back out at the quoting stage. QNAP ADRA NDR X does things differently: users can directly download and install it for free from App Center onto supported QNAP NAS (QTS/QuTS hero 5.2 or above), pair it with a compatible QNAP switch, and instantly upgrade their existing unit to an NDR internal threat detection center—no license fees required.
In the face of the EDR Killer scenario, ADRA NDR X's defense mechanism is divided into three layers:
-
Active Threat Trap (Threat Watch & Trap): Simulates common services such as SSH and SAMBA as honeypots, proactively luring malicious programs exploring the intranet. Selectively encapsulates detection instead of full traffic analysis, ensuring no network slowdown.
-
Lateral movement detection and deep threat analysis: Identifies abnormal intranet connections and unit behaviors, maps threat events to the MITRE ATT&CK® framework, and uses AI event analysis reports to automatically generate event summaries, infection path visualization, and remediation recommendations, so IT staff do not need to read logs one by one.
-
Automatic isolation response: When high-risk unit is detected, it can automatically isolate the unit, providing four levels of protection from “notification only” to automatic lockdown, preventing spread without interrupting the entire network operation.
QNAP ADRA NDR X adopts an agentless design, allowing enterprise IT to deploy quickly without having to install software on every employee's computer. It operates without impacting network performance and does not affect daily operations, ensuring that all connected endpoints unit receive comprehensive security protection. In addition, the solution integrates dual reporting of “single event AI intelligent threat analysis” and “overall internal network security overview,” helping IT staff accurately transform security data into actionable key insights, fully grasp the enterprise's security posture, and respond efficiently in real time.
ADRA NDR X vs EDR Key Comparison
| Comparison Items |
QNAP ADRA NDR X |
EDR |
| Detects data source |
Network packets and suspicious activities of lateral movement within the intranet |
Data from single endpoint deployment |
| Unmanaged unit protection |
Comprehensive coverage. No need to install Agent, fully protects IoT, OT, and BYOD. |
Unable to cover. Unmanaged unit without Agent installation is completely invisible. |
| Resistance to being shut down and anti-tampering capability |
is extremely high. It operates independently from the computer, so even if the computer is infected, it cannot be disabled. |
is relatively weaker. Once elevated privileges are obtained, it is easily shut down by hackers or the Agent is disabled. |
| License fee model |
No license fee. No limit on the number of installations, suitable for unit enterprises with many users. |
Fees are calculated based on the number of endpoints. Charged per device, the more unit you have, the higher the linear cost growth. |
| Deployment and Maintenance Costs |
Low cost, zero disruption. Only need to set up traffic mirroring, no need to access endpoint computers. |
High cost, complex maintenance. Requires deploying software on each device and handling software conflicts and strategy adjustments. |
| Regulatory Compliance (NIST CSF 2.0 / NIS2) |
Compliant. Meets the mandatory requirements for “continuous network monitoring.” |
Requires integration with other tools. Only provides endpoint logs and cannot independently meet network layer compliance. |
The Ultimate Insurance for Data Security: Immutable Snapshots and 3-2-1 Backup
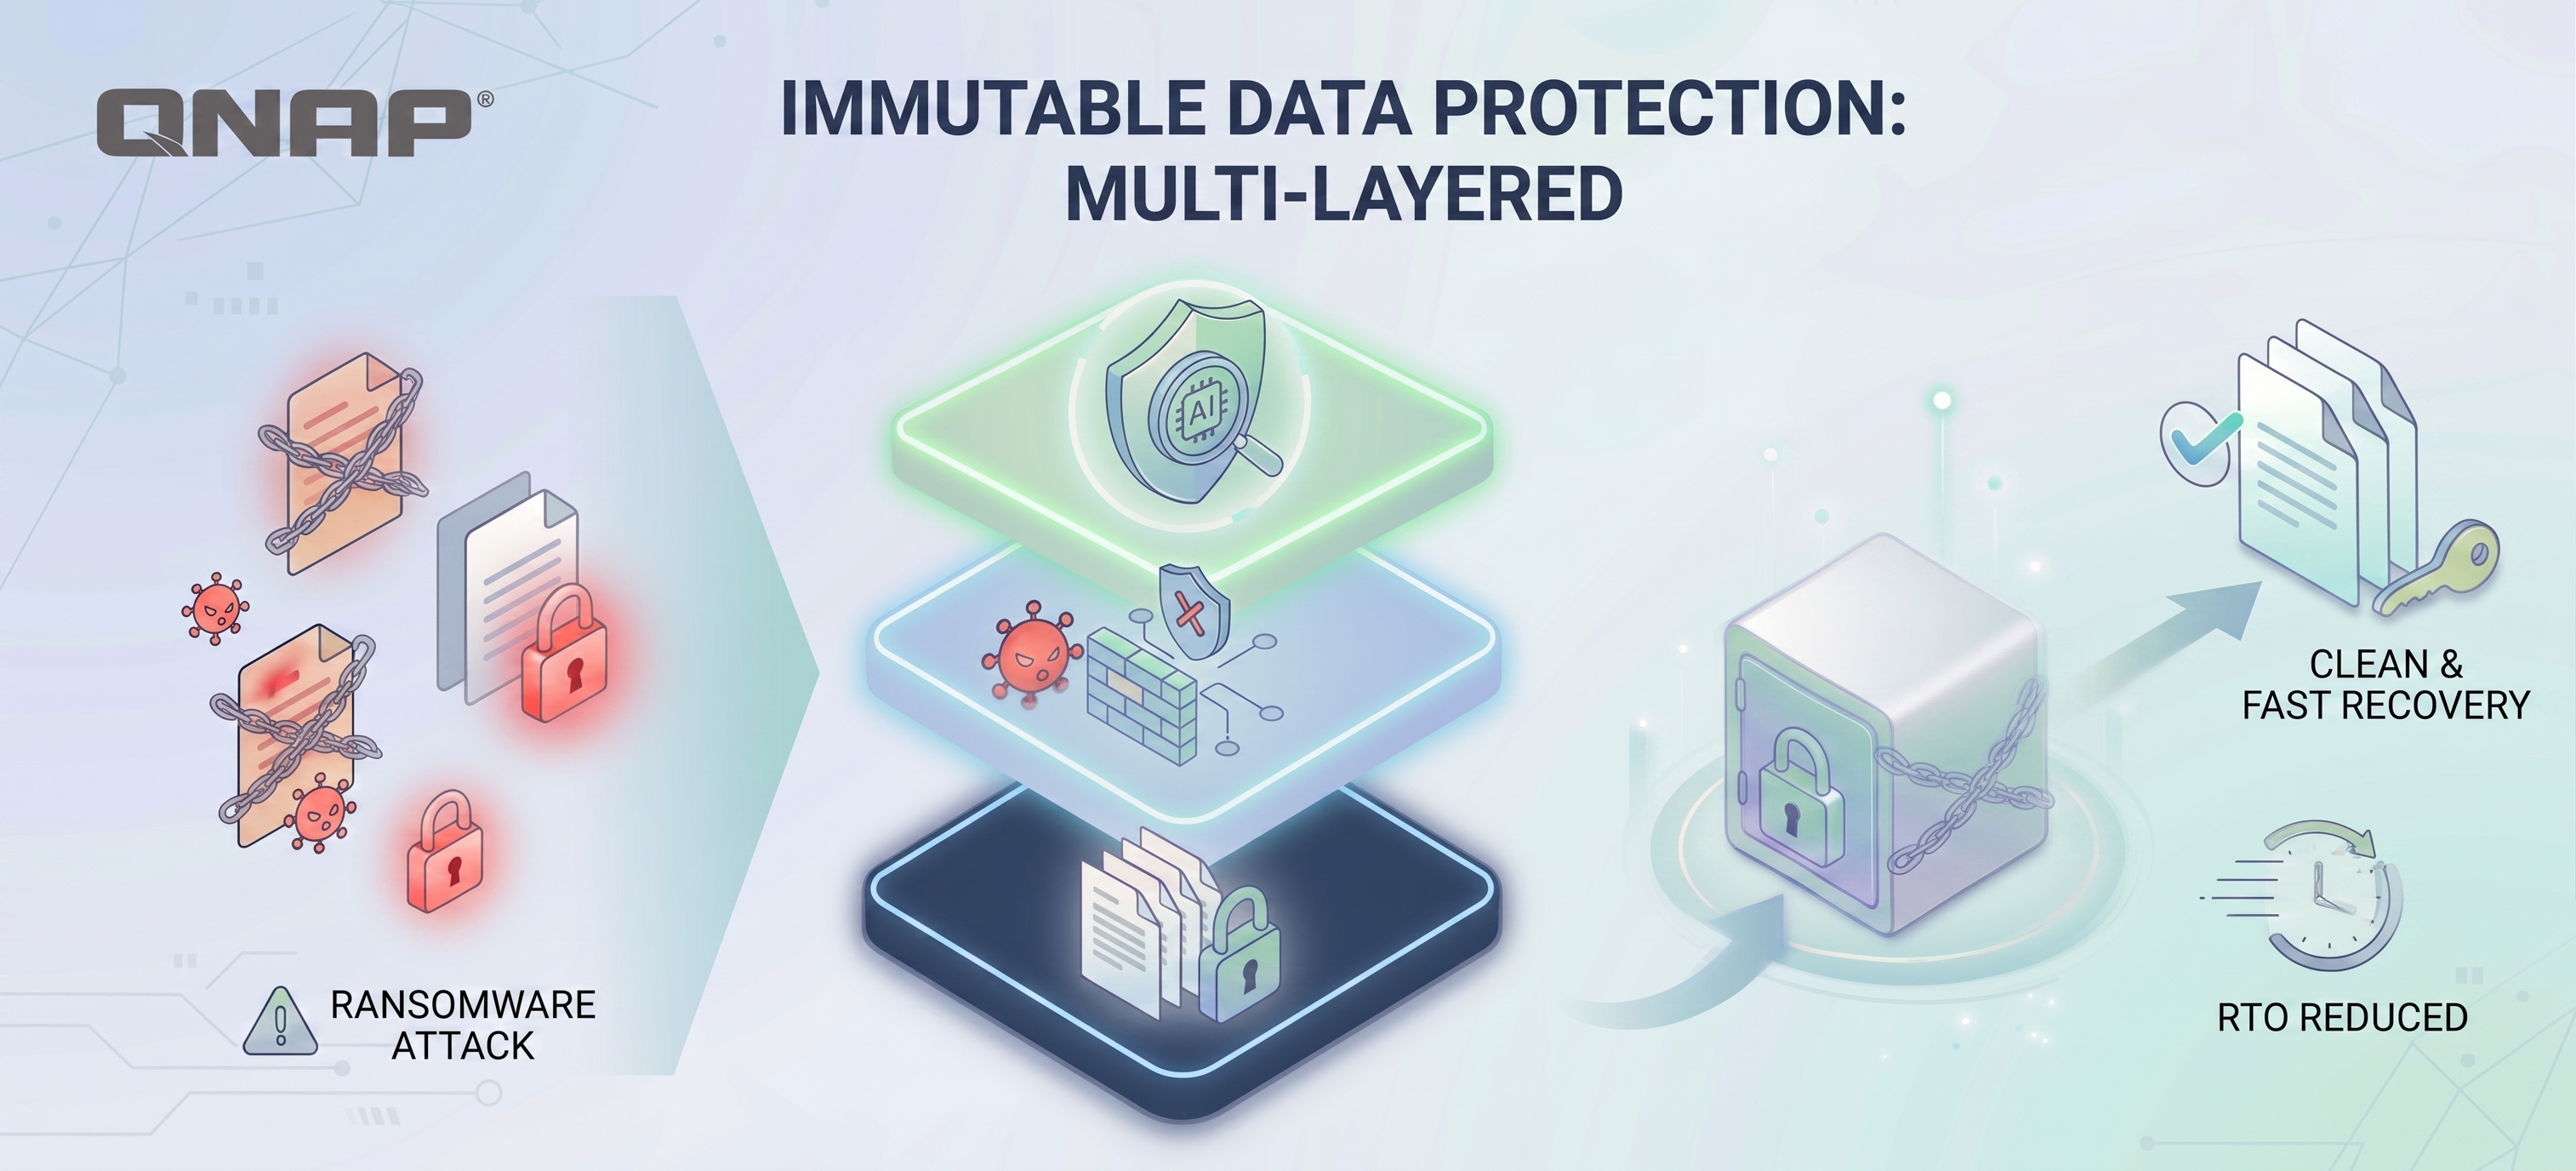
However, enterprises should note that no detection layer can guarantee 100% interception, especially as threats become more complex in the AI era. ADRA NDR X can be integrated with QNAP's NAS snapshot technology to restore data to its intact state before infection after threat isolation. By following the 3-2-1-1-0 backup principle (3 copies of data, 2 types of media, 1 offsite copy, 1 offline/immutable copy, 0 errors), even when facing threats, enterprises can still retain a clean backup that attackers cannot encrypt or tamper with, creating a comprehensive data security solution.
Extension Read more: Ransomware Survival Guide: Why are “Immutability” and “Offline Backup” the last line of defense for enterprises in 2026?
FAQ (FAQ)
What is EDR Killer? Why can't antivirus software block it?
EDR Killer is a specialized attack tool targeting endpoint protection, often leveraging BYOVD technology to load vulnerable drivers with valid signatures, forcibly terminating security software programs after obtaining kernel privileges. Because the drivers are legally signed, operating systems and antivirus engines often treat them as legitimate components and allow them to run.
Already have EDR, do you still need NDR?
Yes, you do. Both cover different stages of the attack chain: EDR excels at blocking execution and persistence on endpoints, while NDR specializes in detecting lateral movement, C2 communications, and data exfiltration. NDR is deployed at the network layer and won't be affected if the main host is shut down, making it a reliable external detection source when EDR is compromised. For example, QNAP is one of the security service providers offering NDR solutions, helping enterprises monitor internal packet and traffic anomalies and precisely block high-risk behaviors and deployments without changing their existing network infrastructure.
Does ADRA NDR X require an additional license?
No. ADRA NDR X can be downloaded for free from App Center and installed on supported QNAP NAS. When used with compatible QNAP switches, there is no need to pay extra license fees.
Kluczowe wnioski: Wykorzystaj ADRA NDR X do obrony przed zagrożeniami w sieci wewnętrznej i uzupełnij to, czego EDR nie potrafi
Oprogramowanie ransomware potrafi obecnie omijać EDR (Endpoint Detection and Response), dlatego firmy potrzebują dodatkowego mechanizmu wykrywania, który działa niezależnie od punktów końcowych i bezpośrednio monitoruje ruch w sieci wewnętrznej (LAN)—to właśnie NDR (Network Detection and Response) wdrażany na warstwie sieciowej. Nawet jeśli ochrona punktów końcowych zawiedzie, ruch boczny atakujących będzie nadal widoczny w sieci i może zostać zablokowany w czasie rzeczywistym. QNAP ADRA NDR X umożliwia firmom budowę tego łańcucha obrony sieciowej z wykorzystaniem istniejących NAS i kompatybilnych switchy, pozwalając na proaktywne wykrywanie i izolację zagrożeń w sieci wewnętrznej. Oprócz braku opłat licencyjnych, rozwiązanie integruje także snapshoty NAS i kopie zapasowe 3-2-1-1-0, tworząc kompleksowe rozwiązanie bezpieczeństwa danych, łączące wykrywanie, izolację i odzyskiwanie.
Ostrzeżenie firmy cybersecurity: EDR został wyłączony zanim pojawiło się powiadomienie o zagrożeniu
Według raportu firmy cybersecurity ESET z 2026 roku, na rynku śledzono około 90 narzędzi EDR Killer, z których 54 wykorzystuje technologię BYOVD (Bring Your Own Vulnerable Driver) do uzyskania uprawnień jądra systemu i bezpośredniego wyłączania programów ochrony punktów końcowych.
Za statystykami tych 90 narzędzi kryje się skomercjalizowany łańcuch dostaw ataków. ESET ujawnił również grupę ransomware-as-a-service (RaaS) Gentlemen, która oferuje atakującym narzędzie EDR Killer o nazwie GentleKiller: GentleKiller ma co najmniej 8 wariantów, podszywa się pod legalne oprogramowanie, takie jak Kaspersky i Valorant, i potrafi precyzyjnie atakować ponad 48 produktów bezpieczeństwa, obejmując ponad 400 procesów. Zestaw narzędzi zawiera także narzędzia firm trzecich, takie jak HexKiller, ThrottleBlood i HavocKiller jako zamienniki.
Jeszcze bardziej zaawansowana jest sama metoda ataku. Ataki BYOVD ładują sterowniki, które są „legalnie podpisane, ale podatne”. System operacyjny je dopuszcza, umożliwiając atakującym eskalację uprawnień do poziomu jądra, wymuszając wyłączenie silników EDR, zbierania logów i usług monitorujących. Przez cały proces ochrona punktów końcowych może nawet nie wydać końcowego ostrzeżenia.
Dlaczego poleganie wyłącznie na EDR nie zapewnia pełnej ochrony
Ten atak ujawnia nie tyle lukę w pojedynczym EDR, co strukturalny punkt zależności. Wykrywanie punktów końcowych zakłada, że agent działa poprawnie, a atak EDR Killer celuje właśnie w to założenie. Ponadto są wdrożenia, gdzie agent nie może być zainstalowany, np. kamery IP, drukarki, urządzenia IoTunit, systemy legacy, laptopy gości z zewnątrz itd. Wnioski z raportu U.S. CISA Red Team Exercise są bardzo bezpośrednie: testowane organizacje infrastruktury krytycznej są „nadmiernie zależne od EDR na hostach i nie mają wystarczającej ochrony na warstwie sieciowej”.
Gdy EDR zostanie ominięty i nie ma odpowiedniego mechanizmu wykrywania w sieci wewnętrznej, atakujący zyskują praktycznie nieograniczony dostęp: ruch boczny, skanowanie innych unit, nawiązywanie połączeń, infiltracja i rozprzestrzenianie się, wyciek danych—wszystko bez wiedzy kogokolwiek.
Dlatego firmy muszą wdrożyć mechanizmy wykrywania i reagowania na zagrożenia na warstwie sieciowej, takie jak NDR, aby faktycznie blokować działania atakujących. NDR identyfikuje anomalie poprzez analizę zachowań ruchu w sieci wewnętrznej, nie polegając na żadnych agentach punktów końcowych. Jego wartość polega na byciu „out-of-band”: nie zależy od żadnego potencjalnie skompromitowanego hosta, lecz obserwuje ruch wschód-zachód na warstwie sieciowej ze switcha, porównuje nietypowe zachowania połączeń, wykrywa ruch boczny i podejrzane komunikacje C2. Nawet jeśli EDR zostanie ominięty przez GentleKiller, ślady zaszyfrowanych działań w sieci pozostają widoczne.
QNAP ADRA NDR X: Uczyń QNAP NAS proaktywnym mózgiem cyberbezpieczeństwa
Tradycyjne rozwiązania NDR oznaczają zwykle dedykowany sprzęt plus roczne licencje wyceniane według ruchu, przez co MŚP rezygnują już na etapie wyceny. QNAP ADRA NDR X działa inaczej: użytkownicy mogą bezpłatnie pobrać i zainstalować go z App Center na obsługiwanym QNAP NAS (QTS/QuTS hero 5.2 lub wyżej), sparować z kompatybilnym switchem QNAP i natychmiast przekształcić istniejący unit w centrum wykrywania zagrożeń NDR w sieci wewnętrznej—bez opłat licencyjnych.
W scenariuszu EDR Killer mechanizm obronny ADRA NDR X dzieli się na trzy warstwy:
-
Aktywna pułapka zagrożeń (Threat Watch & Trap): Symuluje popularne usługi, takie jak SSH i SAMBA jako honeypoty, proaktywnie zwabiając złośliwe programy eksplorujące sieć wewnętrzną. Selektywnie kapsułuje wykrywanie zamiast pełnej analizy ruchu, zapewniając brak spowolnienia sieci.
-
Wykrywanie ruchu bocznego i głęboka analiza zagrożeń: Identyfikuje nietypowe połączenia i zachowania unit w sieci wewnętrznej, mapuje zdarzenia zagrożeń do frameworku MITRE ATT&CK®, a dzięki raportom AI automatycznie generuje podsumowania zdarzeń, wizualizację ścieżki infekcji i rekomendacje naprawcze, dzięki czemu IT nie musi czytać logów pojedynczo.
-
Automatyczna izolacja: Po wykryciu unit wysokiego ryzyka może automatycznie izolować unit, oferując cztery poziomy ochrony od „tylko powiadomienie” po automatyczną blokadę, zapobiegając rozprzestrzenianiu się bez przerywania działania całej sieci.
QNAP ADRA NDR X ma konstrukcję bezagentową, umożliwiając szybkie wdrożenie IT bez konieczności instalowania oprogramowania na każdym komputerze pracownika. Działa bez wpływu na wydajność sieci i nie zakłóca codziennych operacji, zapewniając kompleksową ochronę wszystkim podłączonym unit punktów końcowych. Ponadto rozwiązanie integruje podwójne raportowanie: „inteligentna analiza zagrożeń AI pojedynczego zdarzenia” oraz „ogólny przegląd bezpieczeństwa sieci wewnętrznej”, pomagając IT precyzyjnie przekształcić dane bezpieczeństwa w kluczowe, praktyczne wnioski, w pełni kontrolować stan bezpieczeństwa firmy i sprawnie reagować w czasie rzeczywistym.
ADRA NDR X vs EDR – Kluczowe porównanie
| Elementy porównania |
QNAP ADRA NDR X |
EDR |
| Wykrywa źródło danych |
Pakiety sieciowe i podejrzane aktywności ruchu bocznego w sieci wewnętrznej |
Dane z pojedynczego wdrożenia punktu końcowego |
| Ochrona unit niezarządzanych |
Pełne pokrycie. Nie trzeba instalować Agenta, pełna ochrona IoT, OT i BYOD. |
Brak pokrycia. Niezarządzane unit bez instalacji Agenta są całkowicie niewidoczne. |
| Odporność na wyłączenie i zabezpieczenie przed manipulacją |
jest bardzo wysoka. Działa niezależnie od komputera, więc nawet jeśli komputer zostanie zainfekowany, nie można go wyłączyć. |
jest relatywnie słabsza. Po uzyskaniu podwyższonych uprawnień łatwo wyłączyć przez hakerów lub dezaktywować Agenta. |
| Model opłat licencyjnych |
Brak opłat licencyjnych. Brak limitu instalacji, odpowiedni dla unit firm z wieloma użytkownikami. |
Opłaty naliczane według liczby punktów końcowych. Opłata za urządzenie, im więcej unit, tym większy liniowy wzrost kosztów. |
| Koszty wdrożenia i utrzymania |
Niski koszt, zero zakłóceń. Wystarczy skonfigurować mirroring ruchu, nie trzeba uzyskiwać dostępu do komputerów punktów końcowych. |
Wysoki koszt, złożona obsługa. Wymaga wdrożenia oprogramowania na każdym urządzeniu oraz obsługi konfliktów i zmian strategii. |
| Zgodność regulacyjna (NIST CSF 2.0 / NIS2) |
Zgodny. Spełnia obowiązkowe wymagania „ciągłego monitorowania sieci”. |
Wymaga integracji z innymi narzędziami. Dostarcza tylko logi punktów końcowych i nie spełnia samodzielnie wymogów warstwy sieciowej. |
Ostateczne ubezpieczenie bezpieczeństwa danych: Niezmienialne snapshoty i kopia zapasowa 3-2-1
Należy jednak pamiętać, że żadna warstwa wykrywania nie gwarantuje 100% przechwycenia, zwłaszcza gdy zagrożenia stają się coraz bardziej złożone w erze AI. ADRA NDR X można zintegrować z technologią snapshotów QNAP NAS, aby po izolacji zagrożenia przywrócić dane do stanu sprzed infekcji. Stosując zasadę kopii zapasowej 3-2-1-1-0 (3 kopie danych, 2 rodzaje nośników, 1 kopia poza siedzibą, 1 kopia offline/niezmienialna, 0 błędów), nawet w obliczu zagrożeń firmy mogą zachować czystą kopię zapasową, której atakujący nie mogą zaszyfrować ani zmodyfikować, tworząc kompleksowe rozwiązanie bezpieczeństwa danych.
Przeczytaj więcej: Przewodnik przetrwania ransomware: Dlaczego „niezmienialność” i „kopie offline” to ostatnia linia obrony firm w 2026 roku?
FAQ (Najczęściej zadawane pytania)
Czym jest EDR Killer? Dlaczego oprogramowanie antywirusowe nie może go zablokować?
EDR Killer to specjalistyczne narzędzie atakujące ochronę punktów końcowych, często wykorzystujące technologię BYOVD do ładowania podatnych sterowników z ważnymi podpisami, wymuszając wyłączenie programów bezpieczeństwa po uzyskaniu uprawnień jądra. Ponieważ sterowniki są legalnie podpisane, systemy operacyjne i silniki antywirusowe często traktują je jako legalne komponenty i pozwalają na ich uruchomienie.
Mam już EDR, czy nadal potrzebuję NDR?
Tak, potrzebujesz. Oba rozwiązania obejmują różne etapy łańcucha ataku: EDR świetnie blokuje wykonanie i utrzymanie na punktach końcowych, podczas gdy NDR specjalizuje się w wykrywaniu ruchu bocznego, komunikacji C2 i wycieku danych. NDR jest wdrażany na warstwie sieciowej i nie zostanie wyłączony, jeśli główny host zostanie wyłączony, dzięki czemu jest niezawodnym zewnętrznym źródłem wykrywania, gdy EDR zostanie skompromitowany. Na przykład QNAP jest jednym z dostawców usług bezpieczeństwa oferujących rozwiązania NDR, pomagając firmom monitorować anomalie pakietów i ruchu wewnętrznego oraz precyzyjnie blokować ryzykowne zachowania i wdrożenia bez zmiany istniejącej infrastruktury sieciowej.
Czy ADRA NDR X wymaga dodatkowej licencji?
Nie. ADRA NDR X można bezpłatnie pobrać z App Center i zainstalować na obsługiwanym QNAP NAS. Przy użyciu kompatybilnych switchy QNAP nie trzeba płacić dodatkowych opłat licencyjnych.


 8 min czytania