


將 QNAP NAS 連線至 LDAP 目錄
最後修訂日期:
2020-08-07
什麼是 LDAP?
輕量級目錄存取協定 (LDAP) 是一種目錄,其將使用者和群組的資訊儲存在集中式伺服器。 系統管理員可使用 LDAP 來管理 LDAP 目錄中的使用者,並讓使用者使用相同的使用者名稱和密碼連接多個 NAS 裝置。

本應用文件的適用對象為具備 Linux 伺服器、LDAP 伺服器與 Samba 知識的管理者和使用者。 QNAP NAS 裝置的 LDAP 功能需要搭配運作中的 LDAP 伺服器。
必備條件:
- LDAP 伺服器連線和認證資訊
- LDAP 架構,包含使用者和群組儲存位置
- LDAP 伺服器安全性設定
請參照以下步驟將 QNAP NAS 加入 LDAP 目錄。
- 以管理員身分登入 NAS。
- 前往[控制台]>[權限]>[網域安全認證]。
注意: 系統預設啟用[沒有網域認證],表示只有本機 NAS 使用者能夠存取這台 NAS。 - 選擇[LDAP 認證]。

- 設定下列資訊:
| 欄位 | 說明 |
|---|---|
| LDAP 伺服器主機 | 指定 LDAP 伺服器的主機名稱或 IP 位址。 |
| LDAP 安全 | 指定 NAS 如何與 LDAP 伺服器連線。
|
| Base DN | 指定 LDAP 網域。 例如:dc=mydomain,dc=local |
| Root DN | 指定 LDAP root 使用者。 例如:cn=admin,dc=mydomain,dc=local |
| 密碼 | 指定 root 使用者密碼。 |
| 使用者 base DN | 指定儲存使用者資訊的組織單元 (OU)。 範例: ou=people,dc=mydomain,dc=local |
| 群組 Base DN | 指定儲存群組資訊的組織單元 (OU)。 範例: ou=group,dc=mydomain,dc=local |
- 點擊[套用]。
- 非必要步驟: 設定 LDAP 認證選項。
如果您在 NAS 連接到 LDAP 目錄之前啟用微軟網路,此時會開啟[LDAP 認證選項]視窗。- 選擇要認證的使用者。
- 只限本機使用者: 只有 NAS 本機使用者可以經由微軟網路存取 NAS。
- 只限 LDAP 使用者: 只有 LDAP 使用者可以經由微軟網路存取 NAS。
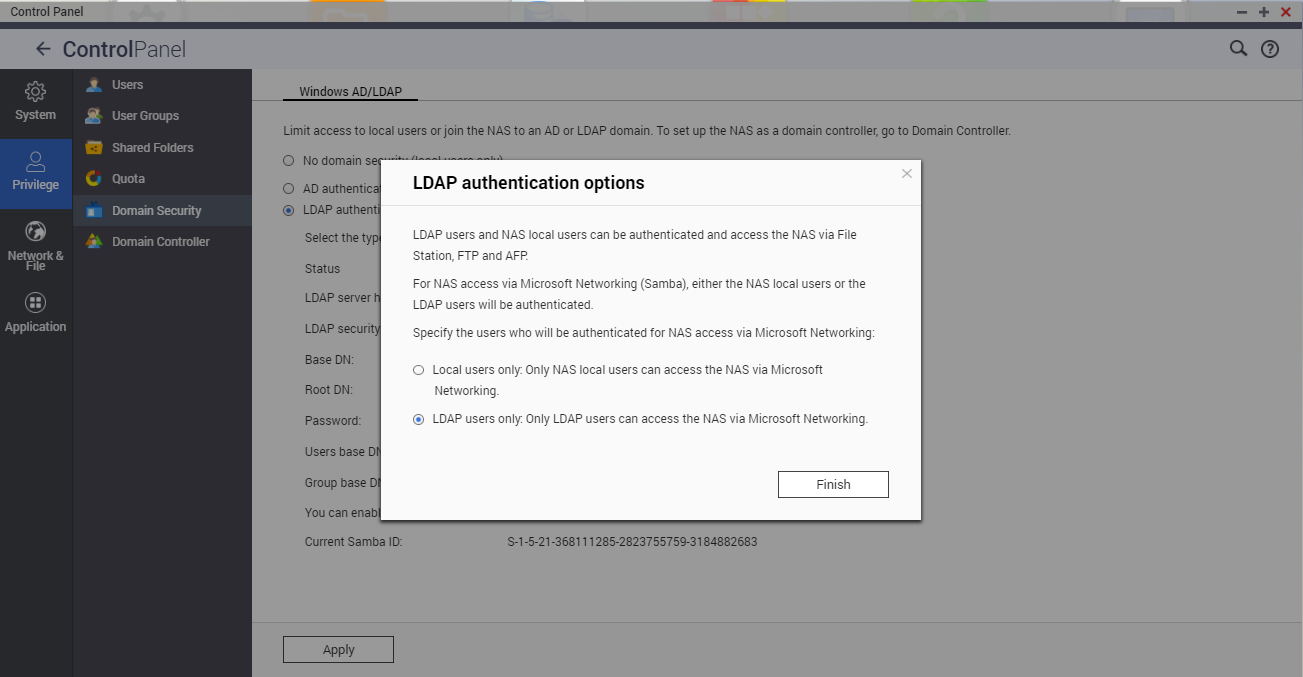
- 選擇要認證的使用者。
- 點擊[完成]。
在 NAS 連接至 LDAP 目錄後認證 LDAP 使用者和群組
注意:
- 如果您未在 NAS 連接到 LDAP 目錄之前啟用微軟網路,則須在 NAS 連接至 LDAP 目錄後認證 LDAP 使用者。
- LDAP 使用者可存取 SMB 共用資料夾、FTP 和 AFP。
- 前往[控制台]>[網路與檔案服務]>[Win/Mac/NFS]。
- 選擇[啟用微軟網路服務的檔案服務]。
- 選擇認證類型。
- 獨立伺服器: 只限 NAS 本機使用者
- LDAP 網域認證: 只限 LDAP 使用者
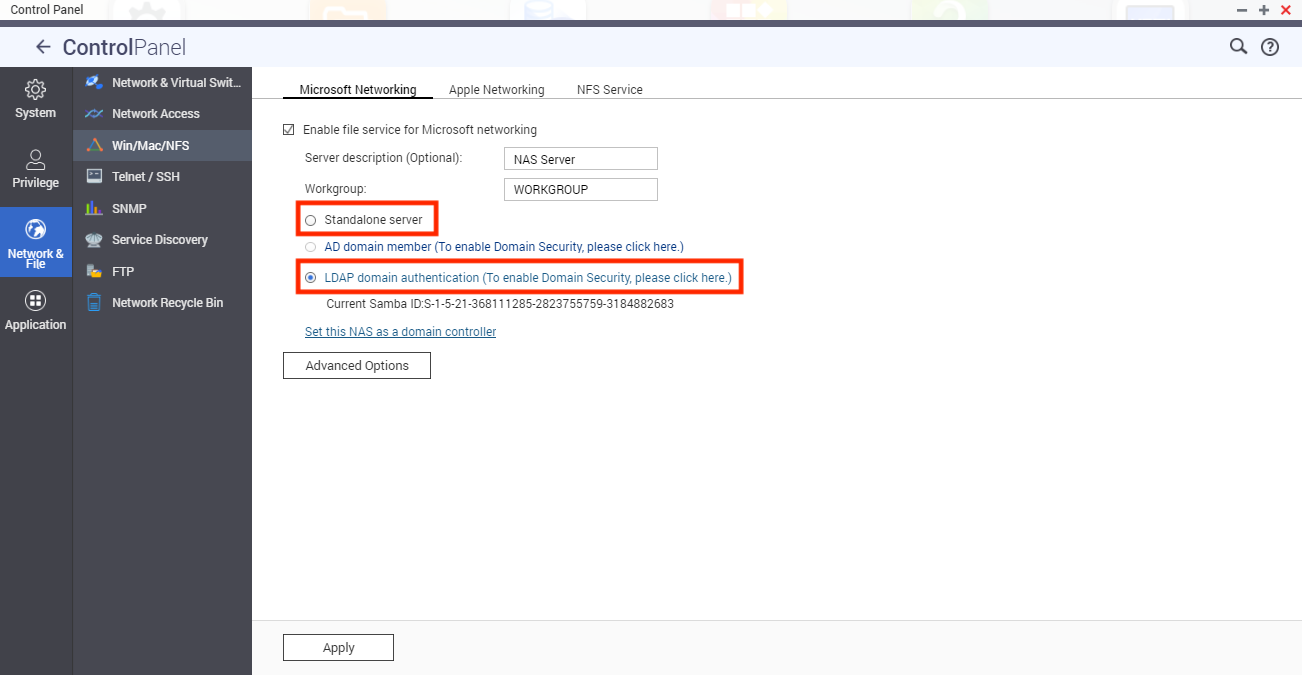
- 點擊[套用]。
提示(僅管理者適用):
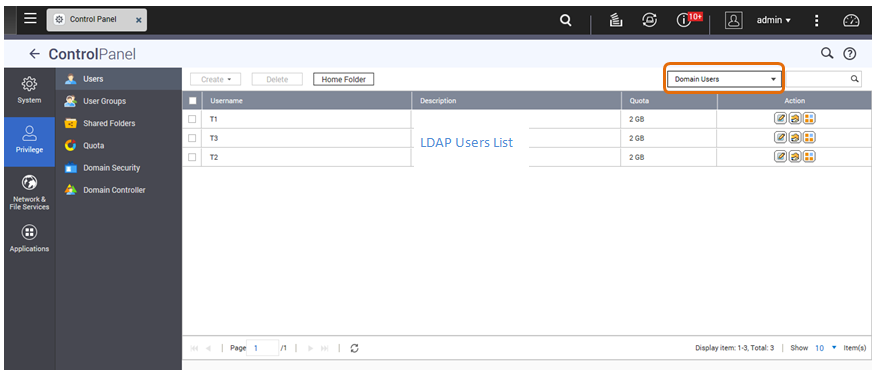
- 前往[控制台]>[權限設定]>[使用者],並從下拉式選單選擇[網域使用者]以查看 LDAP 使用者。
- 前往[控制台]>[權限設定]>[使用者群組],並從下拉式選單選擇[網域群組]以查看 LDAP 群組。
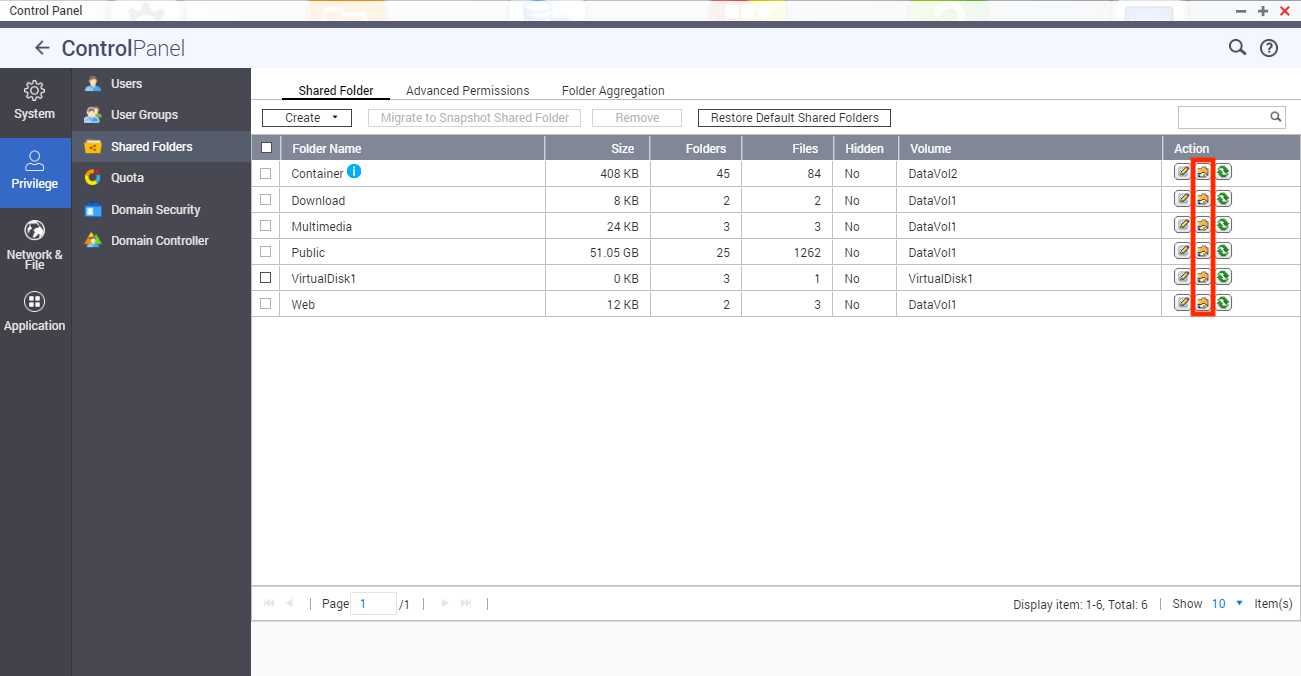
- 前往[控制台]>[權限設定]>[共用資料夾]>[編輯共用資料夾權限](
 )以指定 LDAP 網域使用者的共用資料夾權限。
使用微軟網路進行 LDAP 認證的技術需求
透過微軟網路 (Samba) 認證 LDAP 使用者時需要:
- 第三方軟體,用於同步 LDAP 伺服器和 Samba 的密碼。
- 將 Samba schema 匯入 LDAP 目錄。
(1) 第三方軟體:
用於管理 LDAP 使用者和 Samba 密碼的軟體, 例如:
- LDAP Account Manager (LAM): 提供網頁介面。 如需詳細資訊,請前往:http://www.ldap-account-manager.org/。
- smbldap-tools: 命令列工具
- webmin-ldap-useradmin: Webmin 的 LDAP 使用者管理模組
(2) Samba schema:
欲瞭解如何將 Samba schema 匯入 LDAP 伺服器,請參考 LDAP 伺服器的說明文件或常見問題。
匯入作業需要 Samba schema 檔案才可執行,使用者可以在 Samba 發佈來源套件的[example/LDAP]目錄中找到這個檔案。
範例: 若 LDAP 服務在一台使用 open-ldap 的 Linux 伺服器運作(實際狀況可能因不同的 Linux 套件而有所差異),請按照以下步驟操作:
- 複製 Samba schema:
zcat /usr/share/doc/samba-doc/examples/LDAP/samba.schema.gz >
/etc/ldap/schema/samba.schema - 編輯 /etc/ldap/slapd.conf (openldap 伺服器設定檔)並將下列設定填入設定檔:
- include /etc/ldap/schema/samba.schema
- include /etc/ldap/schema/cosine.schema
- include /etc/ldap/schema/inetorgperson.schema
- include /etc/ldap/schema/nis.schema
設定範例:
注意: 以下是特定 LDAP 伺服器適用的設定參考範例。
- Linux OpenLDAP 伺服器:
Base DN: dc=qnap,dc=com
Root DN: cn=admin,dc=qnap,dc=com
Users Base DN: ou=people,dc=qnap,dc=com
Groups Base DN: ou=group,dc=qnap,dc=com - Mac Open Directory 伺服器:
Base DN: dc=macserver,dc=qnap,dc=com
Root DN: uid=root,cn=users,dc=macserver,dc=qnap,dc=com
Users Base DN: cn=users,dc=macserver,dc=qnap,dc=com
Groups Base DN: cn=groups,dc=macserver,dc=qnap,dc=com
需要進一步協助,歡迎前往官方社群發文,與其他用戶及 QNAP 專家交流。 前往 QNAP 官方社群


