Key takeaway: QNAP is ISO/IEC 27001 certified, helping enterprises quickly pass NIS2 supply chain audits
NIS2 (Network and Information Security Directive 2, official name Directive (EU) 2022/2555) is a mandatory cybersecurity regulation issued by the EU for critical infrastructure and essential entities, aiming to comprehensively enhance corporate cybersecurity defense and digital resilience. Many companies, when evaluating NIS2, tend to overlook one thing: Article 21(2)(d) lists “supply chain security” as one of the ten risk management measures, explicitly requiring companies to assess “security risks related to direct suppliers and service providers.” Whether the storageunit manufacturer selected by the company itself has third-party certification qualifications is therefore already part of the audit scope.
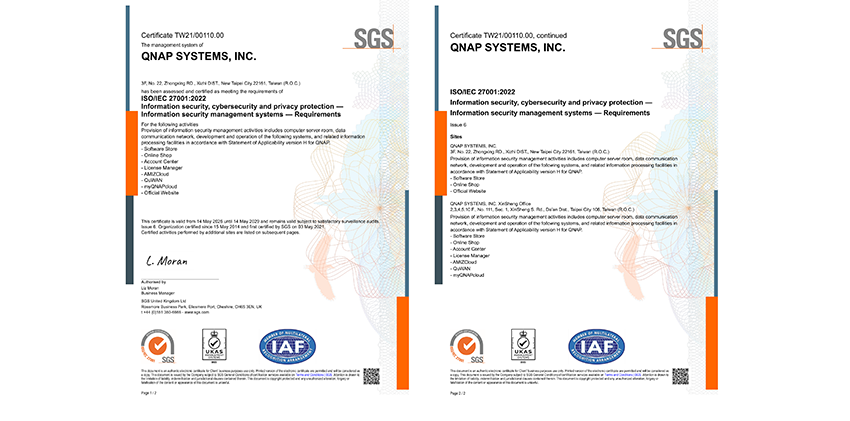
QNAP can provide unit and software implementation among the ten measures in Article 21(2); at the same time, QNAP holds multiple third-party certifications (such as ISO/IEC 27001, 27017, 27018, Japan JC-STAR, etc.), meeting the requirements of enterprise audits for supply chain security under Article 21(2)(d). Other NIS2 requirements such as risk assessment, incident response planning, and executive management training are all part of internal corporate governance and legal affairs, which cannot be fulfilled by any product alone.
View all QNAP certifications >>
Read more: European Commission — NIS2 Directive official page
Implementation status: Germany, the Netherlands, and France have already started implementation. Enterprises should seize the time to prepare.
NIS2 came into effect in 2023, and October 17, 2024 is the deadline for all member states to transpose the directive into national law. As of April 2026, 22 out of 27 member states have completed the transposition, and Germany, the Netherlands, and France have already launched practical implementation actions. NIS2 has moved from the 'still time to prepare' phase to the 'audits and penalties are happening' stage. The scope of application is estimated to cover more than 100,000 enterprises across the EU, divided into 'essential entities' (energy, transport, finance, healthcare, water, digital infrastructure) and newly included 'important entities' (manufacturing, postal and courier services, digital service providers, etc.).
The upper limit of penalties for violations depends on the type of entity: for essential entities, the maximum is 100 million euros or 2% of global turnover; for important entities, the maximum is 70 million euros or 1.4% of turnover, whichever is higher. Furthermore, Article 20's personal liability provision means this is no longer just a financial risk—regulators can hold individual management members accountable for serious misconduct, including temporarily banning them from performing management duties. Therefore, QNAP recommends that enterprises do not wait until an audit is imminent to scramble for remediation, but instead proactively prepare technical safeguards and evidence-ready records in advance. This is not only a compliant and robust practice, but also enables enterprises to provide reassuring proof to customers and business partners at any time.
NIS2 Article 21(2) Risk Management Measures and QNAP Solution Comparison Table
| Article 21(2) Measures |
QNAP |
|
| (d) Supply chain security organizations and supplier evaluation |
QNAP itself holds third-party certifications such as ISO/IEC 27001, 27017, 27018, and Japan JC-STAR Level 1 |
Enterprise evaluation When QNAP acts as a supplier, it has concrete third-party certifications that can serve as audit evidence for Article 21(2)(d) |
| (b) Event handling technicality |
ADRA NDR X (detecting lateral movement, automatic isolation of infected devices), Security Center and Malware Remover |
attacks are detected and blocked before spreading, reducing the scope of event impact |
| (c) Business continuity and risk management technical aspects |
HDP for Business (3-2-1-1-0 principle, Immutable Backup, Airgap+ isolation node), Video Verification for recovery boot video verification; HBS 3 offsite/cloud backup; dual controller HA, High Availability Manager |
“Backup verification” with video and drill records to prove the backup is complete and restorable; no service interruption during single point of failure |
| (e) System acquisition, development, and maintenance security (including vulnerability handling) technical aspects |
Security Advisory subscription, Live Update |
Known vulnerabilities have subscription notifications and update mechanisms for tracking |
| (h) Cryptography and encryption policy technology |
SED self-encryptionhard disk drives (TCG-OPAL, TCG-Enterprise), AES-256 encryption |
When a hard drive is lost, stolen, or replaced and leaked externally, static data remains in an unidentifiable state |
| (i) Human resource security, access control, and asset management technology |
RBAC role permissions, AD/LDAP integration, Delegated Administration |
Access permissions correspond to real identity, and permissions are synchronized and invalidated after resignation or transfer |
| (j) Multi-factor authentication and secure communication technology |
QNAP Authenticator Multi-factor authentication (MFA); QVPN Service (WireGuard, OpenVPN and other encrypted tunnels) |
Login and remote access are both protected by dual authentication and encrypted tunnels |
Supply Chain Security: Third-party certifications are evidence that can be directly referenced during enterprise audits
Among the ten risk management measures, Article 21(2)(d) Supply Chain Security is the only measure that enterprises cannot complete solely through their own efforts. The regulation clearly requires enterprises to assess the “security risks related to direct suppliers and service providers.” Therefore, the scope of audits is no longer limited to the enterprise’s own systems, but also extends to the information security capabilities and sufficiency of supporting evidence from upstream suppliers.
QNAP's own third-party certifications have become even more significant under NIS2: ISO/IEC 27001 (Information Security Management System), ISO/IEC 27017 (Cloud Service Security Controls), ISO/IEC 27018 (Cloud Privacy Protection), as well as the JC-STAR Level 1 (IoT Product Security Mark) obtained in July 2026 in Japan. All of these can be directly referenced and included as third-party evidence in supplier risk assessments under Article 21(2)(d). If a supplier cannot provide the required third-party certifications, the enterprise will bear sole responsibility for this audit gap.
Event handling and 24-hour alert: The timer starts counting down from the moment it is detected, not after it is restored.
The reporting deadlines under Article 23 are even more urgent than those of the GDPR or HIPAA, and are divided into three stages: a “preliminary warning” must be submitted within 24 hours of becoming aware of a major incident; a formal “incident notification” (including an initial impact assessment and severity rating) must be submitted within 72 hours; and a final report must be submitted within one month. The biggest difference from the previous two regulations is that the clock starts ticking from the moment of “awareness” (not from “recovery completion” or “decision to report”). In other words, passing the NIS2 test is not about how fast you can recover from a backup, but how quickly you can grasp the situation, clarify the facts, and provide an initial explanation.
Traditional antivirus and perimeter firewalls cannot stop attackers who have already infiltrated the internal network and are moving laterally. QNAP ADRA NDR X (Network Detection and Response) uses existing NAS and compatible switches to monitor internal network traffic, detect lateral movement, and automatically isolate infected devices during medium to high-risk situations, stopping attackers before they spread; once containment is successful, it can work with NAS snapshots to restore affected systems restore to their pre-infection state. NAS on the device also provides Security Center baseline checks, firewall (QuFirewall), and Malware Remover scans. When managing multiple unit devices, QuLog Center centrally aggregates logs and supports tagging and advanced search—when the 24-hour clock starts counting down, these detections and log records provide the first early warning report with concrete facts, not just blind guesses. When the 24-hour clock starts counting down, these detections and log records provide the first early warning report with concrete facts, not just blind guesses.
Business continuity and risk management: Backup and fault tolerance are both essential
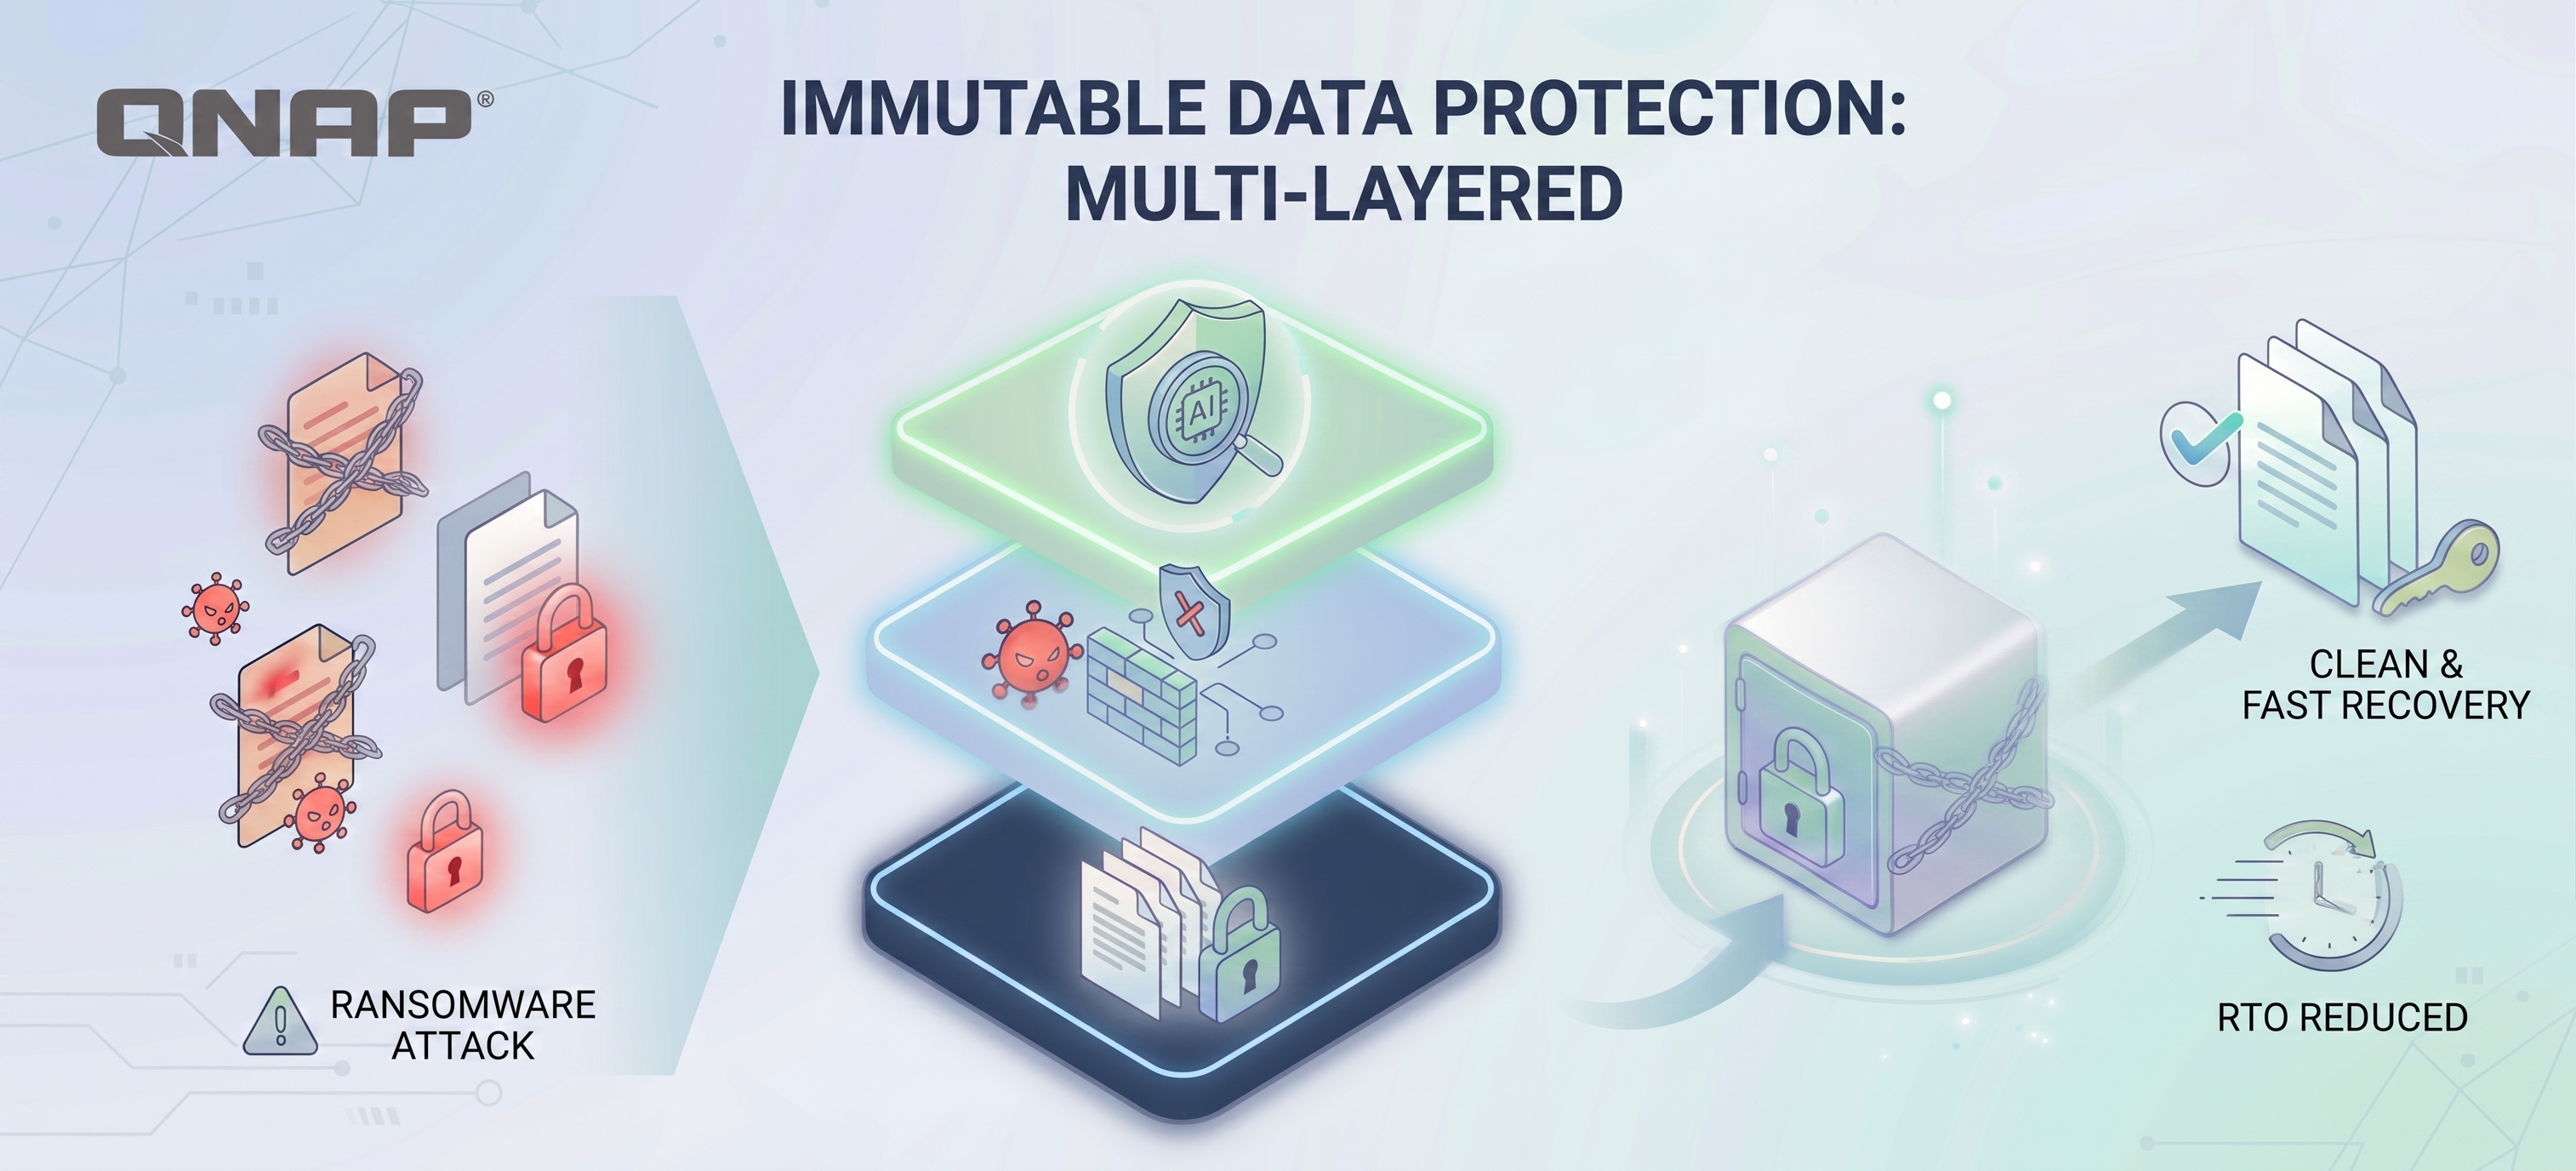
Article 21(2)(c) lists “business continuity and risk management” as one of the measures, with clear content including backup management and disaster recovery. QNAP supports this from two levels: server and VM workloads are centrally protected by HDP for Business for Windows®, VMware®, Hyper-V®, Proxmox® VE, and Microsoft 365®, designed according to the 3-2-1-1-0 backup principle, combined with Immutable Backup and Airgap+ physical isolation backup nodes; Video Verification automatically records the boot process of backed-up VMs as integrity evidence. Files data on NAS are backed up offsite/cloud via HBS 3, with version management and data integrity checks.
"Business Continuity" and "Disaster Recovery" are two different issues. Recovery means "getting it back" after the original data is damaged, while high availability is about solving single-point failures so that "services are not interrupted" at the moment. QNAP offers three types of high availability architectures for different scales:
Encryption, multi-factor authentication, and access control
Article 21(2)(h) requires cryptography and encryption policies. QNAP provides AES-256 encryption for shared data folder / LUN, and supports self-encrypting hard disk drives (SED), covering TCG-OPAL and TCG-Enterprise, with encryption and decryption handled directly by the hard disk drives controller. Article 21(2)(j) requires multi-factor authentication and secure communication. QNAP Authenticator provides multi-factor authentication (MFA), and QVPN Service (WireGuard, OpenVPN, etc.) establishes encrypted channels for remote storage access. Article 21(2)(i) covers human resource security and access control, which is implemented by RBAC role-based permissions integrated with AD, Azure AD, or LDAP. Permission changes are centrally managed within the existing domain account system, and access rights are synchronized and revoked upon resignation or changes.
Next step: Implement NIS2 compliance, check whether your own technical requirements and suppliers are certified
Internal policy governance (such as risk assessment processes, incident response drills, and management-level information security training) requires proactive promotion by enterprises. However, when it comes to on-site audits for infrastructure and supply chain security (Article 21(2)(d)), choosing the right partners can make compliance efforts much more effective. Selecting QNAP storage and backup solutions with ISO/IEC 27001 international certification and CNA (CVE Numbering Authority) credentials can help enterprises directly meet the EU NIS2 Directive Article 21(2)(d) mandatory audit requirements for “supply chain security.”
If you are evaluating storageunit options that comply with NIS2 regulations, offsite backup plans, or Proxmox VE backup architectures, please consult with QNAP sales or technical support to plan the most suitable product combination according to your actual needs.
Punto clave: QNAP cuenta con la certificación ISO/IEC 27001, ayudando a las empresas a superar rápidamente auditorías de cadena de suministro NIS2
NIS2 (Directiva de Seguridad de Redes e Información 2, nombre oficial Directiva (UE) 2022/2555) es una regulación obligatoria de ciberseguridad emitida por la UE para infraestructuras críticas y entidades esenciales, cuyo objetivo es fortalecer integralmente la defensa de ciberseguridad corporativa y la resiliencia digital. Muchas empresas, al evaluar NIS2, tienden a pasar por alto un aspecto: el Artículo 21(2)(d) incluye la “seguridad de la cadena de suministro” como una de las diez medidas de gestión de riesgos, exigiendo explícitamente que las compañías evalúen los “riesgos de seguridad relacionados con proveedores directos y prestadores de servicios”. Por lo tanto, si el fabricante de almacenamiento seleccionado por la empresa cuenta con certificaciones de terceros, esto ya forma parte del alcance de la auditoría.
QNAP puede proporcionar soluciones de unidad y software para varias de las diez medidas del Artículo 21(2); además, QNAP posee múltiples certificaciones de terceros (como ISO/IEC 27001, 27017, 27018, Japón JC-STAR, etc.), cumpliendo los requisitos de auditoría empresarial para la seguridad de la cadena de suministro según el Artículo 21(2)(d). Otros requisitos de NIS2, como la evaluación de riesgos, la planificación de respuesta a incidentes y la formación de la alta dirección, forman parte de la gobernanza interna y asuntos legales corporativos, y no pueden ser cubiertos únicamente por ningún producto.
Ver todas las certificaciones de QNAP >>
Leer más: Comisión Europea — Página oficial de la Directiva NIS2
Estado de implementación: Alemania, Países Bajos y Francia ya han iniciado la implementación. Las empresas deben aprovechar el tiempo para prepararse.
NIS2 entró en vigor en 2023, y el 17 de octubre de 2024 es la fecha límite para que todos los estados miembros transpongan la directiva a la legislación nacional. Hasta abril de 2026, 22 de los 27 estados miembros han completado la transposición, y Alemania, Países Bajos y Francia ya han iniciado acciones prácticas de implementación. NIS2 ha pasado de la fase de 'aún hay tiempo para prepararse' a la etapa de 'las auditorías y sanciones ya están ocurriendo'. Se estima que el alcance de aplicación cubre más de 100.000 empresas en toda la UE, divididas en 'entidades esenciales' (energía, transporte, finanzas, salud, agua, infraestructura digital) y las nuevas 'entidades importantes' (manufactura, servicios postales y de mensajería, proveedores de servicios digitales, etc.).
El límite máximo de sanciones por infracciones depende del tipo de entidad: para entidades esenciales, el máximo es 100 millones de euros o el 2% del volumen de negocios global; para entidades importantes, el máximo es 70 millones de euros o el 1,4% del volumen de negocios, lo que sea mayor. Además, la disposición de responsabilidad personal del Artículo 20 implica que ya no se trata solo de un riesgo financiero—los reguladores pueden responsabilizar individualmente a miembros de la dirección por mala conducta grave, incluyendo la prohibición temporal de ejercer funciones de gestión. Por ello, QNAP recomienda que las empresas no esperen a que una auditoría sea inminente para buscar soluciones, sino que preparen proactivamente salvaguardas técnicas y registros listos como evidencia. Esto no solo es una práctica robusta y conforme, sino que también permite a las empresas proporcionar pruebas tranquilizadoras a clientes y socios comerciales en cualquier momento.
Tabla comparativa de medidas de gestión de riesgos del Artículo 21(2) de NIS2 y soluciones QNAP
| Medidas del Artículo 21(2) |
QNAP |
|
| (d) Seguridad de la cadena de suministro y evaluación de proveedores |
QNAP posee certificaciones de terceros como ISO/IEC 27001, 27017, 27018 y Japón JC-STAR Nivel 1 |
Evaluación empresarial Cuando QNAP actúa como proveedor, cuenta con certificaciones de terceros concretas que pueden servir como evidencia de auditoría para el Artículo 21(2)(d) |
| (b) Técnica de gestión de eventos |
ADRA NDR X (detección de movimiento lateral, aislamiento automático de dispositivos infectados), Security Center y Malware Remover |
los ataques se detectan y bloquean antes de propagarse, reduciendo el alcance del impacto del evento |
| (c) Continuidad del negocio y gestión de riesgos aspectos técnicos |
HDP for Business (principio 3-2-1-1-0, Backup Inmutable, nodo de aislamiento Airgap+), Video Verification para verificación de arranque de recuperación; HBS 3 backup externo/nube; HA de doble controlador, High Availability Manager |
“Verificación de backup” con registros de video y simulacros para demostrar que el backup es completo y recuperable; sin interrupción de servicio ante fallo de punto único |
| (e) Seguridad en adquisición, desarrollo y mantenimiento de sistemas (incluyendo gestión de vulnerabilidades) aspectos técnicos |
Suscripción a Security Advisory, Live Update |
Las vulnerabilidades conocidas cuentan con notificaciones de suscripción y mecanismos de actualización para seguimiento |
| (h) Tecnología de criptografía y política de cifrado |
Unidades de disco duro SED auto-cifrado (TCG-OPAL, TCG-Enterprise), cifrado AES-256 |
Cuando un disco duro se pierde, es robado o reemplazado y se filtra externamente, los datos estáticos permanecen en estado no identificable |
| (i) Seguridad de recursos humanos, control de acceso y gestión de activos tecnología |
Permisos de rol RBAC, integración AD/LDAP, Administración Delegada |
Los permisos de acceso corresponden a la identidad real, y los permisos se sincronizan e invalidan tras la baja o traslado |
| (j) Autenticación multifactor y tecnología de comunicación segura |
QNAP Authenticator Autenticación multifactor (MFA); QVPN Service (WireGuard, OpenVPN y otros túneles cifrados) |
El inicio de sesión y el acceso remoto están protegidos por doble autenticación y túneles cifrados |
Seguridad de la cadena de suministro: Las certificaciones de terceros son evidencia que puede referenciarse directamente en auditorías empresariales
Entre las diez medidas de gestión de riesgos, el Artículo 21(2)(d) Seguridad de la cadena de suministro es la única medida que las empresas no pueden completar solo con sus propios recursos. La regulación exige claramente que las empresas evalúen los “riesgos de seguridad relacionados con proveedores directos y prestadores de servicios”. Por lo tanto, el alcance de las auditorías ya no se limita a los sistemas propios de la empresa, sino que también se extiende a las capacidades de seguridad de la información y suficiencia de evidencia de los proveedores ascendentes.
Las certificaciones de terceros de QNAP cobran aún más relevancia bajo NIS2: ISO/IEC 27001 (Sistema de Gestión de Seguridad de la Información), ISO/IEC 27017 (Controles de Seguridad para Servicios en la Nube), ISO/IEC 27018 (Protección de Privacidad en la Nube), así como JC-STAR Nivel 1 (Marca de Seguridad de Productos IoT) obtenida en julio de 2026 en Japón. Todas ellas pueden ser referenciadas e incluidas directamente como evidencia de terceros en evaluaciones de riesgos de proveedores bajo el Artículo 21(2)(d). Si un proveedor no puede proporcionar las certificaciones de terceros requeridas, la empresa asumirá la responsabilidad exclusiva por esa brecha de auditoría.
Gestión de eventos y alerta 24 horas: El temporizador comienza a contar desde el momento de la detección, no tras la restauración.
Los plazos de reporte bajo el Artículo 23 son aún más urgentes que los del GDPR o HIPAA, y se dividen en tres etapas: se debe presentar una “advertencia preliminar” dentro de las 24 horas de tener conocimiento de un incidente mayor; una “notificación de incidente” formal (incluyendo evaluación inicial de impacto y calificación de gravedad) debe enviarse dentro de 72 horas; y un informe final debe presentarse en el plazo de un mes. La mayor diferencia respecto a las dos regulaciones anteriores es que el reloj comienza a correr desde el momento de la “conciencia” (no desde la “finalización de la recuperación” ni la “decisión de reportar”). Es decir, superar la prueba NIS2 no depende de cuán rápido se puede recuperar desde un backup, sino de cuán rápido se puede comprender la situación, aclarar los hechos y proporcionar una explicación inicial.
Los antivirus tradicionales y los firewalls perimetrales no pueden detener a los atacantes que ya han infiltrado la red interna y se mueven lateralmente. QNAP ADRA NDR X (Detección y Respuesta en Red) utiliza NAS existentes y switches compatibles para monitorear el tráfico interno, detectar movimientos laterales y aislar automáticamente dispositivos infectados en situaciones de riesgo medio o alto, deteniendo a los atacantes antes de que se propaguen; una vez contenida la amenaza, puede trabajar con snapshots NAS para restaurar los sistemas afectados a su estado previo a la infección. El NAS también proporciona comprobaciones de línea base en Security Center, firewall (QuFirewall) y escaneos con Malware Remover. Al gestionar múltiples dispositivos de unidad, QuLog Center centraliza los registros y permite etiquetado y búsqueda avanzada—cuando el reloj de 24 horas comienza a contar, estas detecciones y registros proporcionan el primer informe de alerta temprana con hechos concretos, no solo suposiciones. Cuando el reloj de 24 horas comienza a contar, estas detecciones y registros proporcionan el primer informe de alerta temprana con hechos concretos, no solo suposiciones.
Continuidad del negocio y gestión de riesgos: Backup y tolerancia a fallos son esenciales
El Artículo 21(2)(c) incluye “continuidad del negocio y gestión de riesgos” como una de las medidas, con contenido claro sobre gestión de backup y recuperación ante desastres. QNAP lo soporta en dos niveles: cargas de trabajo de servidores y máquinas virtuales están protegidas centralmente por HDP for Business para Windows®, VMware®, Hyper-V®, Proxmox® VE y Microsoft 365®, diseñado según el principio de backup 3-2-1-1-0, combinado con Backup Inmutable y nodos de aislamiento físico Airgap+; Video Verification graba automáticamente el proceso de arranque de las VMs respaldadas como evidencia de integridad. Los datos de archivos en NAS se respaldan externamente/en la nube vía HBS 3, con gestión de versiones y comprobaciones de integridad de datos.
"Continuidad del negocio" y "Recuperación ante desastres" son cuestiones diferentes. Recuperación significa "recuperar" los datos tras daños, mientras que alta disponibilidad trata de resolver fallos de punto único para que "los servicios no se interrumpan" en el momento. QNAP ofrece tres tipos de arquitecturas de alta disponibilidad para diferentes escalas:
Cifrado, autenticación multifactor y control de acceso
El Artículo 21(2)(h) exige políticas de criptografía y cifrado. QNAP proporciona cifrado AES-256 para carpetas compartidas / LUN, y soporta discos duros auto-cifrados (SED), cubriendo TCG-OPAL y TCG-Enterprise, con cifrado y descifrado gestionados directamente por el controlador del disco duro. El Artículo 21(2)(j) exige autenticación multifactor y comunicación segura. QNAP Authenticator ofrece autenticación multifactor (MFA), y QVPN Service (WireGuard, OpenVPN, etc.) establece canales cifrados para acceso remoto al almacenamiento. El Artículo 21(2)(i) cubre seguridad de recursos humanos y control de acceso, implementado mediante permisos RBAC basados en roles integrados con AD, Azure AD o LDAP. Los cambios de permisos se gestionan centralmente dentro del sistema de cuentas de dominio existente, y los derechos de acceso se sincronizan y revocan tras baja o cambios.
Próximo paso: Implementar cumplimiento NIS2, verificar si sus requisitos técnicos y proveedores están certificados
La gobernanza interna de políticas (como procesos de evaluación de riesgos, simulacros de respuesta a incidentes y formación en seguridad de la información para la dirección) requiere promoción proactiva por parte de las empresas. Sin embargo, para auditorías in situ de infraestructura y seguridad de la cadena de suministro (Artículo 21(2)(d)), elegir los socios adecuados puede hacer que los esfuerzos de cumplimiento sean mucho más efectivos. Seleccionar soluciones de almacenamiento y backup QNAP con certificación internacional ISO/IEC 27001 y credenciales CNA (CVE Numbering Authority) puede ayudar a las empresas a cumplir directamente con los requisitos obligatorios de auditoría del Artículo 21(2)(d) de la Directiva NIS2 de la UE para la “seguridad de la cadena de suministro”.
Si está evaluando opciones de almacenamiento que cumplan con la normativa NIS2, planes de backup externo o arquitecturas de backup Proxmox VE, consulte con ventas o soporte técnico de QNAP para planificar la combinación de productos más adecuada según sus necesidades reales.


 9 mins de lectura