Key takeaway: QNAP is ISO/IEC 27001 certified, helping enterprises quickly pass NIS2 supply chain audits
NIS2 (Network and Information Security Directive 2, official name Directive (EU) 2022/2555) is a mandatory cybersecurity regulation issued by the EU for critical infrastructure and essential entities, aiming to comprehensively enhance corporate cybersecurity defense and digital resilience. Many companies, when evaluating NIS2, tend to overlook one thing: Article 21(2)(d) lists “supply chain security” as one of the ten risk management measures, explicitly requiring companies to assess “security risks related to direct suppliers and service providers.” Whether the storageunit manufacturer selected by the company itself has third-party certification qualifications is therefore already part of the audit scope.
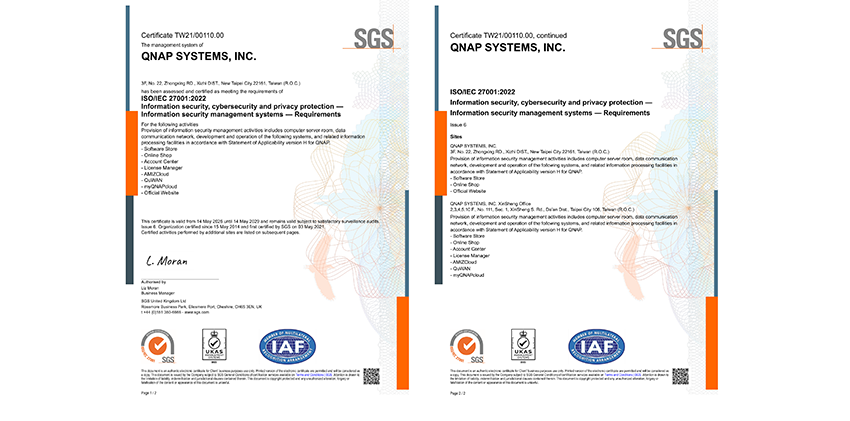
QNAP can provide unit and software implementation among the ten measures in Article 21(2); at the same time, QNAP holds multiple third-party certifications (such as ISO/IEC 27001, 27017, 27018, Japan JC-STAR, etc.), meeting the requirements of enterprise audits for supply chain security under Article 21(2)(d). Other NIS2 requirements such as risk assessment, incident response planning, and executive management training are all part of internal corporate governance and legal affairs, which cannot be fulfilled by any product alone.
View all QNAP certifications >>
Read more: European Commission — NIS2 Directive official page
Implementation status: Germany, the Netherlands, and France have already started implementation. Enterprises should seize the time to prepare.
NIS2 came into effect in 2023, and October 17, 2024 is the deadline for all member states to transpose the directive into national law. As of April 2026, 22 out of 27 member states have completed the transposition, and Germany, the Netherlands, and France have already launched practical implementation actions. NIS2 has moved from the 'still time to prepare' phase to the 'audits and penalties are happening' stage. The scope of application is estimated to cover more than 100,000 enterprises across the EU, divided into 'essential entities' (energy, transport, finance, healthcare, water, digital infrastructure) and newly included 'important entities' (manufacturing, postal and courier services, digital service providers, etc.).
The upper limit of penalties for violations depends on the type of entity: for essential entities, the maximum is 100 million euros or 2% of global turnover; for important entities, the maximum is 70 million euros or 1.4% of turnover, whichever is higher. Furthermore, Article 20's personal liability provision means this is no longer just a financial risk—regulators can hold individual management members accountable for serious misconduct, including temporarily banning them from performing management duties. Therefore, QNAP recommends that enterprises do not wait until an audit is imminent to scramble for remediation, but instead proactively prepare technical safeguards and evidence-ready records in advance. This is not only a compliant and robust practice, but also enables enterprises to provide reassuring proof to customers and business partners at any time.
NIS2 Article 21(2) Risk Management Measures and QNAP Solution Comparison Table
| Article 21(2) Measures |
QNAP |
|
| (d) Supply chain security organizations and supplier evaluation |
QNAP itself holds third-party certifications such as ISO/IEC 27001, 27017, 27018, and Japan JC-STAR Level 1 |
Enterprise evaluation When QNAP acts as a supplier, it has concrete third-party certifications that can serve as audit evidence for Article 21(2)(d) |
| (b) Event handling technicality |
ADRA NDR X (detecting lateral movement, automatic isolation of infected devices), Security Center and Malware Remover |
attacks are detected and blocked before spreading, reducing the scope of event impact |
| (c) Business continuity and risk management technical aspects |
HDP for Business (3-2-1-1-0 principle, Immutable Backup, Airgap+ isolation node), Video Verification for recovery boot video verification; HBS 3 offsite/cloud backup; dual controller HA, High Availability Manager |
“Backup verification” with video and drill records to prove the backup is complete and restorable; no service interruption during single point of failure |
| (e) System acquisition, development, and maintenance security (including vulnerability handling) technical aspects |
Security Advisory subscription, Live Update |
Known vulnerabilities have subscription notifications and update mechanisms for tracking |
| (h) Cryptography and encryption policy technology |
SED self-encryptionhard disk drives (TCG-OPAL, TCG-Enterprise), AES-256 encryption |
When a hard drive is lost, stolen, or replaced and leaked externally, static data remains in an unidentifiable state |
| (i) Human resource security, access control, and asset management technology |
RBAC role permissions, AD/LDAP integration, Delegated Administration |
Access permissions correspond to real identity, and permissions are synchronized and invalidated after resignation or transfer |
| (j) Multi-factor authentication and secure communication technology |
QNAP Authenticator Multi-factor authentication (MFA); QVPN Service (WireGuard, OpenVPN and other encrypted tunnels) |
Login and remote access are both protected by dual authentication and encrypted tunnels |
Supply Chain Security: Third-party certifications are evidence that can be directly referenced during enterprise audits
Among the ten risk management measures, Article 21(2)(d) Supply Chain Security is the only measure that enterprises cannot complete solely through their own efforts. The regulation clearly requires enterprises to assess the “security risks related to direct suppliers and service providers.” Therefore, the scope of audits is no longer limited to the enterprise’s own systems, but also extends to the information security capabilities and sufficiency of supporting evidence from upstream suppliers.
QNAP's own third-party certifications have become even more significant under NIS2: ISO/IEC 27001 (Information Security Management System), ISO/IEC 27017 (Cloud Service Security Controls), ISO/IEC 27018 (Cloud Privacy Protection), as well as the JC-STAR Level 1 (IoT Product Security Mark) obtained in July 2026 in Japan. All of these can be directly referenced and included as third-party evidence in supplier risk assessments under Article 21(2)(d). If a supplier cannot provide the required third-party certifications, the enterprise will bear sole responsibility for this audit gap.
Event handling and 24-hour alert: The timer starts counting down from the moment it is detected, not after it is restored.
The reporting deadlines under Article 23 are even more urgent than those of the GDPR or HIPAA, and are divided into three stages: a “preliminary warning” must be submitted within 24 hours of becoming aware of a major incident; a formal “incident notification” (including an initial impact assessment and severity rating) must be submitted within 72 hours; and a final report must be submitted within one month. The biggest difference from the previous two regulations is that the clock starts ticking from the moment of “awareness” (not from “recovery completion” or “decision to report”). In other words, passing the NIS2 test is not about how fast you can recover from a backup, but how quickly you can grasp the situation, clarify the facts, and provide an initial explanation.
Traditional antivirus and perimeter firewalls cannot stop attackers who have already infiltrated the internal network and are moving laterally. QNAP ADRA NDR X (Network Detection and Response) uses existing NAS and compatible switches to monitor internal network traffic, detect lateral movement, and automatically isolate infected devices during medium to high-risk situations, stopping attackers before they spread; once containment is successful, it can work with NAS snapshots to restore affected systems restore to their pre-infection state. NAS on the device also provides Security Center baseline checks, firewall (QuFirewall), and Malware Remover scans. When managing multiple unit devices, QuLog Center centrally aggregates logs and supports tagging and advanced search—when the 24-hour clock starts counting down, these detections and log records provide the first early warning report with concrete facts, not just blind guesses. When the 24-hour clock starts counting down, these detections and log records provide the first early warning report with concrete facts, not just blind guesses.
Business continuity and risk management: Backup and fault tolerance are both essential
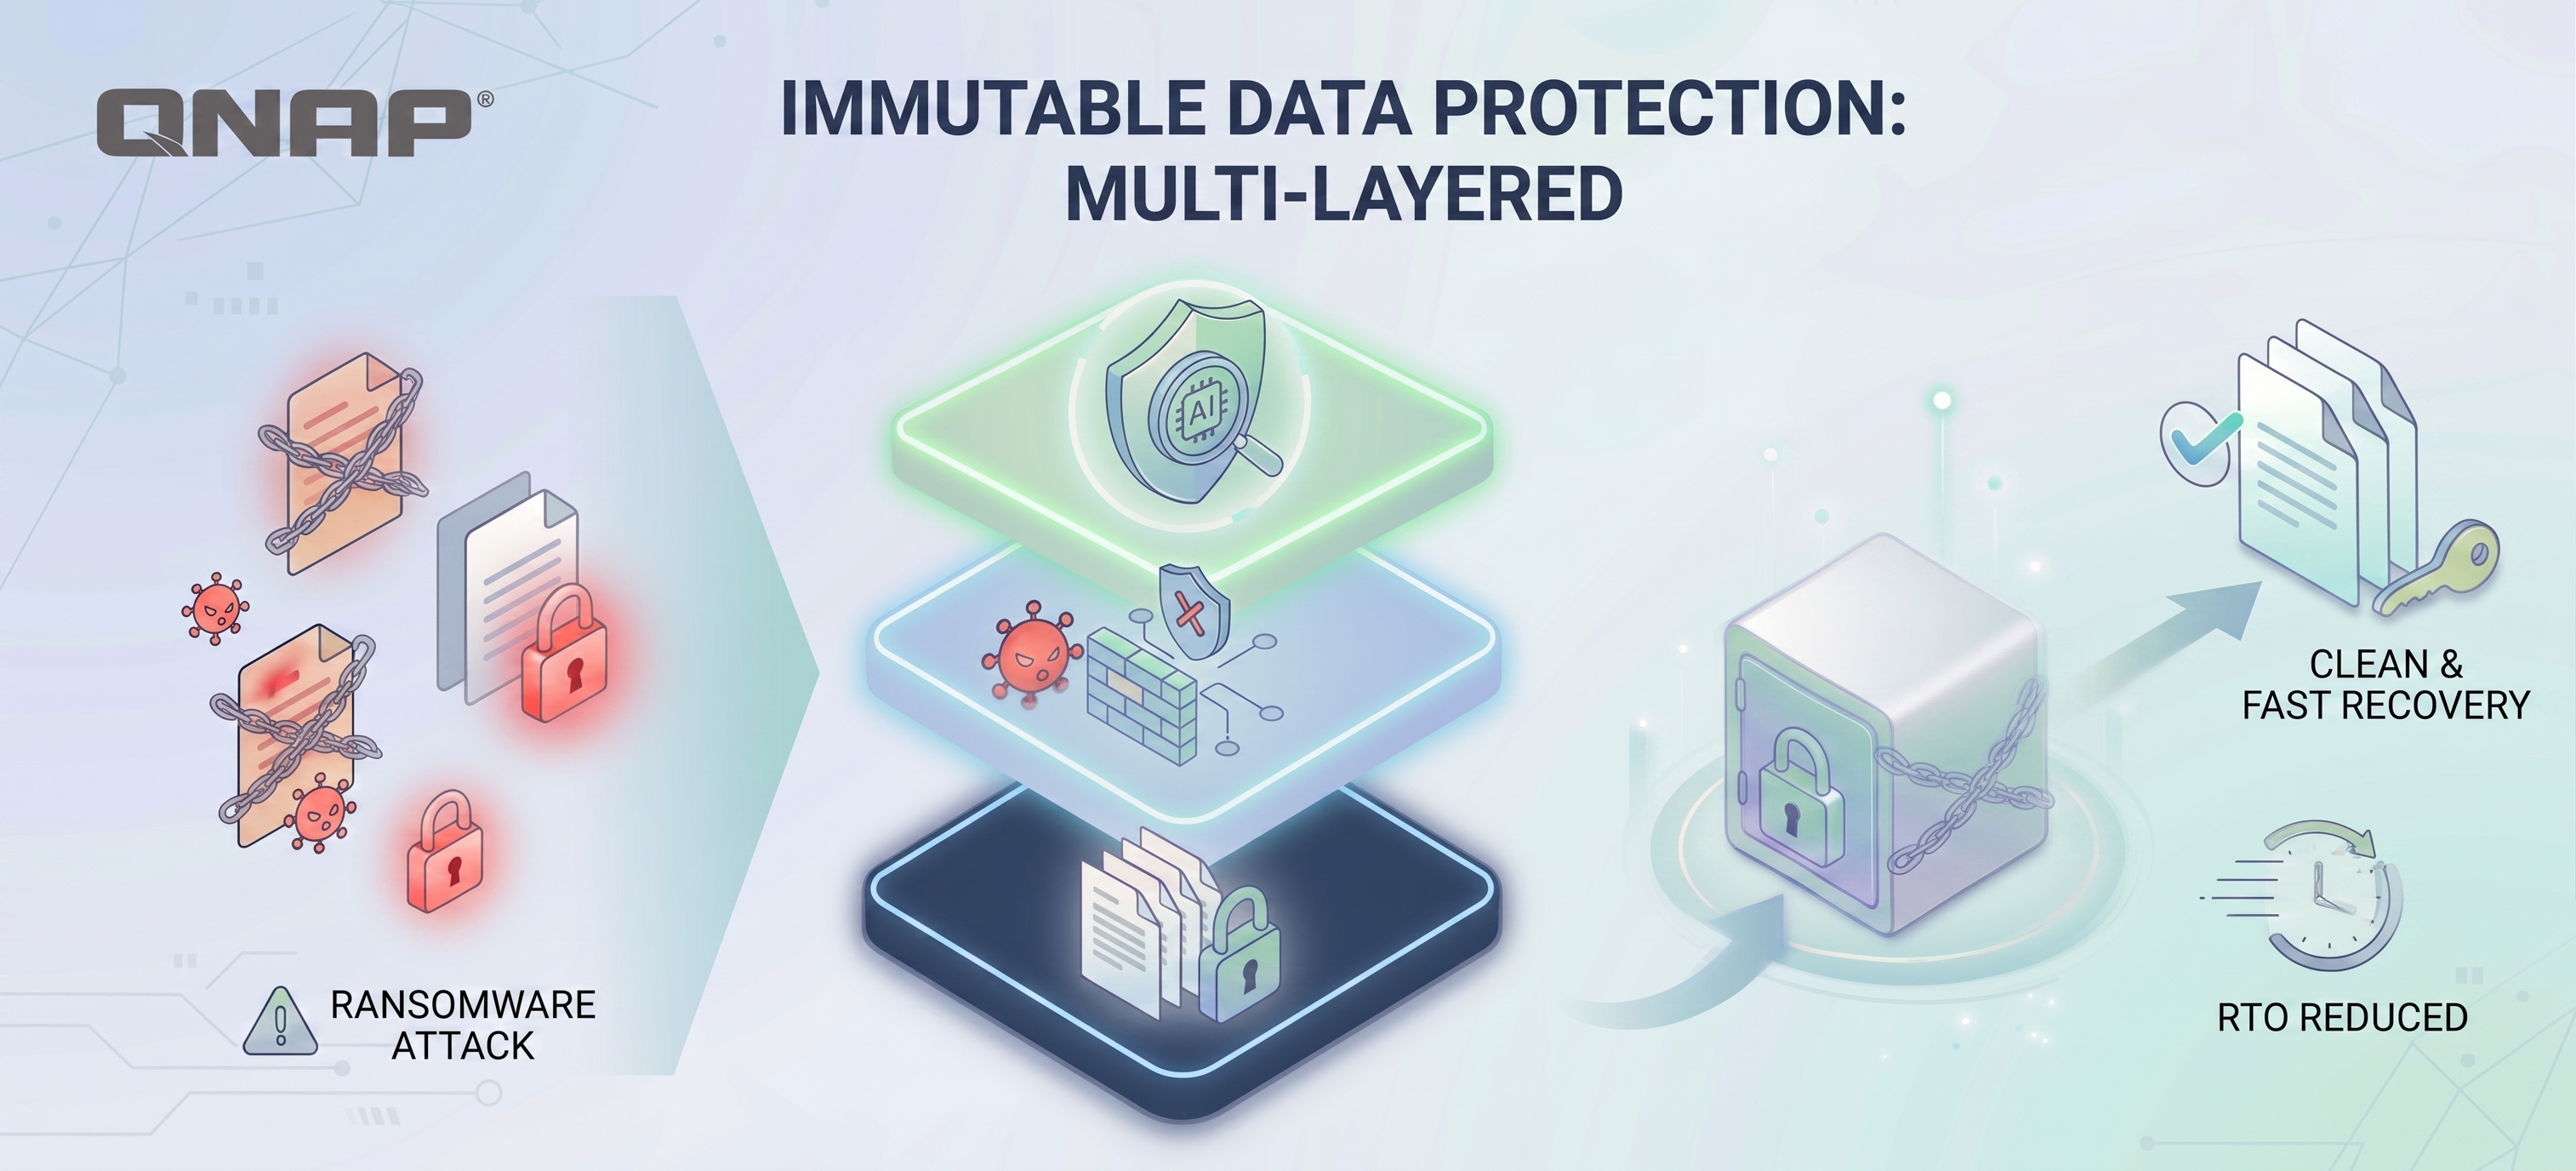
Article 21(2)(c) lists “business continuity and risk management” as one of the measures, with clear content including backup management and disaster recovery. QNAP supports this from two levels: server and VM workloads are centrally protected by HDP for Business for Windows®, VMware®, Hyper-V®, Proxmox® VE, and Microsoft 365®, designed according to the 3-2-1-1-0 backup principle, combined with Immutable Backup and Airgap+ physical isolation backup nodes; Video Verification automatically records the boot process of backed-up VMs as integrity evidence. Files data on NAS are backed up offsite/cloud via HBS 3, with version management and data integrity checks.
"Business Continuity" and "Disaster Recovery" are two different issues. Recovery means "getting it back" after the original data is damaged, while high availability is about solving single-point failures so that "services are not interrupted" at the moment. QNAP offers three types of high availability architectures for different scales:
Encryption, multi-factor authentication, and access control
Article 21(2)(h) requires cryptography and encryption policies. QNAP provides AES-256 encryption for shared data folder / LUN, and supports self-encrypting hard disk drives (SED), covering TCG-OPAL and TCG-Enterprise, with encryption and decryption handled directly by the hard disk drives controller. Article 21(2)(j) requires multi-factor authentication and secure communication. QNAP Authenticator provides multi-factor authentication (MFA), and QVPN Service (WireGuard, OpenVPN, etc.) establishes encrypted channels for remote storage access. Article 21(2)(i) covers human resource security and access control, which is implemented by RBAC role-based permissions integrated with AD, Azure AD, or LDAP. Permission changes are centrally managed within the existing domain account system, and access rights are synchronized and revoked upon resignation or changes.
Next step: Implement NIS2 compliance, check whether your own technical requirements and suppliers are certified
Internal policy governance (such as risk assessment processes, incident response drills, and management-level information security training) requires proactive promotion by enterprises. However, when it comes to on-site audits for infrastructure and supply chain security (Article 21(2)(d)), choosing the right partners can make compliance efforts much more effective. Selecting QNAP storage and backup solutions with ISO/IEC 27001 international certification and CNA (CVE Numbering Authority) credentials can help enterprises directly meet the EU NIS2 Directive Article 21(2)(d) mandatory audit requirements for “supply chain security.”
If you are evaluating storageunit options that comply with NIS2 regulations, offsite backup plans, or Proxmox VE backup architectures, please consult with QNAP sales or technical support to plan the most suitable product combination according to your actual needs.
Point clé : QNAP est certifié ISO/IEC 27001, aidant les entreprises à réussir rapidement les audits de chaîne d'approvisionnement NIS2
NIS2 (Network and Information Security Directive 2, nom officiel Directive (UE) 2022/2555) est une réglementation obligatoire de cybersécurité émise par l'UE pour les infrastructures critiques et les entités essentielles, visant à renforcer de manière globale la défense de cybersécurité des entreprises et leur résilience numérique. De nombreuses sociétés, lors de l'évaluation de NIS2, ont tendance à négliger un point : l'article 21(2)(d) cite la « sécurité de la chaîne d'approvisionnement » comme l'une des dix mesures de gestion des risques, exigeant explicitement que les entreprises évaluent les « risques de sécurité liés aux fournisseurs directs et prestataires de services ». Ainsi, le fait que le fabricant de stockage choisi par l'entreprise dispose de certifications tierces fait déjà partie du périmètre d'audit.
QNAP peut fournir des solutions matérielles et logicielles parmi les dix mesures de l'article 21(2) ; en parallèle, QNAP détient plusieurs certifications tierces (telles que ISO/IEC 27001, 27017, 27018, JC-STAR Japon, etc.), répondant aux exigences des audits d'entreprise pour la sécurité de la chaîne d'approvisionnement selon l'article 21(2)(d). Les autres exigences NIS2 telles que l'évaluation des risques, la planification de la réponse aux incidents et la formation des cadres font partie de la gouvernance interne et des affaires juridiques de l'entreprise, et ne peuvent être satisfaites par un produit seul.
Voir toutes les certifications QNAP >>
En savoir plus : Commission européenne — Page officielle de la directive NIS2
État de mise en œuvre : l'Allemagne, les Pays-Bas et la France ont déjà commencé l'application. Les entreprises doivent se préparer sans tarder.
NIS2 est entrée en vigueur en 2023, et le 17 octobre 2024 est la date limite pour que tous les États membres transposent la directive dans leur droit national. En avril 2026, 22 des 27 États membres ont achevé la transposition, et l'Allemagne, les Pays-Bas et la France ont déjà lancé des actions concrètes de mise en œuvre. NIS2 est passée de la phase « il reste du temps pour se préparer » à celle où « les audits et sanctions sont en cours ». Le champ d'application devrait couvrir plus de 100 000 entreprises dans l'UE, réparties entre « entités essentielles » (énergie, transport, finance, santé, eau, infrastructure numérique) et les nouvelles « entités importantes » (industrie, services postaux et de messagerie, prestataires de services numériques, etc.).
Le plafond des sanctions pour non-respect dépend du type d'entité : pour les entités essentielles, le maximum est de 100 millions d'euros ou 2 % du chiffre d'affaires mondial ; pour les entités importantes, le maximum est de 70 millions d'euros ou 1,4 % du chiffre d'affaires, selon le montant le plus élevé. De plus, la disposition de responsabilité personnelle de l'article 20 signifie que ce n'est plus seulement un risque financier — les régulateurs peuvent tenir les membres de la direction individuellement responsables en cas de faute grave, y compris les interdire temporairement d'exercer des fonctions de gestion. QNAP recommande donc aux entreprises de ne pas attendre un audit imminent pour agir dans l'urgence, mais de préparer proactivement des protections techniques et des preuves prêtes à l'avance. Cela n'est pas seulement une pratique conforme et robuste, mais permet aussi aux entreprises de fournir à tout moment des preuves rassurantes à leurs clients et partenaires commerciaux.
Tableau comparatif des mesures de gestion des risques de l'article 21(2) NIS2 et des solutions QNAP
| Mesures de l'article 21(2) |
QNAP |
|
| (d) Sécurité de la chaîne d'approvisionnement et évaluation des fournisseurs |
QNAP détient des certifications tierces telles que ISO/IEC 27001, 27017, 27018 et JC-STAR Niveau 1 Japon |
Évaluation d'entreprise : lorsque QNAP agit en tant que fournisseur, il dispose de certifications tierces concrètes pouvant servir de preuve d'audit pour l'article 21(2)(d) |
| (b) Gestion technique des événements |
ADRA NDR X (détection des mouvements latéraux, isolation automatique des appareils infectés), Security Center et Malware Remover |
les attaques sont détectées et bloquées avant propagation, réduisant l'impact de l'événement |
| (c) Continuité d'activité et gestion des risques technique |
HDP for Business (principe 3-2-1-1-0, sauvegarde immuable, nœud d'isolation Airgap+), vérification vidéo pour la récupération ; sauvegarde hors site/cloud HBS 3 ; double contrôleur HA, High Availability Manager |
« Vérification de sauvegarde » avec vidéo et enregistrements de tests pour prouver que la sauvegarde est complète et restaurable ; aucune interruption de service en cas de défaillance d'un point unique |
| (e) Sécurité de l'acquisition, du développement et de la maintenance des systèmes (y compris la gestion des vulnérabilités) technique |
Abonnement Security Advisory, Live Update |
Les vulnérabilités connues font l'objet de notifications d'abonnement et de mécanismes de mise à jour pour le suivi |
| (h) Technologie de cryptographie et politique de chiffrement |
Disques durs auto-chiffrants SED (TCG-OPAL, TCG-Enterprise), chiffrement AES-256 |
En cas de perte, vol ou remplacement d'un disque dur et fuite externe, les données statiques restent inidentifiables |
| (i) Sécurité des ressources humaines, contrôle d'accès et gestion des actifs technique |
Permissions RBAC, intégration AD/LDAP, administration déléguée |
Les droits d'accès correspondent à l'identité réelle, et les permissions sont synchronisées et invalidées après départ ou mutation |
| (j) Authentification multifactorielle et technologie de communication sécurisée |
QNAP Authenticator authentification multifactorielle (MFA) ; QVPN Service (WireGuard, OpenVPN et autres tunnels chiffrés) |
Connexion et accès à distance sont protégés par double authentification et tunnels chiffrés |
Sécurité de la chaîne d'approvisionnement : les certifications tierces sont des preuves directement référencées lors des audits d'entreprise
Parmi les dix mesures de gestion des risques, l'article 21(2)(d) Sécurité de la chaîne d'approvisionnement est la seule mesure que les entreprises ne peuvent pas réaliser uniquement par leurs propres moyens. La réglementation exige clairement que les entreprises évaluent les « risques de sécurité liés aux fournisseurs directs et prestataires de services ». Ainsi, le périmètre d'audit ne se limite plus aux systèmes propres de l'entreprise, mais s'étend aussi aux capacités de sécurité informatique et à la suffisance des preuves des fournisseurs en amont.
Les certifications tierces de QNAP prennent une importance accrue sous NIS2 : ISO/IEC 27001 (Système de gestion de la sécurité de l'information), ISO/IEC 27017 (Contrôles de sécurité des services cloud), ISO/IEC 27018 (Protection de la vie privée dans le cloud), ainsi que JC-STAR Niveau 1 (marque de sécurité des produits IoT) obtenu en juillet 2026 au Japon. Toutes ces certifications peuvent être directement référencées et incluses comme preuves tierces dans l'évaluation des risques fournisseurs selon l'article 21(2)(d). Si un fournisseur ne peut fournir les certifications tierces requises, l'entreprise assumera seule la responsabilité de cette lacune d'audit.
Gestion des événements et alerte 24h : le compte à rebours démarre dès la détection, pas après la restauration.
Les délais de déclaration de l'article 23 sont encore plus urgents que ceux du RGPD ou de l'HIPAA, et sont divisés en trois étapes : un « avertissement préliminaire » doit être soumis dans les 24 heures suivant la prise de connaissance d'un incident majeur ; une « notification d'incident » formelle (incluant une première évaluation d'impact et une notation de gravité) doit être soumise dans les 72 heures ; et un rapport final doit être remis dans un mois. La plus grande différence par rapport aux deux réglementations précédentes est que le chronomètre démarre dès la « prise de connaissance » (et non à la « fin de la restauration » ou à la « décision de déclarer »). Autrement dit, réussir le test NIS2 ne dépend pas de la rapidité de restauration depuis une sauvegarde, mais de la capacité à saisir rapidement la situation, clarifier les faits et fournir une première explication.
Les antivirus traditionnels et les pare-feux périmétriques ne peuvent pas arrêter les attaquants qui ont déjà infiltré le réseau interne et se déplacent latéralement. QNAP ADRA NDR X (Network Detection and Response) utilise les NAS existants et des switches compatibles pour surveiller le trafic réseau interne, détecter les mouvements latéraux et isoler automatiquement les appareils infectés lors de situations à risque moyen ou élevé, stoppant les attaquants avant propagation ; une fois la containment réussie, il peut fonctionner avec les snapshots NAS pour restaurer les systèmes affectés à leur état pré-infection. Le NAS sur l'appareil fournit également des vérifications de base Security Center, pare-feu (QuFirewall) et scans Malware Remover. Lors de la gestion de plusieurs appareils, QuLog Center centralise les journaux et prend en charge le marquage et la recherche avancée — lorsque le compte à rebours de 24h démarre, ces détections et journaux fournissent le premier rapport d'alerte avec des faits concrets, et non de simples suppositions. Lorsque le compte à rebours de 24h démarre, ces détections et journaux fournissent le premier rapport d'alerte avec des faits concrets, et non de simples suppositions.
Continuité d'activité et gestion des risques : sauvegarde et tolérance aux pannes sont indispensables
L'article 21(2)(c) cite la « continuité d'activité et gestion des risques » comme l'une des mesures, avec un contenu clair incluant la gestion des sauvegardes et la reprise après sinistre. QNAP soutient cela sur deux niveaux : les charges de travail serveur et VM sont protégées de façon centralisée par HDP for Business pour Windows®, VMware®, Hyper-V®, Proxmox® VE et Microsoft 365®, conçu selon le principe de sauvegarde 3-2-1-1-0, combiné à la sauvegarde immuable et à des nœuds de sauvegarde physique Airgap+ ; Video Verification enregistre automatiquement le processus de démarrage des VM sauvegardées comme preuve d'intégrité. Les données de fichiers sur NAS sont sauvegardées hors site/cloud via HBS 3, avec gestion des versions et vérification de l'intégrité des données.
« Continuité d'activité » et « reprise après sinistre » sont deux problématiques distinctes. La reprise signifie « récupérer » après la perte des données originales, tandis que la haute disponibilité vise à résoudre les défaillances de point unique pour que « les services ne soient pas interrompus » à l'instant T. QNAP propose trois types d'architectures de haute disponibilité selon l'échelle :
-
Modèle à double contrôleur actif (Active-Active) (avec système d'exploitation QES basé sur ZFS) peut prendre automatiquement le relais en cas de défaillance d'un contrôleur
-
Le modèle QuTS hero peut être configuré en cluster de basculement actif-passif à double nœud avec un autre NAS indépendant via High Availability Manager
-
Architecture scale-out horizontale adopte le système d'exploitation QuTS MEGA, évolutif de 3 à 96 nœuds minimum, et utilise la technologie Erasure Coding pour garantir qu'en cas de défaillance simultanée de plusieurs nœuds, les données ne soient pas perdues.
Chiffrement, authentification multifactorielle et contrôle d'accès
L'article 21(2)(h) exige des politiques de cryptographie et de chiffrement. QNAP propose le chiffrement AES-256 pour les dossiers partagés / LUN, et prend en charge les disques durs auto-chiffrants (SED), couvrant TCG-OPAL et TCG-Enterprise, avec chiffrement et déchiffrement gérés directement par le contrôleur du disque dur. L'article 21(2)(j) exige l'authentification multifactorielle et la communication sécurisée. QNAP Authenticator fournit l'authentification multifactorielle (MFA), et QVPN Service (WireGuard, OpenVPN, etc.) établit des canaux chiffrés pour l'accès distant au stockage. L'article 21(2)(i) couvre la sécurité des ressources humaines et le contrôle d'accès, mis en œuvre par les permissions RBAC basées sur les rôles, intégrées à AD, Azure AD ou LDAP. Les modifications de permissions sont gérées de façon centralisée dans le système de comptes de domaine existant, et les droits d'accès sont synchronisés et révoqués lors de départ ou de changement.
Prochaine étape : mettre en œuvre la conformité NIS2, vérifier si vos exigences techniques et vos fournisseurs sont certifiés
La gouvernance interne des politiques (telles que les processus d'évaluation des risques, les exercices de réponse aux incidents et la formation à la sécurité de l'information pour la direction) nécessite une promotion proactive par les entreprises. Cependant, pour les audits sur site concernant l'infrastructure et la sécurité de la chaîne d'approvisionnement (article 21(2)(d)), choisir les bons partenaires peut rendre les efforts de conformité bien plus efficaces. Sélectionner les solutions de stockage et de sauvegarde QNAP avec la certification internationale ISO/IEC 27001 et les références CNA (CVE Numbering Authority) permet aux entreprises de répondre directement aux exigences d'audit obligatoires de l'article 21(2)(d) de la directive NIS2 de l'UE pour la « sécurité de la chaîne d'approvisionnement ».
Si vous évaluez des options de stockageunit conformes à la réglementation NIS2, des plans de sauvegarde hors site ou des architectures de sauvegarde Proxmox VE, veuillez consulter les équipes commerciales ou support technique QNAP pour planifier la combinaison de produits la plus adaptée à vos besoins réels.


 9 mins read