Only 13% of enterprises have enterprise-grade internal threat detection, while 29% can’t spot ransomware lurking on their network
In QNAP’s “Global Enterprise Cyber Resilience Survey 2026”, 1,838 organizations across 93 countries assessed their own cyber resilience. One question asked: if ransomware were already hiding on your network, moving laterally over SMB file shares and preparing to encrypt files, could your organization detect and stop it on its own? Only 13% have deployed network detection and response (NDR) at the network layer that can automatically detect and isolate the source of infection. At the other end, 29% admit they have no proactive detection at all, and typically realize they’ve been breached only when file extensions change or antivirus raises an alert.
The remaining 58% have endpoint detection and response (EDR) or firewalls in place, yet still can’t monitor every device on the internal network. That leaves blind spots where attackers can move laterally without IT ever seeing them.
Ransomware starts moving laterally within 29 minutes on average, yet intrusions take a median of 11 days to detect
Attacker speed (minutes): The CrowdStrike 2026 Global Threat Report found that eCrime groups need an average of just 29 minutes to move from initial access to lateral movement. That is 65% faster than in 2024, and the fastest case took only 27 seconds.
Defender speed (days): Google Mandiant’s M-Trends 2025 reports a median of 11 days from intrusion to detection, stretching to 26 days when an outside party is the one to raise the alarm.
Attackers work in minutes; organizations respond in days. In that gap, any isolation step that depends on someone reading logs and pulling a network cable by hand may come too late. If internal detection can’t act and block on its own, by the time IT notices, ransomware may already have reached core databases, file servers and backup systems, causing serious damage to the business.
Why isn’t EDR enough? How EDR and NDR divide internal network defense
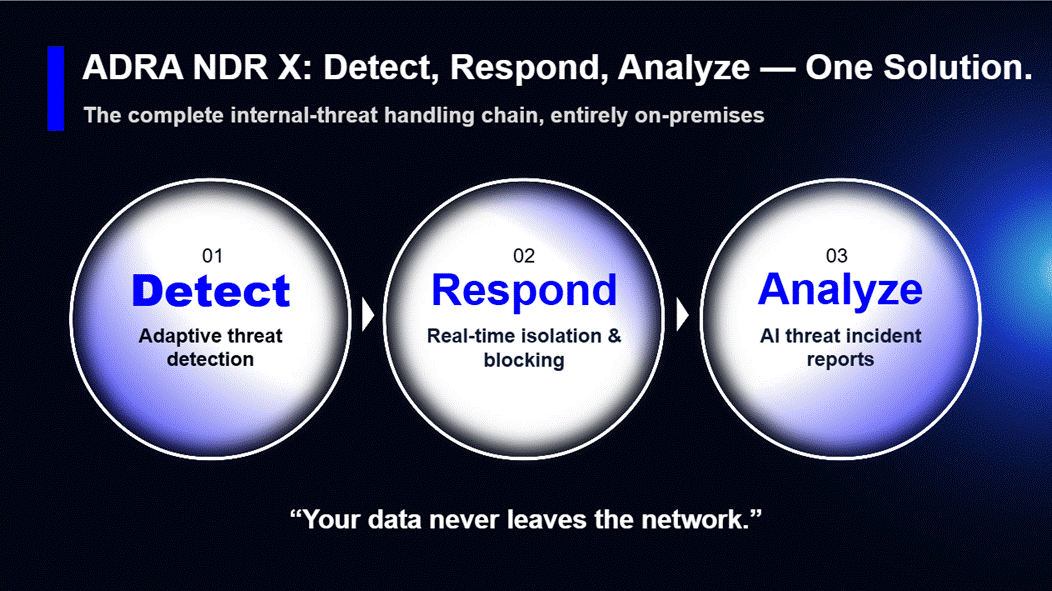
Many organizations assume that EDR on every computer plus a firewall adds up to a secure internal network. But the firewall only watches traffic in and out of the network, and antivirus or EDR only watches individual devices. Between them lies a large blind spot: lateral movement inside the network.
-
The limits of EDR: EDR needs an agent installed on each endpoint and server to monitor behavior. It works well on devices that can run that software, but printers, IP cameras, OT controllers on the production line and third-party NAS can’t run an EDR agent. EDR also observes behavior inside a single device, and seen from any one host, lateral movement often looks like an ordinary connection. Once attackers gain administrator rights, they can simply disable the agent.
-
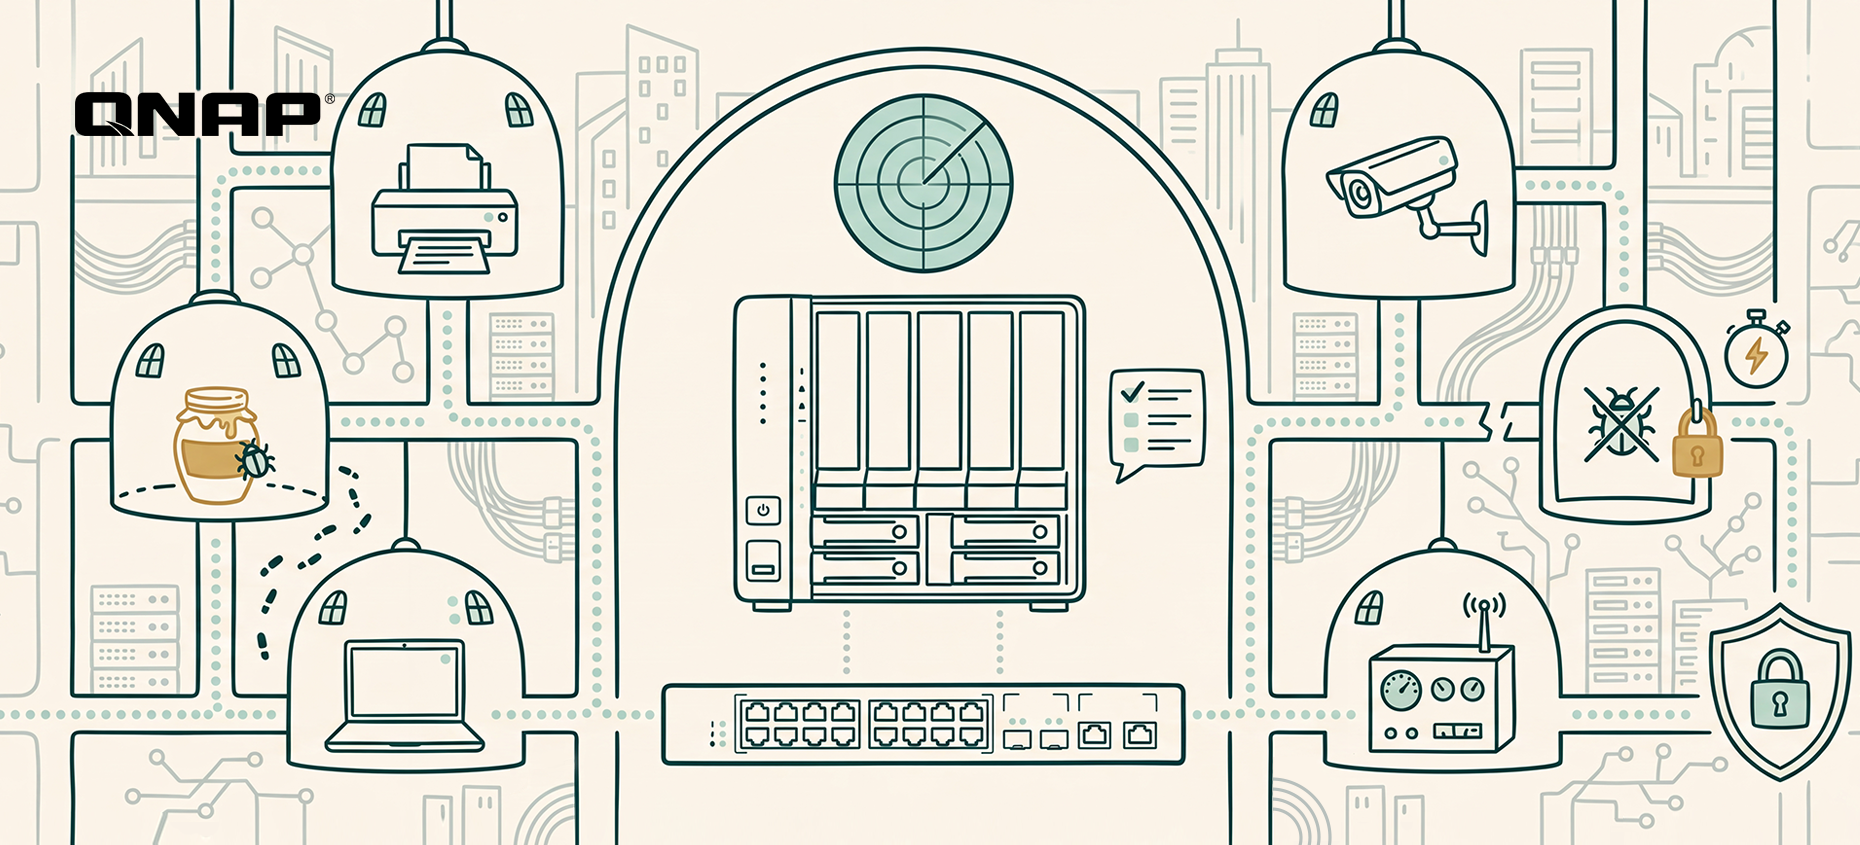
Why NDR (network detection and response) offers broader, proactive defense: NDR works at the network layer, analyzing traffic between devices at the switch. With nothing to install device by device, every device connected to the network falls within its view, and it focuses on abnormal connections from one device to another.
EDR protects the endpoints themselves; NDR protects the paths between them. The two work hand in hand.
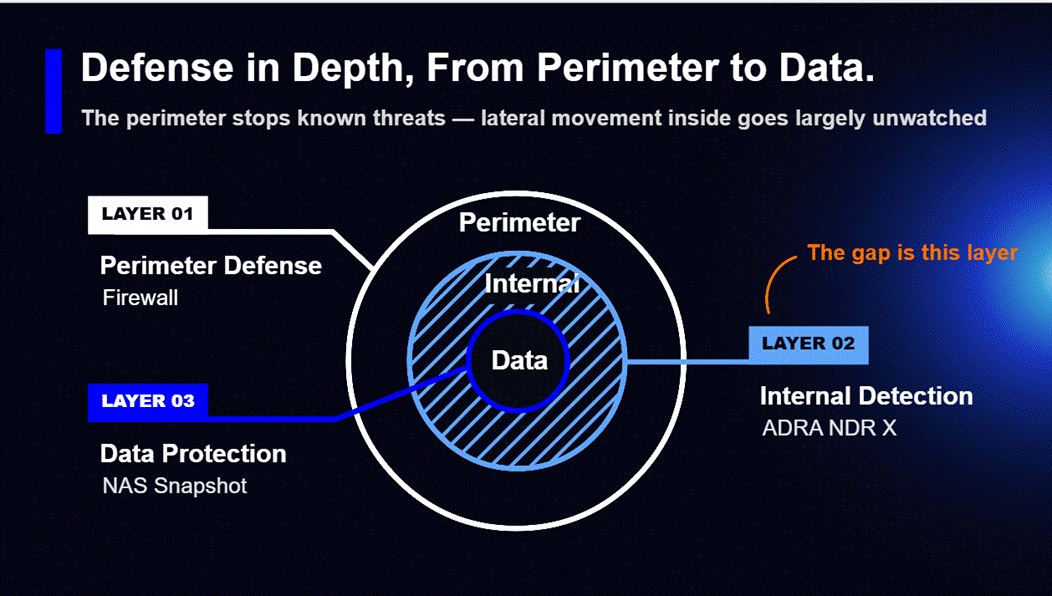
QNAP ADRA NDR X: turn your NAS into the brain of internal network defense that automatically detects, traps and isolates lateral threats
To lower the budget and skills barriers that small and mid-sized businesses face, QNAP offers ADRA NDR X, a dedicated network detection and response solution. It’s a free download from App Center with no per-device license fees. Once installed, your QNAP NAS becomes the NDR analysis hub for your internal network. Pair it with a compatible switch to get started, with no changes to your existing network architecture. Key capabilities include:
-
Catches new attacks, too: On top of more than 43,000 attack signatures, ADRA NDR X uses machine learning to learn each device’s normal activity and flags behavior that deviates from it.
-
Spots attackers before they move: ADRA NDR X sets decoys (honeypots) across the internal network to lure hidden malware into the open, so you can defend proactively instead of waiting for an alert.
-
Keeps the damage contained: Based on your policies, it automatically cuts off an infected device’s network connection while every other device keeps running, and NAS snapshots preserve a recoverable version of your files.
-
Clear answers without a security expert: Built-in AI instantly summarizes each threat and recommends a response, so IT knows what to do next and the business has an overall risk report to review and act on.
*Note: Higher-end NAS models are recommended for AI features.
Internal network health check: three questions that reveal your detection gaps
IT and security leaders can start by checking three things:
-
Visibility into blind spots: Are printers, IP cameras, IoT and other devices that can’t run antivirus being monitored today? Would you know if one of them were infected?
-
Automated blocking: If a computer on your network suddenly starts mass-accessing SMB shared folders, will the system alert on it and block it automatically, or is no automated process in place yet?
-
Response time: How long does it currently take your organization to go from spotting an anomaly to isolating the infected device?
Assess your organization’s security maturity now! See QNAP’s “Global Enterprise Cyber Resilience Survey 2026”: [Download the full report]
The report scores 1,838 organizations’ self-assessments across eleven controls spanning four stages: data protection and backup, identity and access control, threat monitoring and active defense, and business continuity and recovery. Results are cross-analyzed by region, industry and company size, so you can benchmark directly against peers. The report also sets out priority improvements for each maturity tier as a starting point for planning your next step.
Frequently asked questions (FAQ)
-
Is QNAP ADRA NDR X really free? Will we pay more in license fees as we add devices?
The ADRA NDR X software is completely free, with no per-device license fees at all. Most security vendors charge annual NDR fees based on the number of monitored IPs or traffic volume, so the more devices you have, the more you pay. QNAP makes it a free install straight from the QTS / QuTS hero App Center. As long as you have a supported QNAP NAS and a compatible switch, you won’t pay license fees whether your network has 50 devices or 500.
-
We already have a firewall and antivirus. Why do we still need NDR inside the network?
Because the firewall only watches traffic entering and leaving the network, and antivirus or EDR only watches individual devices. Between them lies a large blind spot: lateral movement inside the network. Attackers rarely break through firewalls head-on these days; they usually slip in through phishing emails or an employee’s laptop. Once inside, they hop between printers, NAS and colleagues’ computers over SMB file shares, and the firewall sees none of it. Only NDR, which monitors device traffic at the switch layer, can catch this kind of spread.
-
Our network printers and IP cameras can’t run antivirus. What if attackers use them as a stepping stone?
That is exactly why you need NDR: it’s agentless, so nothing has to be installed on the device. Printers, cameras, production machines and contractors’ laptops may not be able to run EDR, but any device that connects to the network has to go through the switch. NDR (such as QNAP’s NDR solution) monitors connection traffic directly at the switch, so if a printer suddenly starts making abnormal connections to other computers or scanning the network, it can be knocked offline at the network layer.
-
Will copying switch traffic to the NAS for security analysis slow down our network?
No. It won’t slow anything down or affect existing network traffic. ADRA NDR X works through port mirroring: the switch simply sends a copy of the packets to the NAS for inspection, rather than placing the NAS on the main data path. Even if the NAS reboots or runs at full load, office network traffic carries on as normal. The switch only cuts off an infected computer’s port when ransomware is detected.
-
We only have part-time IT and no dedicated security team. Will we understand NDR’s complex alerts?
Yes. The biggest headache with traditional security tools is the thousands of log entries they generate every day that nobody has time to read. ADRA NDR X’s built-in AI analysis translates complex attack data into plain-language threat summaries and recommended next steps. Even more important, its automatic isolation blocks the connection the moment ransomware is detected, with no need to wait for IT to read logs and pull cables by hand.
Chỉ 13% doanh nghiệp có khả năng phát hiện mối đe dọa nội bộ ở cấp độ doanh nghiệp, trong khi 29% không thể phát hiện ransomware đang ẩn náu trên mạng của họ
Trong “Khảo sát Toàn cầu về Khả năng phục hồi An ninh mạng Doanh nghiệp 2026” của QNAP, 1.838 tổ chức tại 93 quốc gia đã tự đánh giá khả năng phục hồi an ninh mạng của mình. Một câu hỏi được đặt ra: nếu ransomware đã ẩn trong mạng của bạn, di chuyển ngang qua các thư mục chia sẻ SMB và chuẩn bị mã hóa tệp, liệu tổ chức của bạn có thể tự phát hiện và ngăn chặn nó không? Chỉ 13% đã triển khai giải pháp phát hiện và phản ứng mạng (NDR) ở tầng mạng có thể tự động phát hiện và cô lập nguồn lây nhiễm. Ở chiều ngược lại, 29% thừa nhận họ hoàn toàn không có giải pháp phát hiện chủ động nào, và thường chỉ phát hiện bị tấn công khi phần mở rộng tệp thay đổi hoặc phần mềm diệt virus phát cảnh báo.
58% còn lại đã triển khai giải pháp phát hiện và phản ứng điểm cuối (EDR) hoặc tường lửa, nhưng vẫn không thể giám sát mọi thiết bị trong mạng nội bộ. Điều này tạo ra các điểm mù, nơi kẻ tấn công có thể di chuyển ngang mà bộ phận IT không hề hay biết.
Ransomware bắt đầu di chuyển ngang chỉ sau trung bình 29 phút, nhưng phải mất trung bình 11 ngày mới phát hiện ra xâm nhập
Tốc độ của kẻ tấn công (phút): Báo cáo Mối đe dọa Toàn cầu CrowdStrike 2026 cho thấy các nhóm tội phạm mạng chỉ cần trung bình 29 phút để chuyển từ truy cập ban đầu sang di chuyển ngang. Con số này nhanh hơn 65% so với năm 2024, và trường hợp nhanh nhất chỉ mất 27 giây.
Tốc độ của người phòng thủ (ngày): M-Trends 2025 của Google Mandiant báo cáo trung bình mất 11 ngày từ khi bị xâm nhập đến khi phát hiện, và có thể kéo dài tới 26 ngày nếu bên ngoài là người phát hiện đầu tiên.
Kẻ tấn công hành động trong vài phút; tổ chức phản ứng trong nhiều ngày. Trong khoảng thời gian đó, bất kỳ bước cô lập nào phụ thuộc vào việc ai đó đọc log và rút cáp mạng thủ công đều có thể đã quá muộn. Nếu hệ thống phát hiện nội bộ không thể tự động hành động và chặn, đến khi IT phát hiện thì ransomware có thể đã xâm nhập vào cơ sở dữ liệu, máy chủ tệp và hệ thống sao lưu, gây thiệt hại nghiêm trọng cho doanh nghiệp.
Vì sao EDR là chưa đủ? Sự phân chia vai trò giữa EDR và NDR trong bảo vệ mạng nội bộ
Nhiều tổ chức cho rằng cài EDR trên mọi máy tính cộng với tường lửa là đủ để bảo vệ mạng nội bộ. Nhưng tường lửa chỉ giám sát lưu lượng ra vào mạng, còn phần mềm diệt virus hoặc EDR chỉ giám sát từng thiết bị riêng lẻ. Giữa hai lớp này là một điểm mù lớn: di chuyển ngang bên trong mạng.
-
Giới hạn của EDR: EDR cần cài agent trên từng điểm cuối và máy chủ để giám sát hành vi. Nó hoạt động tốt trên các thiết bị có thể cài phần mềm, nhưng máy in, camera IP, bộ điều khiển OT trên dây chuyền sản xuất và NAS của bên thứ ba thì không thể chạy agent EDR. EDR cũng chỉ quan sát hành vi bên trong từng thiết bị, và từ góc nhìn của một máy chủ, di chuyển ngang thường trông giống như một kết nối thông thường. Khi kẻ tấn công chiếm quyền quản trị, họ có thể vô hiệu hóa agent dễ dàng.
-
Vì sao NDR (phát hiện và phản ứng mạng) mang lại phòng thủ chủ động và rộng hơn: NDR hoạt động ở tầng mạng, phân tích lưu lượng giữa các thiết bị tại switch. Không cần cài đặt trên từng thiết bị, mọi thiết bị kết nối vào mạng đều nằm trong tầm quan sát, và NDR tập trung vào các kết nối bất thường giữa các thiết bị.
EDR bảo vệ chính các điểm cuối; NDR bảo vệ các tuyến đường giữa chúng. Hai giải pháp này phối hợp bổ trợ cho nhau.
QNAP ADRA NDR X: biến NAS thành trung tâm phòng thủ mạng nội bộ, tự động phát hiện, bẫy và cô lập các mối đe dọa di chuyển ngang
Để giảm rào cản về ngân sách và kỹ năng cho các doanh nghiệp vừa và nhỏ, QNAP cung cấp ADRA NDR X, giải pháp phát hiện và phản ứng mạng chuyên dụng. Đây là ứng dụng tải miễn phí từ App Center, không thu phí bản quyền theo số lượng thiết bị. Sau khi cài đặt, NAS QNAP của bạn trở thành trung tâm phân tích NDR cho mạng nội bộ. Chỉ cần kết nối với switch tương thích để bắt đầu, không cần thay đổi kiến trúc mạng hiện tại. Các tính năng chính gồm:
-
Phát hiện cả các cuộc tấn công mới: Ngoài hơn 43.000 chữ ký tấn công, ADRA NDR X sử dụng máy học để học hành vi bình thường của từng thiết bị và cảnh báo khi phát hiện hành vi bất thường.
-
Phát hiện kẻ tấn công trước khi chúng di chuyển: ADRA NDR X đặt các bẫy (honeypot) trên toàn mạng nội bộ để dụ phần mềm độc hại ẩn náu lộ diện, giúp bạn chủ động phòng thủ thay vì chờ cảnh báo.
-
Giới hạn thiệt hại: Theo chính sách của bạn, hệ thống tự động ngắt kết nối mạng của thiết bị bị nhiễm trong khi các thiết bị khác vẫn hoạt động bình thường, và snapshot NAS lưu lại phiên bản tệp có thể phục hồi.
-
Giải thích rõ ràng, không cần chuyên gia bảo mật: AI tích hợp tóm tắt ngay lập tức từng mối đe dọa và đề xuất cách xử lý, giúp IT biết phải làm gì tiếp theo và doanh nghiệp có báo cáo rủi ro tổng thể để xem xét và hành động.
*Lưu ý: Nên sử dụng các mẫu NAS cao cấp hơn để tận dụng tính năng AI.
Kiểm tra sức khỏe mạng nội bộ: ba câu hỏi giúp phát hiện lỗ hổng giám sát
Các lãnh đạo IT và an ninh mạng có thể bắt đầu bằng cách kiểm tra ba yếu tố:
-
Tầm nhìn vào các điểm mù: Máy in, camera IP, IoT và các thiết bị không thể cài phần mềm diệt virus hiện có được giám sát không? Bạn có biết nếu một trong số chúng bị nhiễm mã độc không?
-
Tự động chặn: Nếu một máy tính trong mạng đột ngột truy cập hàng loạt thư mục SMB chia sẻ, hệ thống có cảnh báo và tự động chặn không, hay vẫn chưa có quy trình tự động nào?
-
Thời gian phản ứng: Hiện tại tổ chức bạn mất bao lâu từ khi phát hiện bất thường đến khi cô lập thiết bị bị nhiễm?
Đánh giá mức độ trưởng thành an ninh của tổ chức ngay! Xem “Khảo sát Toàn cầu về Khả năng phục hồi An ninh mạng Doanh nghiệp 2026” của QNAP: [Tải về báo cáo đầy đủ]
Báo cáo chấm điểm tự đánh giá của 1.838 tổ chức trên 11 tiêu chí thuộc 4 giai đoạn: bảo vệ và sao lưu dữ liệu, kiểm soát nhận diện và truy cập, giám sát mối đe dọa và phòng thủ chủ động, và duy trì hoạt động kinh doanh & phục hồi. Kết quả được phân tích theo khu vực, ngành nghề và quy mô công ty, giúp bạn so sánh trực tiếp với các doanh nghiệp cùng lĩnh vực. Báo cáo cũng đề xuất các cải tiến ưu tiên cho từng cấp độ trưởng thành, làm cơ sở cho kế hoạch nâng cấp tiếp theo.
Câu hỏi thường gặp (FAQ)
-
QNAP ADRA NDR X có thực sự miễn phí không? Có phát sinh phí bản quyền khi thêm thiết bị không?
Phần mềm ADRA NDR X hoàn toàn miễn phí, không thu phí bản quyền theo số lượng thiết bị. Hầu hết các nhà cung cấp bảo mật đều tính phí NDR hàng năm dựa trên số lượng IP giám sát hoặc lưu lượng, càng nhiều thiết bị càng tốn kém. QNAP cho phép cài đặt miễn phí trực tiếp từ App Center của QTS / QuTS hero. Chỉ cần bạn có NAS QNAP được hỗ trợ và switch tương thích, bạn sẽ không phải trả phí bản quyền dù mạng có 50 hay 500 thiết bị.
-
Chúng tôi đã có tường lửa và phần mềm diệt virus. Vì sao vẫn cần NDR trong mạng nội bộ?
Vì tường lửa chỉ giám sát lưu lượng ra vào mạng, còn phần mềm diệt virus hoặc EDR chỉ giám sát từng thiết bị riêng lẻ. Giữa hai lớp này là một điểm mù lớn: di chuyển ngang bên trong mạng. Ngày nay, kẻ tấn công hiếm khi phá tường lửa trực diện; họ thường xâm nhập qua email lừa đảo hoặc laptop của nhân viên. Khi đã vào trong, chúng di chuyển giữa máy in, NAS và máy tính đồng nghiệp qua SMB, tường lửa không thể phát hiện. Chỉ có NDR, giám sát lưu lượng thiết bị ở tầng switch, mới có thể phát hiện kiểu lây lan này.
-
Máy in mạng và camera IP của chúng tôi không thể cài phần mềm diệt virus. Nếu kẻ tấn công lợi dụng chúng làm bàn đạp thì sao?
Đó chính là lý do bạn cần NDR: không cần agent, không phải cài gì lên thiết bị. Máy in, camera, máy sản xuất và laptop của nhà thầu có thể không chạy được EDR, nhưng bất kỳ thiết bị nào kết nối mạng đều phải đi qua switch. NDR (như giải pháp NDR của QNAP) giám sát trực tiếp lưu lượng kết nối tại switch, nên nếu máy in đột ngột tạo kết nối bất thường tới các máy khác hoặc quét mạng, nó có thể bị ngắt khỏi mạng ngay ở tầng switch.
-
Việc sao chép lưu lượng switch sang NAS để phân tích bảo mật có làm chậm mạng không?
Không. Việc này không làm chậm hay ảnh hưởng đến lưu lượng mạng hiện tại. ADRA NDR X hoạt động qua port mirroring: switch chỉ gửi bản sao gói tin tới NAS để kiểm tra, chứ không đặt NAS vào luồng dữ liệu chính. Dù NAS khởi động lại hay chạy tải cao, mạng văn phòng vẫn hoạt động bình thường. Switch chỉ ngắt cổng của máy tính bị nhiễm khi phát hiện ransomware.
-
Chúng tôi chỉ có IT bán thời gian, không có đội ngũ bảo mật riêng. Liệu chúng tôi có hiểu được cảnh báo phức tạp của NDR không?
Có. Vấn đề lớn nhất của các công cụ bảo mật truyền thống là hàng nghìn log mỗi ngày mà không ai có thời gian đọc. AI tích hợp của ADRA NDR X chuyển dữ liệu tấn công phức tạp thành tóm tắt mối đe dọa dễ hiểu và đề xuất bước tiếp theo. Quan trọng hơn, tính năng tự động cô lập sẽ chặn kết nối ngay khi phát hiện ransomware, không cần chờ IT đọc log hay rút cáp thủ công.


 8 phút đọc