Only 13% of enterprises have enterprise-grade internal threat detection, while 29% can’t spot ransomware lurking on their network
In QNAP’s “Global Enterprise Cyber Resilience Survey 2026”, 1,838 organizations across 93 countries assessed their own cyber resilience. One question asked: if ransomware were already hiding on your network, moving laterally over SMB file shares and preparing to encrypt files, could your organization detect and stop it on its own? Only 13% have deployed network detection and response (NDR) at the network layer that can automatically detect and isolate the source of infection. At the other end, 29% admit they have no proactive detection at all, and typically realize they’ve been breached only when file extensions change or antivirus raises an alert.
The remaining 58% have endpoint detection and response (EDR) or firewalls in place, yet still can’t monitor every device on the internal network. That leaves blind spots where attackers can move laterally without IT ever seeing them.
Ransomware starts moving laterally within 29 minutes on average, yet intrusions take a median of 11 days to detect
Attacker speed (minutes): The CrowdStrike 2026 Global Threat Report found that eCrime groups need an average of just 29 minutes to move from initial access to lateral movement. That is 65% faster than in 2024, and the fastest case took only 27 seconds.
Defender speed (days): Google Mandiant’s M-Trends 2025 reports a median of 11 days from intrusion to detection, stretching to 26 days when an outside party is the one to raise the alarm.
Attackers work in minutes; organizations respond in days. In that gap, any isolation step that depends on someone reading logs and pulling a network cable by hand may come too late. If internal detection can’t act and block on its own, by the time IT notices, ransomware may already have reached core databases, file servers and backup systems, causing serious damage to the business.
Why isn’t EDR enough? How EDR and NDR divide internal network defense
Many organizations assume that EDR on every computer plus a firewall adds up to a secure internal network. But the firewall only watches traffic in and out of the network, and antivirus or EDR only watches individual devices. Between them lies a large blind spot: lateral movement inside the network.
-
The limits of EDR: EDR needs an agent installed on each endpoint and server to monitor behavior. It works well on devices that can run that software, but printers, IP cameras, OT controllers on the production line and third-party NAS can’t run an EDR agent. EDR also observes behavior inside a single device, and seen from any one host, lateral movement often looks like an ordinary connection. Once attackers gain administrator rights, they can simply disable the agent.
-
Why NDR (network detection and response) offers broader, proactive defense: NDR works at the network layer, analyzing traffic between devices at the switch. With nothing to install device by device, every device connected to the network falls within its view, and it focuses on abnormal connections from one device to another.
EDR protects the endpoints themselves; NDR protects the paths between them. The two work hand in hand.
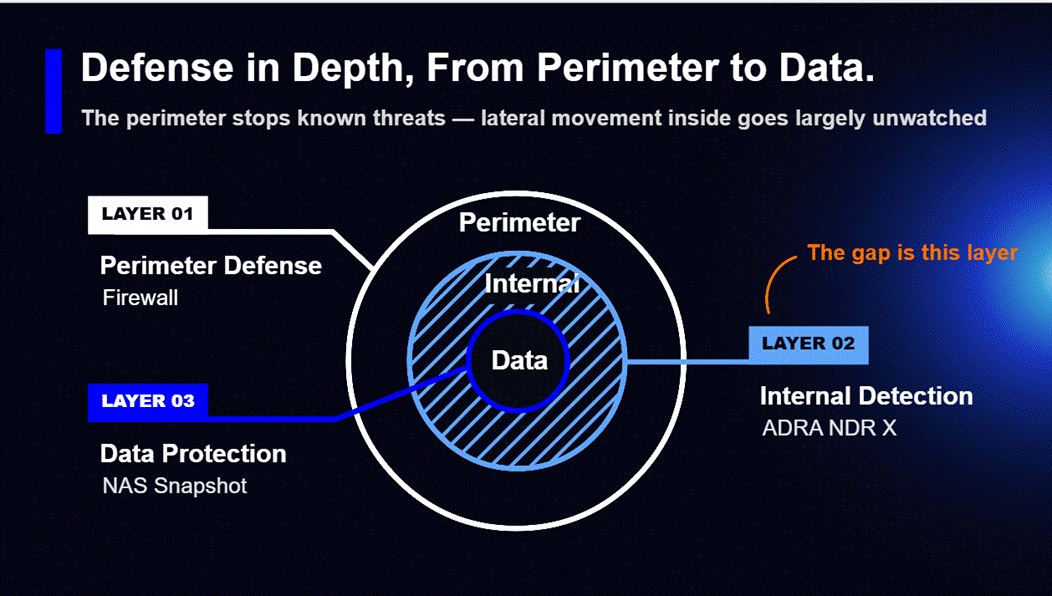
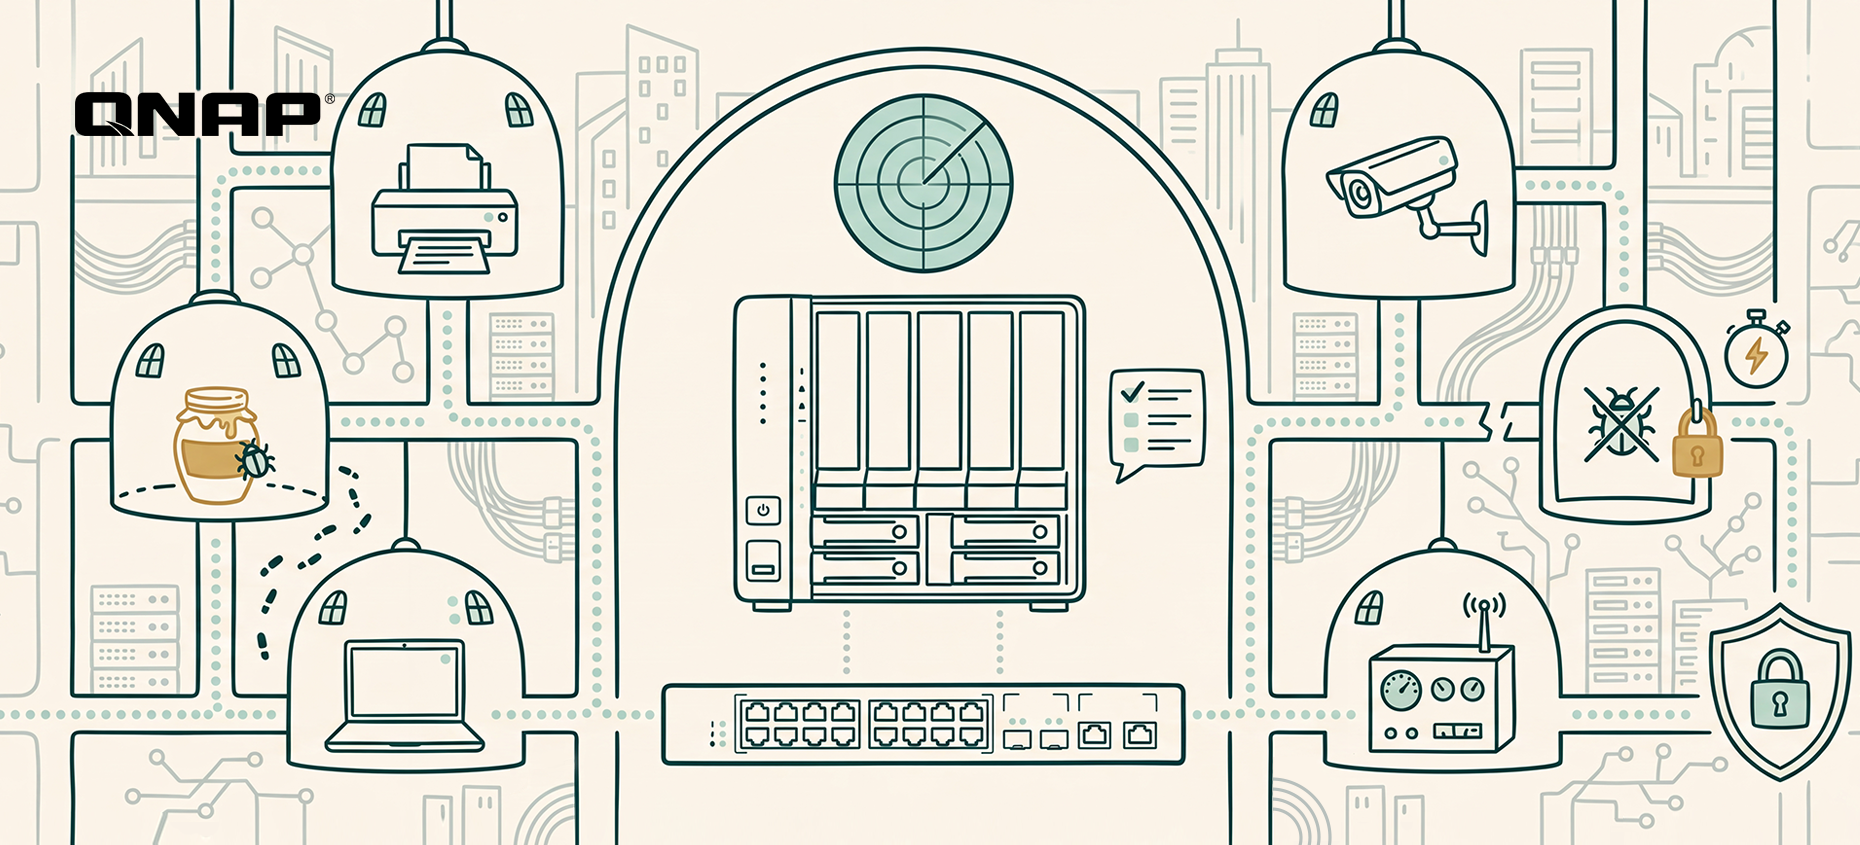
QNAP ADRA NDR X: turn your NAS into the brain of internal network defense that automatically detects, traps and isolates lateral threats
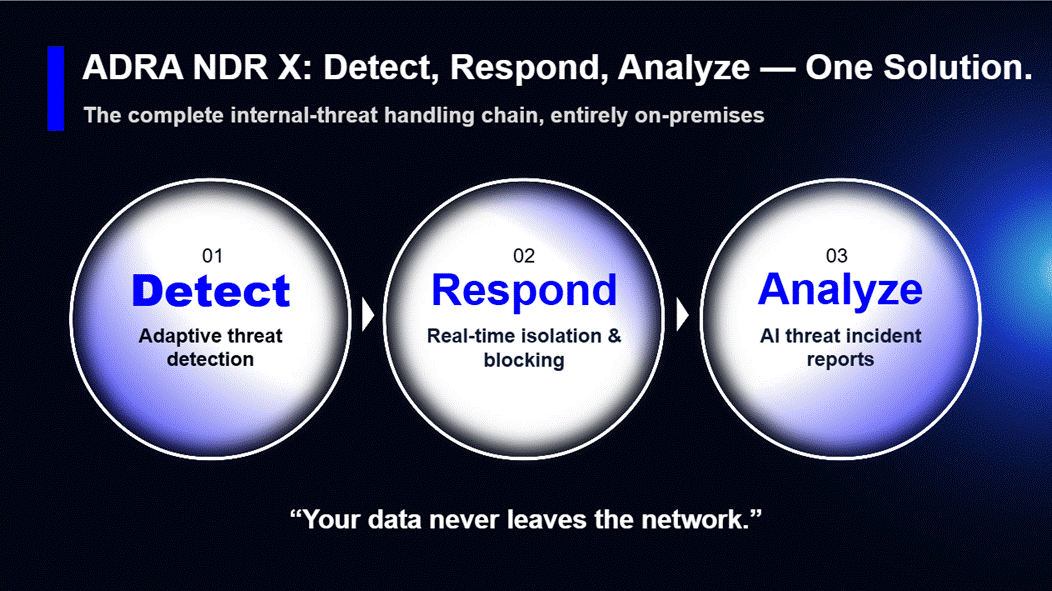
To lower the budget and skills barriers that small and mid-sized businesses face, QNAP offers ADRA NDR X, a dedicated network detection and response solution. It’s a free download from App Center with no per-device license fees. Once installed, your QNAP NAS becomes the NDR analysis hub for your internal network. Pair it with a compatible switch to get started, with no changes to your existing network architecture. Key capabilities include:
-
Catches new attacks, too: On top of more than 43,000 attack signatures, ADRA NDR X uses machine learning to learn each device’s normal activity and flags behavior that deviates from it.
-
Spots attackers before they move: ADRA NDR X sets decoys (honeypots) across the internal network to lure hidden malware into the open, so you can defend proactively instead of waiting for an alert.
-
Keeps the damage contained: Based on your policies, it automatically cuts off an infected device’s network connection while every other device keeps running, and NAS snapshots preserve a recoverable version of your files.
-
Clear answers without a security expert: Built-in AI instantly summarizes each threat and recommends a response, so IT knows what to do next and the business has an overall risk report to review and act on.
*Note: Higher-end NAS models are recommended for AI features.
Internal network health check: three questions that reveal your detection gaps
IT and security leaders can start by checking three things:
-
Visibility into blind spots: Are printers, IP cameras, IoT and other devices that can’t run antivirus being monitored today? Would you know if one of them were infected?
-
Automated blocking: If a computer on your network suddenly starts mass-accessing SMB shared folders, will the system alert on it and block it automatically, or is no automated process in place yet?
-
Response time: How long does it currently take your organization to go from spotting an anomaly to isolating the infected device?
Assess your organization’s security maturity now! See QNAP’s “Global Enterprise Cyber Resilience Survey 2026”: [Download the full report]
The report scores 1,838 organizations’ self-assessments across eleven controls spanning four stages: data protection and backup, identity and access control, threat monitoring and active defense, and business continuity and recovery. Results are cross-analyzed by region, industry and company size, so you can benchmark directly against peers. The report also sets out priority improvements for each maturity tier as a starting point for planning your next step.
Frequently asked questions (FAQ)
-
Is QNAP ADRA NDR X really free? Will we pay more in license fees as we add devices?
The ADRA NDR X software is completely free, with no per-device license fees at all. Most security vendors charge annual NDR fees based on the number of monitored IPs or traffic volume, so the more devices you have, the more you pay. QNAP makes it a free install straight from the QTS / QuTS hero App Center. As long as you have a supported QNAP NAS and a compatible switch, you won’t pay license fees whether your network has 50 devices or 500.
-
We already have a firewall and antivirus. Why do we still need NDR inside the network?
Because the firewall only watches traffic entering and leaving the network, and antivirus or EDR only watches individual devices. Between them lies a large blind spot: lateral movement inside the network. Attackers rarely break through firewalls head-on these days; they usually slip in through phishing emails or an employee’s laptop. Once inside, they hop between printers, NAS and colleagues’ computers over SMB file shares, and the firewall sees none of it. Only NDR, which monitors device traffic at the switch layer, can catch this kind of spread.
-
Our network printers and IP cameras can’t run antivirus. What if attackers use them as a stepping stone?
That is exactly why you need NDR: it’s agentless, so nothing has to be installed on the device. Printers, cameras, production machines and contractors’ laptops may not be able to run EDR, but any device that connects to the network has to go through the switch. NDR (such as QNAP’s NDR solution) monitors connection traffic directly at the switch, so if a printer suddenly starts making abnormal connections to other computers or scanning the network, it can be knocked offline at the network layer.
-
Will copying switch traffic to the NAS for security analysis slow down our network?
No. It won’t slow anything down or affect existing network traffic. ADRA NDR X works through port mirroring: the switch simply sends a copy of the packets to the NAS for inspection, rather than placing the NAS on the main data path. Even if the NAS reboots or runs at full load, office network traffic carries on as normal. The switch only cuts off an infected computer’s port when ransomware is detected.
-
We only have part-time IT and no dedicated security team. Will we understand NDR’s complex alerts?
Yes. The biggest headache with traditional security tools is the thousands of log entries they generate every day that nobody has time to read. ADRA NDR X’s built-in AI analysis translates complex attack data into plain-language threat summaries and recommended next steps. Even more important, its automatic isolation blocks the connection the moment ransomware is detected, with no need to wait for IT to read logs and pull cables by hand.
Seulement 13 % des entreprises disposent d’une détection interne des menaces de niveau entreprise, tandis que 29 % ne peuvent pas repérer les ransomwares cachés sur leur réseau
Dans l’« Enquête mondiale sur la cyber-résilience des entreprises 2026 » de QNAP, 1 838 organisations de 93 pays ont évalué leur propre résilience cyber. Une question posait : si un ransomware était déjà caché sur votre réseau, se déplaçant latéralement via les partages de fichiers SMB et prêt à chiffrer des fichiers, votre organisation pourrait-elle le détecter et l’arrêter seule ? Seuls 13 % ont déployé une détection et réponse réseau (NDR) au niveau du réseau, capable de détecter et d’isoler automatiquement la source de l’infection. À l’autre extrémité, 29 % admettent n’avoir aucune détection proactive, et découvrent généralement la brèche seulement lorsque les extensions de fichiers changent ou qu’un antivirus déclenche une alerte.
Les 58 % restants disposent d’une détection et réponse sur les endpoints (EDR) ou de pare-feux, mais ne peuvent toujours pas surveiller chaque appareil sur le réseau interne. Cela laisse des angles morts où les attaquants peuvent se déplacer latéralement sans que l’IT ne les voie.
Les ransomwares commencent à se déplacer latéralement en 29 minutes en moyenne, alors que les intrusions mettent 11 jours à être détectées en médiane
Vitesse des attaquants (minutes) : Le CrowdStrike 2026 Global Threat Report révèle que les groupes eCrime ont besoin en moyenne de seulement 29 minutes pour passer de l’accès initial au mouvement latéral. C’est 65 % plus rapide qu’en 2024, et le cas le plus rapide n’a pris que 27 secondes.
Vitesse des défenseurs (jours) : Le M-Trends 2025 de Google Mandiant indique une médiane de 11 jours entre l’intrusion et la détection, pouvant aller jusqu’à 26 jours si c’est une partie externe qui donne l’alerte.
Les attaquants agissent en minutes ; les organisations réagissent en jours. Dans cet intervalle, toute étape d’isolation qui dépend de quelqu’un lisant les logs et débranchant un câble réseau à la main peut arriver trop tard. Si la détection interne ne peut pas agir et bloquer de façon autonome, au moment où l’IT s’en aperçoit, le ransomware peut déjà avoir atteint les bases de données, serveurs de fichiers et systèmes de sauvegarde, causant de graves dommages à l’entreprise.
Pourquoi l’EDR ne suffit-il pas ? Comment l’EDR et la NDR se partagent la défense du réseau interne
De nombreuses organisations pensent qu’un EDR sur chaque ordinateur et un pare-feu suffisent à sécuriser le réseau interne. Mais le pare-feu ne surveille que le trafic entrant et sortant du réseau, et l’antivirus ou l’EDR ne surveille que les appareils individuels. Entre les deux, il existe un grand angle mort : le mouvement latéral à l’intérieur du réseau.
-
Les limites de l’EDR : L’EDR nécessite l’installation d’un agent sur chaque endpoint et serveur pour surveiller le comportement. Il fonctionne bien sur les appareils capables d’exécuter ce logiciel, mais les imprimantes, caméras IP, contrôleurs OT sur la chaîne de production et NAS tiers ne peuvent pas exécuter un agent EDR. L’EDR observe aussi le comportement à l’intérieur d’un seul appareil, et vu depuis un hôte, le mouvement latéral ressemble souvent à une connexion ordinaire. Une fois que les attaquants obtiennent les droits administrateur, ils peuvent simplement désactiver l’agent.
-
Pourquoi la NDR (détection et réponse réseau) offre une défense plus large et proactive : La NDR fonctionne au niveau du réseau, analysant le trafic entre les appareils au niveau du switch. Sans rien à installer appareil par appareil, chaque appareil connecté au réseau entre dans son champ de vision, et elle se concentre sur les connexions anormales d’un appareil à un autre.
L’EDR protège les endpoints eux-mêmes ; la NDR protège les chemins entre eux. Les deux fonctionnent main dans la main.
QNAP ADRA NDR X : transformez votre NAS en cerveau de la défense réseau interne qui détecte, piège et isole automatiquement les menaces latérales
Pour réduire les barrières budgétaires et de compétences auxquelles font face les PME, QNAP propose ADRA NDR X, une solution dédiée de détection et réponse réseau. Elle est disponible gratuitement sur App Center, sans frais de licence par appareil. Une fois installée, votre NAS QNAP devient le hub d’analyse NDR pour votre réseau interne. Associez-le à un switch compatible pour commencer, sans modification de votre architecture réseau existante. Les principales fonctionnalités incluent :
-
Détecte aussi les nouvelles attaques : En plus de plus de 43 000 signatures d’attaque, ADRA NDR X utilise l’apprentissage automatique pour apprendre l’activité normale de chaque appareil et signaler tout comportement qui en dévie.
-
Repère les attaquants avant qu’ils ne bougent : ADRA NDR X place des leurres (honeypots) sur le réseau interne pour attirer les malwares cachés à découvert, afin que vous puissiez défendre de façon proactive au lieu d’attendre une alerte.
-
Limite les dégâts : Selon vos politiques, il coupe automatiquement la connexion réseau de l’appareil infecté tandis que les autres appareils continuent de fonctionner, et les snapshots NAS préservent une version récupérable de vos fichiers.
-
Des réponses claires sans expert sécurité : L’IA intégrée résume instantanément chaque menace et recommande une réponse, pour que l’IT sache quoi faire ensuite et que l’entreprise dispose d’un rapport de risque global à examiner et à exploiter.
*Remarque : Les modèles NAS haut de gamme sont recommandés pour les fonctions IA.
Bilan de santé du réseau interne : trois questions pour révéler vos lacunes de détection
Les responsables IT et sécurité peuvent commencer par vérifier trois points :
-
Visibilité sur les angles morts : Les imprimantes, caméras IP, IoT et autres appareils qui ne peuvent pas exécuter d’antivirus sont-ils surveillés aujourd’hui ? Sauriez-vous si l’un d’eux était infecté ?
-
Blocage automatisé : Si un ordinateur sur votre réseau commence soudainement à accéder massivement aux dossiers partagés SMB, le système va-t-il alerter et bloquer automatiquement, ou aucun processus automatisé n’est-il encore en place ?
-
Temps de réponse : Combien de temps votre organisation met-elle actuellement pour passer de la détection d’une anomalie à l’isolation de l’appareil infecté ?
Évaluez la maturité de la sécurité de votre organisation dès maintenant ! Découvrez l’« Enquête mondiale sur la cyber-résilience des entreprises 2026 » de QNAP : [Téléchargez le rapport complet]
Le rapport évalue l’auto-évaluation de 1 838 organisations sur onze contrôles couvrant quatre étapes : protection et sauvegarde des données, contrôle d’identité et d’accès, surveillance des menaces et défense active, et continuité et reprise d’activité. Les résultats sont croisés par région, secteur et taille d’entreprise, pour que vous puissiez vous comparer directement à vos pairs. Le rapport présente aussi les améliorations prioritaires pour chaque niveau de maturité, comme point de départ pour planifier votre prochaine étape.
Foire aux questions (FAQ)
-
QNAP ADRA NDR X est-il vraiment gratuit ? Allons-nous payer plus de frais de licence en ajoutant des appareils ?
Le logiciel ADRA NDR X est entièrement gratuit, sans aucun frais de licence par appareil. La plupart des fournisseurs de sécurité facturent des frais annuels NDR selon le nombre d’IP surveillées ou le volume de trafic, donc plus vous avez d’appareils, plus vous payez. QNAP propose une installation gratuite directement depuis le QTS / QuTS hero App Center. Tant que vous disposez d’un NAS QNAP pris en charge et d’un switch compatible, vous ne paierez pas de frais de licence, que votre réseau compte 50 appareils ou 500.
-
Nous avons déjà un pare-feu et un antivirus. Pourquoi avons-nous encore besoin de NDR à l’intérieur du réseau ?
Parce que le pare-feu ne surveille que le trafic entrant et sortant du réseau, et l’antivirus ou l’EDR ne surveille que les appareils individuels. Entre les deux, il existe un grand angle mort : le mouvement latéral à l’intérieur du réseau. Les attaquants ne franchissent plus les pare-feux de front de nos jours ; ils passent généralement par des emails de phishing ou l’ordinateur portable d’un employé. Une fois à l’intérieur, ils se déplacent entre imprimantes, NAS et ordinateurs de collègues via les partages de fichiers SMB, et le pare-feu ne voit rien de tout cela. Seule la NDR, qui surveille le trafic des appareils au niveau du switch, peut détecter ce type de propagation.
-
Nos imprimantes réseau et caméras IP ne peuvent pas exécuter d’antivirus. Que se passe-t-il si les attaquants les utilisent comme tremplin ?
C’est précisément pourquoi vous avez besoin de la NDR : elle est sans agent, donc rien n’a besoin d’être installé sur l’appareil. Les imprimantes, caméras, machines de production et ordinateurs portables de prestataires ne peuvent pas forcément exécuter l’EDR, mais tout appareil connecté au réseau doit passer par le switch. La NDR (comme la solution NDR de QNAP) surveille le trafic de connexion directement au niveau du switch, donc si une imprimante commence soudainement à établir des connexions anormales vers d’autres ordinateurs ou à scanner le réseau, elle peut être mise hors ligne au niveau du réseau.
-
Copier le trafic du switch vers le NAS pour analyse de sécurité va-t-il ralentir notre réseau ?
Non. Cela ne ralentira rien ni n’affectera le trafic réseau existant. ADRA NDR X fonctionne via le port mirroring : le switch envoie simplement une copie des paquets au NAS pour inspection, au lieu de placer le NAS sur le chemin principal des données. Même si le NAS redémarre ou fonctionne à pleine charge, le trafic réseau de bureau continue normalement. Le switch ne coupe le port d’un ordinateur infecté que lorsque le ransomware est détecté.
-
Nous n’avons qu’un IT à temps partiel et aucune équipe sécurité dédiée. Comprendrons-nous les alertes complexes de la NDR ?
Oui. Le plus gros casse-tête avec les outils de sécurité traditionnels, ce sont les milliers d’entrées de logs générées chaque jour que personne n’a le temps de lire. L’analyse IA intégrée d’ADRA NDR X traduit les données d’attaque complexes en résumés de menaces en langage clair et en étapes recommandées. Encore plus important, son isolation automatique bloque la connexion dès que le ransomware est détecté, sans attendre que l’IT lise les logs et débranche les câbles à la main.


 8 mins read