Only 13% of enterprises have enterprise-grade internal threat detection, while 29% can’t spot ransomware lurking on their network
In QNAP’s “Global Enterprise Cyber Resilience Survey 2026”, 1,838 organizations across 93 countries assessed their own cyber resilience. One question asked: if ransomware were already hiding on your network, moving laterally over SMB file shares and preparing to encrypt files, could your organization detect and stop it on its own? Only 13% have deployed network detection and response (NDR) at the network layer that can automatically detect and isolate the source of infection. At the other end, 29% admit they have no proactive detection at all, and typically realize they’ve been breached only when file extensions change or antivirus raises an alert.
The remaining 58% have endpoint detection and response (EDR) or firewalls in place, yet still can’t monitor every device on the internal network. That leaves blind spots where attackers can move laterally without IT ever seeing them.
Ransomware starts moving laterally within 29 minutes on average, yet intrusions take a median of 11 days to detect
Attacker speed (minutes): The CrowdStrike 2026 Global Threat Report found that eCrime groups need an average of just 29 minutes to move from initial access to lateral movement. That is 65% faster than in 2024, and the fastest case took only 27 seconds.
Defender speed (days): Google Mandiant’s M-Trends 2025 reports a median of 11 days from intrusion to detection, stretching to 26 days when an outside party is the one to raise the alarm.
Attackers work in minutes; organizations respond in days. In that gap, any isolation step that depends on someone reading logs and pulling a network cable by hand may come too late. If internal detection can’t act and block on its own, by the time IT notices, ransomware may already have reached core databases, file servers and backup systems, causing serious damage to the business.
Why isn’t EDR enough? How EDR and NDR divide internal network defense
Many organizations assume that EDR on every computer plus a firewall adds up to a secure internal network. But the firewall only watches traffic in and out of the network, and antivirus or EDR only watches individual devices. Between them lies a large blind spot: lateral movement inside the network.
-
The limits of EDR: EDR needs an agent installed on each endpoint and server to monitor behavior. It works well on devices that can run that software, but printers, IP cameras, OT controllers on the production line and third-party NAS can’t run an EDR agent. EDR also observes behavior inside a single device, and seen from any one host, lateral movement often looks like an ordinary connection. Once attackers gain administrator rights, they can simply disable the agent.
-
Why NDR (network detection and response) offers broader, proactive defense: NDR works at the network layer, analyzing traffic between devices at the switch. With nothing to install device by device, every device connected to the network falls within its view, and it focuses on abnormal connections from one device to another.
EDR protects the endpoints themselves; NDR protects the paths between them. The two work hand in hand.
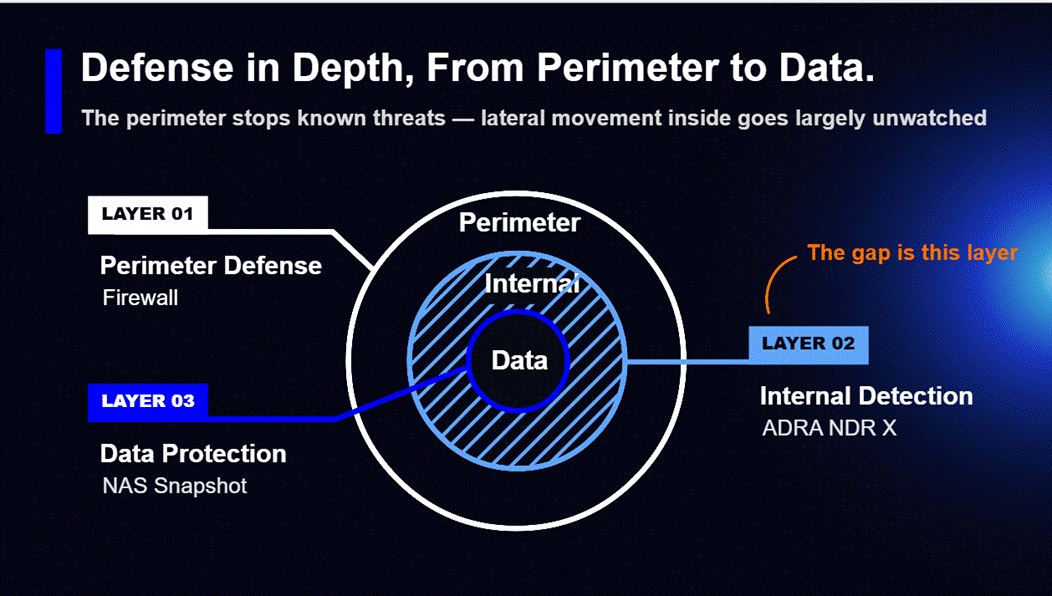
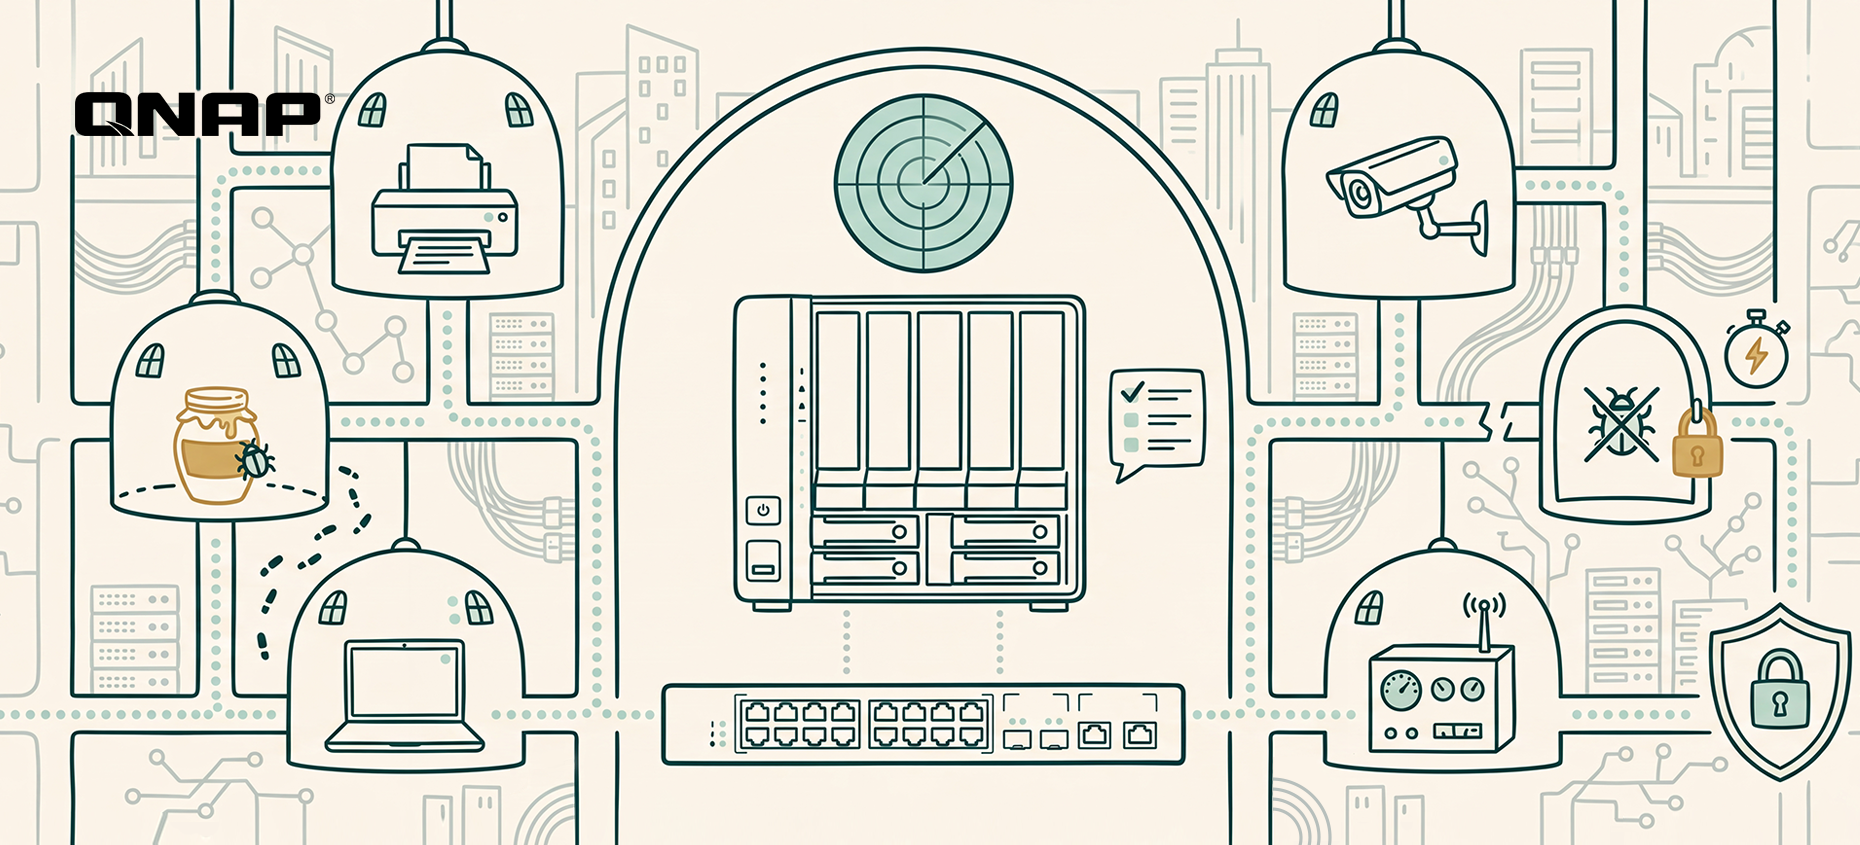
QNAP ADRA NDR X: turn your NAS into the brain of internal network defense that automatically detects, traps and isolates lateral threats
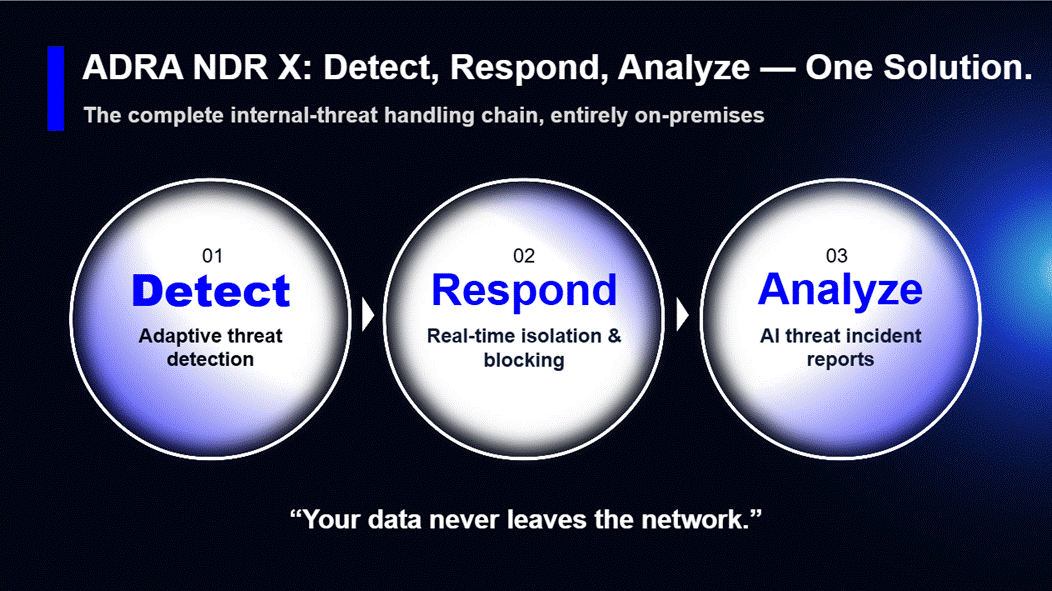
To lower the budget and skills barriers that small and mid-sized businesses face, QNAP offers ADRA NDR X, a dedicated network detection and response solution. It’s a free download from App Center with no per-device license fees. Once installed, your QNAP NAS becomes the NDR analysis hub for your internal network. Pair it with a compatible switch to get started, with no changes to your existing network architecture. Key capabilities include:
-
Catches new attacks, too: On top of more than 43,000 attack signatures, ADRA NDR X uses machine learning to learn each device’s normal activity and flags behavior that deviates from it.
-
Spots attackers before they move: ADRA NDR X sets decoys (honeypots) across the internal network to lure hidden malware into the open, so you can defend proactively instead of waiting for an alert.
-
Keeps the damage contained: Based on your policies, it automatically cuts off an infected device’s network connection while every other device keeps running, and NAS snapshots preserve a recoverable version of your files.
-
Clear answers without a security expert: Built-in AI instantly summarizes each threat and recommends a response, so IT knows what to do next and the business has an overall risk report to review and act on.
*Note: Higher-end NAS models are recommended for AI features.
Internal network health check: three questions that reveal your detection gaps
IT and security leaders can start by checking three things:
-
Visibility into blind spots: Are printers, IP cameras, IoT and other devices that can’t run antivirus being monitored today? Would you know if one of them were infected?
-
Automated blocking: If a computer on your network suddenly starts mass-accessing SMB shared folders, will the system alert on it and block it automatically, or is no automated process in place yet?
-
Response time: How long does it currently take your organization to go from spotting an anomaly to isolating the infected device?
Assess your organization’s security maturity now! See QNAP’s “Global Enterprise Cyber Resilience Survey 2026”: [Download the full report]
The report scores 1,838 organizations’ self-assessments across eleven controls spanning four stages: data protection and backup, identity and access control, threat monitoring and active defense, and business continuity and recovery. Results are cross-analyzed by region, industry and company size, so you can benchmark directly against peers. The report also sets out priority improvements for each maturity tier as a starting point for planning your next step.
Frequently asked questions (FAQ)
-
Is QNAP ADRA NDR X really free? Will we pay more in license fees as we add devices?
The ADRA NDR X software is completely free, with no per-device license fees at all. Most security vendors charge annual NDR fees based on the number of monitored IPs or traffic volume, so the more devices you have, the more you pay. QNAP makes it a free install straight from the QTS / QuTS hero App Center. As long as you have a supported QNAP NAS and a compatible switch, you won’t pay license fees whether your network has 50 devices or 500.
-
We already have a firewall and antivirus. Why do we still need NDR inside the network?
Because the firewall only watches traffic entering and leaving the network, and antivirus or EDR only watches individual devices. Between them lies a large blind spot: lateral movement inside the network. Attackers rarely break through firewalls head-on these days; they usually slip in through phishing emails or an employee’s laptop. Once inside, they hop between printers, NAS and colleagues’ computers over SMB file shares, and the firewall sees none of it. Only NDR, which monitors device traffic at the switch layer, can catch this kind of spread.
-
Our network printers and IP cameras can’t run antivirus. What if attackers use them as a stepping stone?
That is exactly why you need NDR: it’s agentless, so nothing has to be installed on the device. Printers, cameras, production machines and contractors’ laptops may not be able to run EDR, but any device that connects to the network has to go through the switch. NDR (such as QNAP’s NDR solution) monitors connection traffic directly at the switch, so if a printer suddenly starts making abnormal connections to other computers or scanning the network, it can be knocked offline at the network layer.
-
Will copying switch traffic to the NAS for security analysis slow down our network?
No. It won’t slow anything down or affect existing network traffic. ADRA NDR X works through port mirroring: the switch simply sends a copy of the packets to the NAS for inspection, rather than placing the NAS on the main data path. Even if the NAS reboots or runs at full load, office network traffic carries on as normal. The switch only cuts off an infected computer’s port when ransomware is detected.
-
We only have part-time IT and no dedicated security team. Will we understand NDR’s complex alerts?
Yes. The biggest headache with traditional security tools is the thousands of log entries they generate every day that nobody has time to read. ADRA NDR X’s built-in AI analysis translates complex attack data into plain-language threat summaries and recommended next steps. Even more important, its automatic isolation blocks the connection the moment ransomware is detected, with no need to wait for IT to read logs and pull cables by hand.
Kurumsal işletmelerin yalnızca %13'ü kurumsal düzeyde dahili tehdit tespitine sahipken, %29'u ağlarında gizlenen fidye yazılımlarını tespit edemiyor
QNAP'in "Küresel Kurumsal Siber Dayanıklılık Anketi 2026"da, 93 ülkeden 1.838 kuruluş kendi siber dayanıklılıklarını değerlendirdi. Sorulardan biri şuydu: Eğer fidye yazılımı zaten ağınızda gizlenmiş, SMB dosya paylaşımları üzerinden yatay hareket ediyor ve dosyaları şifrelemeye hazırlanıyorsa, kuruluşunuz bunu kendi başına tespit edip durdurabilir mi? Yalnızca %13'ü, enfeksiyon kaynağını otomatik olarak tespit edip izole edebilen ağ katmanında ağ tespit ve yanıt (NDR) dağıtmış durumda. Diğer uçta ise %29'u hiçbir proaktif tespit mekanizmasına sahip olmadığını ve genellikle ihlali ancak dosya uzantıları değiştiğinde veya antivirüs uyarı verdiğinde fark ettiklerini kabul ediyor.
Kalan %58 ise uç nokta tespit ve yanıt (EDR) veya güvenlik duvarı kullanıyor, ancak yine de dahili ağdaki her cihazı izleyemiyor. Bu da saldırganların BT'nin haberi olmadan yatay hareket edebileceği kör noktalar bırakıyor.
Fidye yazılımı ortalama 29 dakika içinde yatay hareket etmeye başlıyor, ancak ihlallerin tespit edilmesi medyan olarak 11 gün sürüyor
Saldırgan hızı (dakika): CrowdStrike 2026 Küresel Tehdit Raporu, eCrime gruplarının ilk erişimden yatay harekete geçişe ortalama sadece 29 dakikaya ihtiyaç duyduğunu buldu. Bu, 2024'e göre %65 daha hızlı ve en hızlı vaka yalnızca 27 saniye sürdü.
Savunmacı hızı (gün): Google Mandiant'ın M-Trends 2025 raporu, ihlalden tespitte medyan sürenin 11 gün olduğunu, dış bir tarafın alarmı verdiği durumlarda ise bu sürenin 26 güne kadar çıktığını bildiriyor.
Saldırganlar dakikalar içinde hareket ediyor; kuruluşlar ise günler sonra yanıt veriyor. Bu aradaki boşlukta, birinin logları okuyup elle ağ kablosunu çekmesine bağlı herhangi bir izolasyon adımı çok geç kalabilir. Dahili tespit kendi başına hareket edip engelleyemiyorsa, BT fark ettiğinde fidye yazılımı çoktan çekirdek veritabanlarına, dosya sunucularına ve yedekleme sistemlerine ulaşmış ve işletmeye ciddi zarar vermiş olabilir.
Neden EDR yeterli değil? EDR ve NDR dahili ağ savunmasını nasıl bölüşüyor?
Birçok kuruluş, her bilgisayarda EDR ve bir güvenlik duvarı ile güvenli bir dahili ağa sahip olduğunu varsayar. Ancak güvenlik duvarı yalnızca ağın giriş ve çıkış trafiğini izler, antivirüs veya EDR ise yalnızca bireysel cihazları izler. Arada ise büyük bir kör nokta vardır: ağ içindeki yatay hareket.
-
EDR'ın sınırları: EDR, davranışı izlemek için her uç noktaya ve sunucuya bir ajan kurulmasını gerektirir. Bu yazılımı çalıştırabilen cihazlarda iyi çalışır, ancak yazıcılar, IP kameralar, üretim hattındaki OT kontrolörleri ve üçüncü taraf NAS'lar bir EDR ajanı çalıştıramaz. EDR ayrıca yalnızca tek bir cihaz içindeki davranışı gözlemler ve herhangi bir ana bilgisayardan bakıldığında yatay hareket genellikle sıradan bir bağlantı gibi görünür. Saldırganlar yönetici haklarını elde ettiklerinde ajanı kolayca devre dışı bırakabilirler.
-
NDR (ağ tespit ve yanıt) neden daha geniş ve proaktif bir savunma sunar: NDR, ağ katmanında çalışır ve anahtardaki cihazlar arasındaki trafiği analiz eder. Cihaz bazında kurulum gerektirmediğinden, ağa bağlı her cihazı kapsar ve bir cihazdan diğerine olan anormal bağlantılara odaklanır.
EDR uç noktaları korur; NDR ise aralarındaki yolları korur. İkisi el ele çalışır.
QNAP ADRA NDR X: NAS'inizi otomatik olarak yatay tehditleri tespit eden, tuzağa düşüren ve izole eden dahili ağ savunmasının beyni haline getirin
Küçük ve orta ölçekli işletmelerin karşılaştığı bütçe ve yetkinlik engellerini azaltmak için QNAP, özel bir ağ tespit ve yanıt çözümü olan ADRA NDR X sunuyor. App Center'dan ücretsiz indirilebilir ve cihaz başına lisans ücreti yoktur. Kurulduktan sonra QNAP NAS'iniz, dahili ağınız için NDR analiz merkezi haline gelir. Başlamak için uyumlu bir anahtar ile eşleştirin; mevcut ağ mimarinizi değiştirmenize gerek yok. Temel yetenekler şunları içerir:
-
Yeni saldırıları da yakalar: 43.000'den fazla saldırı imzasının yanı sıra, ADRA NDR X her cihazın normal aktivitesini makine öğrenimiyle öğrenir ve bundan sapmaları işaretler.
-
Saldırganları hareket etmeden önce tespit eder: ADRA NDR X, gizli kötü amaçlı yazılımları ortaya çıkarmak için dahili ağa tuzaklar (honeypot) kurar, böylece bir uyarı beklemek yerine proaktif savunma yapabilirsiniz.
-
Zararı sınırlar: Politikalarınıza göre, enfekte cihazın ağ bağlantısını otomatik olarak keser, diğer tüm cihazlar çalışmaya devam eder ve NAS anlık görüntüleri dosyalarınızın kurtarılabilir bir sürümünü korur.
-
Güvenlik uzmanı olmadan net yanıtlar: Dahili yapay zeka, her tehdidi anında özetler ve bir yanıt önerir, böylece BT ne yapacağını bilir ve işletme genel risk raporunu gözden geçirip harekete geçebilir.
*Not: Yapay zeka özellikleri için üst düzey NAS modelleri önerilir.
Dahili ağ sağlık kontrolü: tespit açıklarınızı ortaya çıkaran üç soru
BT ve güvenlik liderleri şu üç şeyi kontrol ederek başlayabilir:
-
Kör noktalara görünürlük: Antivirüs çalıştıramayan yazıcılar, IP kameralar, IoT ve diğer cihazlar bugün izleniyor mu? Bunlardan biri enfekte olursa haberiniz olur mu?
-
Otomatik engelleme: Ağınızdaki bir bilgisayar aniden toplu olarak SMB paylaşımlı klasörlere erişmeye başlarsa, sistem bunu algılayıp otomatik olarak engeller mi, yoksa henüz otomatik bir süreç yok mu?
-
Yanıt süresi: Kuruluşunuzun bir anomaliyi tespit ettikten sonra enfekte cihazı izole etmesi şu anda ne kadar sürüyor?
Kuruluşunuzun güvenlik olgunluğunu şimdi değerlendirin! QNAP'in "Küresel Kurumsal Siber Dayanıklılık Anketi 2026"yı inceleyin: [Tam raporu indirin]
Rapor, 1.838 kuruluşun kendi değerlendirmelerini dört aşamaya yayılan on bir kontrol üzerinden puanlıyor: veri koruma ve yedekleme, kimlik ve erişim kontrolü, tehdit izleme ve aktif savunma, iş sürekliliği ve kurtarma. Sonuçlar bölge, sektör ve şirket büyüklüğüne göre çapraz analiz ediliyor, böylece doğrudan benzerlerinizle karşılaştırma yapabilirsiniz. Rapor ayrıca her olgunluk seviyesi için öncelikli iyileştirmeleri ortaya koyarak bir sonraki adımınızı planlamanız için başlangıç noktası sunuyor.
Sıkça sorulan sorular (SSS)
-
QNAP ADRA NDR X gerçekten ücretsiz mi? Cihaz ekledikçe lisans ücreti ödeyecek miyiz?
ADRA NDR X yazılımı tamamen ücretsizdir ve cihaz başına hiçbir lisans ücreti yoktur. Çoğu güvenlik sağlayıcısı, izlenen IP sayısına veya trafik hacmine göre yıllık NDR ücreti alır; yani ne kadar çok cihazınız varsa o kadar çok ödersiniz. QNAP ise doğrudan QTS / QuTS hero App Center'dan ücretsiz kurulum sunar. Desteklenen bir QNAP NAS ve uyumlu bir anahtarınız olduğu sürece, ağınızda 50 cihaz da olsa 500 cihaz da olsa lisans ücreti ödemezsiniz.
-
Zaten güvenlik duvarı ve antivirüsümüz var. Neden yine de ağ içinde NDR'ye ihtiyacımız var?
Çünkü güvenlik duvarı yalnızca ağa giren ve çıkan trafiği izler, antivirüs veya EDR ise yalnızca bireysel cihazları izler. Arada ise büyük bir kör nokta vardır: ağ içindeki yatay hareket. Saldırganlar artık nadiren doğrudan güvenlik duvarını aşar; genellikle oltalama e-postaları veya bir çalışanın dizüstü bilgisayarı üzerinden sızarlar. İçeri girdiklerinde ise yazıcılar, NAS ve çalışan bilgisayarları arasında SMB dosya paylaşımları üzerinden dolaşırlar ve güvenlik duvarı bunların hiçbirini görmez. Yalnızca anahtar katmanında cihaz trafiğini izleyen NDR bu tür yayılmayı yakalayabilir.
-
Ağ yazıcılarımız ve IP kameralarımız antivirüs çalıştıramıyor. Saldırganlar bunları sıçrama tahtası olarak kullanırsa ne olacak?
İşte tam da bu yüzden NDR'ye ihtiyacınız var: ajansızdır, yani cihaza hiçbir şey yüklemeniz gerekmez. Yazıcılar, kameralar, üretim makineleri ve taşeron dizüstü bilgisayarları EDR çalıştıramayabilir, ancak ağa bağlanan her cihaz anahtardan geçmek zorundadır. NDR (QNAP'in NDR çözümü gibi) bağlantı trafiğini doğrudan anahtarda izler; böylece bir yazıcı aniden diğer bilgisayarlara anormal bağlantılar kurmaya veya ağı taramaya başlarsa, ağ katmanında çevrimdışı bırakılabilir.
-
Güvenlik analizi için anahtar trafiğini NAS'e kopyalamak ağımızı yavaşlatır mı?
Hayır. Hiçbir şeyi yavaşlatmaz veya mevcut ağ trafiğini etkilemez. ADRA NDR X port yansıtma ile çalışır: anahtar, paketlerin bir kopyasını inceleme için NAS'e gönderir, NAS ana veri yoluna yerleştirilmez. NAS yeniden başlasa veya tam yükte çalışsa bile ofis ağı trafiği normal şekilde devam eder. Anahtar, yalnızca fidye yazılımı tespit edildiğinde enfekte bilgisayarın portunu keser.
-
Sadece yarı zamanlı BT personelimiz var ve özel bir güvenlik ekibimiz yok. NDR'nin karmaşık uyarılarını anlayabilir miyiz?
Evet. Geleneksel güvenlik araçlarında en büyük sorun, kimsenin okumaya vakti olmayan binlerce günlük kaydı üretmeleridir. ADRA NDR X'in dahili yapay zeka analizi, karmaşık saldırı verilerini sade tehdit özetlerine ve önerilen sonraki adımlara çevirir. Daha da önemlisi, otomatik izolasyon özelliği, fidye yazılımı tespit edildiği anda bağlantıyı engeller; BT'nin logları okumasını veya kabloları elle çekmesini beklemeye gerek kalmaz.


 8 dk okuma