8 mins read


台灣企業僅 13% 具備企業級內網威脅偵測,高達40% 無法主動察覺潛伏的勒索軟體
根據 QNAP《2026 台灣企業資安韌性大調查》針對 241 家台灣企業的訪查,其中一題問到:如果勒索軟體已經潛伏在內網,正透過網路芳鄰(SMB)橫向移動、準備加密檔案,您的企業能不能主動發現並阻斷?結果只有 13% 的企業已在網路交換器層級部署網路威脅偵測與回應(NDR),能自動偵測並隔離感染源。相對的,高達 40% 的企業坦言完全缺乏主動偵測能力,通常要等到檔案副檔名被竄改,或防毒軟體跳出警告,才驚覺已遭入侵。
另有 47% 的企業雖然已經安裝端點防護(EDR)或防火牆,但仍無法監控內網中的所有設備,攻擊者可以在 IT 人員看不見的內網盲區橫向移動。
勒索軟體平均 29 分鐘就開始橫向移動,企業發現入侵的時間中位數卻是 11 天
攻擊者速度(分鐘級):CrowdStrike《2026 Global Threat Report》指出,網路犯罪集團從取得初始入侵點到開始橫向移動,平均只需要 29 分鐘。這比 2024 年加快了 65%,最快的案例只花了 27 秒。
防守方速度(天級):Google Mandiant《M-Trends 2025》的統計顯示,企業從遭入侵到發現,中位數是 11 天;如果是由外部單位通報才得知,更拉長到 26 天。
攻擊者以分鐘計算,企業以天計算。在這段落差裡,任何需要「人工判讀日誌、手動拔網路線的隔離環節」,都可能來不及。內網偵測如果無法自動執行與阻斷,等 IT 人員察覺時,勒索軟體可能早已擴散到核心資料庫、檔案伺服器與備份系統,並造成企業的重大損失。
為什麼裝了 EDR 還不夠?EDR vs. NDR 內網防禦架構剖析
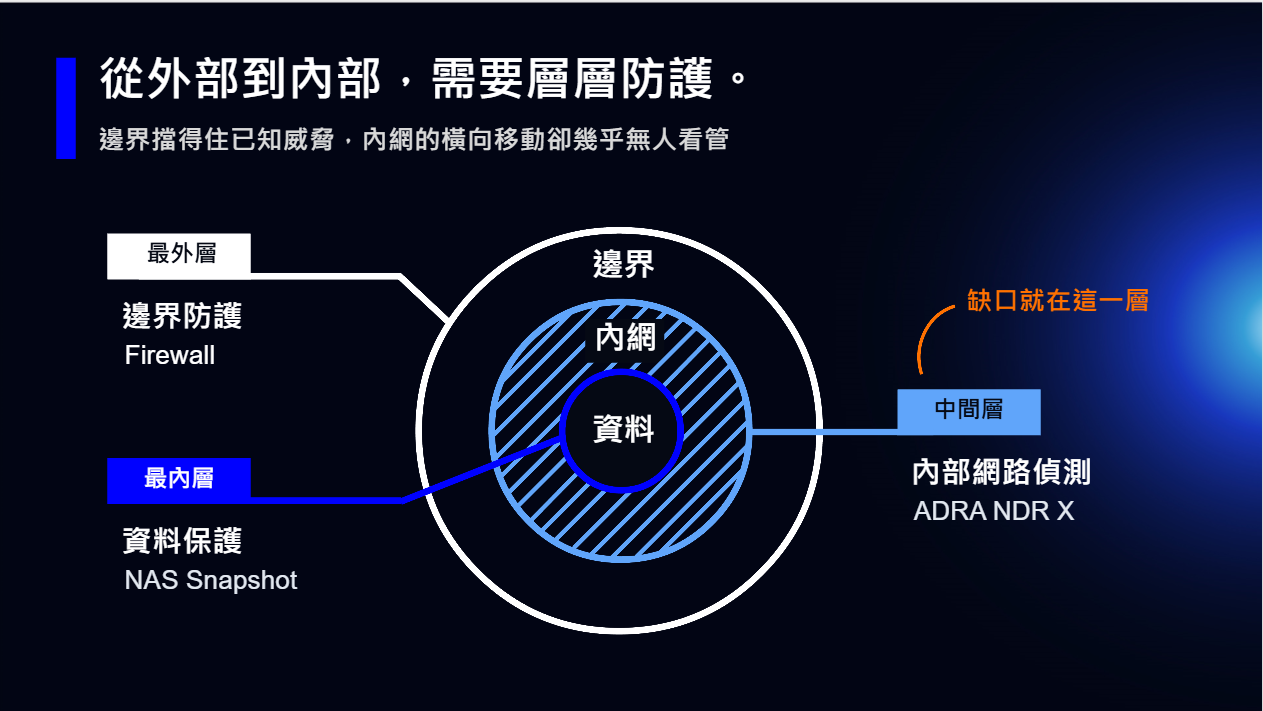
多數企業誤以為「全公司電腦裝了 EDR 以及有防火牆就等於內網安全」,但防火牆只看外網進出,防毒或 EDR 只看單台設備,兩者中間有一大塊「內網橫向移動」的盲區:
- EDR 的限制: 須在終端電腦和伺服器逐一安裝代理程式來監控行為。其對裝得上軟體的設備很有效,但印表機、IP 監視器、產線 OT 控制器、他牌 NAS 都無法安裝 EDR Agent。EDR 觀察的是單一裝置內部的行為,而橫向移動從個別主機的角度看,往往只是一次普通的連線。攻擊者一旦取得管理員權限,還可能直接停用代理程式。
- NDR(Network Detection and Response,網路威脅偵測與回應)的廣泛性主動防禦價值: 從網路層著手,在交換器層級分析裝置之間的流量,不需要逐台安裝軟體,任何連上網路的設備都在監測範圍內,專注於監控「設備與設備之間的異常連線行為」。
EDR 守住端點本身,NDR 守住端點之間的路徑,兩者分工互補。
QNAP ADRA NDR X 主動式內網偵測:NAS 化身內網防護大腦,自動偵測、誘捕並隔離橫向移動威脅
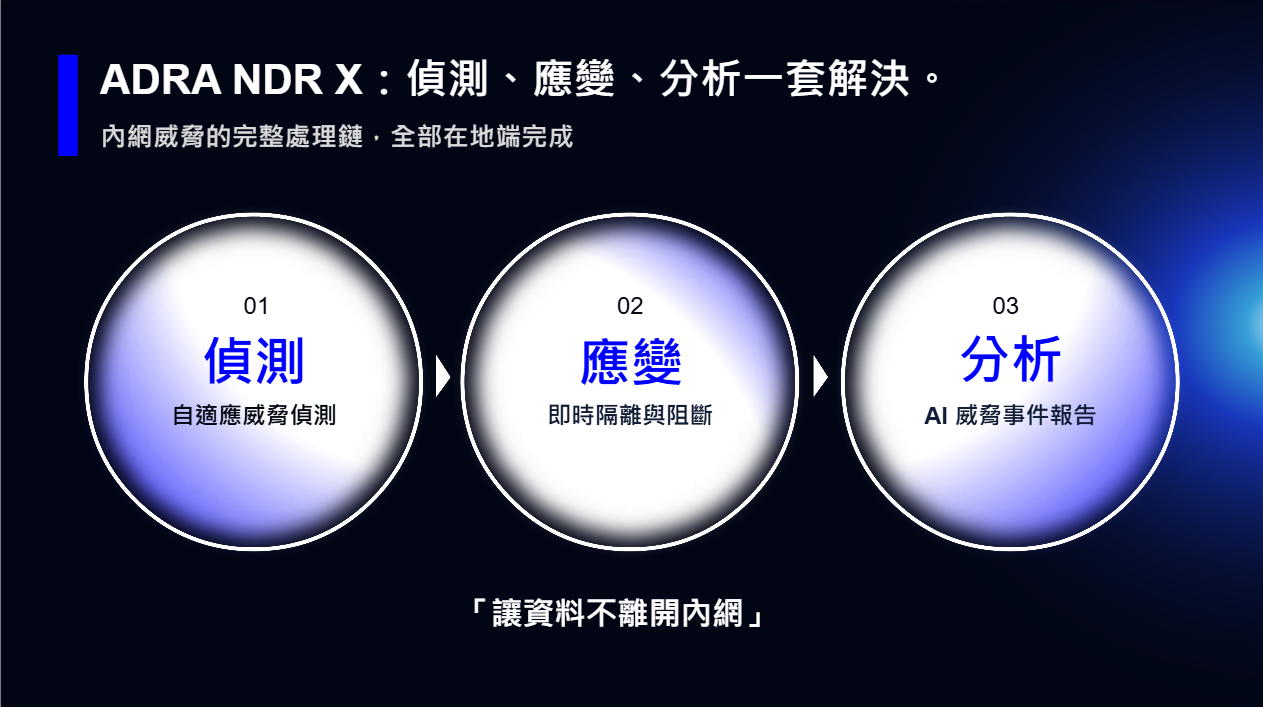
針對中小企業面臨的預算與技術門檻,QNAP 推出專屬的網路威脅偵測與回應方案 — ADRA NDR X,可從 App Center 免費下載,也沒有裝置授權費。安裝後,QNAP NAS 會成為內網的 NDR 分析中心,再搭配相容的交換器即可啟用,不必更動原本的網路架構。主要功能包括:
- 新型攻擊也躲不過偵測: 除了 43,000 多組攻擊簽章,ADRA NDR X 也運用機器學習掌握每台裝置的正常活動模式,標記偏離常態的行為。
- 在攻擊者行動前先發現: ADRA NDR X 會在內網設下誘餌(honeypot),主動引出潛伏的惡意程式,讓企業採取主動式防禦。
- 出事時損害控制在最小範圍: 可根據政策自動切斷受感染裝置的網路連線,其他設備照常運作;同時保留 NAS 快照,讓檔案有一份可還原的版本。
- 不用資安專家也看得懂發生什麼事: 系統結合AI 立即整理出威脅摘要與處置建議,IT 知道下一步該做什麼,企業也整體風險報告可以參考與處置。
*註:AI 相關功能建議以較高階的 NAS 機種部署。
企業內網防護健檢:先確認三件事,找出內網偵測的缺口
企業 IT 與資安主管不妨先確認以下三件事:
- 盲區可視性(Visibility): 印表機、IP 監視器、IoT 等無法安裝防毒軟體的設備,目前有沒有被列入監控,能否知道設備有無被感染?
- 自動化阻斷(Automation): 如果內網某台電腦開始大量存取 SMB 共用資料夾,系統是否會自動告警並阻斷,還是目前尚未建立相關的自動化流程?
- 應變時間: 企業從發現異常到隔離受感染設備,目前需要多久時間?
立即評估您企業的資安防護成熟度!參考 QNAP《2026 台灣企業資安韌性大調查》:免費下載完整報告
報告以十一項指標整理 241 家台灣企業的自評結果,涵蓋資料保全與備份、身分認證與存取控制、威脅監測與主動防禦、營運不中斷與災難復原四個階段,並依產業與企業規模交叉分析,方便直接對照同業。報告也依成熟度等級列出優先補強的項目,可以作為規劃下一步的起點。
常見問題 (FAQ)
-
QNAP 的 ADRA NDR X 是真的完全免費嗎?公司設備變多會不會加收授權費?
ADRA NDR X 軟體本身完全免費,而且完全沒有「裝置授權費」。一般資安公司的 NDR 是按「監控的 IP 數量」或「流量」收年費,設備越多越貴。QNAP 的做法是直接放在 QTS / QuTS hero App Center 讓你免費裝,只要手邊有支援的 QNAP NAS 跟相容交換器,內網不管是 50 台還是 500 台設備,都不會被收授權費。 -
我們公司已經有買防火牆跟防毒軟體了,為什麼還需要裝內網的 NDR?
因為防火牆只看外網進出,防毒或 EDR 只看單台設備,兩者中間有一大塊「內網橫向移動」的盲區。駭客現在很少硬闖防火牆,通常是靠釣魚信或員工筆電偷渡進來。一旦進到內網,駭客透過網路芳鄰在印表機、NAS、同事電腦之間亂竄,防火牆根本看不到;這時候只有在交換器層級監看設備流量的 NDR,才能抓到這種內網擴散行為。 -
公司的網路印表機和 IP 監視器又不能裝防毒軟體,被當成駭客跳板怎麼辦?
這正是需要 NDR 的原因,因為它完全不用在設備上安裝任何軟體(Agentless)。印表機、監視器、產線機台或外部廠商的筆電,雖然裝不上 EDR 防毒軟體,但只要它們要連上網路,就一定得通過交換器。透過 NDR (例如 QNAP NDR 解決方案) 在交換器端直接監看連線流量,一旦發現印表機突然對其他電腦發動異常連線或掃描,就能在網路層直接把它踢下線。 -
把交換器的流量複製給 NAS 做資安分析,公司內網會不會變超慢?
完全不會變慢,也不會影響原有網路傳輸。 因為 ADRA NDR X 走的是「旁路監聽(Port Mirroring)」,只是讓交換器複製一份封包給 NAS 檢查,而不是把 NAS 串在主要傳輸線路上。即使 NAS 突然重開機或負載滿載,原本辦公室的網路依然 100% 正常傳輸;只有在抓到勒索病毒時,才會通知交換器切斷那台受害電腦的網路孔。 -
我們公司只有兼職 IT、沒有專職資安團隊,看得懂 NDR 那些複雜的警報嗎?
看得懂。傳統資安軟體最讓人頭痛的是每天跳出上千條英文日誌(Log),根本沒人有空看。ADRA NDR X 內建 AI 分析機制,會直接把複雜的網路攻擊代碼翻譯成「白話威脅摘要」和「建議下一步怎麼做」;更重要的是它有自動隔離功能,抓到勒索病毒立刻自己封鎖連線,不用等 IT 人員手動判讀跟拔網路線。