


Hoe verbetert QNAP de beveiliging van gebruikersgegevens in Ubuntu Linux Station?
Toepasselijke Producten
Ubuntu Linux Station
Overzicht
QNAP NAS is niet alleen ontworpen als een Opslag platform, maar ook als een veilige basis voor het uitvoeren van gevirtualiseerde en experimentele taken. Ubuntu Linux Station is een belangrijk onderdeel van dit ontwerp, dat een Linux-desktopomgeving biedt terwijl het duidelijke beveiligingsgrenzen afdwingt om gebruikersgegevens die op de NAS zijn opgeslagen te beschermen.
Het bestandsuitwisselingsmechanisme van Ubuntu Linux Station biedt een gebalanceerde benadering tussen bruikbaarheid en beveiliging. Het stelt ontwikkelaars in staat om veilig te experimenteren met geavanceerde workloads, terwijl sterke isolatie tussen experimentele omgevingen en kritieke NAS-gegevens behouden blijft.
Uitleg
Beveiliging-door-Ontwerp Benadering
In tegenstelling tot traditionele containergebaseerde implementaties waar NAS-mappen vrij kunnen worden gemount als beschrijfbare volumes, hanteert Ubuntu Linux Station een beveiliging-door-ontwerp benadering. Het systeem beperkt opzettelijk hoe en waar gegevens kunnen worden uitgewisseld tussen de Linux-omgeving en de NAS.
Dit ontwerp vermindert het risico van onbedoelde gegevensblootstelling, verkeerde configuratie of onbedoelde bestandsaccess, vooral wanneer gebruikers experimentele of autonome applicaties uitvoeren.
Gecontroleerd Gegevens Toegangsmodel
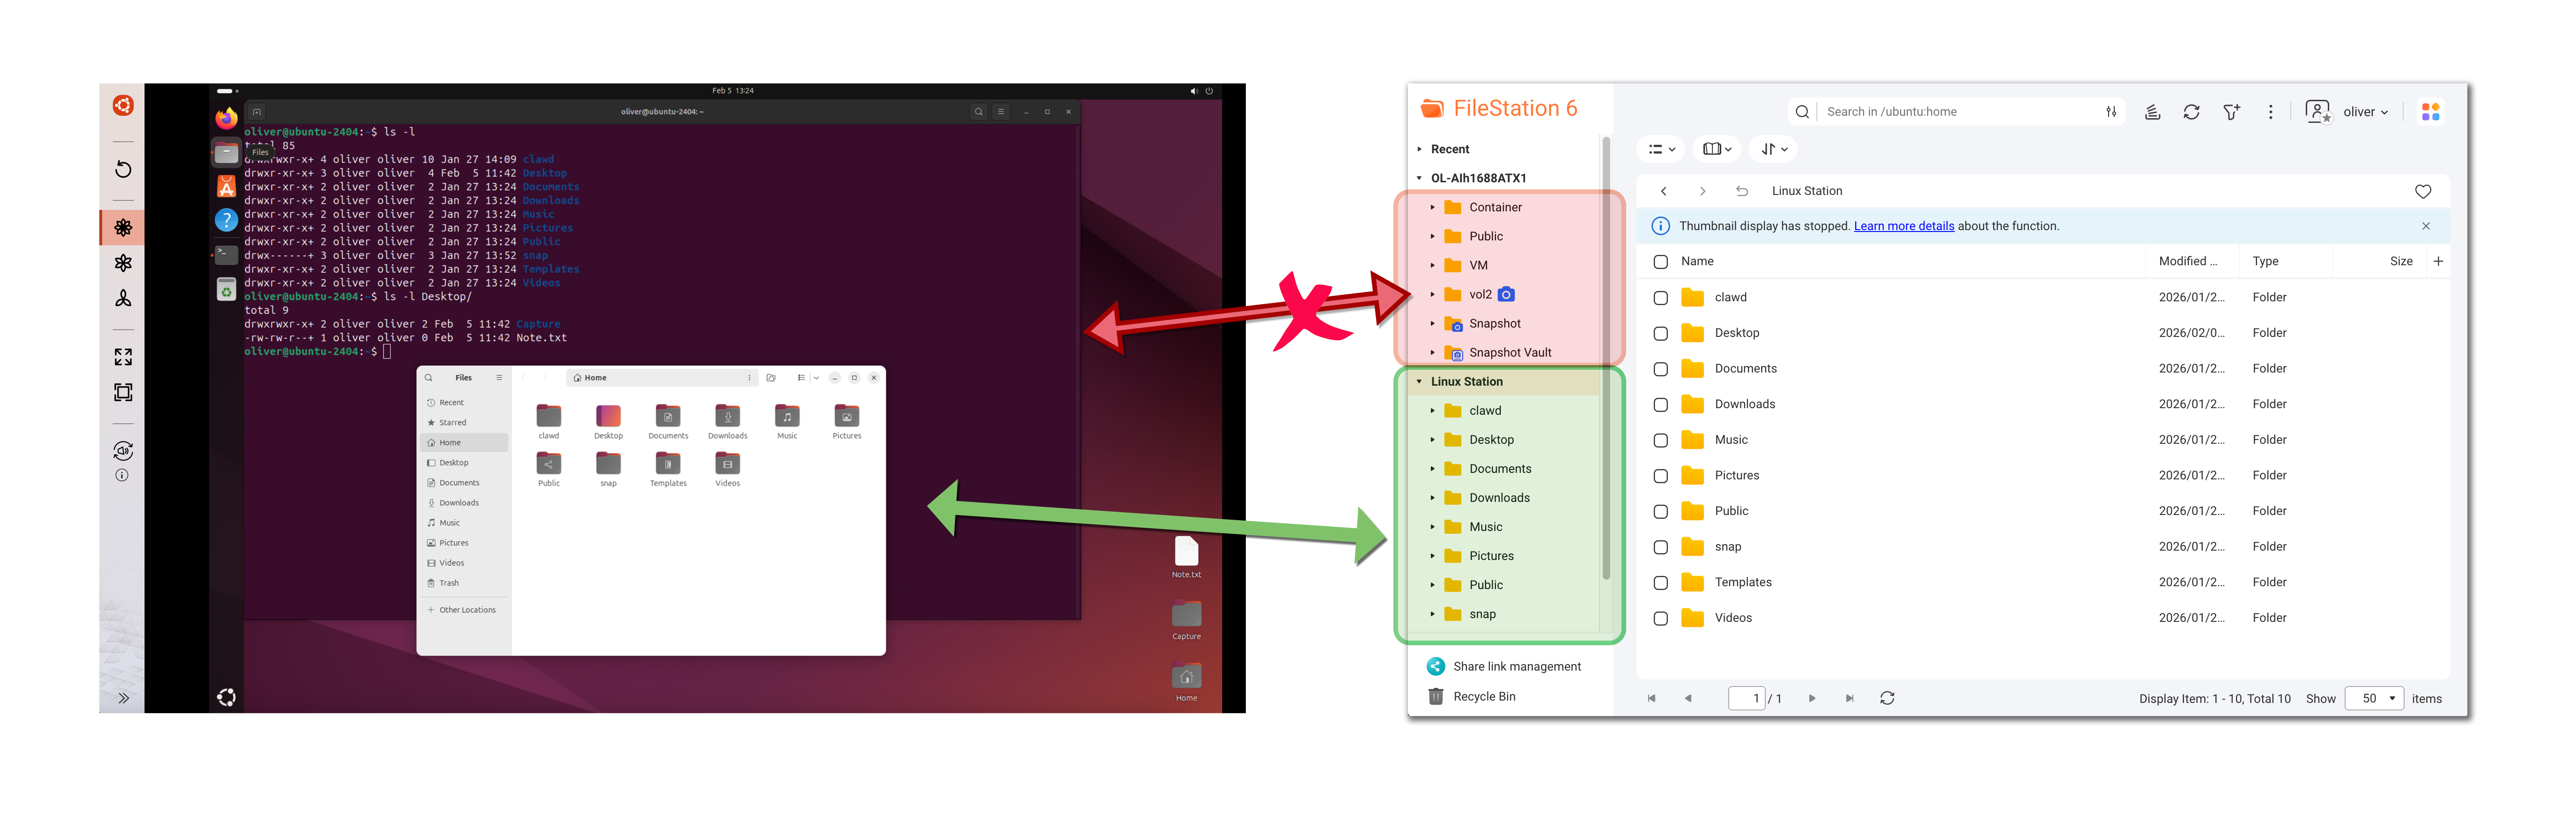
Applicaties die binnen Ubuntu Linux Station draaien hebben geen directe toegang tot NAS gedeelde mappen zoals Public, Container, of gebruikers thuisdirectories.
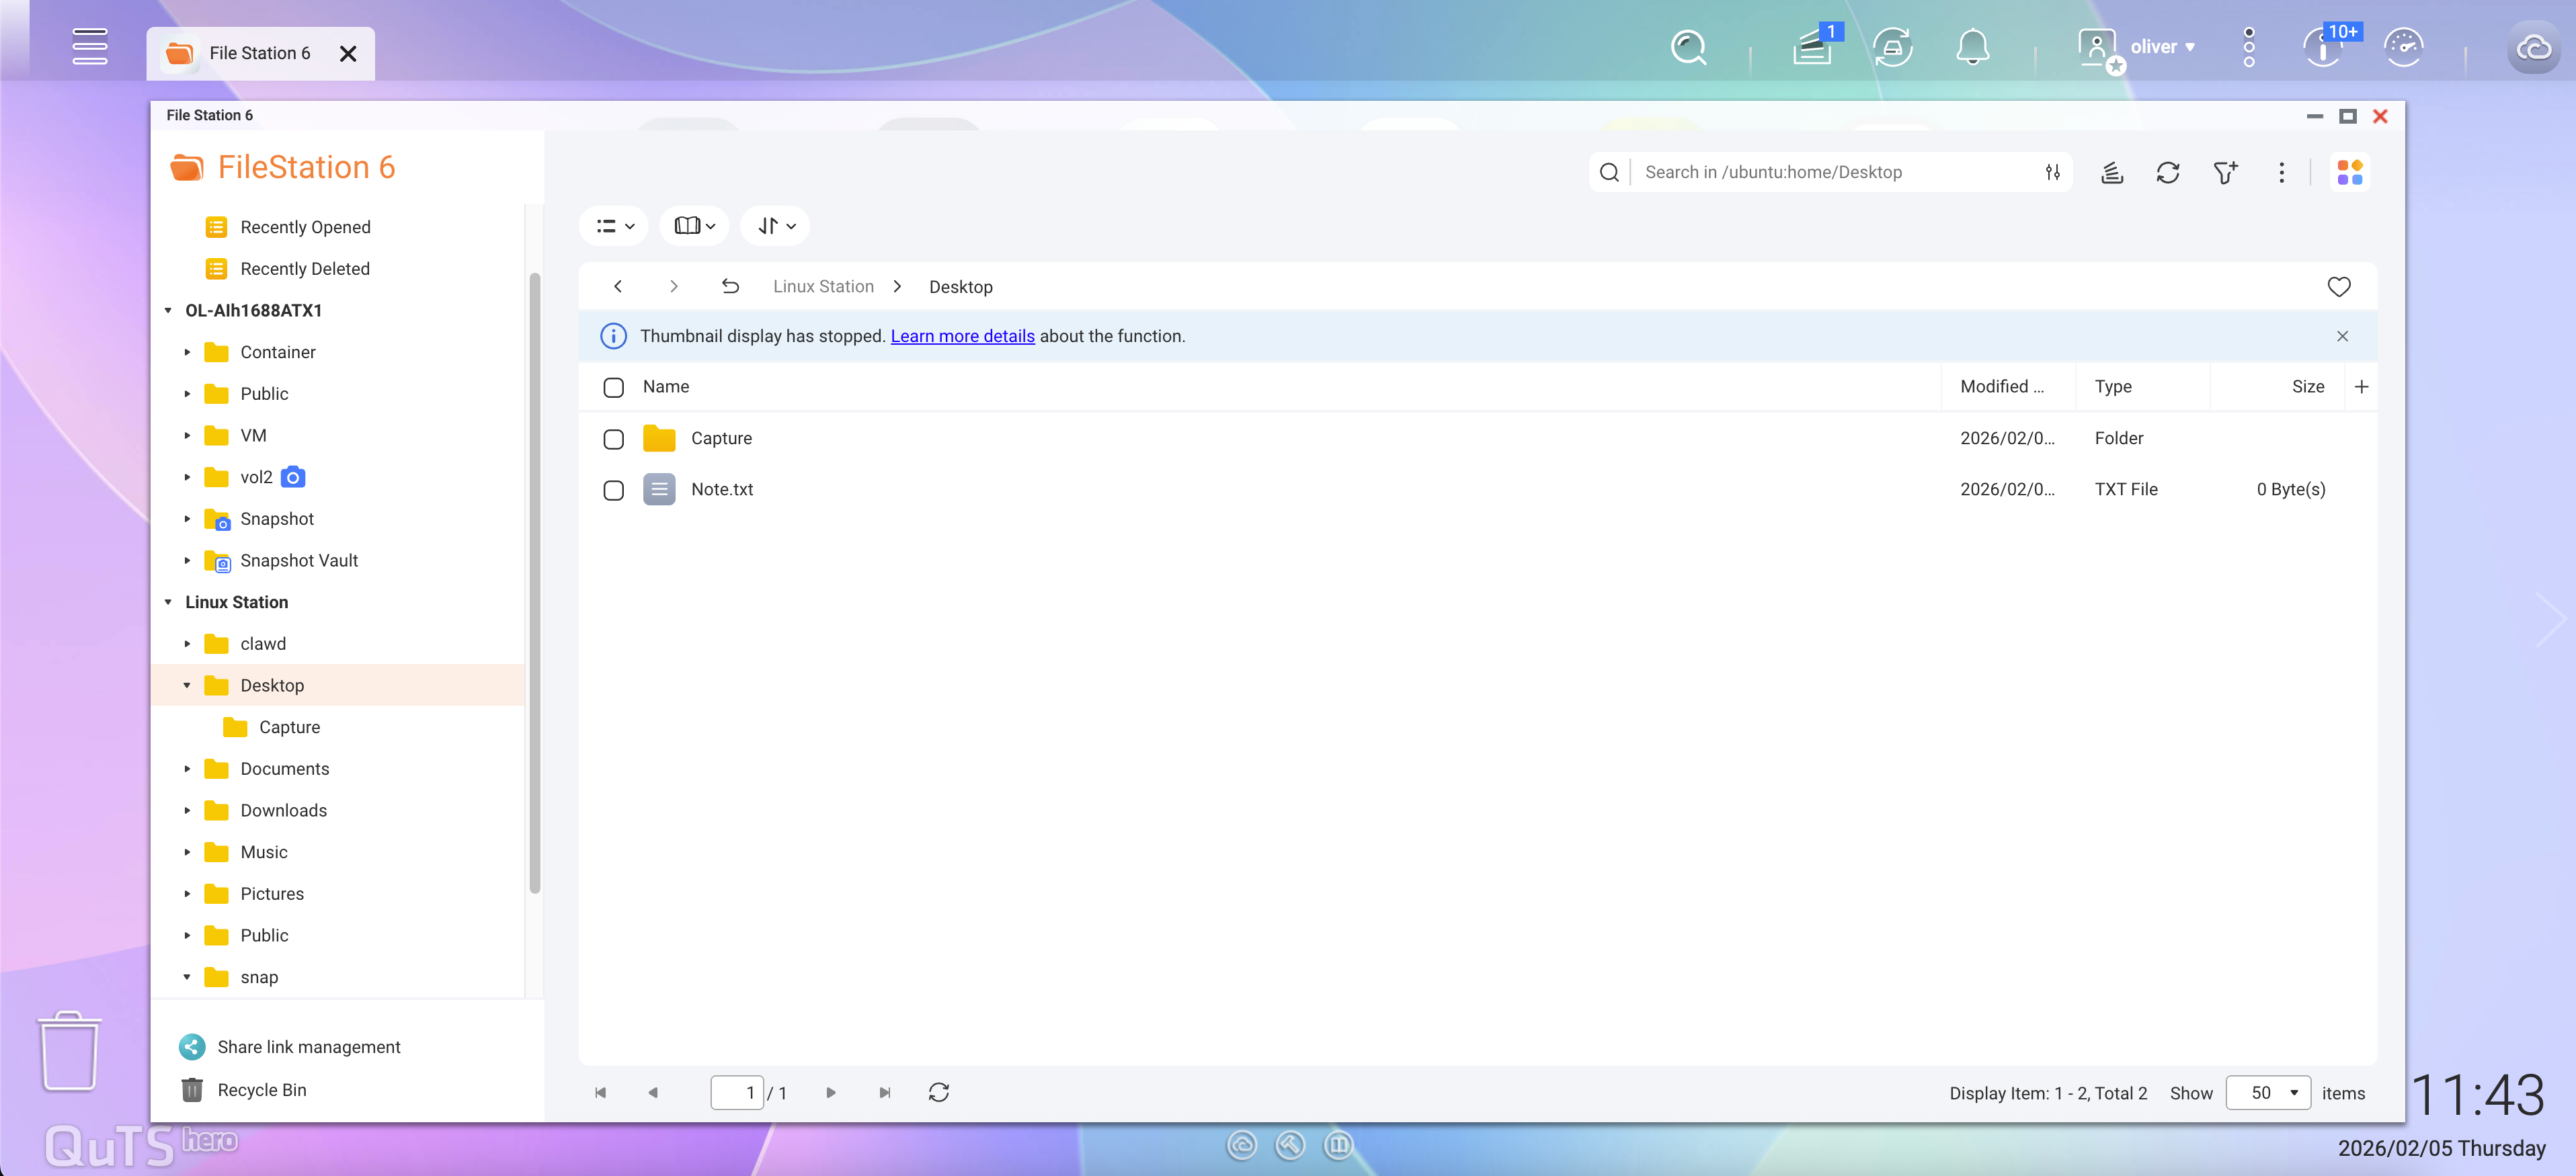
In File Station, een speciale Linux Station sectie verschijnt in het linker paneel. Deze sectie bevat mappen zoals:
- Bureaublad
- Documenten
- Downloads
- Muziek
- Afbeeldingen
- Video's
- (Andere mappen onder de ~/ directory)
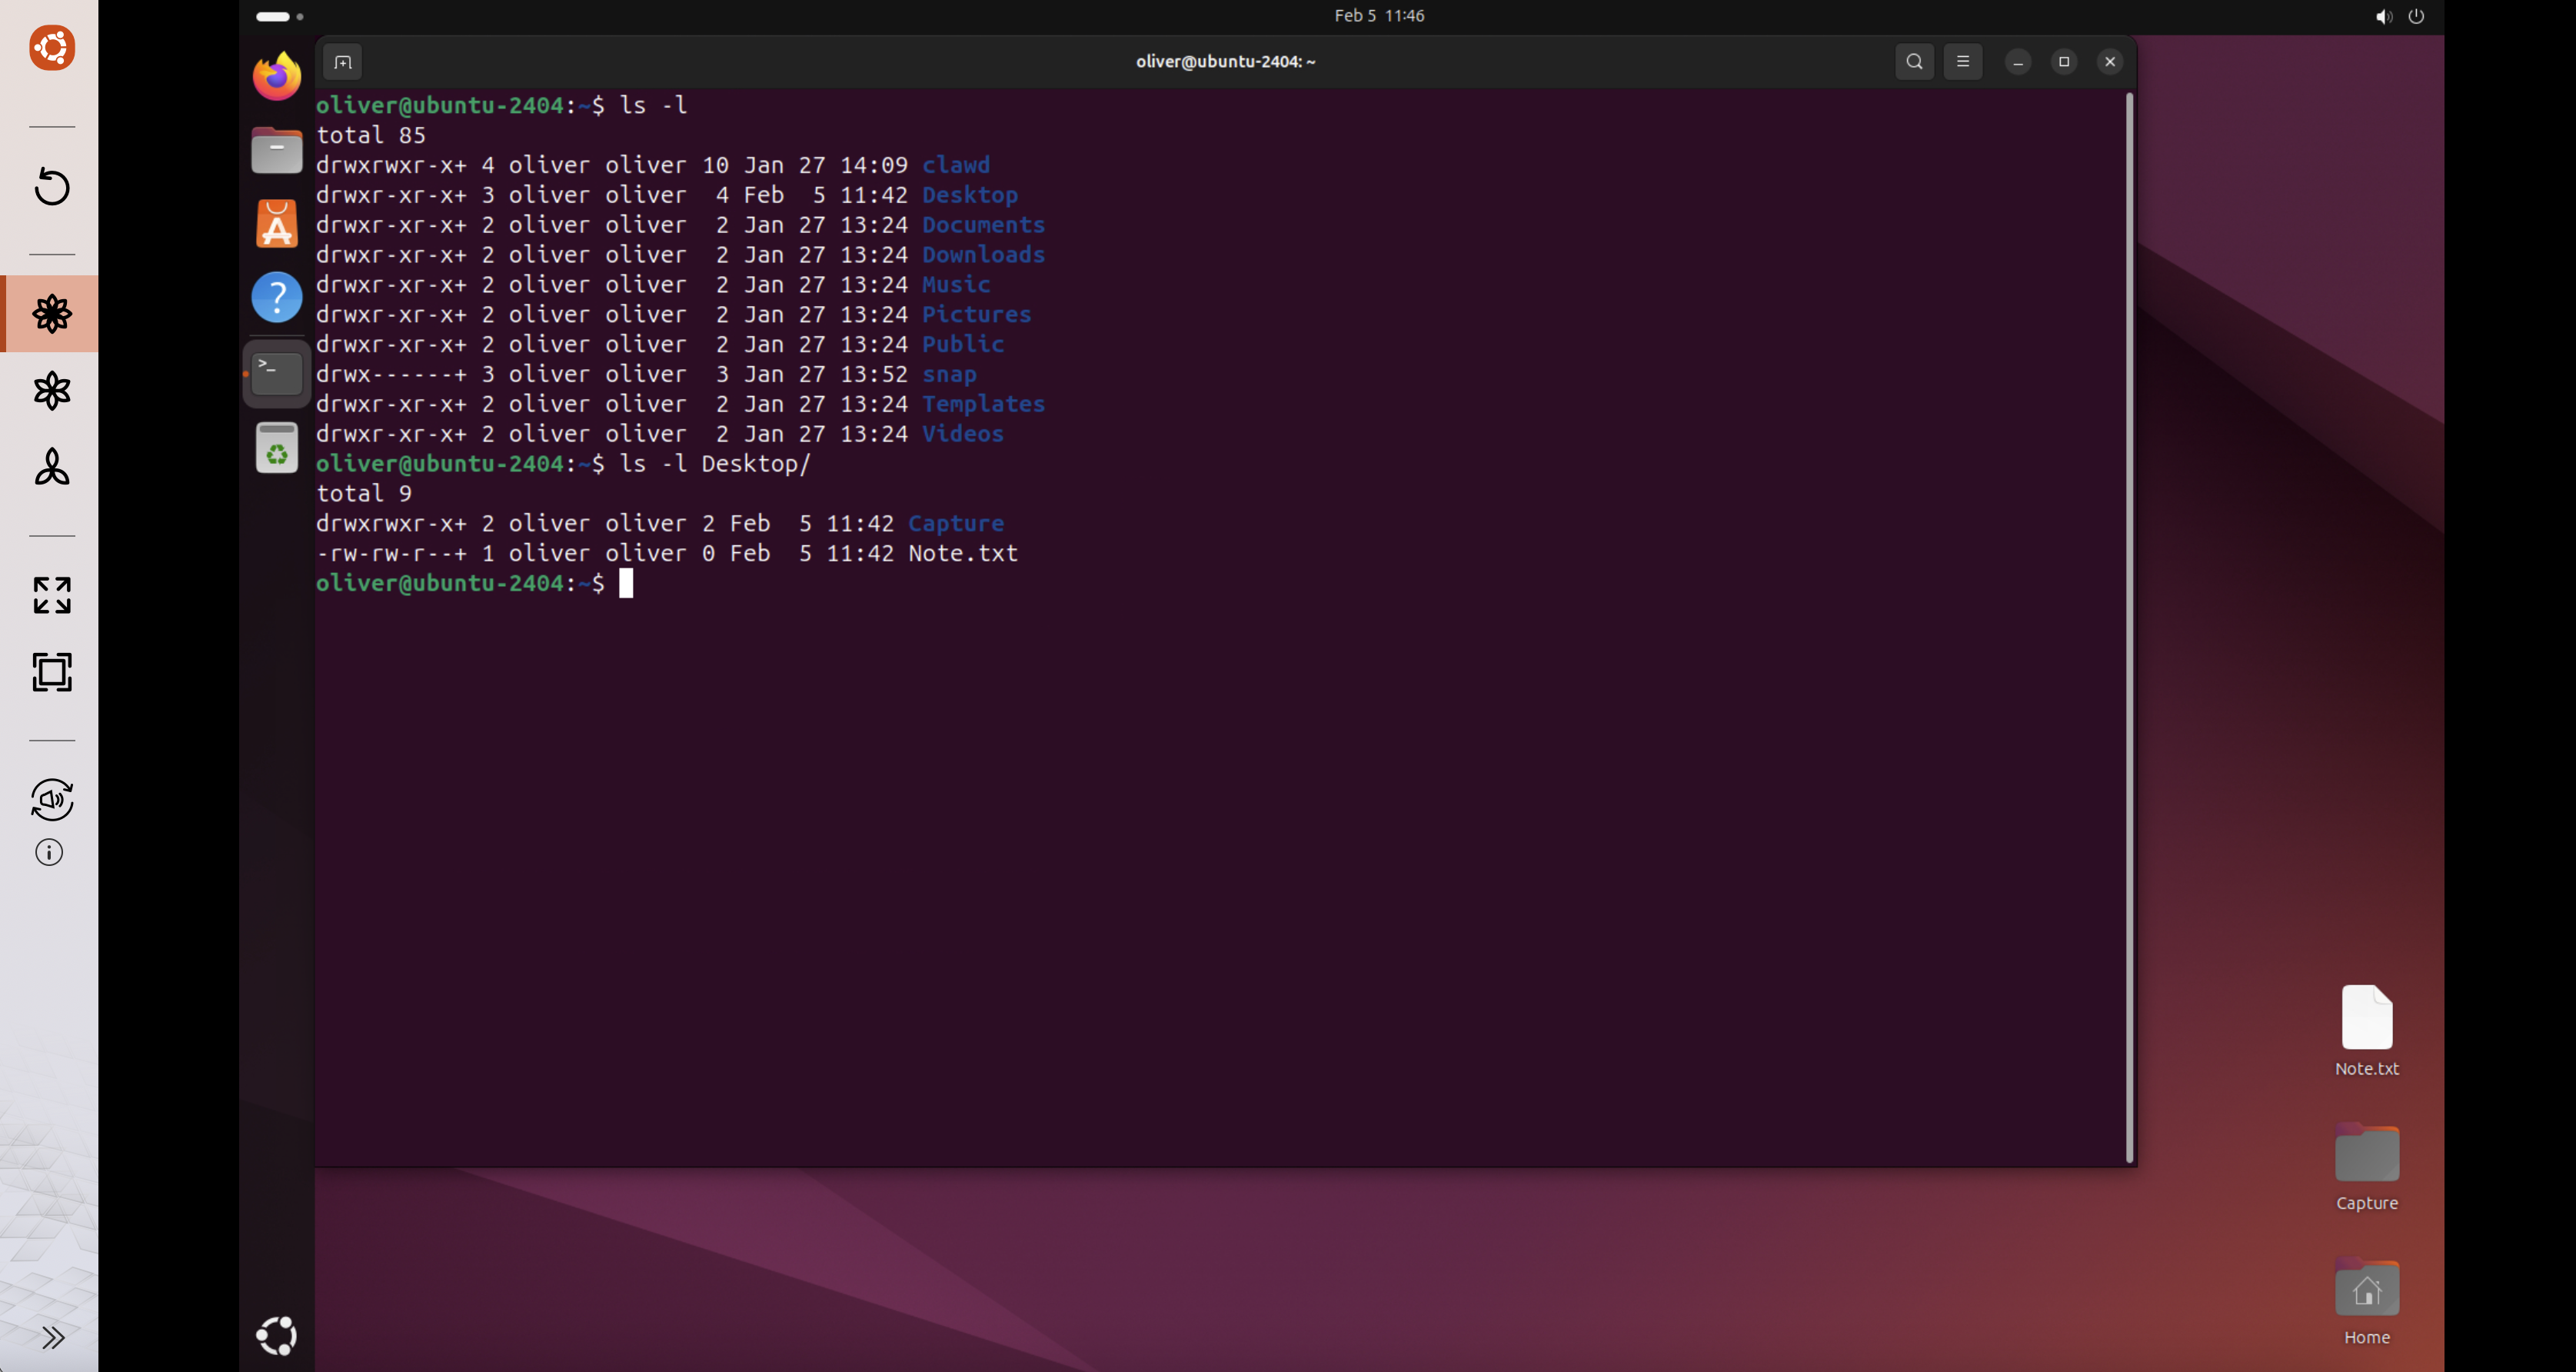
Deze mappen komen direct overeen met de home directory van de Ubuntu-gebruiker (/home/<user>) binnen de Linux Station omgeving.
Beveiligingsvoordelen van Dit Ontwerp
Deze architectuur zorgt ervoor dat:
- Ubuntu applicaties het gehele NAS-bestandssysteem niet kunnen doorzoeken of scannen.
- Geen NAS gedeelde mappen zijn gemount als volumes binnen de Ubuntu-omgeving.
- Alleen expliciet gekopieerde bestanden zijn toegankelijk voor applicaties die in Linux Station draaien.
Als gevolg hiervan, zelfs als een applicatie of AI-agent zich onverwacht gedraagt of gecompromitteerd is, is de impact beperkt tot de Linux Station directories zichtbaar in File Station.
Best Practice voor AI Agent Workloads
Bij het experimenteren met autonome AI-agenten of toepassingen van derden, raadt QNAP sterk aan:
- Alleen bestanden die strikt noodzakelijk zijn naar de Linux Station-mappen te kopiëren.
- Vermijd het plaatsen van gevoelige of vertrouwelijke gegevens in deze directories.
- Behandel het Linux Station-bestandsgebied als een gecontroleerde uitwisselingszone, niet als een gegevensopslagplaats.
Waarom Deze Aanpak Veiliger Is Dan Traditionele Containers
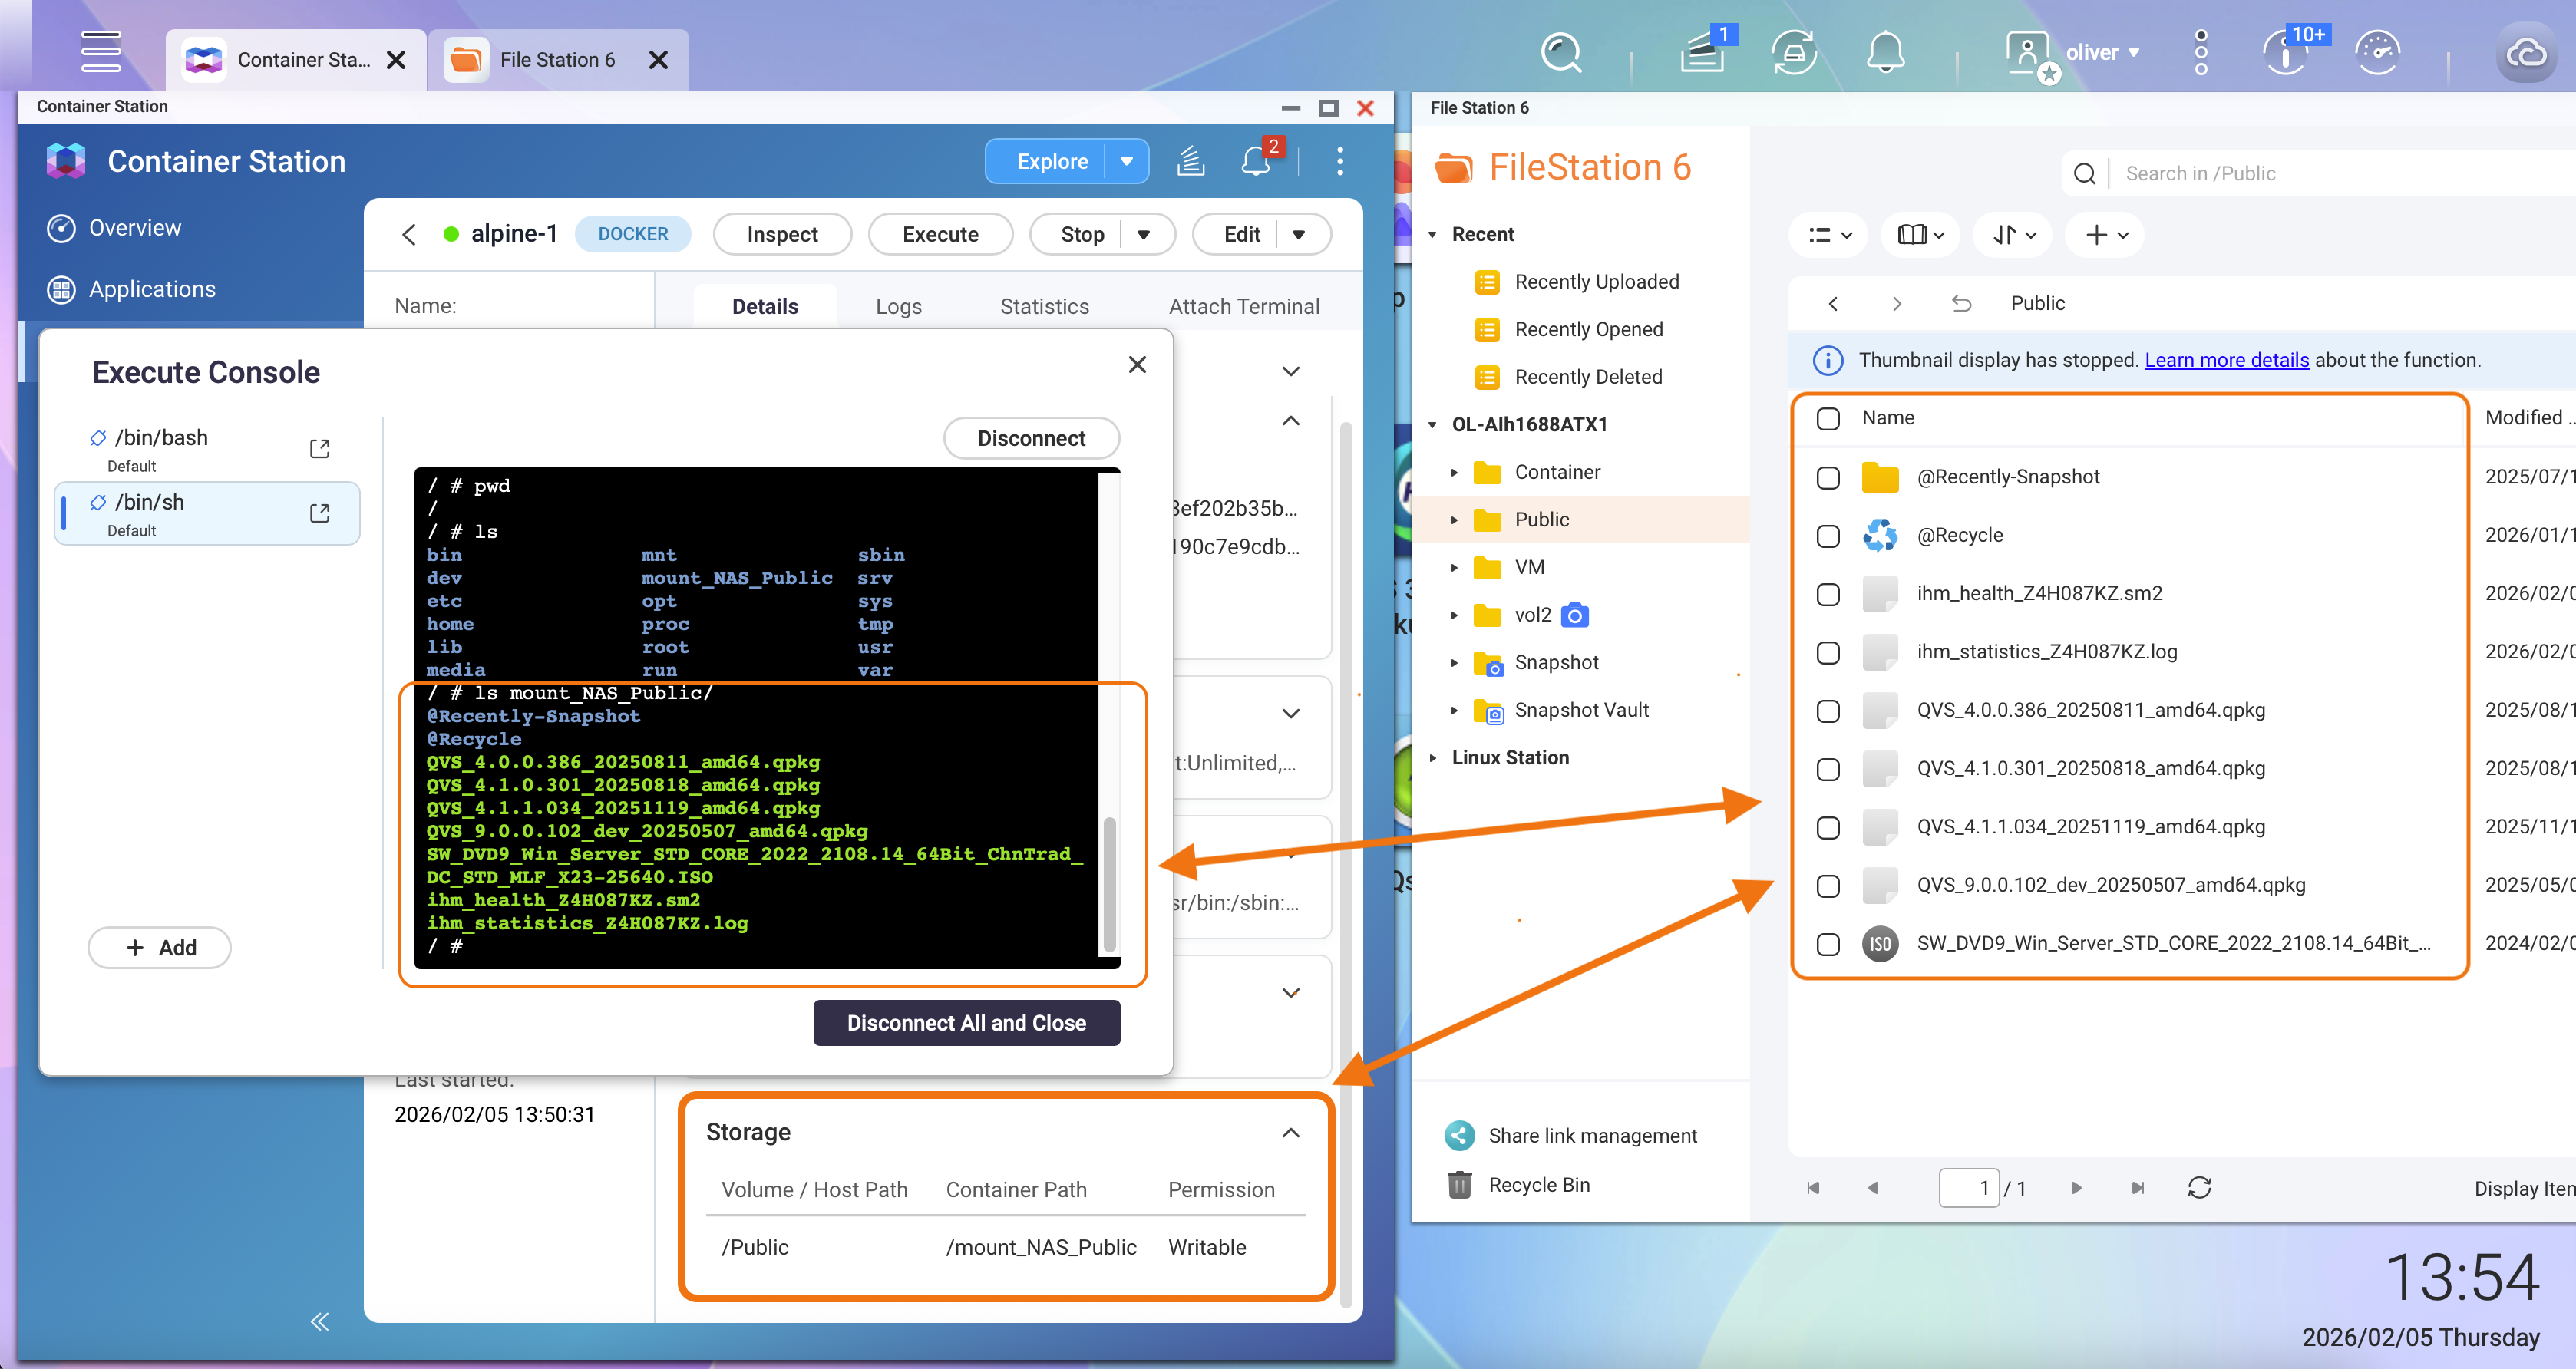
Hoewel dit ontwerp kan vereisen dat bestanden handmatig worden gekopieerd in plaats van NAS-mappen direct te koppelen, vermindert het aanzienlijk het risico op grootschalige gegevensblootstelling.
Deze afweging geeft prioriteit aan gegevensbescherming terwijl flexibiliteit voor ontwikkeling, testen en experimenteren behouden blijft.
Verwijdering of Deïnstallatie
Gebruikers kunnen overwegen de Ubuntu-omgeving opnieuw te installeren of te deïnstalleren in de volgende situaties:
- Alle experimentele toepassingen zijn niet langer nodig.
- De omgeving werd gebruikt voor het testen van onbetrouwbare of externe workloads.
- Er wordt verdacht van onverwacht gedrag of configuratieafwijkingen.
- U wilt de omgeving resetten naar een schone en bekende staat.
Waarom Verwijdering of Herinstallatie de Veiligheid Verbetert
Autonome of experimentele workloads kunnen restgegevens, configuratiewijzigingen of geïnstalleerde componenten achterlaten die moeilijk volledig te controleren zijn. Herinstallatie of deïnstallatie van de Ubuntu Linux Station-instantie zorgt ervoor dat:
- Alle toepassingsgegevens en gebruikersbestanden binnen de Linux Station-omgeving worden verwijderd.
- Potentiële verkeerde configuraties volledig worden gereset.
- De NAS terugkeert naar een minimale en voorspelbare beveiligingstoestand.
Deze aanpak wordt vooral aanbevolen na experimenteren met AI-agenten of andere risicovolle toepassingen.
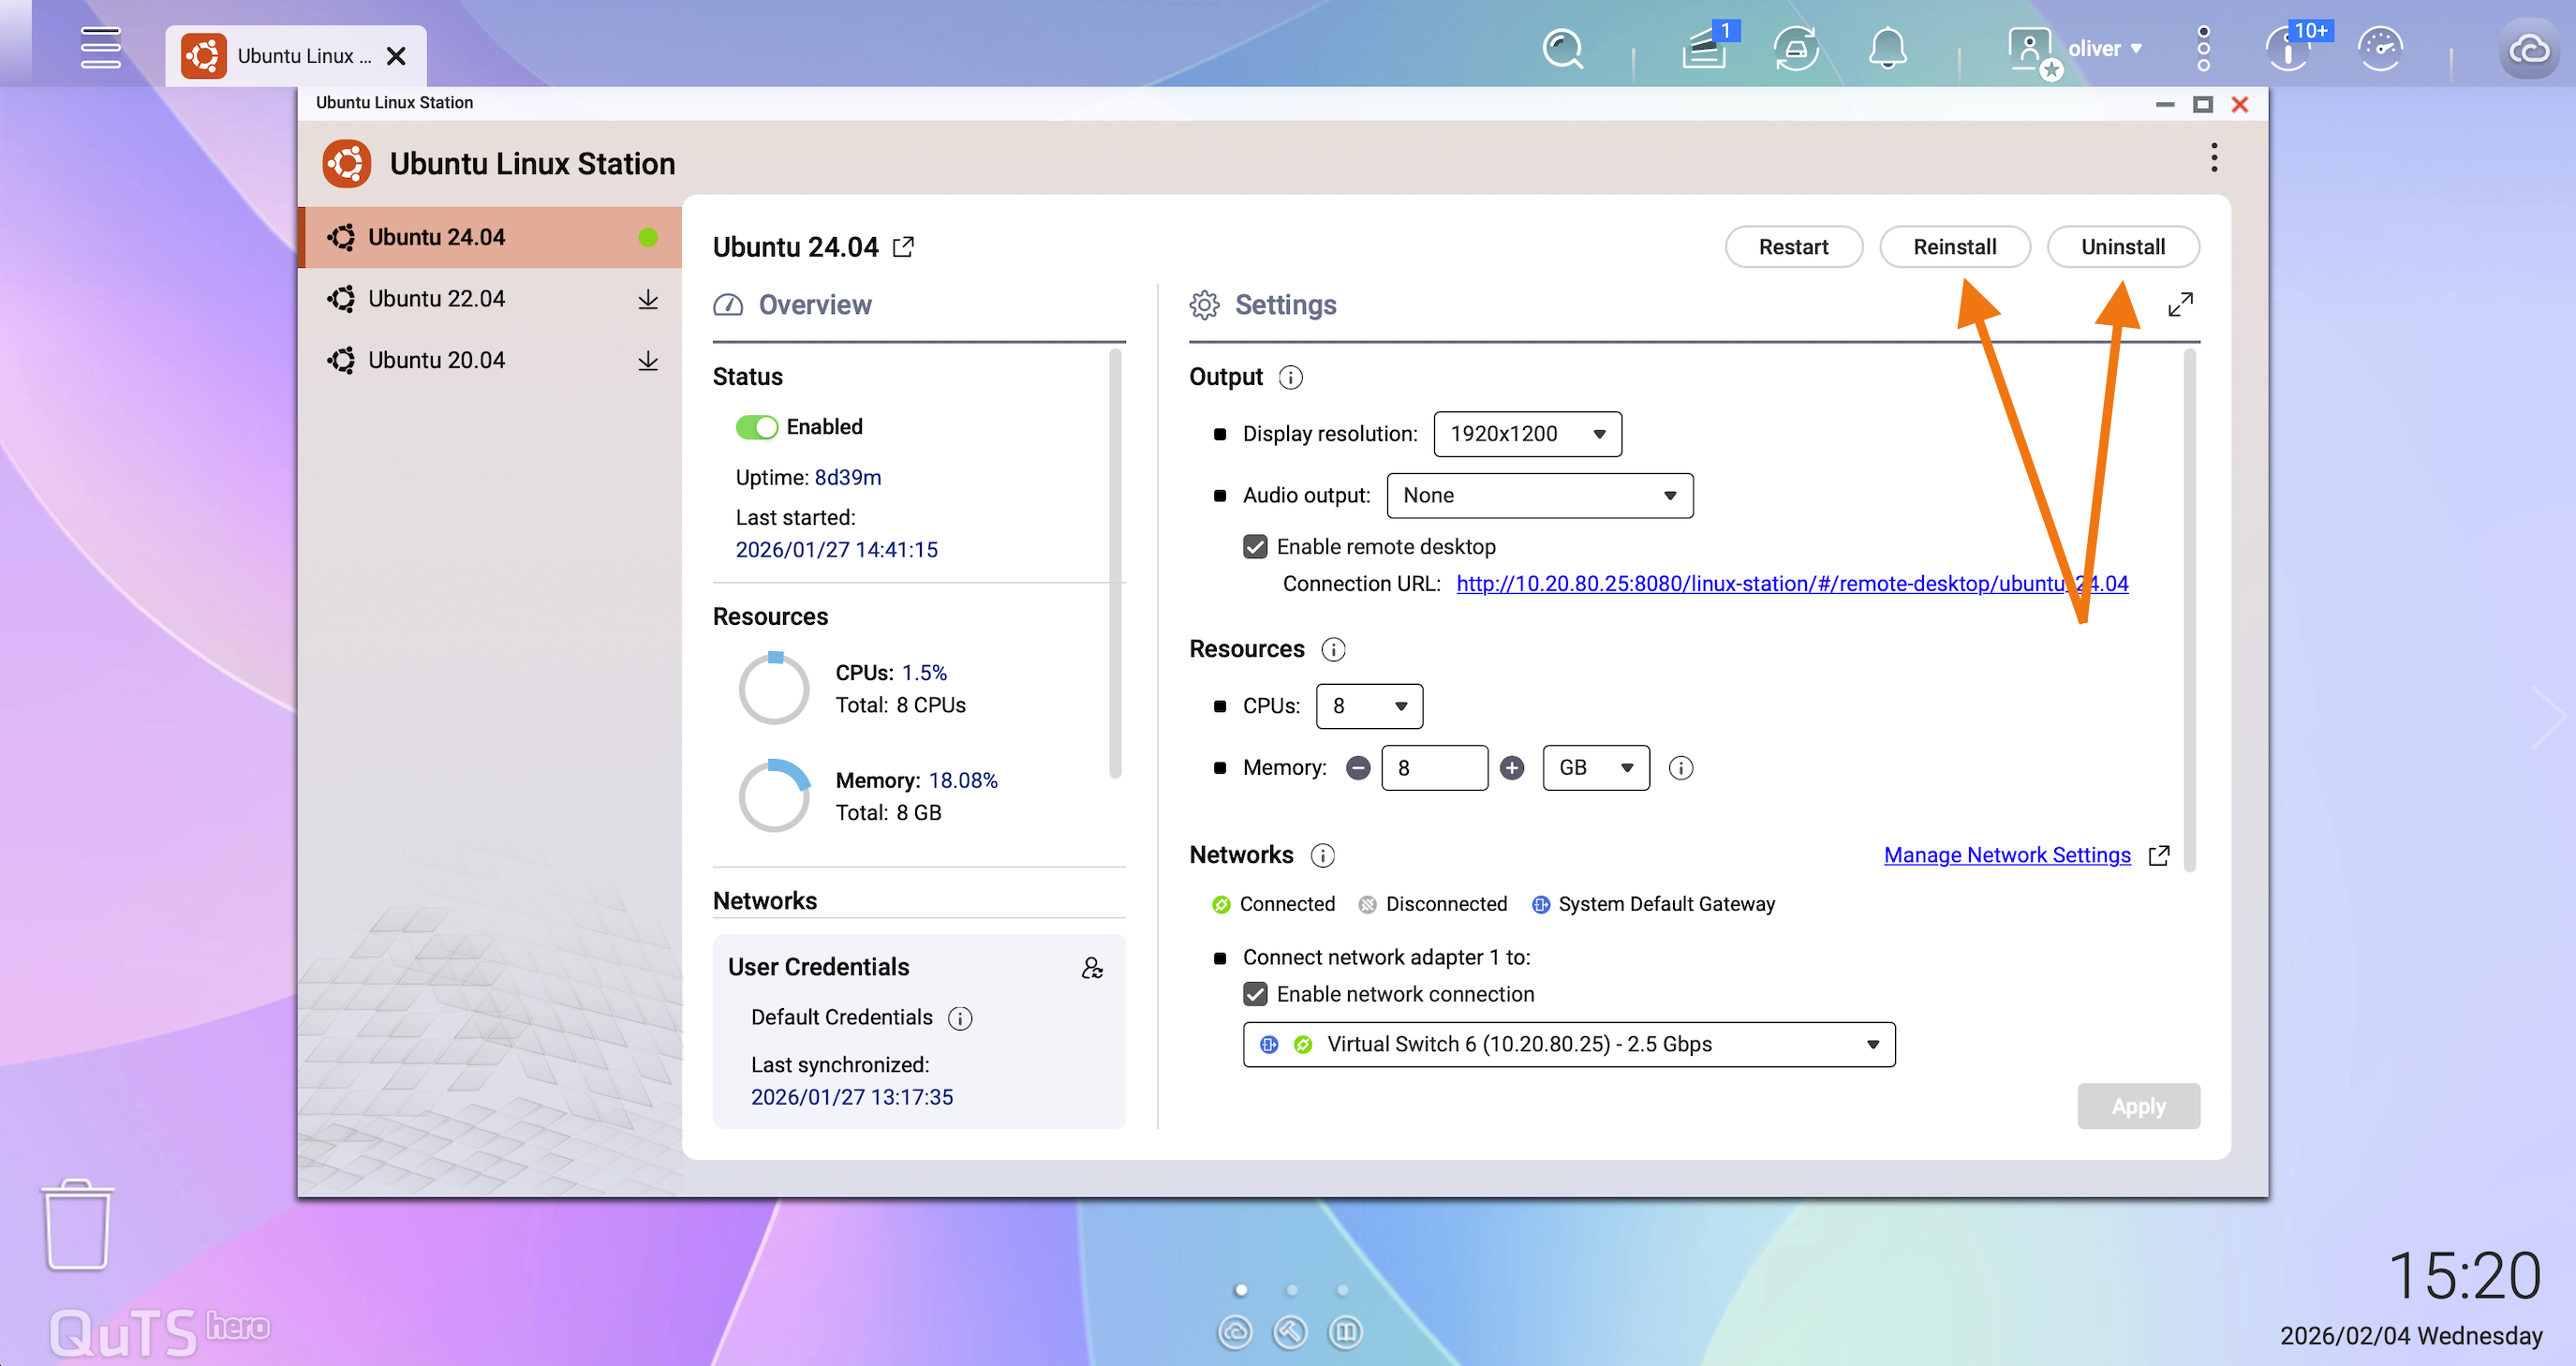
Hoe Ubuntu Linux Station Opnieuw te Installeren of te Deïnstalleren
U kunt de Ubuntu Linux Station-instantie direct beheren vanuit de Linux Station-beheerinterface:
- Open Ubuntu Linux Station vanuit de QNAP App Center.
- Selecteer de geïnstalleerde Ubuntu-versie (bijvoorbeeld Ubuntu 24.04).
- Klik op Herinstalleren om de omgeving te resetten, of Deïnstalleren om het volledig te verwijderen.
Voor verdere hulp kunt u andere gebruikers en QNAP-experts in de community vragen. Ga naar de QNAP Community


