


Plex2Shell: คำถามที่พบบ่อยเกี่ยวกับการตรวจสอบและการแก้ไขสำหรับผู้ใช้ QNAP NAS
ผลิตภัณฑ์ที่รองรับ
- QNAP NAS ที่รัน Plex Media Server 1.43.2 หรือต่ำกว่า
ภาพรวม
Plex2Shell หมายถึงช่องโหว่สี่รายการในแอปพลิเคชันของบุคคลที่สาม Plex Media Server ซึ่งมีผลกระทบต่อเวอร์ชัน 1.43.2 และต่ำกว่า: CVE-2026-96652, CVE-2026-96654, CVE-2026-96655, และ CVE-2026-96656 แต่ละรายการมีความเสี่ยงจำกัดในตัวเอง แต่เมื่อรวมกันแล้วจะทำให้ ผู้โจมตีระยะไกลที่ไม่ได้รับการยืนยันสามารถรันโค้ดที่ต้องการ ด้วยสิทธิ์ของกระบวนการ Plex Media Server
ตามข้อมูลจาก Plex มีการเผยแพร่หลักฐานแนวคิดสู่สาธารณะเมื่อวันที่ 16 ตุลาคม และเซิร์ฟเวอร์ที่เชื่อมต่อกับอินเทอร์เน็ตที่ยังไม่ได้รับการอัปเดตได้ถูกโจมตีอย่างแพร่หลาย เซิร์ฟเวอร์ที่ถูกโจมตีถูกใช้เพื่อรันโปรแกรมขุดคริปโตเคอร์เรนซีและซอฟต์แวร์พร็อกซี
การอัปเดตที่แก้ไขแล้ว Plex Media Server 1.43.3 (build 1.43.3.10861 และใหม่กว่า) มีให้ใน QNAP App Center ช่องโหว่เหล่านี้มีอยู่ใน Plex Media Server เท่านั้น; ระบบปฏิบัติการ QNAP เช่น QTS และ QuTS hero ไม่ได้รับผลกระทบ
สำคัญ: หาก Plex บน NAS ของคุณสามารถเข้าถึงได้จากอินเทอร์เน็ตขณะที่รันเวอร์ชัน 1.43.2 หรือต่ำกว่า การอัปเดตเพียงอย่างเดียว ไม่ เพียงพอ ควรถือว่า NAS อาจถูกโจมตีและดำเนินการติดตั้งใหม่ ตรวจสอบการโจมตี และรีเซ็ตรหัสผ่านตามที่อธิบายด้านล่าง
Q1. NAS ของฉันได้รับผลกระทบหรือไม่?
เฉพาะ NAS ที่ติดตั้ง Plex Media Server 1.43.2 หรือก่อนหน้านั้น เท่านั้นที่ได้รับผลกระทบ ระบบปฏิบัติการของ QNAP เองไม่ได้รับผลกระทบ และ NAS ที่ไม่มี Plex ไม่จำเป็นต้องดำเนินการใดๆ
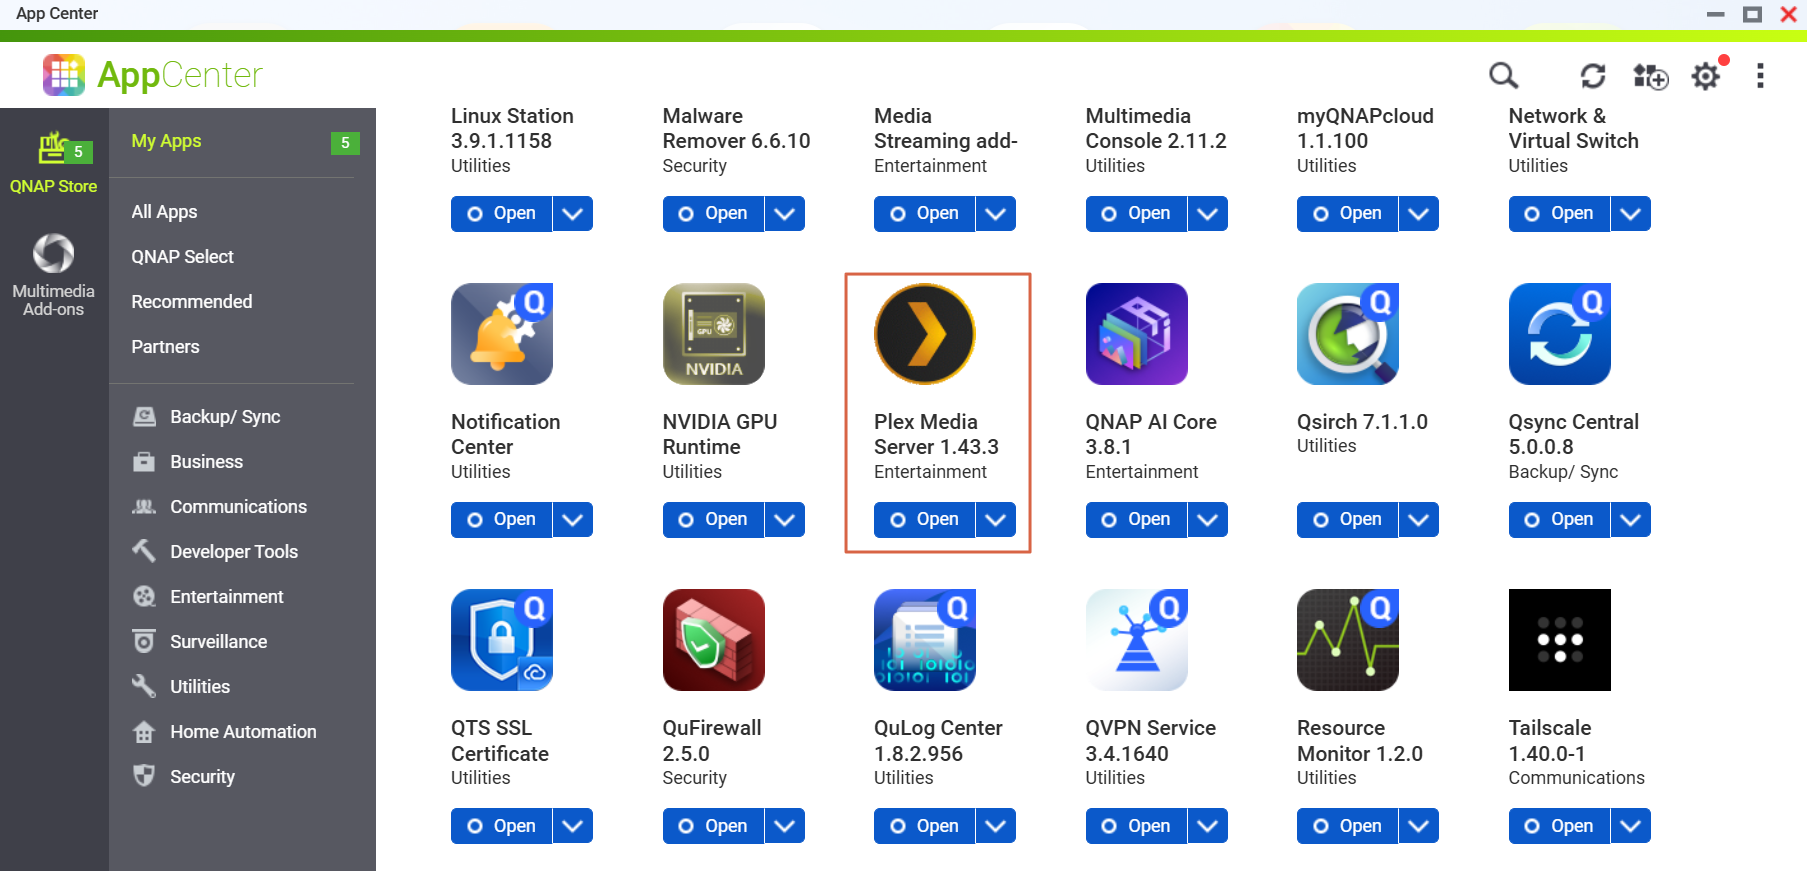
เพื่อตรวจสอบเวอร์ชัน:
- App Center > My Apps จะแสดง 1.43.3 สำหรับเวอร์ชันที่ได้รับการแก้ไขแล้ว
Q2. ฉันจะรู้ได้อย่างไรว่ามีการเข้าถึง Plex ของฉันจากอินเทอร์เน็ตหรือไม่?
หาก มี ข้อใดข้อหนึ่งต่อไปนี้เกิดขึ้นในขณะที่คุณใช้ 1.43.2 หรือก่อนหน้านั้น หรือ หากคุณอัปเกรดเป็นเวอร์ชันที่ไม่ได้รับผลกระทบหลังจากที่ PoC ถูกเปิดเผยต่อสาธารณะเมื่อวันที่ 16 ตุลาคม ให้ถือว่า NAS อาจถูกบุกรุกและดำเนินการ Q4 ถึง Q8 ให้เสร็จสิ้น:
- การเข้าถึงระยะไกลถูกเปิดใช้งานใน Plex Web > Settings > Remote Access;
- เราเตอร์ของคุณส่งต่อพอร์ต 32400;
- UPnP ถูกเปิดใช้งานบนเราเตอร์ของคุณและ Plex Remote Access ถูกเปิดใช้งาน (Plex เปิดพอร์ตโดยอัตโนมัติ);
- Plex ถูกเปิดเผยผ่าน myQNAPcloud การกำหนดค่าเราเตอร์แบบอัตโนมัติ หรือวิธีการอื่นใด
Q3. ฉันจะอัปเดตได้อย่างไร?
- ไปที่ App Center > My Apps > Plex Media Server > Update
- ยืนยันว่าเวอร์ชันคือ 1.43.3. หรือใหม่กว่า.
หากไม่มีการแสดงการอัปเดต ให้รีเฟรช App Center และตรวจสอบให้แน่ใจว่า NAS สามารถเชื่อมต่ออินเทอร์เน็ตได้.
การปล่อย Plex รุ่นใหม่ (พร้อมการแก้ไขความปลอดภัยอื่น ๆ) จะถูกเผยแพร่เมื่อได้รับการตรวจสอบแล้ว; อัปเดตอีกครั้งเมื่อปรากฏ แต่ อย่ารอพวกเขา - อัปเดตตอนนี้.
Q4. ฉันได้อัปเดตแล้ว มีอะไรอีกที่ต้องทำไหม?
- หาก Plex ไม่เคยเข้าถึงได้จากอินเทอร์เน็ต: การอัปเดตเพียงพอแล้ว; เรายังคงแนะนำการตั้งค่าลดการเปิดเผยใน Q7.
- หากสามารถเข้าถึงได้: การอัปเดตเพียงปิดจุดเข้าและไม่ลบสิ่งที่ติดตั้งไว้แล้ว ทำ Q5 (ติดตั้งใหม่ทั้งหมด), Q6 (ตัวบ่งชี้การถูกโจมตี), และ Q8 (รีเซ็ตรหัสผ่าน), ตามลำดับ.
Q5. ฉันจะทำการติดตั้งใหม่ทั้งหมดได้อย่างไร?
- หากคุณต้องการให้ QNAP ช่วยยืนยันการถูกโจมตี ให้คัดลอกโฟลเดอร์ Logs ของ Plex (ภายใต้ "Plex Media Server" ในโฟลเดอร์แชร์ PlexData ) ไปยังตำแหน่งอื่นก่อน.
- ไปที่ App Center > My Apps > Plex Media Server และเลือก Remove.
- ใช้ File Station เพื่อตรวจสอบว่าโฟลเดอร์ "Plex Media Server" ยังคงอยู่ในโฟลเดอร์ที่แชร์ PlexData หรือไม่ ถ้าใช่ อย่าใช้ซ้ำ: อย่างน้อยให้ลบทุกอย่างในโฟลเดอร์ Codecs และตรวจสอบ Preferences.xml สำหรับตัวเลือกที่เกี่ยวข้องกับ transcoder ที่คุณไม่ได้ตั้งค่า
- ติดตั้งใหม่ 1.43.3 หรือใหม่กว่า จาก App Center
- หลังจากติดตั้งใหม่ อย่า not กู้คืนเนื้อหาก่อนหน้าของโฟลเดอร์ Codecs Plex จะดาวน์โหลดส่วนประกอบที่ต้องการเอง
Q6. ฉันจะตรวจสอบตัวบ่งชี้ของการถูกโจมตีได้อย่างไร?
ค้นหาสิ่งต่อไปนี้:
- กระบวนการที่ไม่รู้จักที่เริ่มต้นโดย Plex Media Server โดยเฉพาะชื่อเช่น
myawesomeproxy,mylovelyminer, หรือx12345; - ไฟล์
.soหรือ.dllที่ไม่คุ้นเคยในโฟลเดอร์ Codecs; - การเชื่อมต่อขาออกไปยัง
proxystream.st; - การใช้งาน CPU สูงอย่างต่อเนื่องในขณะที่ไม่มีการเล่น (ดู การตรวจสอบทรัพยากร);
- การตรวจจับ Malware Remover (เช่น รหัสการตรวจจับ MR2104 )
หากคุณพบสิ่งเหล่านี้ อย่า not เพียงแค่ลบโปรแกรมที่น่าสงสัย อาจมีส่วนประกอบอื่นหรือกลไกการคงอยู่ที่ยังคงอยู่ ทำการติดตั้งใหม่อย่างสมบูรณ์ใน Q5 และรีเซ็ตรหัสผ่านใน Q8 หากคุณต้องการความช่วยเหลือจาก QNAP ให้เก็บโฟลเดอร์ Logs ไว้ก่อนและเปิดเคสกับฝ่ายสนับสนุนทางเทคนิค
Q7. ฉันจะลดการเปิดเผยได้อย่างไร?
- ปิดการเข้าถึงระยะไกลใน Plex Web > Settings > Remote Access หากคุณไม่ต้องการ;
- ลบกฎการส่งต่อพอร์ต 32400 บนเราเตอร์ของคุณและปิดใช้งาน UPnP; ลบ การกำหนดค่าเราเตอร์แบบอัตโนมัติ myQNAPcloud ใดๆ สำหรับ Plex;
- ใช้ VPN (เช่น QVPN Service บน NAS) เมื่อคุณต้องการเข้าถึงจากระยะไกล;
- รักษา QTS หรือ QuTS hero และแอปทั้งหมดให้ทันสมัย และเปิดใช้งานการสแกนตามกำหนดเวลาของ Malware Remover และ QuFirewall;
- หากอุปกรณ์ของคุณเกินระยะเวลาการสนับสนุนซอฟต์แวร์และไม่สามารถใช้งานระบบปฏิบัติการล่าสุดได้ ให้ตรวจสอบท่าทีความปลอดภัยโดยรวมด้วยเช่นกัน
Q8. ฉันควรรีเซ็ตรหัสผ่านใด?
- บัญชี Plex: ลงชื่อออกจากอุปกรณ์ทั้งหมดในการตั้งค่าบัญชี Plex ของคุณก่อน จากนั้นเปลี่ยนรหัสผ่าน Plex ของคุณ เนื่องจากโทเค็น ผู้ดูแลระบบ อาจถูกเปิดเผย การเปลี่ยนรหัสผ่านเพียงอย่างเดียวไม่เพียงพอ
- บัญชี NAS: โฟลเดอร์ที่ใช้ร่วมกันที่ Plex Media Server สามารถเข้าถึงได้ และข้อมูลรับรองที่เก็บไว้ใน NAS ควรถูกพิจารณาว่าอาจถูกเปิดเผย เปลี่ยน ผู้ดูแลระบบ และรหัสผ่านผู้ใช้ของ NAS เปิดใช้งานการยืนยันตัวตนสองขั้นตอน และหมุนเวียนรหัสผ่านหรือคีย์การเข้าถึงที่เก็บโดยบริการอื่นบน NAS (เช่น งานสำรองข้อมูลและการเชื่อมต่อคลาวด์)
Q9. จะมีการเผยแพร่เวอร์ชัน Plex ในภายหลังหรือไม่? ฉันควรรอหรือไม่?
การเผยแพร่ Plex ในภายหลังจะถูกเผยแพร่ใน App Center เมื่อได้รับการยืนยันแล้ว; พวกเขามีการแก้ไขความปลอดภัยอื่น ๆ เวอร์ชัน 1.43.3 ได้แก้ไข Plex2Shell แล้ว ดังนั้นไม่ต้องรอ
Q10. ฉันจะขอความช่วยเหลือจาก QNAP ได้อย่างไร?
เปิดเคสกับ ฝ่ายสนับสนุนทางเทคนิคของ QNAP และรวมเวอร์ชัน Plex ของคุณ ไม่ว่า Plex จะสามารถเข้าถึงได้จากอินเทอร์เน็ตหรือไม่ และตัวบ่งชี้ใด ๆ ที่คุณพบ หากคุณต้องการให้ QNAP ช่วยยืนยันการถูกโจมตี เก็บโฟลเดอร์ Logs ไว้ก่อนที่จะลบ Plex
อ่านเพิ่มเติม
ยังต้องการความช่วยเหลือหรือไม่
โพสต์คำถามของคุณใน QNAP Community เจ้าหน้าที่ QNAP และผู้ใช้ที่มีประสบการณ์จะตอบกลับ


